

Este guia explica os requisitos de segurança comuns para usuários do Google Ads e da API Google Ads.
O que é a verificação em duas etapas?
A verificação em duas etapas (2SV, na sigla em inglês), também conhecida como autenticação de dois fatores (2FA, na sigla em inglês), é uma forma de autenticação multifator (MFA, na sigla em inglês) que adiciona um segundo fator de posse ("o que você tem") além de um nome de usuário e uma senha.
A 2SV é mais segura do que os sistemas de autenticação de fator único, em que a autenticação usa apenas um nome de usuário e um único fator de conhecimento ("o que você sabe"), normalmente uma senha. Exigir um segundo fator dificulta a violação da sua conta por usuários não autorizados. As senhas podem ser comprometidas, mas o uso da 2SV significa que uma senha comprometida por si só não é suficiente para obter acesso.
Requisitos da verificação em duas etapas
As seções a seguir detalham os requisitos da verificação em duas etapas para usar o Google Ads e a API Google Ads.
Requisitos dos anúncios do Google
O Google Ads oferece suporte a diretrizes de segurança da conta de administrador que permitem que um administrador da conta de administrador aplique configurações de segurança mínimas a todas as subcontas atuais e futuras que uma conta de administrador tem propriedade administrativa sobre. Uma dessas políticas permite que os administradores das contas de administrador exijam que os usuários das subcontas gerenciadas ativem a verificação em duas etapas nas contas para fazer login.
Os tokens de atualização do OAuth atuais não são afetados por essa política, exceto para chamadas à API Google Ads. Esses tokens continuam funcionando normalmente, e os usuários não precisam de uma nova autorização para gerar tokens de acesso OAuth. No entanto,
as chamadas da API Google Ads falham com um TWO_STEP_VERIFICATION_NOT_ENROLLED
erro até que o usuário ative a verificação em duas etapas na Conta do Google.
Requisitos da API Google Ads
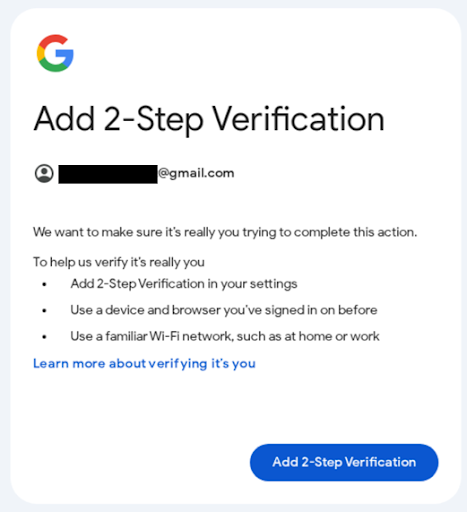
A API Google Ads exige a 2SV para todos os usuários que seguem o fluxo de trabalho de autenticação do usuário para gerar novos tokens de atualização do OAuth 2.0. Os usuários sempre precisam usar um segundo fator para autenticação, além de um nome de usuário e uma senha.
Se o usuário não tiver a verificação em duas etapas ativada, ele vai receber uma solicitação para adicionar um método de verificação desse tipo.
Os tokens de atualização do OAuth atuais não são afetados por essa política. Eles continuam funcionando normalmente, e os usuários não precisam de uma nova autorização para gerar tokens de acesso OAuth.
O que são chaves de acesso?
Uma chave de acesso é uma forma de autenticação multifator que combina a criptografia de chave pública com a segurança do seu dispositivo (como impressão digital, reconhecimento facial ou PIN de bloqueio de tela) para verificar a identidade do proprietário de uma conta. As chaves de acesso combinam a posse do dispositivo ("o que você tem", por exemplo, seu dispositivo móvel ou uma chave FIDO2) com o conhecimento de como desbloquear o dispositivo ("o que você sabe"), oferecendo uma alternativa conveniente às senhas.
As chaves de acesso são consideradas mais seguras do que a 2FA pelos seguintes motivos:
- Vinculadas ao domínio:as chaves de acesso estão vinculadas a domínios específicos (por exemplo,
google.com) e não funcionam em sites fraudulentos que se passam pelo site original (por exemplo,google-fake.com). - Vinculadas ao dispositivo:as chaves de acesso são bloqueadas pela autenticação local do dispositivo e exigem a presença física do usuário para serem desbloqueadas.
- Sem segredos para roubar:as chaves de acesso usam um método de desafio-resposta criptográfico de chave pública entre o dispositivo e o servidor e não usam senhas únicas ou senhas que podem ser interceptadas.
Como configurar uma chave de acesso
Para configurar uma chave de acesso:
- Acesse g.co/passkeys.
- Clique em Criar chave de acesso para fazer login no Gerenciador de Chaves de Segurança.
- Siga as instruções mostradas no dispositivo para criar uma chave de acesso.
Requisitos da chave de acesso
As seções a seguir detalham os requisitos da chave de acesso para usar o Google Ads e a API Google Ads.
Requisitos dos anúncios do Google
O Google Ads oferece suporte ao uso de uma chave de acesso para fazer login na sua conta. Alguns anunciantes talvez precisem usar uma chave de acesso para autorizar ações sensíveis na conta do Google Ads.
Requisitos da API Google Ads
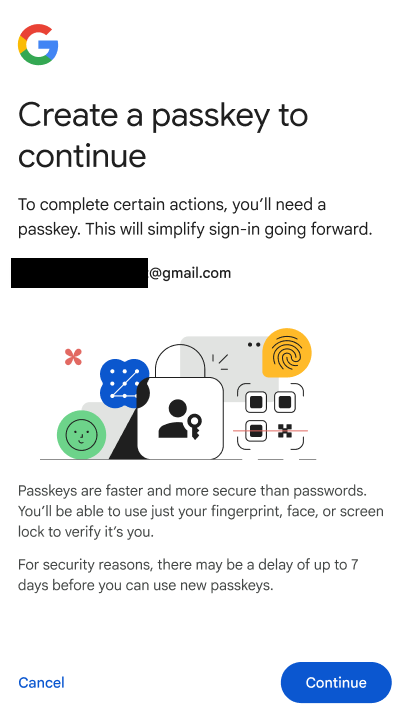
A API Google Ads pode exigir que alguns usuários se autentiquem com chaves de acesso. Os usuários obrigatórios precisam se autenticar usando uma chave de acesso ao seguir o fluxo de trabalho de autenticação do usuário para gerar novos tokens de atualização do OAuth 2.0 para a API Google Ads. Se você não tiver criado uma chave de acesso, vai receber uma solicitação para criar uma e usá-la para concluir o fluxo de trabalho de autenticação. Outras formas de autenticação que usam apenas uma senha ou mecanismos de autenticação de dois fatores (2FA), como senha única baseada em tempo (TOTP) ou códigos baseados em SMS, não são permitidas para contas obrigatórias.
Os tokens de atualização do OAuth atuais não são afetados por essa política. Eles continuam funcionando normalmente, e os usuários não precisam de uma nova autorização para gerar tokens de acesso OAuth.