

Questa guida spiega i requisiti di sicurezza comuni per gli utenti di Google Ads e dell'API Google Ads.
Che cos'è la verifica in due passaggi?
La verifica in due passaggi (V2P), nota anche come autenticazione a due fattori (2FA), è una forma di autenticazione a più fattori (MFA) che aggiunge un secondo fattore di possesso ("ciò che hai") oltre a un nome utente e una password.
La V2P è più sicura dei sistemi di autenticazione a fattore singolo, in cui l'autenticazione utilizza solo un nome utente e un singolo fattore di conoscenza ("ciò che sai"), in genere una password. Richiedere un secondo fattore rende più difficile la violazione del tuo account da parte di utenti non autorizzati. Le password possono essere compromesse, ma l'utilizzo della V2P significa che una password compromessa da sola non è sufficiente per ottenere l'accesso.
Requisiti della verifica in due passaggi
Le sezioni seguenti descrivono in dettaglio i requisiti della verifica in due passaggi per l'utilizzo di Google Ads e dell'API Google Ads.
Requisiti degli annunci Google
Google Ads supporta i requisiti di sicurezza dell'account amministratore che consentono all'amministratore di un account amministratore di applicare impostazioni di sicurezza minime a tutti i subaccount attuali e futuri di cui un account amministratore possiede la proprietà amministrativa. Una di queste norme consente agli amministratori degli account amministratore di richiedere che gli utenti dei subaccount di loro proprietà attivino la verifica in due passaggi per accedere ai propri account.
I token di aggiornamento OAuth esistenti non sono interessati da queste norme, ad eccezione delle chiamate all'API Google Ads. Questi token continuano a funzionare come al solito e agli utenti non verrà richiesto di eseguire una nuova autorizzazione quando ottengono i token di accesso OAuth. Tuttavia,
le chiamate all'API Google Ads non vanno a buon fine e viene restituito l'errore TWO_STEP_VERIFICATION_NOT_ENROLLED
finché l'utente non attiva la verifica in due passaggi nel proprio Account Google.
Requisiti dell'API Google Ads
L'API Google Ads richiede la V2P per tutti gli utenti che seguono il workflow di autenticazione utente per generare nuovi token di aggiornamento OAuth 2.0. Agli utenti viene sempre richiesta l'autenticazione a due fattori oltre al nome utente e alla password.
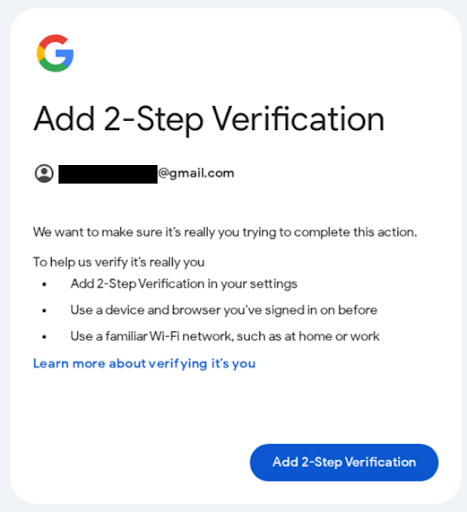
Se l'utente non ha attivato la verifica in due passaggi, gli viene chiesto di aggiungere un metodo di verifica in due passaggi.
I token di aggiornamento OAuth esistenti non sono interessati da queste norme. Continuano a funzionare come al solito e agli utenti non verrà richiesto di eseguire una nuova autorizzazione quando ottengono i token di accesso OAuth.
Che cosa sono le passkey?
Una passkey è una forma di autenticazione a più fattori che combina la crittografia a chiave pubblica con la sicurezza esistente del dispositivo (ad esempio, l'impronta, la scansione del volto o il PIN del blocco schermo) per verificare l'identità del proprietario dell'account. Le passkey combinano il possesso del dispositivo ("ciò che hai", ad esempio il dispositivo mobile o una chiave FIDO2) con la conoscenza di come sbloccare il dispositivo ("ciò che sai"), fornendo una comoda alternativa alle password.
Le passkey sono considerate più sicure della 2FA per i seguenti motivi:
- Vincolate al dominio: le passkey sono associate a domini specifici (ad esempio,
google.com) e non funzionano su siti web fraudolenti che impersonano il sito web originale (ad esempio,google-fake.com). - Vincolate al dispositivo: le passkey sono bloccate dietro l'autenticazione locale del dispositivo e richiedono la presenza fisica dell'utente per essere sbloccate.
- Nessun secret da rubare: le passkey utilizzano un metodo di risposta alla sfida crittografica a chiave pubblica tra il dispositivo e il server e non utilizzano password monouso o password che possono essere intercettate.
Come configurare una passkey
Per configurare una passkey:
- Vai alla pagina g.co/passkeys.
- Fai clic su Crea una passkey per accedere allo strumento di gestione dei token di sicurezza.
- Crea una passkey seguendo le istruzioni fornite dal dispositivo.
Requisiti delle passkey
Le sezioni seguenti descrivono in dettaglio i requisiti delle passkey per l'utilizzo di Google Ads e dell'API Google Ads.
Requisiti degli annunci Google
Google Ads supporta l'utilizzo di una passkey per accedere al tuo account. Alcuni inserzionisti potrebbero essere tenuti a utilizzare una passkey per autorizzare le azioni sensibili all'interno del proprio account Google Ads.
Requisiti dell'API Google Ads
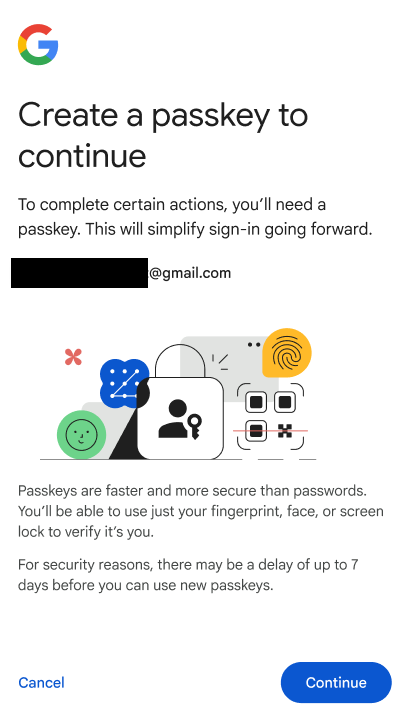
L'API Google Ads potrebbe richiedere ad alcuni utenti di autenticarsi con le passkey. Gli utenti forzati sono tenuti ad autenticarsi utilizzando una passkey quando seguono il workflow di autenticazione utente per generare nuovi token di aggiornamento OAuth 2.0 per l'API Google Ads. Se non hai creato una passkey, ti viene chiesto di crearne una e di utilizzarla per completare il workflow di autenticazione. Altre forme di autenticazione che utilizzano solo una password o meccanismi di autenticazione a due fattori (2FA) come la password monouso basata sul tempo (TOTP) o i codici inviati tramite SMS non sono consentite per gli account forzati.
I token di aggiornamento OAuth esistenti non sono interessati da queste norme. Continuano a funzionare come al solito e agli utenti non verrà richiesto di eseguire una nuova autorizzazione quando ottengono i token di accesso OAuth.