

В этом руководстве описаны общие требования к безопасности для пользователей Google Рекламы и Google Ads API.
Что такое двухэтапная аутентификация?
Двухэтапная аутентификация (2SV), также известная как двухфакторная аутентификация (2FA), – это форма многофакторной аутентификации (MFA), которая добавляет второй фактор владения ("то, что у вас есть") в дополнение к имени пользователя и паролю.
Двухэтапная аутентификация надежнее однофакторной, при которой для входа в аккаунт требуется только имя пользователя и один фактор знания ("то, что вы знаете"), обычно пароль. Это усложняет несанкционированный доступ к аккаунту. Пароль может быть скомпрометирован, но при использовании двухэтапной аутентификации одного раскрытого пароля недостаточно для получения доступа.
Требования к двухэтапной аутентификации
В следующих разделах описаны требования к двухэтапной аутентификации для использования Google Рекламы и Google Ads API.
Требования к аккаунту Google Рекламы
В Google Рекламе поддерживаются мандаты безопасности управляющего аккаунта, которые позволяют администратору управляющего аккаунта применять минимальные настройки безопасности ко всем текущим и будущим дочерним аккаунтам, которыми он управляет. Например, администраторы управляющих аккаунтов могут обязать пользователей дочерних аккаунтов включить двухэтапную аутентификацию для входа.
Это изменение не повлияет на существующие токены обновления OAuth, за исключением вызовов Google Ads API. Они продолжат работать как обычно, и при получении токенов доступа OAuth пользователям не потребуется повторная авторизация. Однако вызовы Google Ads API будут завершаться ошибкой TWO_STEP_VERIFICATION_NOT_ENROLLED, пока пользователь не включит двухэтапную аутентификацию в своем аккаунте Google.
Требования к Google Ads API
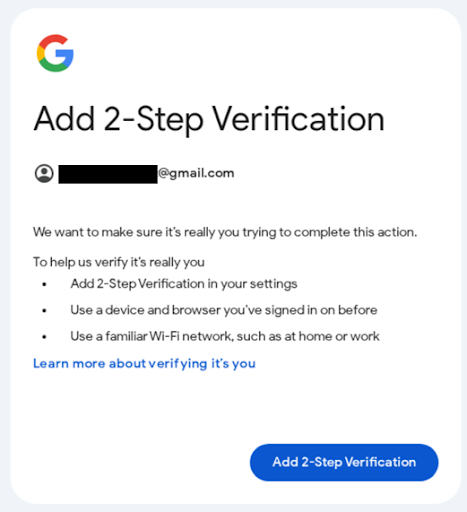
Google Ads API требует двухэтапную аутентификацию для всех пользователей, которые следуют процедуре аутентификации для создания новых токенов обновления OAuth 2.0. Пользователям всегда предлагается пройти двухэтапную аутентификацию в дополнение к вводу имени пользователя и пароля.
Если двухэтапная аутентификация не включена, пользователю будет предложено добавить способ подтверждения.
Это правило не влияет на существующие токены обновления OAuth. Они продолжат работать как обычно, и при получении токенов доступа OAuth пользователям не потребуется повторная авторизация.
Что такое ключи доступа?
Ключ доступа – это форма многофакторной аутентификации, которая сочетает криптографию с открытым ключом и существующие средства защиты устройства (например, отпечаток пальца, распознавание лица или PIN-код для разблокировки экрана), чтобы подтвердить личность владельца аккаунта. Ключи доступа сочетают владение устройством ("что у вас есть", например мобильное устройство или ключ FIDO2) со знанием того, как его разблокировать ("что вы знаете"). Это удобная альтернатива паролям.
Ключи доступа считаются более надежными, чем двухфакторная аутентификация, по следующим причинам:
- Привязка к домену. Ключи доступа привязаны к определенным доменам (например,
google.com) и не будут работать на мошеннических сайтах, которые выдают себя за оригинальные (например,google-fake.com). - Привязка к устройству. Ключи доступа защищены локальной аутентификацией на устройстве, и для их разблокировки требуется физическое присутствие пользователя.
- Нет секретов, которые можно украсть. Ключи доступа используют криптографический метод с открытым ключом, при котором устройство и сервер обмениваются запросами и ответами. При этом не используются одноразовые коды доступа или пароли, которые можно перехватить.
Как настроить ключ доступа
Как настроить ключ доступа:
- Перейдите на страницу g.co/passkeys.
- Нажмите Создать ключ доступа, чтобы войти в Менеджер электронных ключей.
- Создайте ключ доступа, следуя инструкциям на устройстве.
Требования к ключам доступа
В следующих разделах описаны требования к ключам доступа для использования Google Рекламы и Google Ads API.
Требования к аккаунту Google Рекламы
В Google Рекламе можно войти в аккаунт с помощью ключа доступа. Для подтверждения действий, связанных с безопасностью, некоторым рекламодателям придется использовать ключ доступа к своему аккаунту Google Рекламы.
Требования Google Ads API
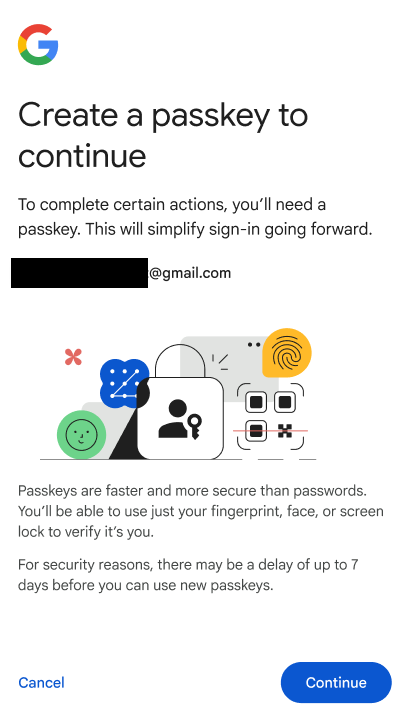
Для работы с Google Ads API может потребоваться аутентификация с помощью ключей доступа. Пользователи, для которых включена принудительная аутентификация, должны будут использовать ключ доступа при выполнении процедуры аутентификации для создания новых токенов обновления OAuth 2.0 для Google Ads API. Если вы ещё не создали ключ доступа, вам будет предложено сделать это и использовать его для процесса аутентификации. Другие способы аутентификации, в том числе с использованием пароля или двухфакторной аутентификации (2FA), например временного одноразового кода (TOTP) или кодов из SMS, будут запрещены для принудительно применяемых аккаунтов.
Это правило не повлияет на существующие токены обновления OAuth. Они продолжат работать как обычно, и при получении токенов доступа OAuth пользователям не потребуется повторная авторизация.