

این راهنما الزامات امنیتی رایج را برای کاربران Google Ads و Google Ads API توضیح میدهد.
درستیسنجی دومرحلهای چیست؟
درستیسنجی دومرحلهای یا 2SV، که با نام اصالتسنجی دوعاملی (2FA) نیز شناخته میشود، نوعی اصالتسنجی چندعاملی (MFA) است که علاوهبر نام کاربری و گذرواژه، عامل مالکیت دومی («آنچه دارید») را اضافه میکند.
«درستیسنجی دومرحلهای» از سیستمهای اصالتسنجی تکعاملی ایمنتر است. در سیستمهای اصالتسنجی تکعاملی، اصالتسنجی فقط از نام کاربری و یک عامل دانش («آنچه میدانید»)، معمولاً گذرواژه، استفاده میکند. الزامی کردن عامل دوم باعث میشود کاربران غیرمجاز نتوانند به حساب شما رخنه کنند. گذرواژهها ممکن است بهخطر بیفتند، اما استفاده از «درستیسنجی دومرحلهای» به این معنی است که گذرواژه بهخطر افتاده بهتنهایی برای دسترسی کافی نیست.
الزامات درستیسنجی دومرحلهای
بخشهای زیر جزئیات الزامات درستیسنجی دومرحلهای برای استفاده از Google Ads و Google Ads API را شرح میدهند.
الزامات Google Ads
Google Ads از دستورات امنیتی حساب مدیر پشتیبانی میکند که به سرپرست حساب مدیر اجازه میدهد حداقل تنظیمات امنیتی را در همه حسابهای فرعی فعلی و آتی که حساب مدیر مالکیت سرپرستی آنها را دارد اعمال کند. یکی از این خطمشیها به سرپرستان حسابهای مدیر اجازه میدهد که کاربران حسابهای فرعی تحت مالکیت را ملزم کنند تا برای ورود به سیستم، درستیسنجی دومرحلهای را در حسابهایشان فعال کنند.
توکنهای بازآوری OAuth موجود تحت تأثیر این خطمشی قرار نمیگیرند، بهجز برای
تماس با Google Ads API. این کدها همچنان مثل همیشه کار میکنند و کاربران هنگام دریافت کدهای دسترسی OAuth
برای مجوزدهی مجدد درخواست نخواهند شد. بااینحال، تا زمانی که کاربر در «حساب Google» خود «درستیسنجی دومرحلهای» را فعال نکند،
تماسهای Google Ads API با خطای TWO_STEP_VERIFICATION_NOT_ENROLLED
ناموفق خواهد بود.
الزامات Google Ads API
Google Ads API برای همه کاربرانش که از گردش کار اصالتسنجی کاربر پیروی میکنند، «درستیسنجی دومرحلهای» را الزامی میکند تا ژتونهای بازآوری OAuth 2.0 جدید تولید کند. کاربران همیشه علاوهبر نام کاربری و گذرواژه، با عامل دومی برای اصالتسنجی بهچالش کشیده میشوند.
اگر کاربر درستیسنجی دومرحلهای را فعال نکرده باشد، از او خواسته میشود روش درستیسنجی دومرحلهای اضافه کند.
کدهای بازآوری OAuth موجود تحت تأثیر این خطمشی قرار نمیگیرند. این برنامهها همچنان مثل همیشه کار میکنند و کاربران هنگام دریافت ژتونهای دسترسی OAuth برای مجوزدهی مجدد درخواست نخواهند شد.

گذرکلید چیست؟
گذرکلید نوعی اصالتسنجی چندعاملی است که رمزنگاری کلید عمومی را با امنیت موجود در دستگاهتان (مثل اثر انگشت، اسکن چهره، یا پین قفل صفحه) ترکیب میکند تا هویت صاحب حساب را درستیسنجی کند. گذرکلیدها مالکیت دستگاهتان («آنچه دارید»، برای مثال، دستگاه همراه یا کلید FIDO2) را با دانش نحوه باز کردن قفل دستگاه («آنچه میدانید») ترکیب میکنند و جایگزین مناسبی برای گذرواژهها ارائه میدهند.
گذرکلیدها بهدلایل زیر امنتر از «درستیسنجی دومرحلهای» درنظر گرفته میشوند:
- محدود به دامنه: گذرکلیدها به دامنههای خاصی (برای مثال،
google.com) مرتبط هستند و در وبسایتهای کلاهبرداری که خود را بهجای وبسایت اصلی جا میزنند (برای مثال،google-fake.com) کار نمیکنند. - محدود به دستگاه: گذرکلیدها پشت اصالتسنجی محلی دستگاهتان قفل میشوند و برای باز کردن قفل آنها حضور فیزیکی کاربر لازم است.
- هیچ اطلاعات محرمانهای برای سرقت وجود ندارد: گذرکلیدها از روش چالش-پاسخ رمزنگاری کلید عمومی بین دستگاه شما و سرور استفاده میکنند و از گذرنویسههای یکبارمصرف یا گذرواژههایی که قابلرهگیری هستند استفاده نمیکنند.
نحوه راهاندازی گذرکلید
برای راهاندازی گذرکلید:
- به g.co/passkeys بروید.
- برای ورود به سیستم «مدیر کلید امنیتی»، روی ایجاد گذرکلید کلیک کنید.
- با دنبال کردن پیاموارههای ارائهشده توسط دستگاهتان، گذرکلید ایجاد کنید.
الزامات گذرکلید
بخشهای زیر جزئیات الزامات گذرکلید برای استفاده از Google Ads و Google Ads API را شرح میدهد.
الزامات Google Ads
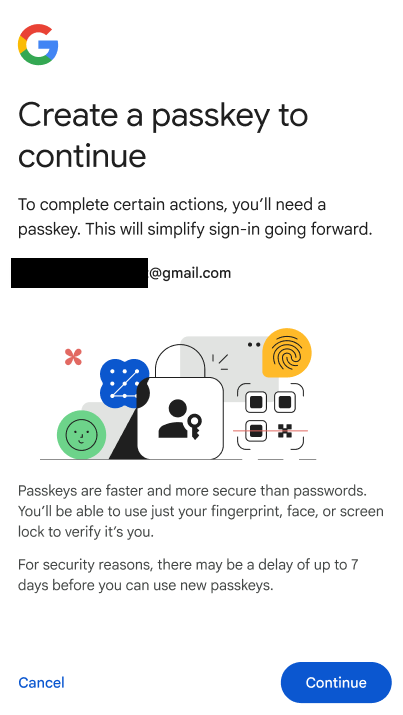
Google Ads از استفاده از گذرکلید برای ورود به سیستم حساب پشتیبانی میکند. ممکن است برخیاز تبلیغکنندگان ملزم به استفاده از گذرکلید برای مجاز کردن کنشهای حساس در حساب Google Ads خود باشند.
الزامات Google Ads API
Google Ads API ممکن است از برخی کاربران بخواهد با گذرکلید اصالتسنجی کنند. کاربران ملزمشده باید هنگام دنبال کردن گردش کار اصالتسنجی کاربر برای تولید کردن ژتونهای بازآوری OAuth 2.0 جدید برای Google Ads API، بااستفاده از گذرکلید اصالتسنجی کنند. اگر گذرکلید ایجاد نکرده باشید، از شما خواسته میشود گذرکلید ایجاد کنید و از آن برای تکمیل گردش کار اصالتسنجی استفاده کنید. دیگر انواع اصالتسنجی که فقط از گذرواژه استفاده میکنند یا سازوکارهای اصالتسنجی دوعاملی (2FA) مثل «گذرواژه یکباره زمانمبنا» (TOTP) یا کدهای پیامکی برای حسابهای اجباری مجاز نیستند.
ژتونهای بازآوری OAuth موجود تحت تأثیر این خطمشی قرار نمیگیرند. این برنامهها همچنان مثل همیشه کار میکنند و کاربران هنگام دریافت ژتونهای دسترسی OAuth برای مجوزدهی مجدد درخواست نخواهند شد.