

במדריך הזה מוסברות דרישות האבטחה הנפוצות למשתמשי Google Ads ולמשתמשי Google Ads API.
מהו אימות דו-שלבי?
אימות דו-שלבי (2SV), שנקרא גם אימות דו-שלבי (2FA), הוא סוג של אימות רב-שלבי (MFA) שמוסיף גורם שני של בעלות ("מה שיש לך") בנוסף לשם משתמש וסיסמה.
אימות דו-שלבי מאובטח יותר ממערכות אימות חד-שלבי, שבהן האימות מתבצע באמצעות שם משתמש וגורם ידע יחיד (מה שיודעים), בדרך כלל סיסמה. הדרישה של שלב אימות נוסף מקשה על משתמשים לא מורשים לפרוץ לחשבון. סיסמאות עלולות להיחשף, אבל השימוש באימות דו-שלבי אומר שסיסמה שנחשפה לא מספיקה כדי לקבל גישה.
דרישות לאימות דו-שלבי
בקטעים הבאים מפורטות הדרישות לאימות דו-שלבי לצורך שימוש ב-Google Ads וב-Google Ads API.
דרישות Google Ads
ב-Google Ads יש תמיכה בייפויי כוח לצורכי אבטחה בחשבונות ניהול, שמאפשרים לאדמין של חשבון ניהול לאכוף הגדרות אבטחה מינימליות בכל חשבונות המשנה הנוכחיים והעתידיים שלחשבון הניהול יש בעלות מנהלתית עליהם. אחת מהמדיניות האלה מאפשרת למנהלי מערכת של חשבונות ניהול לדרוש מהמשתמשים בחשבונות המשנה שבבעלותם להפעיל אימות דו-שלבי בכניסה לחשבון.
המדיניות הזו לא משפיעה על טוקנים קיימים של רענון מסוג OAuth, חוץ מקריאות ל-Google Ads API. הטוקנים האלה ימשיכו לפעול כרגיל, והמשתמשים לא יתבקשו לתת הרשאה מחדש כשהם יקבלו טוקני גישה מסוג OAuth. עם זאת, קריאות ל-Google Ads API נכשלות עם השגיאה TWO_STEP_VERIFICATION_NOT_ENROLLED עד שהמשתמש מפעיל אימות דו-שלבי בחשבון Google שלו.
הדרישות של Google Ads API
כל המשתמשים ב-Google Ads API שפועלים לפי תהליך אימות המשתמשים כדי ליצור טוקנים חדשים של רענון מסוג OAuth 2.0, נדרשים להשתמש באימות דו-שלבי. המשתמשים תמיד יתבקשו להשתמש באמצעי אימות נוסף בנוסף לשם המשתמש והסיסמה.
אם המשתמש לא הפעיל אימות דו-שלבי, הוא יתבקש להוסיף שיטת אימות דו-שלבי.
המדיניות הזו לא משפיעה על טוקנים קיימים של רענון מסוג OAuth. הם ימשיכו לפעול כרגיל, והמשתמשים לא יתבקשו לתת הרשאה מחדש כשהם יקבלו טוקני גישה מסוג OAuth.

מהם מפתחות גישה?
מפתח גישה הוא סוג של אימות רב-שלבי שמשלב הצפנה של מפתח ציבורי עם אמצעי האבטחה הקיימים במכשיר (כמו טביעת אצבע, זיהוי פנים או קוד סודי לפתיחת הנעילה) כדי לאמת את הזהות של בעל החשבון. מפתחות גישה משלבים את החזקת המכשיר ("מה שיש לכם", למשל המכשיר הנייד או מפתח FIDO2) עם הידע איך לפתוח את המכשיר ("מה שאתם יודעים"), ומספקים חלופה נוחה לסיסמאות.
מפתחות גישה נחשבים מאובטחים יותר מאימות דו-שלבי מהסיבות הבאות:
- קשורים לדומיין: מפתחות הגישה קשורים לדומיינים ספציפיים (לדוגמה,
google.com), ולא יעבדו באתרים שמקורם בתרמית שמתחזים לאתר המקורי (לדוגמה,google-fake.com). - מקושרים למכשיר: מפתחות הגישה נעולים מאחורי האימות המקומי של המכשיר, וצריך נוכחות פיזית של המשתמש כדי לפתוח את הנעילה.
- אין סודות לגנוב: מפתחות גישה משתמשים בשיטת קריפטוגרפיה של מפתח ציבורי, שבה המכשיר והשרת מאתגרים זה את זה ומגיבים זה לזה. הם לא משתמשים בקודי גישה חד-פעמיים או בסיסמאות שאפשר ליירט.
איך מגדירים מפתח גישה
כדי להגדיר מפתח גישה:
- נכנסים לכתובת g.co/passkeys.
- לוחצים על יצירת מפתח גישה כדי להתחבר אל הכלי לניהול מפתחות האבטחה.
- יוצרים מפתח גישה לפי ההנחיות שמופיעות במכשיר.
הדרישות לשימוש במפתחות גישה
בקטעים הבאים מפורטות הדרישות לשימוש במפתחות גישה ב-Google Ads וב-Google Ads API.
דרישות Google Ads
ב-Google Ads אפשר להשתמש במפתח גישה כדי להיכנס לחשבון. חלק מהמפרסמים נדרשים להשתמש במפתח גישה כדי לאשר פעולות רגישות בחשבון שלהם ב-Google Ads.
הדרישות של Google Ads API
יכול להיות שחלק מהמשתמשים יידרשו לאמת את עצמם באמצעות מפתחות גישה ב-Google Ads API. משתמשים שהאכיפה חלה עליהם נדרשים לבצע אימות באמצעות מפתח גישה כשהם פועלים לפי תהליך אימות המשתמשים כדי ליצור טוקנים חדשים של רענון מסוג OAuth 2.0 ל-Google Ads API. אם עדיין לא יצרתם מפתח גישה, תתבקשו ליצור אחד ולהשתמש בו כדי להשלים את תהליך האימות. אמצעי אימות אחרים שמתבססים על סיסמה בלבד או על מנגנוני אימות דו-שלבי (2FA) כמו סיסמה חד-פעמית מבוססת-זמן (TOTP) או קודים שנשלחים ב-SMS, לא יאושרו לחשבונות שמופעלת בהם אכיפה.
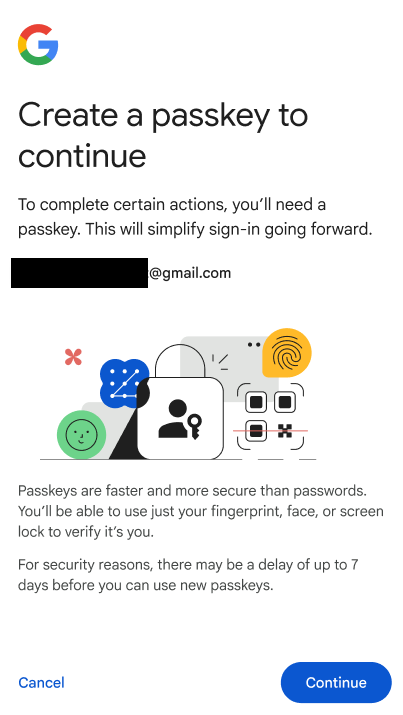
המדיניות הזו לא משפיעה על טוקנים קיימים של רענון מסוג OAuth. הם ימשיכו לפעול כרגיל, ומשתמשים לא יתבקשו לאשר מחדש בעת קבלת טוקני גישה מסוג OAuth.