

Ada dua jenis akun Google Ads: akun pengelola Google Ads dan akun pengiklan Google Ads. Untuk penjelasan mendetail tentang hubungan antara istilah ini dan istilah lainnya (seperti Akun Klien dan Pelanggan), lihat Jenis akun.
Akun pengelola dapat mengelola akun pengelola Google Ads atau akun pengiklan Google Ads lainnya. Anda dapat menautkan akun pengiklan ke akun pengelola dan kemudian mengelola akun pengiklan melalui akun pengelola. Struktur tertaut secara keseluruhan adalah grafik asiklik terarah dengan akun pengiklan di tingkat daun.
Anda dapat memberikan akses ke akun Google Ads kepada pengguna perorangan atau akun layanan. Ada dua cara untuk memberikan akses kepada pengguna ke akun pengiklan:
- Memberikan akses langsung kepada pengguna ke akun pengiklan dengan mengundang mereka ke akun tersebut.
- Memberikan akses tidak langsung kepada pengguna ke akun pengiklan dengan mengundangnya ke akun pengelola yang ditautkan ke akun tersebut. Pengguna akan mendapatkan akses ke akun pengiklan karena akun pengelola memiliki akses ke semua akun yang ditautkan di bawahnya.
Anda juga dapat menetapkan peran pengguna saat mengundang pengguna untuk mengelola akun.
Pertimbangkan hierarki akun berikut. Asumsikan bahwa semua pengguna memiliki akses Standar.
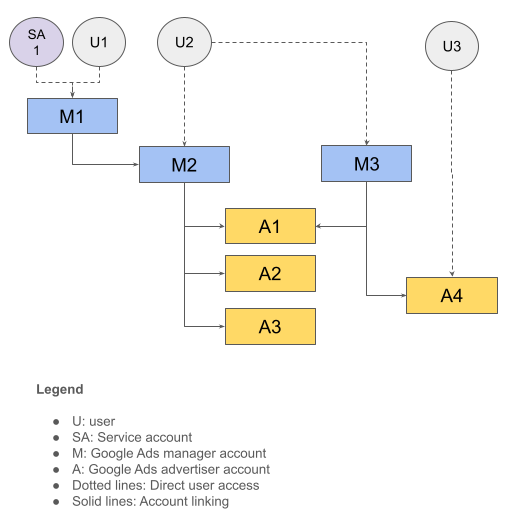
Tabel berikut merangkum struktur akun ini.
| Pengguna | Memiliki akses langsung ke | Memiliki akses tidak langsung ke |
|---|---|---|
| U1, SA1 | M1 | M2, A1, A2, A3 |
| U2 | M2, M3 | A1, A2, A3, A4 |
| U3 | A4 |
ID pelanggan login
Pengguna mungkin memiliki akses ke beberapa hierarki akun. Saat melakukan panggilan API dalam kasus seperti itu, Anda harus menentukan akun root yang akan digunakan untuk menentukan tingkat akses akun dan otorisasi dengan benar. Untuk melakukannya, sertakan header login-customer-id dalam permintaan API Anda.
Tabel berikut menggunakan hierarki akun dari contoh sebelumnya untuk menunjukkan ID pelanggan login yang dapat Anda gunakan, dan daftar akun yang sesuai yang dapat Anda panggil.
| Pengguna | ID Pelanggan Login yang akan digunakan | Akun untuk melakukan panggilan API |
|---|---|---|
| U1, SA1 | M1 | M1, M2, A1, A2, A3 |
| U2 | M2 | M2, A1, A2, A3 |
| U2 | M3 | M3, A1, A4 |
| U3 | A4 | A4 |
Anda dapat melewati penyediaan header login-customer-id jika pengguna memiliki akses langsung ke akun Google Ads yang Anda panggil. Misalnya, Anda tidak perlu menentukan header login-customer-id saat menggunakan kredensial U3 untuk melakukan panggilan ke A4, karena server Google Ads dapat menentukan tingkat akses dengan benar dari ID pelanggan (A4).
Jika Anda menggunakan library klien Google Ads API, gunakan setelan berikut untuk menentukan header login-customer-id.
Java
Tambahkan setelan berikut ke file ads.properties Anda.
api.googleads.loginCustomerId=INSERT_LOGIN_CUSTOMER_ID_HERE
.NET
Tambahkan setelan berikut saat Anda menginisialisasi objek GoogleAdsConfig dan menggunakannya untuk membuat objek GoogleAdsClient.
GoogleAdsConfig config = new GoogleAdsConfig()
{
    // ...
    LoginCustomerId = "INSERT_LOGIN_CUSTOMER_ID_HERE"
};
GoogleAdsClient client = new GoogleAdsClient(config);
Python
Tambahkan setelan berikut ke file google-ads.yaml Anda.
login_customer_id: INSERT_LOGIN_CUSTOMER_ID_HERE
PHP
Tambahkan setelan berikut ke file google_ads_php.ini Anda.
[GOOGLE_ADS]
loginCustomerId = "INSERT_LOGIN_CUSTOMER_ID_HERE"
Ruby
Tambahkan setelan berikut ke file google_ads_config.rb Anda.
Google::Ads::GoogleAds::Config.new do |c|
  c.login_customer_id = 'INSERT_LOGIN_CUSTOMER_ID_HERE'
end
Buat instance GoogleAdsClient dengan meneruskan jalur ke tempat Anda menyimpan file ini.
client = Google::Ads::GoogleAds::GoogleAdsClient.new(
  'path/to/google_ads_config.rb'
)
Perl
Tambahkan setelan berikut ke file googleads.properties Anda.
loginCustomerId=INSERT_LOGIN_CUSTOMER_ID_HERE
curl
Tentukan argumen command line berikut saat menjalankan perintah curl.
-H "login-customer-id: INSERT_LOGIN_CUSTOMER_ID_HERE"Anda dapat menggunakan metode
CustomerService.ListAccessibleCustomers
untuk mengambil daftar akun yang memiliki akses langsung ke pengguna.
Akun ini dapat digunakan sebagai nilai yang valid untuk header login-customer-id.
Java
private void runExample(GoogleAdsClient client) { // Optional: Change credentials to use a different refresh token, to retrieve customers // available for a specific user. // // UserCredentials credentials = // UserCredentials.newBuilder() // .setClientId("INSERT_OAUTH_CLIENT_ID") // .setClientSecret("INSERT_OAUTH_CLIENT_SECRET") // .setRefreshToken("INSERT_REFRESH_TOKEN") // .build(); // // client = client.toBuilder().setCredentials(credentials).build(); try (CustomerServiceClient customerService = client.getLatestVersion().createCustomerServiceClient()) { ListAccessibleCustomersResponse response = customerService.listAccessibleCustomers( ListAccessibleCustomersRequest.newBuilder().build()); System.out.printf("Total results: %d%n", response.getResourceNamesCount()); for (String customerResourceName : response.getResourceNamesList()) { System.out.printf("Customer resource name: %s%n", customerResourceName); } } }
C#
public void Run(GoogleAdsClient client) { // Get the CustomerService. CustomerServiceClient customerService = client.GetService(Services.V25.CustomerService); try { // Retrieve the list of customer resources. string[] customerResourceNames = customerService.ListAccessibleCustomers(); // Display the result. foreach (string customerResourceName in customerResourceNames) { Console.WriteLine( $"Found customer with resource name = '{customerResourceName}'."); } } catch (GoogleAdsException e) { Console.WriteLine("Failure:"); Console.WriteLine($"Message: {e.Message}"); Console.WriteLine($"Failure: {e.Failure}"); Console.WriteLine($"Request ID: {e.RequestId}"); throw; } }
PHP
public static function runExample(GoogleAdsClient $googleAdsClient) { $customerServiceClient = $googleAdsClient->getCustomerServiceClient(); // Issues a request for listing all accessible customers. $accessibleCustomers = $customerServiceClient->listAccessibleCustomers(new ListAccessibleCustomersRequest()); print 'Total results: ' . count($accessibleCustomers->getResourceNames()) . PHP_EOL; // Iterates over all accessible customers' resource names and prints them. foreach ($accessibleCustomers->getResourceNames() as $resourceName) { /** @var string $resourceName */ printf("Customer resource name: '%s'%s", $resourceName, PHP_EOL); } }
Python
def main(client: GoogleAdsClient) -> None: customer_service: CustomerServiceClient = client.get_service( "CustomerService" ) accessible_customers: ListAccessibleCustomersResponse = ( customer_service.list_accessible_customers() ) result_total: int = len(accessible_customers.resource_names) print(f"Total results: {result_total}") resource_names: List[str] = accessible_customers.resource_names for resource_name in resource_names: # resource_name is implicitly str print(f'Customer resource name: "{resource_name}"')
Ruby
def list_accessible_customers() # GoogleAdsClient will read a config file from # ENV['HOME']/google_ads_config.rb when called without parameters client = Google::Ads::GoogleAds::GoogleAdsClient.new accessible_customers = client.service.customer.list_accessible_customers().resource_names accessible_customers.each do |resource_name| puts "Customer resource name: #{resource_name}" end end
Perl
sub list_accessible_customers { my ($api_client) = @_; my $list_accessible_customers_response = $api_client->CustomerService()->list_accessible_customers(); printf "Total results: %d.\n", scalar @{$list_accessible_customers_response->{resourceNames}}; foreach my $resource_name (@{$list_accessible_customers_response->{resourceNames}}) { printf "Customer resource name: '%s'.\n", $resource_name; } return 1; }
curl
# Returns the resource names of customers directly accessible by the user # authenticating the call. # # Variables: # API_VERSION, # OAUTH2_ACCESS_TOKEN: # See https://developers.google.com/google-ads/api/rest/auth#request_headers # for details. # curl -f --request GET \ "https://googleads.googleapis.com/v${API_VERSION}/customers:listAccessibleCustomers" \ --header "Content-Type: application/json" \ --header "Authorization: Bearer ${OAUTH2_ACCESS_TOKEN}" \
Bagaimana jika metode ListAccessibleCustomers tidak mengambil ID pelanggan saya?
Jika CustomerService.ListAccessibleCustomers
metode tidak mengambil ID pelanggan yang Anda harapkan muncul dalam hasil,
ada beberapa kemungkinan penjelasannya.
Anda memiliki akses ke ID pelanggan, tetapi akses tersebut diberikan melalui akun pengelola induk. Misalnya, jika Anda memanggil metode
ListAccessibleCustomersdengan kredensial penggunaU1dalam contoh sebelumnya, metode ini hanya akan menampilkanM1dalam hasil, meskipunU1memiliki akses ke lebih banyak akun. Untuk mengonfirmasi kemungkinan ini, ambil hierarki akun dengan menjalankansearchatausearchStreamkueri terhadap resourcecustomer_clientuntuk setiap akun yang ditampilkan oleh metodeListAccessibleCustomers. Untuk melakukannya, tetapkan setiap akun ini sebagailogin-customer-id, seperti yang dijelaskan di bagian sebelumnya. Jika Anda memiliki akses ke akun target, Anda dapat mengambilnya sebagai bagian dari salah satu hierarki akun.Anda menggunakan kredensial OAuth yang salah. Skenario yang paling umum adalah Anda menggunakan kredensial pengguna lain. Misalnya, hal ini dapat terjadi karena Anda tidak sengaja mencampur kredensial sandbox atau developer dengan kredensial produksi atau salah membaca kredensial pengguna lain dari database atau cache lokal. Salah satu cara untuk memecahkan masalah ini adalah dengan menggunakan Google People API untuk mengambil nama dan alamat email pengguna yang login dan memverifikasi apakah alamat email tersebut cocok dengan alamat email yang Anda harapkan.
Anda tidak memiliki akses ke akun. Ikuti panduan akses akun untuk mendapatkan akses ke akun pelanggan yang benar.
Peran pengguna
Google Ads API tidak memiliki model akses terpisah, atau menggunakan cakupan OAuth 2.0 terpisah untuk membatasi fungsi. Misalnya, Google Ads API menggunakan cakupan yang sama untuk operasi hanya baca dan baca-tulis. Sebagai gantinya, Google Ads API mengikuti peran pengguna
yang sama yang didukung Google Ads. Saat peran pengguna diberikan ke akun di tingkat pengelola, peran tersebut akan diwarisi oleh akun dalam hierarki. Jika pengguna memiliki peran yang bertentangan dengan akun tertentu, tingkat yang benar akan diselesaikan oleh akun login-customer-id yang ditentukan dalam permintaan API.
Tabel berikut menggunakan hierarki akun dari contoh sebelumnya dan menunjukkan efek pemberian berbagai peran pengguna kepada pengguna.
| Pengguna | Peran pengguna yang diberikan | login-customer-id | Tingkat akses efektif |
|---|---|---|---|
| SA1 | Akses standar di akun M1 | M1 | Akses standar di M1, M2, A1, A2, A3 |
| U2 |
Akses standar di M2 Akses hanya baca di M3 |
M2 | Akses standar di M2, A1, A2, A3 |
| U2 |
Akses standar di M2 Akses hanya baca di M3 |
M3 | Akses hanya baca di M3, A1, A4 |