

Z tego przewodnika dowiesz się, jakie są typowe wymagania dotyczące bezpieczeństwa dla użytkowników Google Ads i interfejsu Google Ads API.
Co to jest weryfikacja dwuetapowa?
Weryfikacja dwuetapowa (2SV), nazywana też uwierzytelnianiem dwuskładnikowym (2FA), to forma uwierzytelniania wielopoziomowego (MFA), która oprócz nazwy użytkownika i hasła dodaje drugi czynnik posiadania („co masz”).
Weryfikacja dwuetapowa jest bezpieczniejsza niż systemy uwierzytelniania jednoskładnikowego, w których uwierzytelnianie wykorzystuje tylko nazwę użytkownika i jeden czynnik wiedzy („co wiesz”), zwykle hasło. Wymaganie drugiego czynnika utrudnia nieupoważnionym użytkownikom przejęcie Twojego konta. Hasła mogą zostać przejęte, ale w przypadku weryfikacji dwuetapowej samo przejęte hasło nie wystarczy, aby uzyskać dostęp.
Wymagania dotyczące weryfikacji dwuetapowej
W kolejnych sekcjach znajdziesz szczegółowe informacje o wymaganiach dotyczących weryfikacji dwuetapowej w przypadku korzystania z Google Ads i interfejsu Google Ads API.
Wymagania Google Ads
Google Ads obsługuje podstawowe ustawienia zabezpieczeń na koncie menedżera, które umożliwiają administratorowi konta menedżera wymuszanie minimalnych ustawień zabezpieczeń na wszystkich obecnych i przyszłych subkontach, na których dane konto menedżera ma uprawnienia właściciela administracyjnego. Jedna z takich zasad umożliwia administratorom kont menedżera wymaganie od użytkowników należących do subkont włączenia na swoich kontach weryfikacji dwuetapowej w celu zalogowania się.
Ta zasada nie ma wpływu na istniejące tokeny odświeżania protokołu OAuth, z wyjątkiem wywołań interfejsu Google Ads API. Te tokeny nadal działają jak zwykle i nie będzie trzeba ponownie autoryzować dostępu podczas uzyskiwania tokenów dostępu OAuth. Jednak
wywołania interfejsu Google Ads API kończą się niepowodzeniem z powodu błędu TWO_STEP_VERIFICATION_NOT_ENROLLED
, dopóki użytkownik nie włączy weryfikacji dwuetapowej na swoim koncie Google.
Wymagania interfejsu Google Ads API
Interfejs Google Ads API wymaga weryfikacji dwuetapowej od wszystkich użytkowników, którzy korzystają z procesu uwierzytelniania użytkownikaw celu generowania nowych tokenów odświeżania protokołu OAuth 2.0. Użytkownicy zawsze muszą przejść drugi poziom uwierzytelniania oprócz podania nazwy użytkownika i hasła.
Jeśli użytkownik nie ma włączonej weryfikacji dwuetapowej, pojawi się prośba o dodanie metody weryfikacji dwuetapowej.
Ta zasada nie ma wpływu na istniejące tokeny odświeżania protokołu OAuth. Nadal działają one jak zwykle i nie będzie trzeba ponownie autoryzować dostępu podczas uzyskiwania tokenów dostępu OAuth.

Czym są klucze dostępu?
Klucz dostępu to forma uwierzytelniania wielopoziomowego, która łączy kryptografię klucza publicznego z zabezpieczeniami urządzenia (takimi jak odcisk palca, skan twarzy lub kod PIN blokady ekranu), aby potwierdzić tożsamość właściciela konta. Klucze dostępu łączą posiadanie urządzenia („co masz”, np. urządzenie mobilne lub klucz FIDO2) z wiedzą o tym, jak odblokować urządzenie („co wiesz”), co stanowi wygodną alternatywę dla haseł.
Klucze dostępu są uważane za bezpieczniejsze niż uwierzytelnianie dwuskładnikowe z tych powodów:
- Powiązane z domeną: klucze dostępu są powiązane z określonymi domenami (np.
google.com) i nie działają w przypadku fałszywych witryn, które podszywają się pod oryginalną witrynę (np.google-fake.com). - Powiązane z urządzeniem: klucze dostępu są chronione przez lokalne uwierzytelnianie na urządzeniu i wymagają fizycznej obecności użytkownika, aby je odblokować.
- Brak tajnych informacji do kradzieży: klucze dostępu używają metody challenge-response z kryptografią klucza publicznego między urządzeniem a serwerem i nie używają jednorazowych kodów dostępu ani haseł, które można przechwycić.
Jak skonfigurować klucz dostępu
Aby skonfigurować klucz dostępu:
- Wejdź na stronę g.co/passkeys.
- Kliknij Utwórz klucz dostępu , aby zalogować się w Menedżerze kluczy bezpieczeństwa.
- Utwórz klucz dostępu, wykonując czynności podane na urządzeniu.
Wymagania dotyczące kluczy dostępu
W kolejnych sekcjach znajdziesz szczegółowe informacje o wymaganiach dotyczących kluczy dostępu w przypadku korzystania z Google Ads i interfejsu Google Ads API.
Wymagania Google Ads
Google Ads obsługuje logowanie się na konto za pomocą klucza dostępu. Niektórzy reklamodawcy mogą być zobowiązani do używania klucza dostępu w celu autoryzowania działań związanych z poufnymi danymi na koncie Google Ads.
Wymagania interfejsu Google Ads API
Interfejs Google Ads API może wymagać od niektórych użytkowników uwierzytelniania za pomocą kluczy dostępu. Użytkownicy, którzy muszą korzystać z interfejsu Google Ads API, muszą uwierzytelniać się za pomocą klucza dostępu, gdy korzystają z procesu uwierzytelniania użytkownika w celu generowania nowych tokenów odświeżania protokołu OAuth 2.0 na potrzeby interfejsu Google Ads API. Jeśli nie masz utworzonego klucza dostępu, pojawi się prośba o jego utworzenie i użycie go do ukończenia procesu uwierzytelniania. Inne formy uwierzytelniania, które wykorzystują samo hasło lub mechanizmy uwierzytelniania dwuskładnikowego (2FA), takie jak czasowe hasło jednorazowe (TOTP) albo kody SMS, są niedozwolone w przypadku kont, które muszą korzystać z interfejsu Google Ads API.
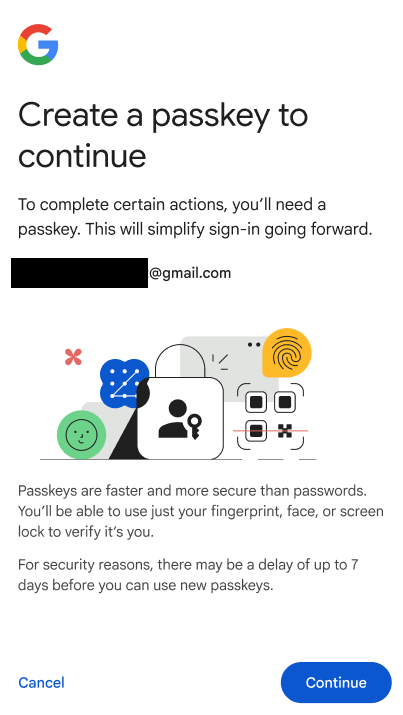
Ta zasada nie ma wpływu na istniejące tokeny odświeżania protokołu OAuth. Nadal działają one jak zwykle i nie będzie trzeba ponownie autoryzować dostępu podczas uzyskiwania tokenów dostępu OAuth.