

После того как вы протестируете интеграцию в тестовой среде, зарегистрируйте свое приложение в Google, чтобы получить подписанный рабочий сертификат и уникальные метаданные полагающейся стороны (gw_rp_metadata_bytes). Это руководство предназначено для прямых полагающихся сторон – приложений и сайтов, которые самостоятельно проверяют пользователей.
Выберите способ Полагающаяся сторона, регистратор или личная встреча
Инструкции на этой странице
Шаг А. Подготовьтесь к отправке запроса
Перед запуском в рабочей среде Google использует процесс подписания сертификата, в ходе которого Google подписывает ваш сертификат для установления доверия. Подготовьте следующие три предмета:
- Рабочий запрос на подпись сертификата (CSR). Создается на основе рабочего закрытого ключа P-256 / ECDSA.
- Объекты медийных объявлений:
- Отображаемое название
- URL логотипа (должен соответствовать правилам фирменного оформления).
- URL политики конфиденциальности
- URL условий использования
- Видео с демонстрацией работы приложения в тестовой среде. Запишите его, следуя инструкциям в разделе Шаг 4.Г. Запишите видео с демонстрацией работы приложения.
Шаг 2. Отправьте форму и примите Условия использования
Заполните и отправьте форму для регистрации агента.
Открыть форму регистрации полагающейся стороны
Шаг 3. Проверьте и получите учетные данные для рабочей версии
Проверка обычно занимает 3–5 рабочих дней. После одобрения Google предоставит вам:
- Ваш подписанный рабочий сертификат X.509.
- Ваша уникальная строка метаданных в кодировке Base64URL (
gw_rp_metadata_bytes).
Если вы не получите ответа в течение пяти рабочих дней, свяжитесь с нами по адресу wallet-identity-rp-support@google.com.
Шаг 4. Переведите сервер и устройство в рабочий режим
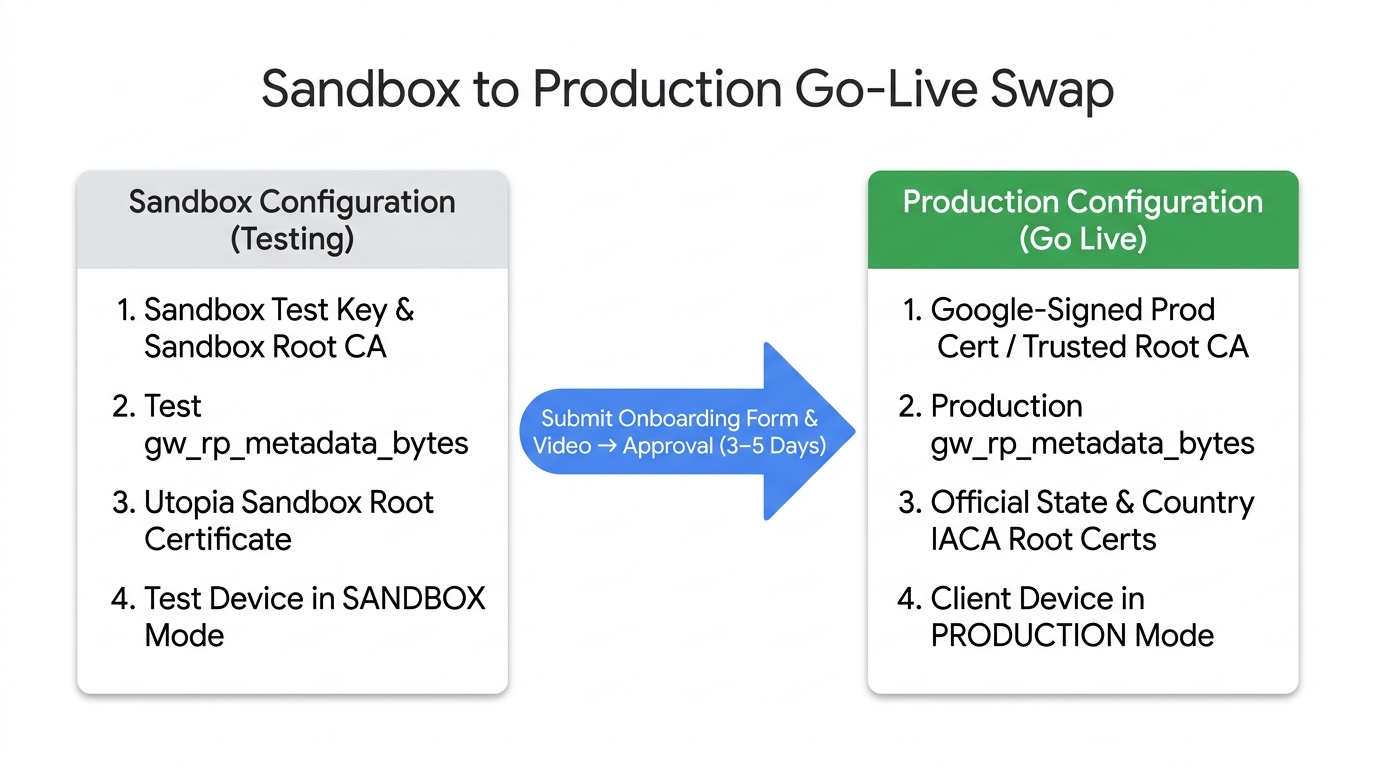
Переведите сервер проверки и тестовое устройство из тестовой среды в рабочую:
- Замените ключ подписи и сертификат. Подпишите запросы OpenID4VP рабочим закрытым ключом и добавьте рабочий сертификат, подписанный Google, в заголовок JWS
x5c(шаг 3.A). - Обновите
client_id. Пересчитайтеx509_hash:<base64url_sha256>на основе рабочего сертификата DER. - Обновите
gw_rp_metadata_bytes. Замените строку тестовых метаданных вclient_metadataна рабочую версиюgw_rp_metadata_bytes. - Настройте рабочие корневые сертификаты IACA. Убедитесь, что хранилище доверия вашего сервера проверяет
issuerAuthпо официальным рабочим корневым сертификатам, указанным в разделе Поддерживаемые издатели и сертификаты IACA. Удалите сертификат Utopia Sandbox из рабочей среды. - Переключите тестовое устройство обратно на рабочую версию. Следуйте инструкциям в разделе Шаг 1.В. Переключитесь обратно на рабочую версию и проверьте рабочую версию.
Информация по теме
- Шаг 3. Интеграция в качестве проверяющей стороны
- Поддерживаемые эмитенты и сертификаты IACA
- Условия использования для полагающейся стороны
- Часто задаваемые вопросы о регистрации