

Depois que a integração for testada de ponta a ponta no sandbox, registre seu
aplicativo no Google para receber o certificado de produção assinado e os metadados exclusivos
da parte confiável (gw_rp_metadata_bytes). Este guia se aplica a partes confiáveis
diretas, ou seja, apps e sites que verificam os próprios usuários.
Escolha seu caminho RP, Verifier Registrar ou presencial
Etapas nesta página
Etapa A: preparar o envio
Antes de entrar em produção, o Google usa um processo de assinatura de certificado em que o Google assina seu certificado para estabelecer confiança. Reúna os três itens a seguir:
- Sua solicitação de assinatura de certificado (CSR, na sigla em inglês) de produção: gerada com base na sua chave privada P-256 / ECDSA de produção.
- Seus recursos de display:
- Nome de exibição
- URL do logotipo (precisa obedecer às diretrizes de branding)
- URL da Política de Privacidade
- URL dos Termos de Serviço
- Seu vídeo de demonstração completa do sandbox:gravado após concluir a Etapa 4.D: gravar seu vídeo de demonstração completa.
Etapa B: enviar o formulário de admissão e aceitar os Termos de Serviço
Preencha e envie o formulário de integração da parte confiável.
Abrir o formulário de integração da parte confiável
Etapa C: analisar e receber suas credenciais de produção
A análise de integração geralmente leva de 3 a 5 dias úteis. Depois da aprovação, o Google fornece:
- Seu certificado X.509 de produção assinado.
- Sua string de metadados exclusiva codificada em Base64URL (
gw_rp_metadata_bytes).
Se você não receber uma resposta após 5 dias úteis, entre em contato com
wallet-identity-rp-support@google.com.
Etapa D: mudar o servidor e o dispositivo para produção
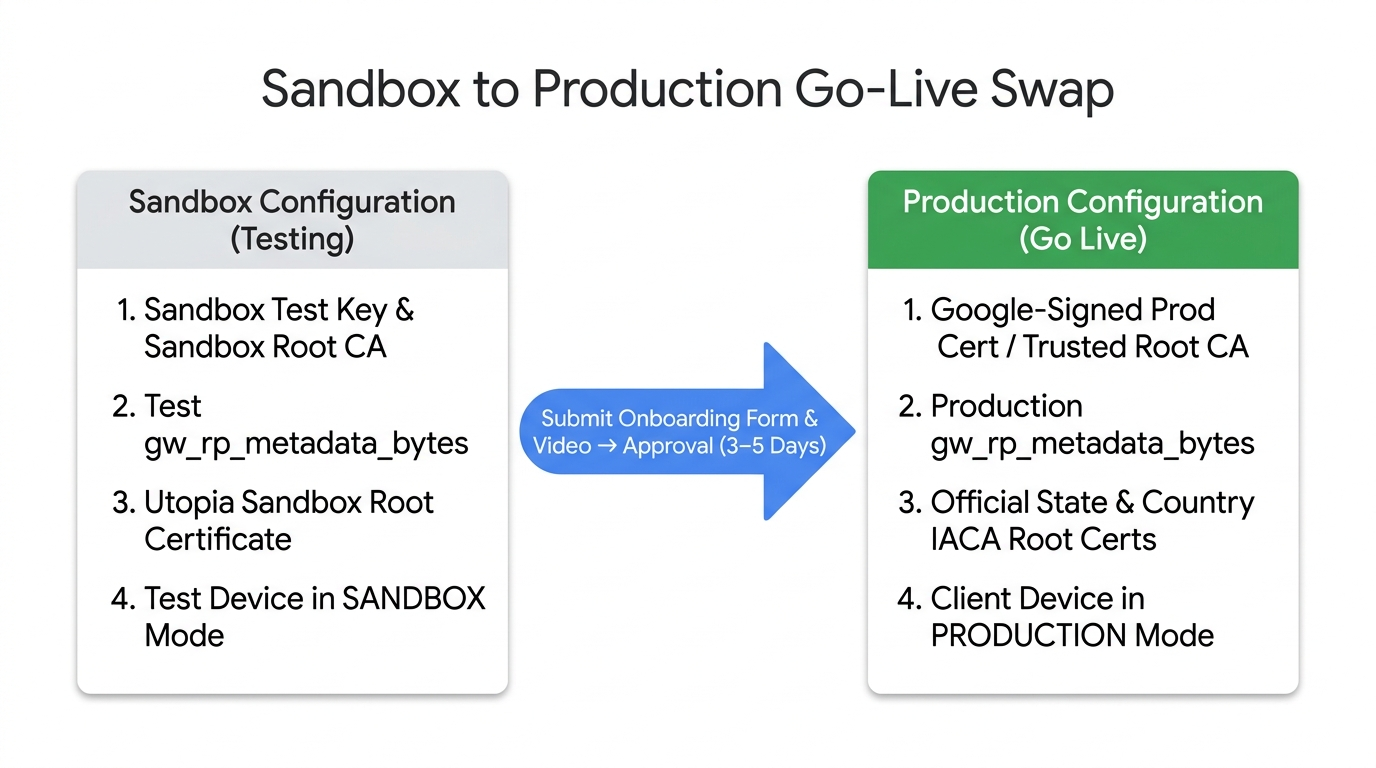
Atualize o servidor de verificação e o dispositivo de teste do sandbox para a produção:
- Substitua a chave de assinatura e o certificado:assine as solicitações do OpenID4VP com
sua chave privada de produção e inclua o certificado de produção assinado pelo Google
no cabeçalho
x5cdo JWS (Etapa 3.A). - Atualização
client_id:recalculex509_hash:<base64url_sha256>do seu certificado DER de produção. - Atualize o
gw_rp_metadata_bytes:substitua a string de metadados de teste do sandbox emclient_metadatapelogw_rp_metadata_bytesde produção. - Configure os certificados raiz de produção da IACA:verifique se o repositório de confiança do seu servidor valida o
issuerAuthem relação aos certificados raiz de produção oficiais em Emissores e certificados da IACA compatíveis (e remova o certificado do Utopia Sandbox da produção). - Mude o dispositivo de teste de volta para PRODUÇÃO:siga a Etapa 1.C: mudar de volta para produção e verifique o fluxo de produção.
Recursos relacionados
- Etapa 3: integrar como uma parte confiável
- Emissores e certificados IACA aceitos
- Termos de Serviço da Parte Confiável
- Perguntas frequentes sobre a integração