

このガイドでは、検証者登録機関(VR)(複数のダウンストリームのエンド依存当事者(RP)に代わって独自の認証局(CA)として機能する、本人確認(IDV)プロバイダ、アグリゲータ、プラットフォーム)のオンボーディング、本番環境のルート信頼、継続的なダウンストリーム クライアント登録プロセスについて説明します。
パスを選択 RP、確認登録者、対面式
このページの手順
ステップ A: 登録フォームとルート証明書を送信し、利用規約に同意する
確認登録事業者オンボーディング登録フォームに記入して送信します。このフォームでは、サンドボックスと本番環境のルート証明書の両方を指定します。このオンボーディング登録フォームを送信すると、Google ウォレット確認者登録機関の利用規約に正式に同意したことになります。
Verifier Registrar Intake Form を開く
ステップ B: サンドボックスの信頼とテスト
登録フォームを送信すると、Google はサンドボックス ルート証明書を Google ウォレットのサンドボックス トラストストアに追加し、通知します。その後、サンドボックス ルートによって署名されたリーフ証明書を使用して、サンドボックスで統合をテストできます。
- テストデバイスをサンドボックス モードに切り替え(ステップ 1: サンドボックスをセットアップする)、Utopia サンドボックス証明書を検証ツールのトラストストアに追加します。
- Google ウォレットにユートピア テスト ID パスをプロビジョニングします(ステップ 2: テスト ID を作成する)。
- CA リーフ証明書プロファイル(
1.3.6.1.4.1.11129.10.1)、CBOR メタデータ、OpenID4VP フローを実装します(ステップ 3: 検証者登録機関として統合する)。 - ステップ 4: 統合をテストするのすべての項目を確認します。
ステップ C: エンドツーエンドのデモ動画を録画して送信する
サンドボックス テストが完了したら、最初の(1 番目の)証明書利用者について、検証フローのエンドツーエンドの動画デモを録画し、Google に送信します。
- 両方のホスティング モデルを記録する: 該当する場合は、検証ツールホスト型(セルフホスト型)と販売者ホスト型(RP ホスト型)の両方のフローのデモを記録します。
- 実際の表示アセットを使用する: 動画では、実際の販売者の表示アセット(名前、ロゴ、利用規約の URL)とアグリゲータの表示アセットを使用します。
- 一連の手順を示す: 確認フローを開始して完了するユーザー インターフェースと画面を明確に示します。
ステップ D: 承認と本番環境のルート信頼
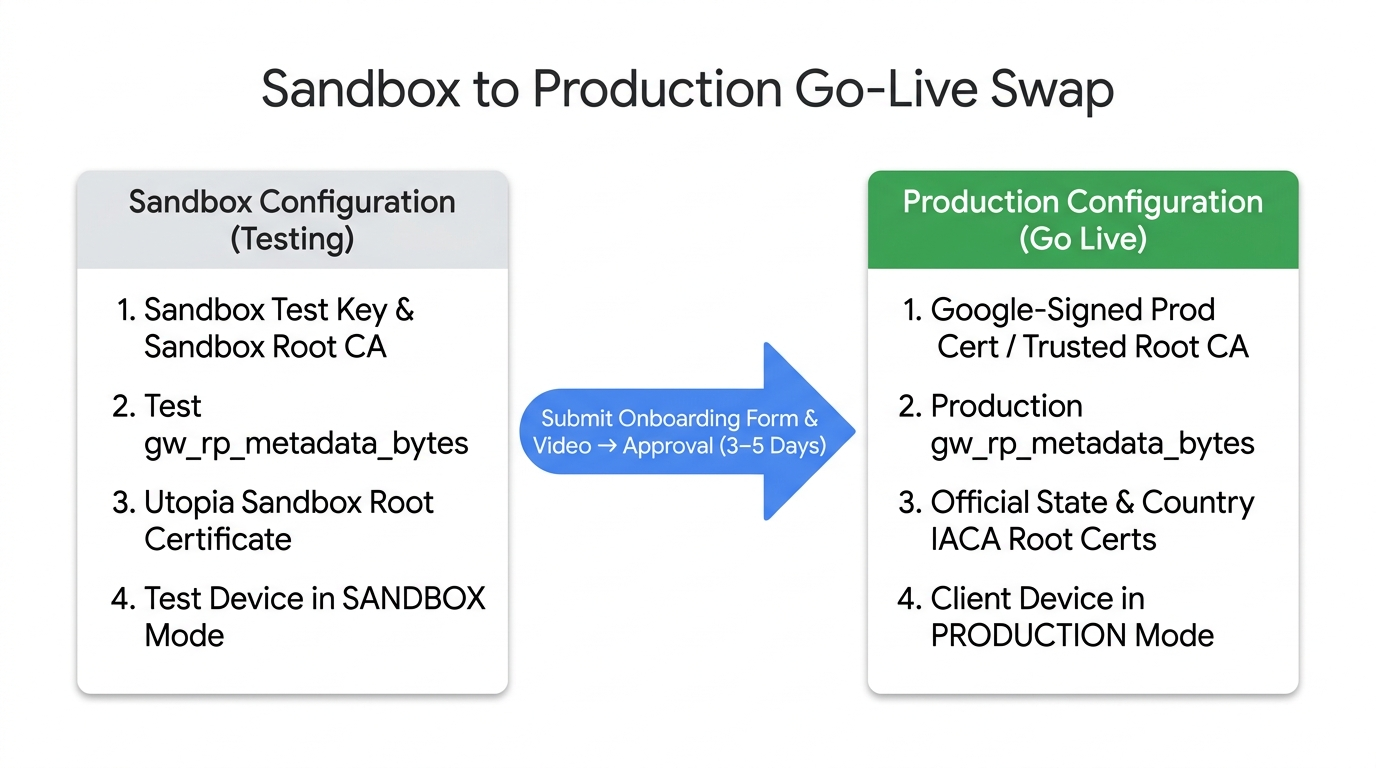
エンドツーエンドの動画デモを受け取ると、Google は動画の審査と承認プロセスを開始し、同時に本番環境のルート証明書の信頼プロセスを開始します。両方のプロセスが完了して承認されると、下流のエンド RP 向けにサービスをリリースできるようになります(本番環境の検証ツールが、公式のサポートされている発行元と IACA 証明書に対して issuerAuth を検証することを確認してください)。
ステップ E: 継続的なエンド RP のオンボーディング
署名する下流のエンド RP ごとに、次のことを行う必要があります。
- Google に通知する: Verifier Registrar Client Onboarding Form を使用して、新しい RP とそのユースケースを Google に通知します。
- メタデータと一意のサブジェクトを構成する: RP の表示情報(名前、ロゴ、プライバシー ポリシーの URL)を
RelyingPartyMetadataに入力し、その SHA-256 ハッシュをカスタム X.509 拡張機能(1.3.6.1.4.1.11129.10.1)に含め、リーフ証明書にグローバルに一意の識別名(サブジェクト)を設定します(ステップ 3.A: VR の技術仕様を参照)。
Open Verifier Registrar Client Onboarding Form
コンプライアンスと取り消し
- 不正行為のモニタリング: Google は、悪意のある RP アクティビティをモニタリングし、不正行為が検出された場合は通知します。
- 迅速な取り消し: 不正な RP の証明書を迅速に取り消し、更新された証明書失効リスト(CRL)を公開する必要があります。
- 監査: Google は、RP のリクエストが登録済みのユースケースと一致していることを確認するために、匿名化されたログを保持します。