

डिजिटल क्रेडेंशियल, क्रिप्टोग्राफ़िक तरीके से पुष्टि किए जा सकने वाले दस्तावेज़ होते हैं. इनका इस्तेमाल, किसी उपयोगकर्ता की पुष्टि करने, उसे अनुमति देने या उसकी पुष्टि की गई जानकारी देने के लिए किया जा सकता है. ये दस्तावेज़, डिजिटल वॉलेट में सुरक्षित तरीके से सेव रहते हैं. जैसे, मोबाइल ड्राइविंग लाइसेंस (एमडीएल), डिजिटल पासपोर्ट, और आईडी पास.
ऑनलाइन आईडी स्वीकार करना
Google, डिजिटल वॉलेट के लिए एक ऐसा नेटवर्क बना रहा है जो खुला, सुरक्षित, और निजी हो. साथ ही, मानकों के मुताबिक हो. W3C Digital Credentials API को इंटिग्रेट करके, Relying Parties (ऐप्लिकेशन और वेबसाइटें) उपयोगकर्ता के Google Wallet या ज़रूरी शर्तों को पूरा करने वाले किसी अन्य डिजिटल वॉलेट से, पहचान और उम्र की पुष्टि करने वाले सबूत का अनुरोध कर सकती हैं. साथ ही, निजता को ज़्यादा से ज़्यादा सुरक्षित रख सकती हैं.
Google Wallet में मौजूद आईडी के इस्तेमाल के उदाहरण
- उम्र की पुष्टि: उम्र से जुड़ी पाबंदी वाले आइटम खरीदने या उम्र से जुड़ी पाबंदी वाली जगहों को ऐक्सेस करने से पहले, उम्र की पुष्टि करने का अनुरोध करें.
- पहचान की पुष्टि करना: कानून का पालन करने या धोखाधड़ी को कम करने के लिए, किसी व्यक्ति की पहचान की पुष्टि करने के लिए नाम और पते का अनुरोध करना.
- ड्राइविंग से जुड़े अधिकार: किसी व्यक्ति के पास ड्राइविंग लाइसेंस है या नहीं, इसकी पुष्टि करने के लिए. उदाहरण के लिए, कार किराये पर लेते समय.
Google Wallet के साथ इंटिग्रेट क्यों करें?
Digital Credentials API को इंटिग्रेट करने से, आपको रणनीतिक फ़ायदा मिलता है. इससे आपको कई डिवाइसों और ब्राउज़र पर, बिना किसी शुल्क के ऑनलाइन पहचान की पुष्टि करने की सुविधा मिलती है.
- बिना किसी शुल्क के: यह एक ऐसा एपीआई है जिसकी मदद से, Google Wallet और ज़रूरी शर्तें पूरी करने वाले अन्य वॉलेट से क्रेडेंशियल का अनुरोध किया जा सकता है और उन्हें फ़ेच किया जा सकता है. इसके लिए, कोई शुल्क नहीं देना पड़ता.
- इंटरऑपरेबल और स्टैंडर्ड: इसे W3C डिजिटल क्रेडेंशियल, OpenID4VP, और ISO 18013-5/7 जैसे ग्लोबल ओपन स्टैंडर्ड के आधार पर बनाया गया है. इससे यह पक्का होता है कि यह सुविधा, दुनिया भर में पहचान की पुष्टि करने वाले सिस्टम के साथ काम करती है. साथ ही, यह ईयू के eIDAS 2.0 फ़्रेमवर्क के मुताबिक काम करती है.
- क्रॉस-ब्राउज़र और क्रॉस-डिवाइस: एक ऐसा यूनिफ़ाइड सिस्टम जो वेब और Android, दोनों पर आसानी से काम करता है. यह एक साथ कई वॉलेट इस्तेमाल करने की सुविधा देता है. इससे उपयोगकर्ताओं को विकल्प मिलते हैं और वे अलग-अलग वॉलेट के बीच लेन-देन कर पाते हैं.
- भरोसेमंद और पुष्टि किए जा सकने वाले सिग्नल: खुद से दी गई जानकारी के बजाय, पुष्टि किए जा सकने वाले सिग्नल का इस्तेमाल करें. सरकारी या भरोसेमंद निजी जारीकर्ताओं से, क्रिप्टोग्राफ़िक तरीके से साइन की गई पहचान और उम्र से जुड़ी जानकारी पाएं (जारी करने वाली उन इकाइयों की सूची देखें जो इस सुविधा के साथ काम करती हैं).
- उपयोगकर्ताओं को बेहतर अनुभव मिलता है: Google Wallet, 200 से ज़्यादा देशों में 3 अरब से ज़्यादा Android डिवाइसों पर उपलब्ध है. उपयोगकर्ता, ऐप्लिकेशन में या वेब पर क्रेडेंशियल आसानी से दिखा सकते हैं.
निजता के मामले में एक कदम आगे और ज़ीरो-नॉलेज प्रूफ़ (ज़ेडकेपी)
डिजिटल आइडेंटिटी सिस्टम, डेटा को सीधे तौर पर शेयर करने पर निर्भर करते हैं. इनमें अक्सर उपयोगकर्ताओं को अपनी निजी जानकारी ज़रूरत से ज़्यादा शेयर करनी पड़ती है. Google Wallet, मौजूदा ISO 18013-7 mdocs के साथ-साथ ज़ीरो-नॉलेज प्रूफ़ (ज़ेडकेपी) का इस्तेमाल करके इस समस्या को हल करता है.
जेडकेपी, क्रिप्टोग्राफ़िक तरीका है. इसकी मदद से, उपयोगकर्ता किसी स्टेटमेंट को साबित कर सकते हैं. उदाहरण के लिए, "मेरी उम्र 18 साल से ज़्यादा है". इसके लिए, उन्हें असल डेटा ज़ाहिर करने की ज़रूरत नहीं होती. उदाहरण के लिए, जन्म की तारीख.
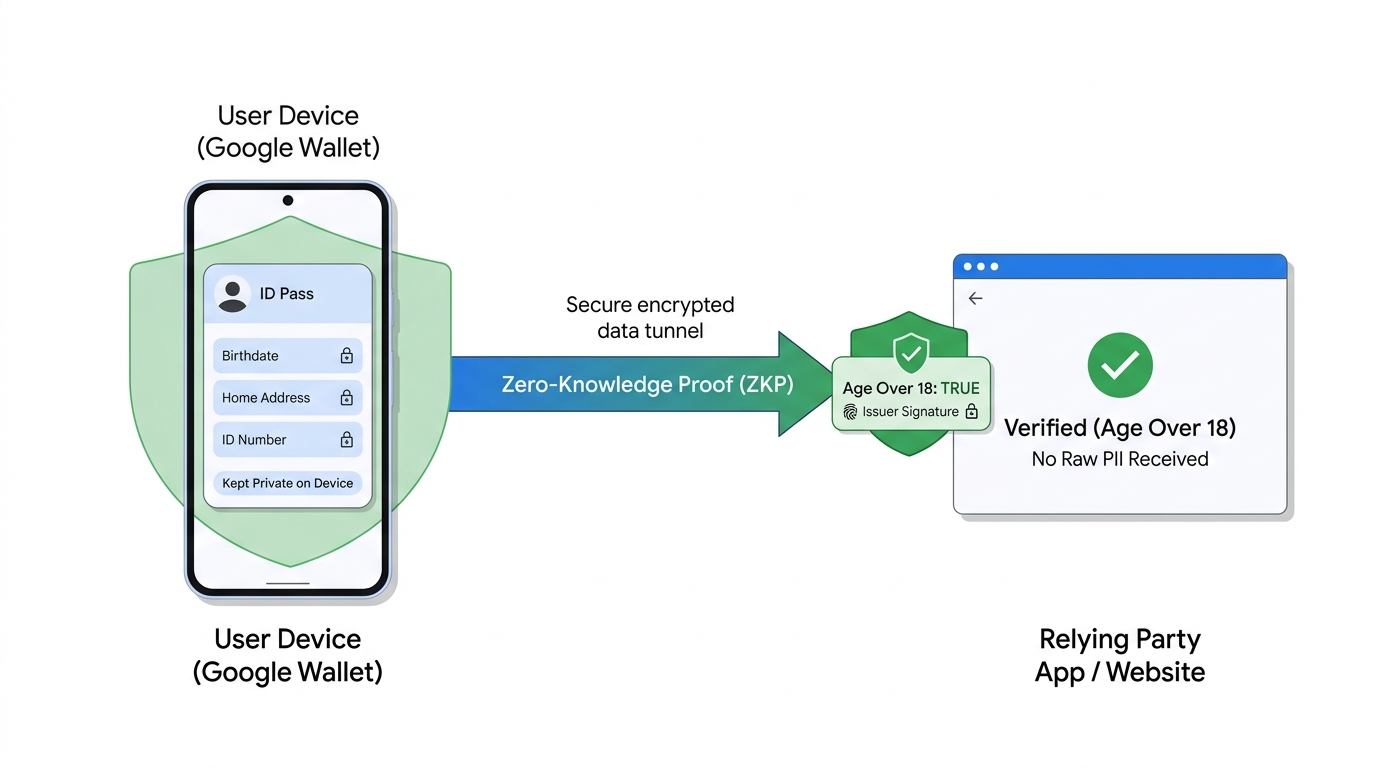
- चुनिंदा जानकारी ज़ाहिर करना: आपको सिर्फ़ उन एट्रिब्यूट का अनुरोध करना चाहिए जो आपके इस्तेमाल के उदाहरण के लिए ज़रूरी हैं.
- अनलिंकबिलिटी: लेन-देन, डिवाइस से जुड़े होते हैं. ज़ेडकेपी यह पक्का करता है कि क्रेडेंशियल जारी करने वाली इकाई, क्रेडेंशियल पर भरोसा करने वाली इकाई या Google, क्रेडेंशियल की पहचान या उसे ट्रैक न कर पाए.
- सर्वर पर कोई ट्रैकिंग नहीं: Google, क्रेडेंशियल से जुड़ा डेटा अपने सर्वर पर सेव नहीं करता. सारा डेटा, उपयोगकर्ता के डिवाइस पर स्थानीय तौर पर और सुरक्षित तरीके से एक भरोसेमंद कंटेनर में सेव किया जाता है.
- उपयोगकर्ता की सहमति: ऐप्लिकेशन, उपयोगकर्ता की जानकारी के बिना Wallet से क्वेरी नहीं कर सकते. निजता की सुरक्षा के लिए, एपीआई को उपयोगकर्ता की अनुमति से ही चालू किया जाना चाहिए. साथ ही, डेटा शेयर करने से पहले, उपयोगकर्ता की पुष्टि (बायोमेट्रिक, पिन या पैटर्न) ज़रूरी है.
उपयोगकर्ता अनुभव
चाहे उपयोगकर्ता प्रतिबंधित कॉन्टेंट के लिए अपनी उम्र की पुष्टि कर रहा हो या शामिल होने के लिए अपनी पहचान शेयर कर रहा हो, प्रोसेस को आसान बनाया गया है, ताकि उपयोगकर्ताओं को कोई परेशानी न हो.
1. स्टैंडर्ड इन-ऐप्लिकेशन / वेब फ़्लो
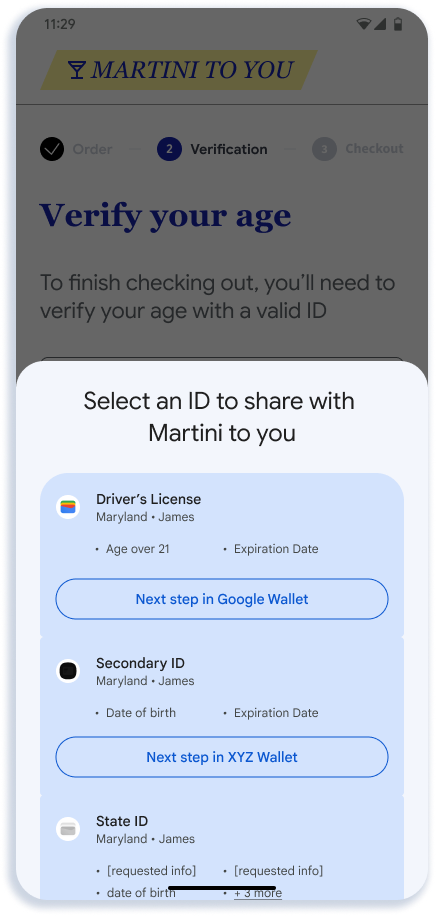
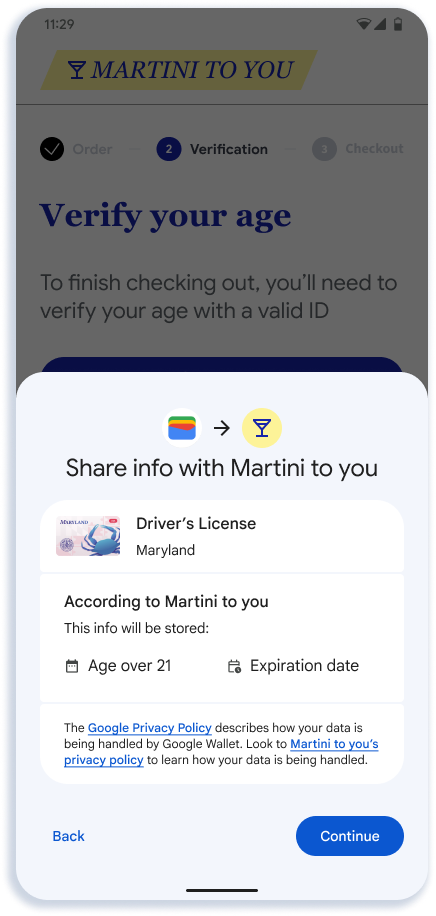
जब कोई उपयोगकर्ता "डिजिटल आईडी से पुष्टि करें" बटन पर क्लिक करता है, तो Credential Manager (Android पर) या ब्राउज़र, अनुरोध को ज़रूरी शर्तें पूरी करने वाले क्रेडेंशियल से मैच करता है.
 |
 |
 |
 |
 |
| उपयोगकर्ता को ऐप्लिकेशन या वेबसाइट पर उम्र की पुष्टि करने के लिए कहा जाता है | उपयोगकर्ता को उपलब्ध क्रेडेंशियल दिखते हैं | उपयोगकर्ता को Google Wallet में पुष्टि करने वाला पेज दिखता है | उपयोगकर्ता, शेयर करने की पुष्टि करने के लिए अपनी पहचान की पुष्टि करता है | ऐप्लिकेशन या वेबसाइट को भेजा गया डेटा |
मुख्य बातें
- ऐप्लिकेशन या वेबसाइट के पास, एपीआई के लिए एंट्री पॉइंट बनाने का विकल्प होता है. पहले चरण में दिखाए गए तरीके के मुताबिक, हमारा सुझाव है कि आप "डिजिटल आईडी से पुष्टि करें" जैसा कोई सामान्य बटन दिखाएं. ऐसा इसलिए, क्योंकि हमें उम्मीद है कि आने वाले समय में एपीआई के ज़रिए, Google Wallet के अलावा अन्य विकल्प भी उपलब्ध होंगे.
- दूसरे चरण में, चुनने के लिए दिखने वाली स्क्रीन को Android रेंडर करता है. ज़रूरी क्रेडेंशियल का पता लगाने के लिए, हर Wallet के रजिस्ट्रेशन लॉजिक और भरोसा करने वाली पार्टी के भेजे गए अनुरोध को मैच किया जाता है.
- तीसरा चरण, Google Wallet से रेंडर किया जाता है. Google Wallet, इस स्क्रीन पर डेवलपर की ओर से दिया गया नाम, लोगो, और निजता नीति दिखाएगा.
2. क्रॉस-डिवाइस फ़्लो
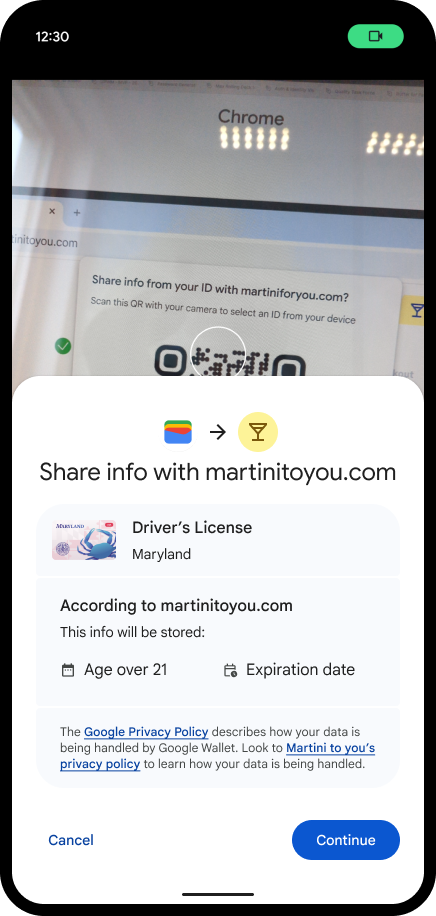
उपयोगकर्ता अपने डिवाइस का इस्तेमाल करके, किसी दूसरे डिवाइस पर क्रेडेंशियल दिखा सकते हैं. उदाहरण के लिए, डेस्कटॉप वेब ब्राउज़र पर आईडी दिखाना.
 |
 |
 |
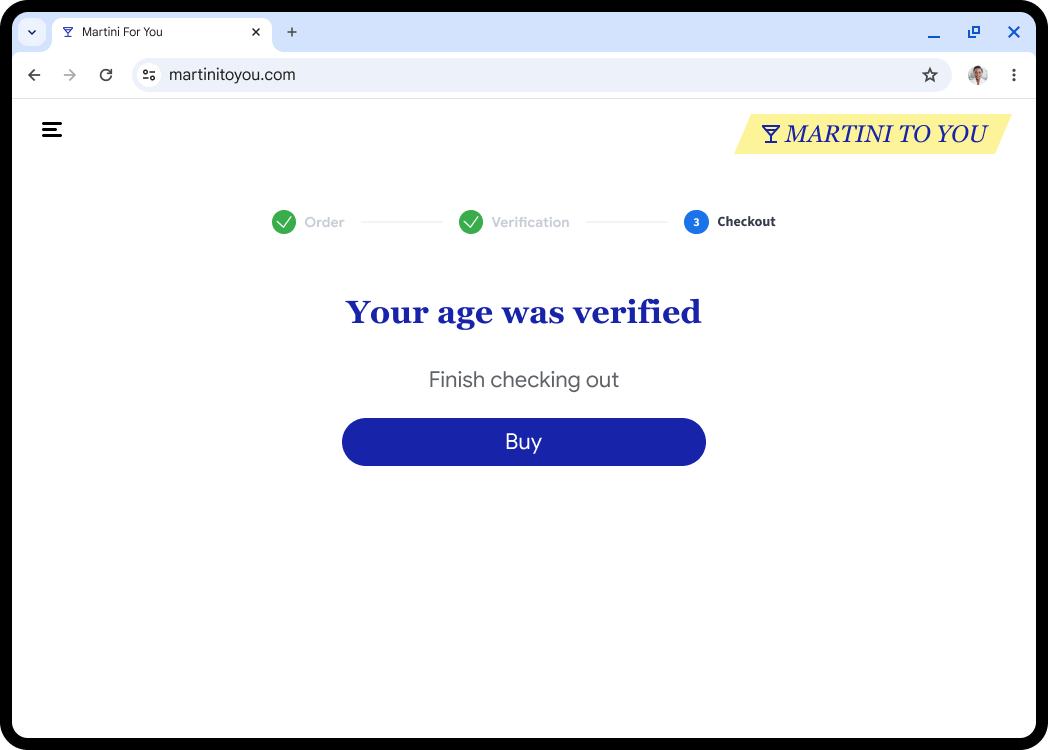 |
| डेस्कटॉप वेबसाइट पर, उपयोगकर्ता को उम्र की पुष्टि करने के लिए कहा गया | उपयोगकर्ता को एक क्यूआर कोड दिखता है, ताकि वह मोबाइल का इस्तेमाल करके प्रज़ेंटेशन जारी रख सके | उपयोगकर्ता, फ़ोन से क्रेडेंशियल दिखाता है | उपयोगकर्ता की पुष्टि हो गई है |
ध्यान दें: क्रॉस डिवाइस फ़्लो सिर्फ़ तब उपलब्ध होता है, जब पार्टनर ने साइन किए गए अनुरोध लागू किए हों.
3. कोई डिजिटल आईडी उपलब्ध नहीं है
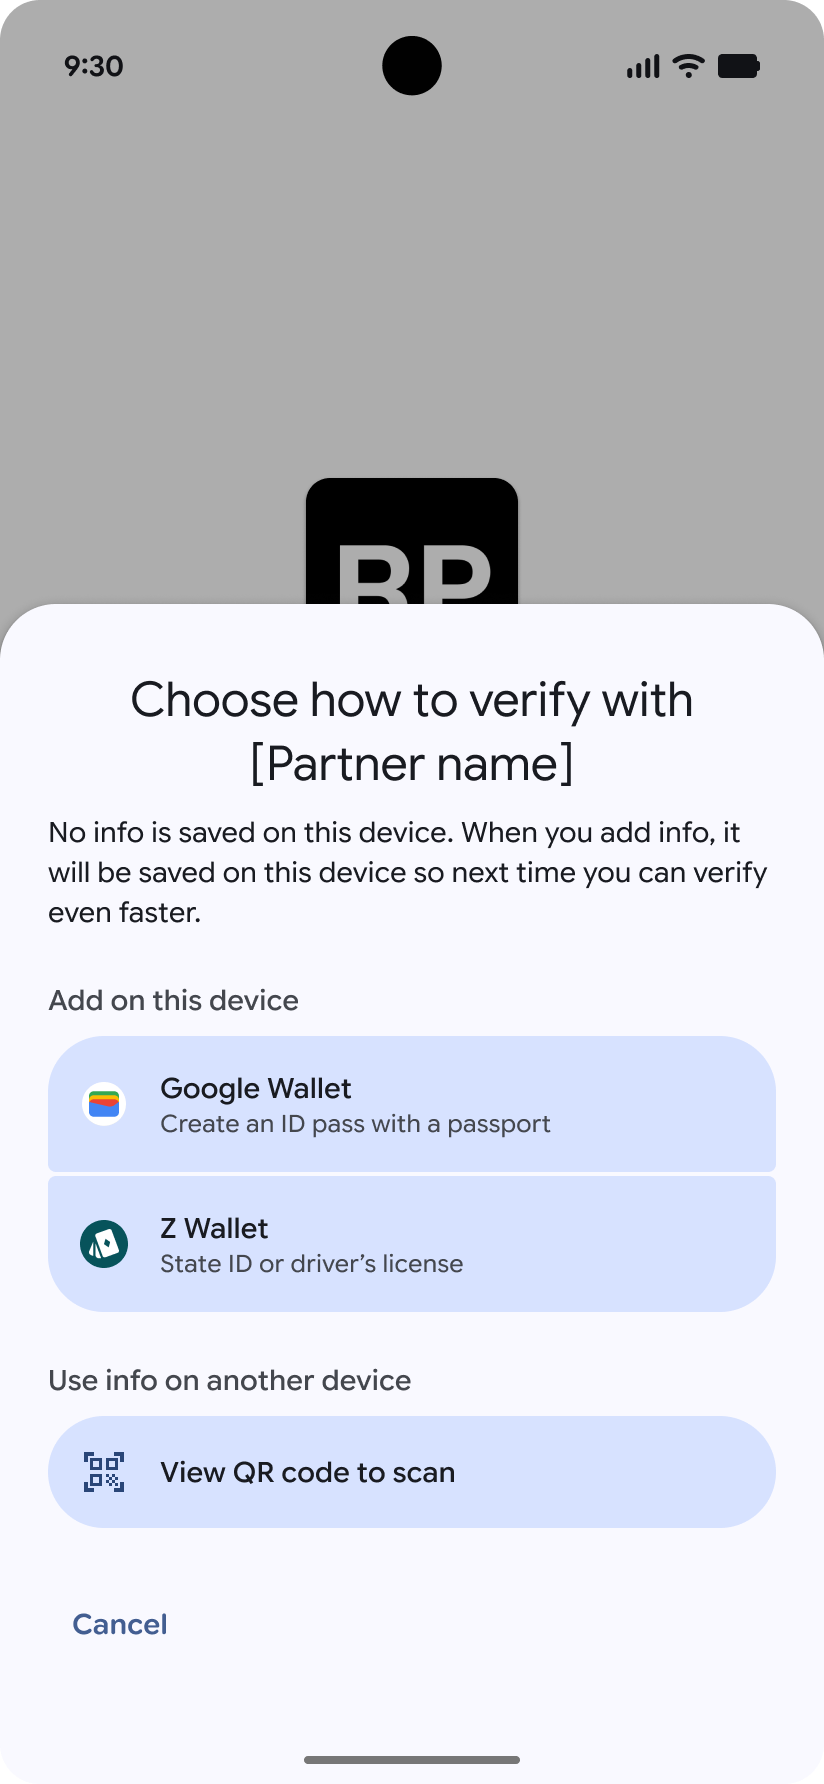
अगर उपयोगकर्ता के पास क्रेडेंशियल या Wallet ऐप्लिकेशन इंस्टॉल नहीं है, तो उसे आसानी से क्रेडेंशियल बनाने के लिए रीडायरेक्ट किया जा सकता है. जिन लोगों के पास ऐप्लिकेशन नहीं है उन्हें Play Store पर भेज दिया जाता है. अगर उनके पास ऐप्लिकेशन है, लेकिन आईडी नहीं है, तो आधी स्क्रीन पर दिखने वाले यूज़र इंटरफ़ेस (यूआई) की मदद से, वे आपके ऐप्लिकेशन को छोड़े बिना आईडी बना सकते हैं.
डिजिटल आईडी जोड़ने का फ़्लो
 |
 |
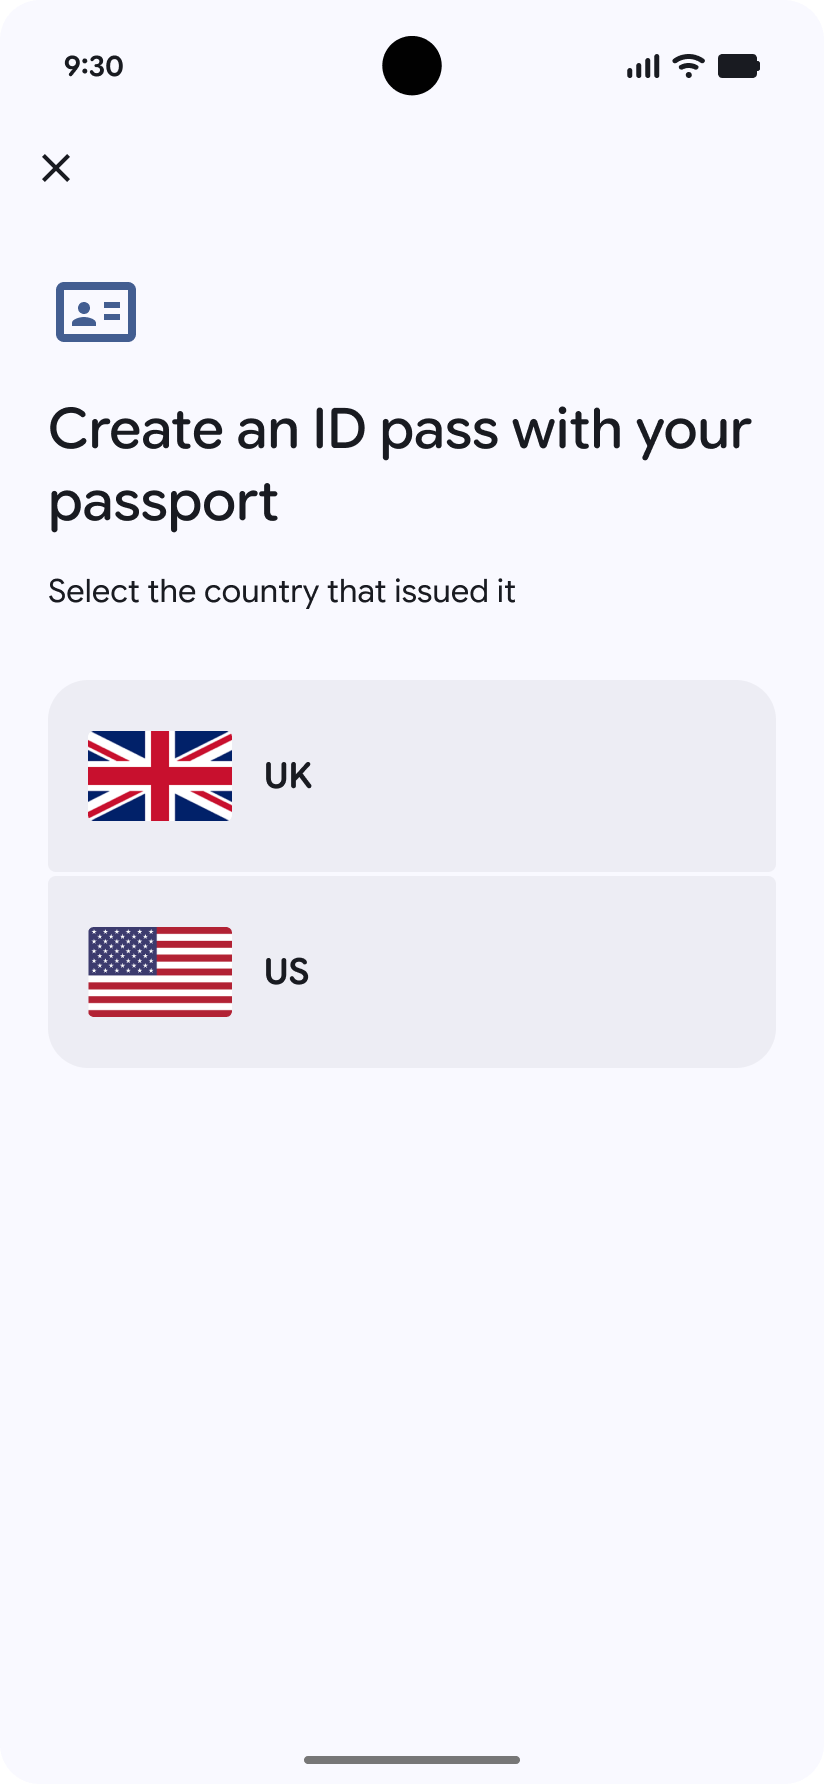 |
| उपयोगकर्ता को ऐप्लिकेशन या वेबसाइट पर उम्र की पुष्टि करने के लिए कहा जाता है | उपयोगकर्ता को डिजिटल आईडी जोड़ने के लिए, वॉलेट चुनने का विकल्प दिखाया गया है | उपयोगकर्ता को डिजिटल आईडी जोड़ने के लिए, Google Wallet पर ले जाया जाता है |
ध्यान दें: फ़िलहाल, यह फ़्लो उन आरपी को उपलब्ध कराया जाता है जो आईडी पास का अनुरोध करते हैं.
कोई डिजिटल आईडी उपलब्ध नहीं है
अगर उपयोगकर्ता "डिजिटल आईडी से पुष्टि करें" विकल्प चुनता है और आरपी, आईडी पास का अनुरोध नहीं करता है या उपयोगकर्ता के पास ज़रूरी शर्तें पूरी करने वाला आईडी नहीं है, तो उसे गड़बड़ी का यह मैसेज दिखेगा.
 |
 |
| उपयोगकर्ता को ऐप्लिकेशन या वेबसाइट पर उम्र की पुष्टि करने के लिए कहा जाता है | अगर उपयोगकर्ता के पास डिजिटल आईडी नहीं है, तो उसे गड़बड़ी का मैसेज दिखता है |
अगले चरण
क्या आप डिजिटल आईडी स्वीकार करने के लिए तैयार हैं? Choose Your Path से शुरू करें. इसके बाद, Relying Party, Verifier Registrar, और व्यक्तिगत तौर पर में से कोई एक विकल्प चुनें. इसके बाद, इंटिग्रेशन की सिलसिलेवार गाइड में दिया गया तरीका अपनाएं.
डिजिटल आईडी और क्रेडेंशियल जोड़ने और उनका इस्तेमाल शुरू करने के बारे में अक्सर पूछे जाने वाले सवालों के जवाब पाने के लिए, डिजिटल आईडी और क्रेडेंशियल से जुड़े अक्सर पूछे जाने वाले सवाल देखें.
व्यक्तिगत तौर पर आईडी स्वीकार करना (ऑफ़लाइन)
Google Wallet में मौजूद आईडी, मोबाइल ड्राइविंग लाइसेंस के लिए तय किए गए अंतरराष्ट्रीय स्टैंडर्ड ISO 18013-5 के मुताबिक होते हैं. इसका मतलब है कि:
- आईडी पर मौजूद सारा डेटा, क्रिप्टोग्राफ़िक सिग्नेचर के साथ सेव किया जाता है. इससे, सुरक्षित और आसान तरीके से पुष्टि की जा सकती है
- आईडी को आसानी से दिखाया जा सकता है. इसके लिए, एनएफ़सी टैप या क्यूआर कोड स्कैन करना होगा. इसके बाद, बीएलई की मदद से डेटा ट्रांसमिट किया जाएगा
- उपयोगकर्ताओं के पास, अनुरोध किए गए डेटा को शेयर करने से पहले उसकी समीक्षा करने का विकल्प होता है. उन्हें अपने पूरे आईडी के बजाय, सिर्फ़ लेन-देन से जुड़े एलिमेंट शेयर करने होते हैं
- शेयर करने से पहले, उपयोगकर्ताओं को डिवाइस पर अपनी पहचान की पुष्टि करनी होगी
- Google Wallet से आईडी स्वीकार करने वाला कोई भी डिवाइस, किसी दूसरे ऐप्लिकेशन या Wallet से भी आईडी स्वीकार कर सकता है. हालांकि, इसके लिए ज़रूरी है कि वह ऐप्लिकेशन या Wallet, इस स्टैंडर्ड को लागू करता हो
- एमडीएल के लिए, अनुमति वाली सूची में शामिल होने की ज़रूरत नहीं है: अगर आपके रीडर टर्मिनल पर, स्टैंडर्ड ISO/IEC 18013-5 mdoc को पहले से ही वापस पाया जा सकता है, तो Google Wallet से मोबाइल ड्राइविंग लाइसेंस (
org.iso.18013.5.1.mDL) का अनुरोध किया जा सकता है. इसके लिए, आपको अनुमति वाली सूची में शामिल होने या ऑनबोर्डिंग की प्रोसेस पूरी करने का इंतज़ार करने की ज़रूरत नहीं है. ध्यान दें: फ़िलहाल, आईडी पास सिर्फ़ ऑनलाइन दिखाए जा सकते हैं, व्यक्तिगत तौर पर नहीं
लागू करने के बारे में पूरी जानकारी पाने के लिए, व्यक्तिगत तौर पर स्वीकार करना (ऑफ़लाइन) देखें.
Google Wallet में आईडी इस्तेमाल करने का तरीका जानने के लिए, यह वीडियो देखें. इसमें आईडी दिखाने का उदाहरण दिया गया है: