

Cette page récapitule chaque mois toutes les modifications (nouvelles fonctionnalités, corrections de bugs, mises à jour) apportées à l'API Android Management et à Android Device Policy.
Rejoignez la liste de diffusion de l'API Android Management pour recevoir des informations mensuelles et des conseils sur le service directement dans votre boîte de réception.
Septembre 2026
API Android Management
-
Ajout de règles dans
enterprises.policiespour contrôler la fonctionnalité de transfert de continuité des tâches sur Android 17 QPR1 ou version ultérieure, y compristaskContinuityHandoffdansCrossDevicePolicies(pour les appareils entièrement gérés et les profils professionnels) ettaskContinuityHandoffdansPersonalCrossDevicePolicies(pour le profil personnel sur les appareils détenus par l'entreprise avec un profil professionnel). -
Ajout d'une règle
backupService(BackupService) pour les appareils entièrement gérés. Par défaut (BACKUP_SERVICE_DISABLED), le service de sauvegarde Android est désactivé et ne peut pas être modifié par l'utilisateur. Définir la règle surBACKUP_SERVICE_USER_CHOICEpermet aux utilisateurs d'activer le service de sauvegarde pour transférer des données vers un nouvel appareil entièrement géré. - La version 1.8.4 du SDK AMAPI est disponible. Pour en savoir plus, consultez les notes de version du SDK Android Management.
-
Les éléments de documentation suivants ont également été mis à jour :
-
Mise à jour des descriptions des commandes
ADD_ESIMetREMOVE_ESIMdansenterprises.devices.issueCommandpour préciser queREMOVE_ESIMn'est pas compatible avec les appareils détenus par l'entreprise et dotés d'un profil professionnel exécutant Android 16 QPR2 ou Android 16 QPR3. - Mise à jour du guide du serveur MCP Android Management avec les derniers paramètres de configuration du client et des exemples de validation.
-
Mise à jour des descriptions des commandes
Août 2026
API Android Management
-
Ajout de nouvelles valeurs d'énumération pour contrôler les applications de fournisseur d'identifiants sur Android 14 ou version ultérieure dans
enterprises.policies, y comprisCREDENTIAL_PROVIDER_DEFAULT_ALLOWEDpour permettre aux applications avec uncredentialProviderPolicynon spécifié d'agir en tant que fournisseurs d'identifiants par défaut, etCREDENTIAL_PROVIDER_DISALLOWEDpour bloquer une application spécifique. De plus, nous avons amélioré la détection des applications de fournisseur d'identifiants système lorsquecredentialProviderPolicyDefaultest défini surCREDENTIAL_PROVIDER_DEFAULT_DISALLOWED_EXCEPT_SYSTEM. - Amélioration de la stabilité de l'enregistrement pour s'assurer que l'enregistrement du profil professionnel n'échoue pas lors du passage à une autre application (par exemple, une application d'authentification) pendant la connexion.
- La version 1.8.3 du SDK AMAPI est disponible. Pour en savoir plus, consultez les notes de version du SDK Android Management.
-
Les éléments de documentation suivants ont également été mis à jour :
- Nous avons mis à jour le guide de préparation des appareils en ajoutant une section Exemption pour les jetons d'enregistrement existants et une remarque sous URL de connexion. Cela clarifie le fait que les jetons d'enregistrement créés avant qu'une organisation n'active l'exigence "S'authentifier avec Google" pour la première fois sont exemptés des invites de connexion, tandis que les jetons créés après suivent les paramètres d'authentification de l'administrateur informatique.
-
Nous avons précisé que l'adresse e-mail du compte Google professionnel spécifiée dans le champ
requiredAccountEmaildeWorkAccountSetupConfigdoit être entièrement en minuscules. -
Le champ
preserveFrpdansWipeActionindique désormais qu'il s'applique à la fois aux appareils entièrement gérés et aux profils professionnels sur les appareils détenus par l'entreprise. -
Nous avons mis à jour la section État perdu du guide Mode Perdu pour préciser que les appareils envoient des mises à jour de position périodiques (via
LostModeLocationEvent) plutôt que des mises à jour toutes les minutes. Le guide explique désormais que le mode Doze d'Android peut différer les mises à jour périodiques de la position.
Juillet 2026
API Android Management
- La compatibilité avec Android 6.0 est désormais obsolète, conformément à la compatibilité des services Google Play avec Android 7.0 et versions ultérieures. Les appareils équipés d'Android 6.0 ne recevront pas les mises à jour de l'API Android Management. Cela n'empêche pas l'enregistrement des appareils dans la gestion.
- La version 1.8.2 du SDK AMAPI est disponible. Pour en savoir plus, consultez les notes de version du SDK Android Management.
- Correction d'un problème qui pouvait déclencher de manière inattendue la protection après rétablissement de la configuration d'usine (FRP) sur les appareils détenus par l'entreprise après un rétablissement de la configuration d'usine, même si aucune adresse e-mail d'administrateur FRP n'était spécifiée dans les règles relatives aux appareils.
-
Les éléments de documentation suivants ont également été mis à jour :
- Nous avons ajouté des conseils pour expliquer comment appliquer l'authentification Google lors de l'enregistrement.
-
La règle
persistentPreferredActivitiesinclut désormais un avertissement pour éviter de configurer cette règle etdefaultApplicationSettingspour le même domaine d'intent afin d'éviter tout comportement imprévisible. Nous avons également mis à jour le guide correspondant. -
Nous avons précisé dans la documentation que le paramètre
templateIdd'un modèle de configurations gérées doit être une chaîne numérique ne contenant que des chiffres. - Le guide de démarrage rapide inclut désormais des instructions pour générer votre propre client OAuth lors de la configuration de l'API Android Management.
Juin 2026
API Android Management
-
Nous avons ajouté des règles pour
nearbyNotificationStreamingetnearbyAppStreamingafin de contrôler si les utilisateurs peuvent diffuser le contenu et les notifications des applications sur des appareils à proximité. Elles reflètent deux API de plate-forme existantes :setNearbyNotificationStreamingPolicyetsetNearbyAppStreamingPolicy. -
Les administrateurs informatiques peuvent désormais configurer
googleAuthenticationOptionsdansSigninDetailetEnrollmentTokenpour spécifier si les utilisateurs doivent s'authentifier avec Google lors de l'enregistrement. - La version 1.8.1 du SDK AMAPI est disponible. Pour en savoir plus, consultez les notes de version du SDK Android Management.
-
Les éléments de documentation suivants ont également été mis à jour :
-
Nous avons précisé que la classe de base
NotificationReceiverServicegère automatiquement les protections de sécurité (voir la remarque au bas de la section associée). - Mise à jour des instructions sur la configuration d'un client MCP pour utiliser le serveur MCP de l'API Android Management.
-
Nous avons précisé que la classe de base
Mai 2026
API Android Management
- AMAPI indique désormais les hachages SHA-256 pour les certificats de signature dans les rapports sur les applications, ce qui améliore la sécurité par rapport au champ de hachage SHA-1 désormais obsolète. Cela s'aligne sur les dernières bonnes pratiques de l'écosystème Android.
- L'AMAPI améliore la gestion des règles de protection après rétablissement de la configuration d'usine sur les appareils COPE en désactivant explicitement cette protection et en effaçant les listes de comptes lorsqu'aucune adresse e-mail d'administrateur n'est configurée, ce qui évite les verrouillages inattendus après la réinitialisation de l'appareil.
Avril 2026
API Android Management
-
L'AMAPI a ajouté une nouvelle règle pour permettre à l'administrateur informatique de désactiver le service de saisie automatique. La règle
AutofillPolicycomplète les autres règles relatives aux identifiants en désactivant le stockage des identifiants. - La version 1.8.0 du SDK AMAPI est disponible. Pour en savoir plus, consultez les notes de version du SDK Android Management.
- Les éléments de documentation suivants ont également été mis à jour :
- Nous avons précisé que l'objet
provisioningInfoest disponible pendant 24 heures maximum après la préparation de l'appareil. -
Nous avons indiqué que la fonctionnalité de rôles d'application remplace le champ
extensionConfigdansApplicationPolicy.
- Nous avons précisé que l'objet
Gestion des appareils XR
API Android Management
- AMAPI est désormais compatible avec Android XR. En savoir plus sur la gestion des appareils XR
Mars 2026
API Android Management
-
Comme indiqué en octobre 2025 et communiqué dans l'annonce sur le service suivante, la valeur par défaut de la règle
enterpriseDisplayNameVisibilityest désormaisENTERPRISE_DISPLAY_NAME_VISIBLE. Cette règle détermine si l'enterpriseDisplayNameest affiché sur les appareils, par exemple sur l'écran de verrouillage des appareils appartenant à l'entreprise. Pour masquer le nom de l'entreprise, définissez explicitement la règle surENTERPRISE_DISPLAY_NAME_HIDDEN. - La configuration EAP dans Open Network Configuration a été mise à jour, ajoutant la prise en charge d'EAP-PWD en tant que méthode externe EAP. Consultez la documentation pour obtenir la liste complète des fonctionnalités compatibles.
- Nous avons mis à jour la documentation pour :
-
networkResetDisabledpour préciser que cette règle ne s'applique qu'aux appareils entièrement gérés. -
installType.KIOSKetRoleType.KIOSKpour préciser que, sur Android 11 ou version ultérieure, le contrôle utilisateur est désactivé pour toutes les applications. -
screenCaptureDisabledetpersonalUsagePolicies.screenCaptureDisabledpour indiquer que ce paramètre bloque également Entourer pour chercher.
-
Février 2026
API Android Management
-
Sur les appareils appartenant à l'entreprise équipés d'Android 10 ou version ultérieure, les administrateurs informatiques peuvent désormais gérer le DNS privé à l'aide du nouveau champ
privateDnsSettingsdansPolicy.DeviceConnectivityManagement. Les modes disponibles dansPrivateDnsSettings.privateDnsModeincluent : choix utilisateur, automatique et hôte spécifié (appareils entièrement gérés uniquement). - AMAPI est désormais compatible avec l'intégration du protocole MCP (Model Context Protocol) en preview. Cela permet aux EMM de créer des interfaces de conversation basées sur l'IA à l'aide d'outils en lecture seule. Pour en savoir plus, consultez la documentation.
-
Mise à jour de la documentation
NetworkInfo.TelephonyInfopour clarifier la compatibilité entre les types d'appareils :- Des informations générales sur la téléphonie sont disponibles pour toutes les cartes SIM sur les appareils entièrement gérés (Android 6 ou version ultérieure).
- Pour les eSIM ajoutées par l'administrateur, les informations de téléphonie sont disponibles dans tous les modes de gestion sur Android 15 ou version ultérieure.
-
Les champs
activationStateetconfigModene s'appliquent qu'aux eSIM sur les appareils équipés d'Android 15 ou version ultérieure.
Janvier 2026
API Android Management
-
Nous avons ajouté une règle pour contrôler l'ajout d'eSIM par l'utilisateur. Le champ
userInitiatedAddEsimSettingsdansDeviceRadioStatepermet aux administrateurs de spécifier si l'utilisateur est autorisé à ajouter des profils eSIM sur les appareils appartenant à l'entreprise et équipés d'Android 15 ou version ultérieure. -
La documentation de l'option
WIPE_ESIMS, utilisée dansPolicy.wipeDataFlagsetDeleteDeviceRequest.wipeDataFlags, a été mise à jour pour préciser que, pour les appareils équipés d'Android 16 ou version ultérieure, les eSIM gérées sont toujours effacées lorsqu'un profil professionnel est supprimé d'un appareil personnel, que cette option soit définie ou non. - La version 1.7.1 du SDK AMAPI est disponible. Cette version ajoute une journalisation plus détaillée pour les API de signaux de confiance des appareils afin de faciliter le diagnostic des problèmes. Pour en savoir plus, consultez les notes de version du SDK Android Management.
- Les Conditions d'utilisation de l'API AMAPI ont été mises à jour pour couvrir explicitement le SDK AMAPI et ajouter les fabricants d'équipement d'origine (OEM) d'appareils Android à la définition de "Clients".
-
Les consignes d'utilisation autorisée interdisent désormais spécifiquement l'utilisation de
Advertising
      ID
lors de l'accès aux signaux de confiance de l'appareil.
Novembre 2025
API Android Management
- À compter du 1er novembre 2025, l'enregistrement des appareils avec l'API Android Management nécessitera l'inscription et l'approbation d'Android Enterprise. Les développeurs peuvent lancer ce processus en remplissant le formulaire de demande.
-
La documentation de la valeur
CUSTOMdansApplicationPolicy.InstallTypea été mise à jour pour clarifier son utilisation. Vous y trouverez plus de détails sur les exigences concernantApplicationPolicy.signingKeyCertset le comportement attendu lors du passage deinstallTypeàCUSTOMpour une application, ou inversement. -
Les descriptions des règles existantes
setUserIconDisabledetshareLocationDisabledont été affinées pour plus de clarté.
SDK de l'API Android Management
-
La version 1.7.0 du SDK AMAPI est sortie en novembre. Cette version du SDK est compatible avec la commande
REQUEST_DEVICE_INFO. Pour en savoir plus, consultez les notes de version du SDK AMAPI.
Octobre 2025
API Android Management
- Nous avons ajouté une règle pour gérer les applications par défaut sur les appareils. Les administrateurs peuvent configurer une liste d'applications classées par ordre de priorité pour chaque type d'application. La première application installée et éligible sur l'appareil sera définie comme application par défaut. Une fois configurée, cette règle empêche les utilisateurs de modifier les paramètres par défaut de l'application, ce qui permet de maintenir la conformité avec les règles de l'entreprise. Pour en savoir plus, consultez ce guide.
-
En mai, nous avons introduit une règle permettant de configurer le paramètre
enterpriseDisplayNameVisibility, qui permet aux administrateurs de contrôler la visibilité deenterpriseDisplayNamesur l'appareil, par exemple sur l'écran de verrouillage des appareils appartenant à l'entreprise. Dans cette annonce, nous avons indiqué que nous définirions bientôt la valeur par défaut de ce paramètre de règle surENTERPRISE_DISPLAY_NAME_VISIBLE. Ce changement devrait être effectif en janvier 2026. - Les éléments de documentation ont également été mis à jour :
-
Nous avons clarifié le comportement de la commande
LOCKsur les appareils dotés de profils professionnels. -
Nous avons ajouté des informations sur
nonComplianceDetailspour les modifications apportées àmte_policysur les appareils en attente d'un redémarrage.
-
Nous avons clarifié le comportement de la commande
Septembre 2025
API Android Management
-
Nous avons introduit le concept de rôles d'application. Par exemple :
-
COMPANION_APPpour l'interaction hors connexion avec les règles relatives aux appareils Android -
KIOSKpour les expériences sur appareil dédié à utiliser avec les applications dont le paramètreInstallTypeest défini surREQUIRED_FOR_SETUPouCUSTOM -
MOBILE_THREAT_DEFENSE_ENDPOINT_DETECTION_RESPONSE(MTD/EDR) etSYSTEM_HEALTH_MONITORING.
ApplicationPolicy.rolesetRoleType. -
- Une nouvelle version stable et une version candidate du SDK AMAPI sont disponibles. Consultez les notes de version pour en savoir plus sur le contenu de ces versions.
Août 2025
API Android Management
-
Nous prenons désormais en charge l'installation d'applications à l'aide du SDK AMAPI 1.6.0-rc01 et versions ultérieures. Pour installer une application, ajoutez-la à
application policyavecinstallTypeCUSTOM. Les certificats de clé de signature de l'application sont spécifiés dans la listesigningKeyCerts. À l'aide du SDK AMAPI, exécutez les commandesinstallCustomAppetuninstallCustomApppour installer et désinstaller les applications personnalisées. Pour en savoir plus, consultez la documentation. -
Nous avons ajouté
ApplicationPolicy.signingKeyCertspour remplacer l'utilisation deExtensionConfig.signingKeyFingerprintsSha256, qui est désormais obsolète.ApplicationPolicy.signingKeyCertsdoit être défini lorsque l'application ainstallTypedéfini surCUSTOM(c'est-à-dire une application personnalisée) ou lorsque l'application aextensionConfigdéfini (c'est-à-dire une application d'extension) et qu'elle n'est pas sur le Play Store. Pour en savoir plus, consultez la documentation. -
Pour le SDK AMAPI, nous avons publié :
- v1.5.0 mise à jour
- Nouvelle version candidate v1.6.0-rc01 qui introduit la fonctionnalité de gestion des applications personnalisées.
Juillet 2025
API Android Management
-
Nous avons mis à jour
PasswordRequirementspour permettre l'application d'exigences basées sur la complexité au niveau du profil professionnel. Un nouveau guide a été publié pour expliquer l'interaction entre les paramètres de mot de passe basés sur la complexité et ceux qui ne le sont pas.
Juin 2025
API Android Management
-
À partir d'Android 16, les administrateurs informatiques peuvent utiliser le paramètre de règle
appFunctionspour contrôler si les applications de l'appareil (pour les appareils entièrement gérés) ou du profil professionnel (pour les appareils avec profil professionnel) sont autorisées à exposer des fonctions d'application.crossProfileAppFunctionspermet de contrôler si les applications du profil personnel peuvent appeler des fonctions d'application exposées par les applications du profil professionnel. -
Nous avons ajouté deux nouvelles méthodes à l'API Android Management :
modifyPolicyApplicationsetremovePolicyApplications. Ces méthodes permettent de créer, de mettre à jour et de supprimer des sous-ensembles d'applications dans le champ "Policy applications" (Applications de la règle), sans avoir à récupérer et à fournir àpolicies.patchtoutes les applications qui restent inchangées. -
Une nouvelle commande
WIPEest introduite en tant qu'alternative àdevices.deleteet peut être déclenchée à l'aide dedevices.issueCommand. Cette méthode déclenche le rétablissement de la configuration d'usine des appareils détenus par l'entreprise et la suppression du profil professionnel des appareils personnels. Après l'effacement ou la suppression, l'enregistrement de l'appareil sera également supprimé.
Nous avons publié un nouveau guide expliquant les différentes méthodes de déprovisionnement d'un appareil. -
Nous avons mis à jour le SDK de l'API Android Management (SDK AMAPI) pour inclure le signal
Device.WorkProfileStateafin d'identifier l'état de gestion de l'appareil.
Pour en savoir plus, consultez les notes de version du SDK AMAPI.
Mai 2025
API Android Management
-
Nous avons ajouté une nouvelle restriction de règle
apnPolicyàDeviceConnectivityManagementpour permettre aux administrateurs informatiques de configurer les noms des points d'accès (APN) sur les appareils. Les APN appliqués par la règle remplaceront tous les autres APN configurés par les utilisateurs. -
Une nouvelle restriction de règle
preferentialNetworkServiceSettingsa été implémentée dansDeviceConnectivityManagementpour permettre aux administrateurs informatiques de configurer des réseaux préférentiels. Le champpreferentialNetworkIdde l'application peut être utilisé pour choisir un réseau préférentiel pour chaque application. Pour en savoir plus, consultez notre guide sur le découpage de réseau 5G et la documentation d'AOSP sur le découpage de réseau 5G. - Cette version offre aux administrateurs informatiques une gestion améliorée des eSIM, leur permettant d'ajouter, de supprimer et d'afficher les eSIM gérées sur tous les appareils. Désormais, les administrateurs peuvent définir des règles pour les eSIM gérées, en spécifiant leur comportement si un appareil est effacé ou si un profil professionnel devient non conforme, ce qui garantit le contrôle et la conformité avec les règles de l'organisation.
-
Le nouveau paramètre de règle
enterpriseDisplayNameVisibilitypermet aux administrateurs de contrôler la visibilité deenterpriseDisplayNamesur l'appareil, par exemple sur l'écran de verrouillage des appareils appartenant à l'entreprise. Pour l'instant, le nom de l'entreprise configuré lors de la configuration initiale de l'appareil s'affiche par défaut, mais cela changera dans six mois (novembre 2025). À ce moment-là, la valeur par défaut seraENTERPRISE_DISPLAY_NAME_VISIBLE.
Avril 2025
API Android Management
-
Nous avons ajouté une nouvelle restriction de règle
bluetoothSharingàPersonalUsagePoliciesetDeviceConnectivityManagementpour permettre aux administrateurs informatiques d'autoriser ou non le partage de fichiers via le Bluetooth. -
Un nouvel événement de journal de sécurité est généré et signalé à l'aide d'une notification Pub/Sub dans l'AMAPI lorsque le champ
BackupServiceStateest activé ou désactivé par l'administrateur. -
Nous avons ajouté un nouveau champ
EuiccChipInfodansHardwareInfopour lire l'EID des appareils appartenant à l'entreprise, ainsi qu'une nouvelle commandeREQUEST_DEVICE_INFOpour lire l'EID des appareils personnels. - Les éléments de documentation suivants ont également été mis à jour :
- Nous avons mis à jour le SDK de l'API Android Management (SDK AMAPI) pour inclure la version stable de Device Trust from Android Enterprise. Les notes de version sont disponibles sur https://developers.google.com/android/management/sdk-release-notes.
Mars 2025
API Android Management
- La ressource Enterprise inclut désormais plus de détails dans le champ enterprise type. Ils indiquent si l'entreprise utilise des comptes Google Play Accounts (et s'ils appartiennent au client ou à l'EMM) ou s'il s'agit d'un domaine Google géré (validé par DNS ou par une équipe validée par e-mail). Ces informations aident les fournisseurs EMM à se préparer à une fonctionnalité à venir qui permettra aux entreprises de passer de comptes Google Play Accounts gérés à des domaines Google gérés, ce qui leur permettra d'adapter la console d'administration informatique en fonction du type d'entreprise.
Février 2025
API Android Management
- Nous avons ajouté le guide expliquant comment détecter les profils professionnels gérés par l'application Règles relatives aux appareils Android.
- Nous avons mis à jour le SDK de l'API Android Management (SDK AMAPI) pour inclure la première version candidate des API de signaux de confiance des appareils. Consultez les notes de version du SDK AMAPI pour connaître la dernière version disponible.
Janvier 2025
API Android Management
- Les EMM peuvent désormais limiter l'inscription des administrateurs informatiques à l'aide d'une adresse e-mail provenant d'une liste d'autorisation de noms de domaine.
- Les éléments de documentation suivants ont également été mis à jour :
- Le guide des applications Web a été mis à jour pour clarifier la manière dont le navigateur par défaut choisi par l'utilisateur interagit avec les paramètres d'affichage tels que le plein écran ou l'interface utilisateur minimale. Le navigateur peut ou non prendre en charge ces attributs. Les administrateurs informatiques sont chargés de tester la compatibilité du navigateur avec les paramètres des applications Web avant de le déployer auprès des utilisateurs.
Décembre 2024
API Android Management
-
Pour Android 15 et versions ultérieures, les administrateurs informatiques peuvent désormais utiliser
privateSpacePolicypour autoriser ou non la création d'un espace privé. -
Pour Android 15 et versions ultérieures, nous avons introduit
WifiRoamingModedansWifiRoamingPolicy, ce qui permet aux administrateurs informatiques de désactiver l'itinérance Wi-Fi pour des SSID spécifiques sur les appareils entièrement gérés et sur les profils professionnels des appareils appartenant à l'entreprise. - Plusieurs éléments de notre documentation ont été mis à jour :
-
La description du champ
keyguardDisableinclut désormais des informations sur le mode de gestion. -
La documentation sur
securityPostureinclut désormais un tableau qui indique l'évaluation équivalente de l'API Play Integrity pour chaque évaluation de l'API AM.
-
La description du champ
Novembre 2024
API Android Management
-
Nous empêchons désormais les utilisateurs de modifier leur adresse e-mail lors de l'inscription des clients. Nous avons également introduit la validation de
admin_emaillors de la création d'une URL d'inscription. - Plusieurs éléments de notre documentation ont été mis à jour :
-
Nous avons mis à jour la description de la règle
addUserDisabled. Pour les appareils sur lesquelsmanagementModeest défini surDEVICE_OWNER, ce champ est ignoré et l'utilisateur n'est jamais autorisé à ajouter ou supprimer des utilisateurs. -
Nous avons mis à jour la page
ExtensionConfigpour préciser que l'exemption des restrictions de batterie s'applique à Android 11 et versions ultérieures. -
Nous avons mis à jour la description de
PermissionPolicy. -
Nous avons clarifié le nombre d'applications auxquelles un champ d'application peut être délégué dans l'énumération
DelegatedScope.
-
Nous avons mis à jour la description de la règle
Octobre 2024
API Android Management
- Nous avons mis à jour le comportement de la règle
CommonCriteriaMode.
COMMON_CRITERIA_MODE_ENABLEDactivera désormais la vérification de l'intégrité des règles cryptographiques et la validation supplémentaire des certificats réseau. Le résultat de la vérification de l'intégrité de la règle est défini surPolicySignatureVerificationStatussistatusReportingSettings.commonCriteriaModeEnabledest défini surtrue.
Le comportement de la valeur par défaut (COMMON_CRITERIA_MODE_UNSPECIFIED) ou de la désactivation explicite avecCOMMON_CRITERIA_MODE_DISABLEDne change pas. - Nous avons mis à jour la documentation de
PERSONAL_USAGE_DISALLOWED_USERLESSpour rappeler aux développeurs que ce changement est nécessaire avant janvier 2025. Si cette modification n'est pas effectuée, les utilisateurs peuvent voir s'afficher une invite S'authentifier avec Google lors de l'enregistrement, lorsque leur administrateur informatique a activé cette fonctionnalité.
Le calendrier complet de cette fonctionnalité est publié sur le portail des partenaires Android Enterprise : Calendrier des fonctionnalités : flux d'inscription, enregistrement des appareils et expériences sur l'appareil améliorés. - Nous avons mis à jour la documentation de
CrossProfileDataSharingpour inclure des détails sur le partage de données simples via des intents.
Septembre 2024
API Android Management
L'API Android Management est désormais compatible avec les fonctionnalités Android 15 suivantes :
- Pour Android 15 ou version ultérieure, une nouvelle règle a été ajoutée pour contrôler les paramètres d'itinérance Wi-Fi. Les administrateurs informatiques peuvent utiliser
WifiRoamingPolicypour sélectionner leWifiRoamingModesouhaité. Compatible avec les appareils entièrement gérés et les profils professionnels sur les appareils détenus par l'entreprise.
Version 15 d'Android
API Android Management
L'API Android Management est désormais compatible avec les fonctionnalités Android 15 suivantes :
- Android 15 introduit une nouvelle règle pour contrôler Entourer pour chercher. Les administrateurs informatiques peuvent utiliser
AssistContentPolicypour contrôler cette fonctionnalité. - Android 15 introduit une nouvelle règle pour contrôler la détection de l'hameçonnage dans les applications.
Les administrateurs informatiques peuvent utiliser
ContentProtectionPolicypour contrôler si l'application est analysée par la détection des abus sur l'appareil (ODAD) pour détecter les logiciels malveillants d'hameçonnage. - Android 15 étend la prise en charge des paramètres de luminosité de l'écran et de délai de mise en veille de l'écran à l'aide de la règle
DisplaySettingsaux appareils appartenant à l'entreprise avec un profil professionnel. Ce paramètre n'était auparavant disponible que sur les appareils entièrement gérés.
Août 2024
API Android Management
- Sur Android 13 ou version ultérieure, les administrateurs informatiques peuvent désormais interroger l'
ICCIDassocié à la carte SIM de l'TelephonyInfoinclus dans unNetworkInfo. Cette fonctionnalité est compatible avec les appareils entièrement gérés lorsque le champnetworkInfoEnableddestatusReportingSettingsest défini surtrue. - Plusieurs éléments de notre documentation ont été mis à jour :
- Nous avons mis à jour la documentation sur le mode Critères communs pour préciser qu'il n'est compatible qu'avec les appareils détenus par l'entreprise sous Android 11 ou version ultérieure.
- Nous avons documenté le champ facultatif
DefaultStatusdansSigninDetail.
Juillet 2024
API Android Management
- Plusieurs éléments de notre documentation ont été mis à jour :
- Nous avons supprimé la remarque de la documentation sur
enrollmentToket.createindiquant qu'il n'était plus possible de récupérer le contenu du jeton, car il est possible d'obtenir la valeur du jeton d'enregistrement à l'aide deenrollmentTokens.get. - Nous avons clarifié la documentation sur
NonComplianceReason.
- Nous avons supprimé la remarque de la documentation sur
Juin 2024
API Android Management
- Les administrateurs informatiques peuvent désormais contrôler les paramètres de luminosité de l'écran et de délai de mise en veille de l'écran à l'aide de la règle
DisplaySettings. Compatible avec les appareils entièrement gérés, sur Android 9 et versions ultérieures. - Nous avons mis à jour notre documentation pour expliquer que, même en utilisant
AUTO_UPDATE_HIGH_PRIORITY, les mises à jour d'applications avec des déploiements plus importants dans l'écosystème Android peuvent prendre jusqu'à 24 heures. - Nous avons mis à jour le SDK de l'API Android Management (SDK AMAPI) pour expliquer les différents cas d'utilisation désormais compatibles avec cette bibliothèque (initialement appelée SDK Extensibility). La documentation mise à jour couvre les points suivants :
Consultez les notes de version du SDK AMAPI pour connaître la dernière version disponible.
Mai 2024
API Android Management
- Les méthodes
getetlistpourenrollmentTokensrenvoient désormais les champsvalue,qrCodeetallowPersonalUsagerenseignés. - Pour les appareils entièrement gérés, le paramètre
AllowPersonalUsageest désormais compatible avecPERSONAL_USAGE_DISALLOWED_USERLESS. - Sur Android 11 ou version ultérieure, la nouvelle règle
UserControlSettingspermet de spécifier si le contrôle utilisateur est autorisé pour une application donnée.UserControlSettingsinclut les actions de l'utilisateur, comme l'arrêt forcé et l'effacement des données de l'application. - La version 1.1.5 du SDK AMAPI est désormais disponible. Pour en savoir plus, consultez la page des notes de version.
Remarque : Nous vous recommandons vivement de toujours utiliser la dernière version disponible de la bibliothèque pour bénéficier des corrections de bugs et des améliorations disponibles.
Avril 2024
API Android Management
- Sur Android 13 ou version ultérieure, pour les appareils appartenant à l'entreprise, nous avons ajouté des commandes permettant de contrôler les SSID Wi-Fi auxquels les appareils peuvent se connecter. À l'aide de
WifiSsidPolicy, les administrateurs informatiques peuvent spécifier une liste de SSID à ajouter à une liste d'autorisation (WIFI_SSID_ALLOWLIST) ou à une liste de blocage (WIFI_SSID_DENYLIST). - Pour les appareils appartenant à l'entreprise, nous avons ajouté des identifiants matériels (IMEI, MEID et numéro de série) à
ProvisioningInfo, auxquels les EMM peuvent désormais accéder lors de la configuration de l'appareil à l'aide de l'URL de connexion.
Mars 2024
API Android Management
- Nous avons ajouté des contrôles supplémentaires sur l'installation des applications à l'aide de
InstallConstraint. Les administrateurs informatiques peuvent restreindre l'installation des applications en fonction de critères spécifiques.
En définissantinstallPriority, les administrateurs informatiques peuvent s'assurer que les applications critiques sont installées en premier. - Sur Android 10 et versions ultérieures, AMAPI permet de configurer des réseaux d'entreprise 192 bits dans openNetworkConfiguration en transmettant la valeur de sécurité WPA3-Enterprise_192.
Sur Android 13 ou version ultérieure, dans la règleMinimumWifiSecurityLevel, nous acceptons désormaisENTERPRISE_BIT192_NETWORK_SECURITY, qui permet de s'assurer que les appareils ne se connectent pas à des réseaux Wi-Fi dont le niveau de sécurité est inférieur à celui-ci. - Nous avons mis à jour le paramètre
UsbDataAccessafin que la valeurUSB_DATA_ACCESS_UNSPECIFIEDsoit définie par défaut surDISALLOW_USB_FILE_TRANSFER.
Février 2024
API Android Management
- Sur Android 9 ou version ultérieure, les administrateurs informatiques peuvent désormais contrôler si l'impression est autorisée à l'aide du champ
printingPolicy. - Pour Android 14 ou version ultérieure, une nouvelle règle est ajoutée pour contrôler les applications CredentialProvider. Les administrateurs informatiques peuvent utiliser le champ
credentialProviderPolicypour contrôler si l'application est autorisée à agir en tant que fournisseur d'identifiants. - Une nouvelle règle a été ajoutée pour contrôler l'extension MTE (Memory Tagging Extension) Arm sur l'appareil. Le champ
MtePolicyest compatible avec les appareils entièrement gérés et les profils professionnels sur les appareils détenus par l'entreprise équipés d'Android 14 ou version ultérieure. - Nous avons modifié la façon dont l'API AM reçoit les erreurs liées aux installations déclenchées par les administrateurs informatiques. Suite à cette migration, le champ
InstallationFailureReasoninclut désormais également les erreurs client (en plus des erreurs du serveur). - Pour Android 12 ou version ultérieure, les administrateurs informatiques peuvent utiliser une paire de clés installée sur l'appareil pour l'authentification Wi-Fi d'entreprise. Pour en savoir plus, consultez le nouveau champ
ClientCertKeyPairAliasdans Open Network Configuration (ONC) et notre guide de configuration réseau.
Janvier 2024
API Android Management
- Les appareils gérés par votre DPC personnalisé peuvent désormais être migrés de manière fluide pour utiliser l'API Android Management.
Décembre 2023
API Android Management
- Ajout de
MinimumWifiSecurityLevelpour définir les différents niveaux de sécurité minimaux requis pour se connecter aux réseaux Wi-Fi. Compatible avec les appareils entièrement gérés et les profils professionnels sur les appareils détenus par l'entreprise sous Android 13 ou version ultérieure.
Novembre 2023
API Android Management
- Android 12 et versions ultérieures sont désormais compatibles avec la configuration de réseaux Wi-Fi d'entreprise sans mot de passe à l'aide des champs
IdentityetPassworddans Open Network Configuration. Cette fonctionnalité était déjà disponible avant Android 12.Remarque : Sur Android 12 ou version ultérieure, pour les réseaux Wi-Fi avec authentification par nom d'utilisateur/mot de passe EAP, si le mot de passe utilisateur n'est pas fourni et que
AutoConnectest défini surtrue, l'appareil peut essayer de se connecter au réseau avec un mot de passe d'espace réservé généré de manière aléatoire. Pour éviter cela lorsque le mot de passe de l'utilisateur n'est pas fourni, définissezAutoConnectsurfalse. - Les événements d'appareil local qui se produisent rapidement les uns après les autres sont regroupés et signalés aux EMM dans un seul message Pub/Sub.
1Type d'événement Latence attendue entre l'événement sur l'appareil et la notification EMM correspondante1 Comportement précédent Nouveau comportement États d'application associés à une clé de priorité élevée Immédiate, un rapport par minute au maximum Immédiat, un rapport par minute au maximum États d'application associés à une clé de priorité standard Basée sur les planifications En une minute Événements liés aux applications pendant le provisionnement, pour les applications dont l'état d'installation est défini par l'administrateur informatique2 Intégration à d'autres événements liés au provisionnement Dans un délai d'une minute, en plus des autres événements de provisionnement associés Événements liés aux applications après le provisionnement, pour les applications dont l'état d'installation est défini par l'administrateur informatique2 Basée sur les planifications Dans un rayon de 5 minutes Événements liés aux applications pendant et après le provisionnement, pour les applications dont l'état d'installation est défini par l'employé3 Basée sur les planifications Sous 60 minutes Autres événements d'application sur l'appareil Basée sur les planifications Sous 60 minutes Objectifs de meilleur effort basés sur des circonstances contrôlées. La latence réelle peut varier en fonction de divers facteurs liés à l'appareil et à l'environnement.
2InstallTyped'applications appliquées dans la règle :FORCE_INSTALLED,BLOCKED,REQUIRED_FOR_SETUP,PREINSTALLEDetKIOSK.
3InstallTyped'applications disponibles :AVAILABLE,INSTALL_TYPE_UNSPECIFIED.
Octobre 2023
API Android Management
- Les applications lancées en tant que
SetupActionpeuvent désormais annuler l'enregistrement. Cette opération réinitialise un appareil appartenant à l'entreprise ou supprime le profil professionnel d'un appareil personnel.
Version 14 d'Android
API Android Management
Avec la sortie d'Android 14, l'API Android Management est désormais compatible avec les fonctionnalités Android 14 suivantes :
- Limiter l'accès aux contacts du profil professionnel aux applications système et aux applications personnelles spécifiées dans
exemptionsToShowWorkContactsInPersonalProfile. Vous pouvez désormais activer l'accès aux contacts du profil professionnel pour toutes les applications personnelles, certaines d'entre elles ou aucune.Pour plus de commodité, la nouvelle option
SHOW_WORK_CONTACTS_IN_PERSONAL_PROFILE_DISALLOWED_EXCEPT_SYSTEMdansshowWorkContactsInPersonalProfilegarantit que les seules applications personnelles à accéder aux contacts professionnels sont les applications Téléphone, Messages et Contacts par défaut de l'appareil. Dans ce cas, ni les applications Téléphone, Messages et Contacts configurées par l'utilisateur, ni aucune autre application personnelle système ou installée par l'utilisateur ne pourront interroger les contacts professionnels. - Désactivez l'utilisation de la radio à bande ultralarge sur l'appareil. Pour ce faire, utilisez la nouvelle règle
deviceRadioState.ultraWidebandState. - Bloquez l'utilisation de la 2G pour améliorer la sécurité réseau. Cette option est proposée via la nouvelle règle
deviceRadioState.cellularTwoGState. - Android 14 introduit des raccourcis personnalisables sur l'écran de verrouillage.
La commande d'administration des fonctionnalités de l'écran de verrouillage, qui inclut l'appareil photo, le déverrouillage par empreinte digitale, le déverrouillage par reconnaissance faciale, etc., a été étendue pour désactiver également les raccourcis de l'écran de verrouillage à l'aide de la nouvelle option
SHORTCUTS.
Septembre 2023
API Android Management
- Les informations sur l'appareil et le provisionnement peuvent désormais être récupérées de manière facultative lors de la configuration. Cela permet aux développeurs de créer des règles plus ciblées lors de la configuration ou de filtrer les appareils en fonction des attributs fournis. L'URL de connexion inclura désormais un paramètre
provisioningInfoqui pourra être échangé contre les informations correspondantes sur l'appareil à l'aide de la nouvelle méthode provisioningInfo get. - Les
SigninDetailspeuvent désormais être distingués les uns des autres grâce à une valeurtokenTagpersonnalisable.
Août 2023
API Android Management
- Lancement du mode Perdu pour les appareils détenus par l'entreprise. Le mode Perdu permet aux employeurs de verrouiller et de sécuriser à distance un appareil perdu, et éventuellement d'afficher un message sur l'écran de l'appareil avec des coordonnées pour faciliter la récupération de l'appareil.
- Ajout de la prise en charge de la délégation de sélection de certificats, qui permet à une application d'accéder à la sélection de certificats KeyChain au nom des applications demandeuses.
Pour en savoir plus, consultez
DelegatedScope.CERT_SELECTION. - Ajout de règles de gestion du Wi-Fi :
configureWifi- Les administrateurs peuvent désormais désactiver l'ajout ou la configuration de réseaux Wi-Fi.wifiConfigDisabledest désormais obsolète.wifiDirectSettings: cette règle permet de désactiver la configuration de Wi-Fi Direct.tetheringSettings: cette règle permet de désactiver le partage de connexion Wi-Fi ou toutes les formes de partage de connexion.tetheringConfigDisabledest désormais obsolète.wifiState: cette règle permet d'activer ou de désactiver de force le Wi-Fi sur l'appareil d'un utilisateur.
- Le partage des réseaux Wi-Fi configurés par l'administrateur sera désactivé à partir d'Android 13.
Juillet 2023
API Android Management
- Ajout du champ
userFacingTypeàApplicationReportpour indiquer si une application est visible par l'utilisateur. - Ajout du motif de non-conformité spécifique
ONC_WIFI_INVALID_ENTERPRISE_CONFIG.
La non-conformité avec le motifINVALID_VALUEet le motif spécifiqueONC_WIFI_INVALID_ENTERPRISE_CONFIGest signalée si le réseau Wi-Fi d'entreprise n'a pas deDomainSuffixMatchdéfini. - Nouvelle notification Pub/Sub
EnrollmentCompleteEventajoutée, de typeUsageLogEvent, qui est publiée lorsque l'appareil termine l'enregistrement. - Ajout de
airplaneModeStatedansdeviceRadioStatepour contrôler l'état actuel du mode Avion et déterminer si l'utilisateur peut l'activer ou le désactiver. Par défaut, l'utilisateur est autorisé à activer ou désactiver le mode Avion. Compatible avec les appareils entièrement gérés et les profils professionnels sur les appareils détenus par l'entreprise, sous Android 9 ou version ultérieure.
Juin 2023
API Android Management
- Ajout de la compatibilité avec le champ
DomainSuffixMatchdans Open Network Configuration pour configurer les réseaux Wi-Fi d'entreprise pour Android 6 et versions ultérieures. Les configurations Wi-Fi d'entreprise sansDomainSuffixMatchsont considérées comme non sécurisées et seront rejetées par la plate-forme. - Ajout du paramètre de règle
UsbDataAccess, qui permet aux administrateurs de désactiver complètement le transfert de données USB.usbFileTransferDisabledest désormais obsolète. Veuillez utiliserUsbDataAccess.
Décembre 2022
API Android Management
-
Les fonctionnalités de gestion des widgets du profil professionnel ont été améliorées grâce à l'ajout de deux nouveaux champs d'API :
workProfileWidgetsau niveau de l'application etworkProfileWidgetsDefaultau niveau de l'appareil. Ils permettent de mieux contrôler si une application exécutée dans le profil professionnel peut créer des widgets sur le profil parent (par exemple, l'écran d'accueil). Cette fonctionnalité est désactivée par défaut, mais peut être activée à l'aide deworkProfileWidgetsetworkProfileWidgetsDefault. Elle n'est compatible qu'avec les profils professionnels. -
Nous avons ajouté la possibilité de définir les paramètres de randomisation des adresses MAC lors de la configuration des réseaux Wi-Fi. Les administrateurs peuvent désormais spécifier si
MACAddressRandomizationModeest défini surHardwareouAutomaticlors de la configuration des réseaux Wi-Fi. Cela prend effet sur les appareils équipés d'Android 13 ou version ultérieure et s'applique à tous les modes de gestion. Si la valeur est définie surHardware, l'adresse MAC d'usine sera configurée sur le réseau Wi-Fi, tandis que si elle est définie surAutomatic, l'adresse MAC sera aléatoire. - Plusieurs éléments de notre documentation ont été mis à jour :
-
La page Comprendre la stratégie de sécurité a été créée pour clarifier les réponses potentielles des évaluations
devicePostureetsecurityRisk. -
autoUpdateModea été fourni pourautoUpdatePolicycomme alternative recommandée en raison d'une plus grande flexibilité de la fréquence de mise à jour. -
Nous avons précisé que
BlockActionetWipeActionsont limités aux appareils détenus par l'entreprise. - La page Notifications Pub/Sub a été mise à jour pour refléter précisément les types de ressources pour différents types de notifications.
- Sur Android 13 ou version ultérieure, les applications d'extension sont exemptées des restrictions de batterie et ne sont donc pas placées dans le bucket de mise en veille des applications restreint.
Octobre 2022
API Android Management
- Plusieurs éléments de notre documentation ont été mis à jour :
- Nous vous recommandons d'avoir une règle par appareil pour permettre une gestion précise au niveau de l'appareil.
- Pour que FreezePeriods fonctionne comme prévu, la règle de mise à jour du système ne peut pas être définie sur SYSTEM_UPDATE_TYPE_UNSPECIFIED..
- Des suggestions supplémentaires ont été fournies pour les mises à jour des règles concernant la visibilité des étapes de saisie du mot de passe lors de la préparation des appareils appartenant à l'entreprise.
- shareLocationDisabled est compatible avec les appareils entièrement gérés et les profils professionnels détenus par l'utilisateur.
- Nous avons mis à jour la description de l'utilisation de enterprises.devices.delete et de ses effets sur la visibilité des appareils.
- La durée maximale d'un jeton d'enregistrement est désormais de 10 000 ans, contre 90 jours auparavant.
12 juillet 2022
API Android Management
- Ajout des valeurs NETWORK_ACTIVITY_LOGS et SECURITY_LOGS à DelegatedScope pour accorder aux applications de règles relatives aux appareils l'accès aux journaux correspondants.
14 juin 2022
API Android Management
- Ajout de specificNonComplianceReason et specificNonComplianceContext à NonComplianceDetail pour fournir un contexte détaillé sur les erreurs d'application des règles.
6 juin 2022
API Android Management
- Ajout d'une commande permettant à l'administrateur d'effacer à distance les données d'une application.
- Les jetons d'enregistrement peuvent désormais être créés avec une durée plus longue que le maximum précédent de 90 jours, jusqu'à environ 10 000 ans. Les jetons d'enregistrement d'une durée de plus de 90 jours comporteront 24 caractères, tandis que ceux d'une durée de 90 jours ou moins continueront d'en comporter 20.
24 mai 2022
API Android Management
- Les fonctionnalités de sécurité intégrées au matériel, telles que l'attestation des clés, seront désormais utilisées dans les évaluations de l'intégrité de l'appareil, lorsqu'elles sont compatibles avec l'appareil. Cela offre une bonne garantie de l'intégrité du système. Les appareils qui échouent à ces évaluations ou qui ne sont pas compatibles avec ces fonctionnalités de sécurité intégrées au matériel signaleront le nouveau SecurityRisk HARDWARE_BACKED_EVALUATION_FAILED.
16 mai 2022
API Android Management
- Ajout de unifiedLockSettings dans PasswordPolicies pour permettre à l'administrateur de configurer si le profil professionnel nécessite un verrouillage distinct.
25 mars 2022
API Android Management
- Ajout de alwaysOnVpnLockdownExemption pour spécifier les applications qui doivent être exemptées du paramètre AlwaysOnVpnPackage.
- Ajout de tous les champs disponibles de la ressource Products de l'API Play EMM à la ressource Application.
22 février 2022
API Android Management
- Ajout de cameraAccess pour contrôler l'utilisation de la caméra et du bouton d'activation/de désactivation de la caméra, et de microphoneAccess pour contrôler l'utilisation du micro et du bouton d'activation/de désactivation du micro. Ces champs remplacent respectivement les champs cameraDisabled et unmuteMicrophoneDisabled, qui sont désormais obsolètes.
15 février 2022
SDK AMAPI
- Correction de bugs mineurs Pour en savoir plus, consultez Dépôt Maven de Google.
15 novembre 2021
Android Device Policy
-
Les applications marquées comme non disponibles dans
personalApplicationsseront désormais désinstallées du profil personnel des appareils appartenant à l'entreprise si elles sont déjà installées, comme elles le sont dans ApplicationPolicy pour le profil professionnel et les appareils entièrement gérés.
17 septembre 2021
API Android Management
-
Vous pouvez désormais désigner une application comme application d'extension à l'aide de
ExtensionConfig. Les applications d'extension peuvent communiquer directement avec Android Device Policy et pourront à l'avenir interagir avec l'ensemble des fonctionnalités de gestion proposées dans l'API Android Management. Cela permettra de disposer d'une interface locale pour gérer l'appareil sans nécessiter de connectivité au serveur.- Cette version initiale inclut la compatibilité avec l'exécution locale de
Commands, et actuellement uniquement la commandeClearAppData. Pour en savoir plus, consultez le guide d'intégration de l'extensibilité. - Les commandes restantes seront ajoutées au fil du temps, ainsi que des fonctionnalités supplémentaires de l'application d'extension conçues pour exposer l'ensemble des fonctionnalités de gestion des appareils à l'application d'extension.
- Cette version initiale inclut la compatibilité avec l'exécution locale de
30 juin 2021
Android Device Policy
- Correction de bugs mineurs
2 juin 2021
Android Device Policy
- Correction de bugs mineurs
5 mai 2021
Android Device Policy
- Correction de bugs mineurs
6 avril 2021
Android Device Policy
- Correction de bugs mineurs
Mars 2021
API Android Management
- Ajout de deux nouveaux
AdvancedSecurityOverrides. Ces règles activent par défaut les bonnes pratiques de sécurité d'Android Enterprise, tout en permettant aux organisations de remplacer les valeurs par défaut pour les cas d'utilisation avancés. googlePlayProtectVerifyAppsactive par défaut la validation des applications Google Play.developerSettingsempêche par défaut les utilisateurs d'accéder aux options pour les développeurs et au mode sans échec, des fonctionnalités qui pourraient autrement présenter un risque d'exfiltration des données d'entreprise.-
ChoosePrivateKeyRuleest désormais compatible avec l'attribution directe de clés KeyChain spécifiques aux applications gérées. - Cela permet aux applications cibles d'accéder aux clés spécifiées en appelant
getCertificateChain()etgetPrivateKey()sans avoir à appeler d'abordchoosePrivateKeyAlias(). - Par défaut, l'API Android Management accorde un accès direct aux clés spécifiées dans la règle, mais elle peut également accorder l'accès après que l'application spécifiée a appelé
choosePrivateKeyAlias(). Pour en savoir plus, consultezChoosePrivateKeyRule.
Abandons
ensureVerifyAppsEnabledest désormais obsolète. Utilisez plutôtgooglePlayProtectVerifyAppsAdvancedSecurityOverrides.- Les utilisateurs existants de l'API (projets Google Cloud pour lesquels l'API Android Management est activée au 15 avril 2021) peuvent continuer à utiliser
ensureVerifyAppsEnabledjusqu'en octobre 2021, mais sont encouragés à migrer versAdvancedSecurityOverridesdès que possible. En octobre,ensureVerifyAppsEnabledne fonctionnera plus. debuggingFeaturesAllowedetsafeBootDisabledsont désormais obsolètes. Utilisez plutôtdeveloperSettingsAdvancedSecurityOverrides.- Les utilisateurs existants de l'API (projets Google Cloud pour lesquels l'API Android Management est activée au 15 avril 2021) peuvent continuer à utiliser
debuggingFeaturesAllowedetsafeBootDisabledjusqu'en octobre 2021, mais sont encouragés à utiliserAdvancedSecurityOverridesdès que possible. En octobre,debuggingFeaturesAllowedetsafeBootDisabledne fonctionneront plus.
Février 2021
API Android Management
- Ajout de la compatibilité d'
personalApplicationsavec les appareils appartenant à l'entreprise à partir d'Android 8. La fonctionnalité est désormais compatible avec tous les appareils détenus par l'entreprise et dotés d'un profil professionnel. - Le numéro de téléphone de l'appareil est désormais indiqué sur les appareils entièrement gérés dans la ressource
Device.
Janvier 2021
Android Device Policy
- Correction de bugs mineurs
Décembre 2020
API Android Management
- Ajout de
personalApplicationsàPersonalUsagePolicies. Sur les appareils appartenant à l'entreprise, le service informatique peut spécifier une liste d'applications autorisées ou bloquées dans le profil personnel. Cette fonctionnalité n'est actuellement disponible que sur les appareils Android 11, mais elle sera rétroportée vers Android 8 dans une prochaine version.
Android Device Policy
- Mises à jour mineures de l'interface utilisateur de provisionnement
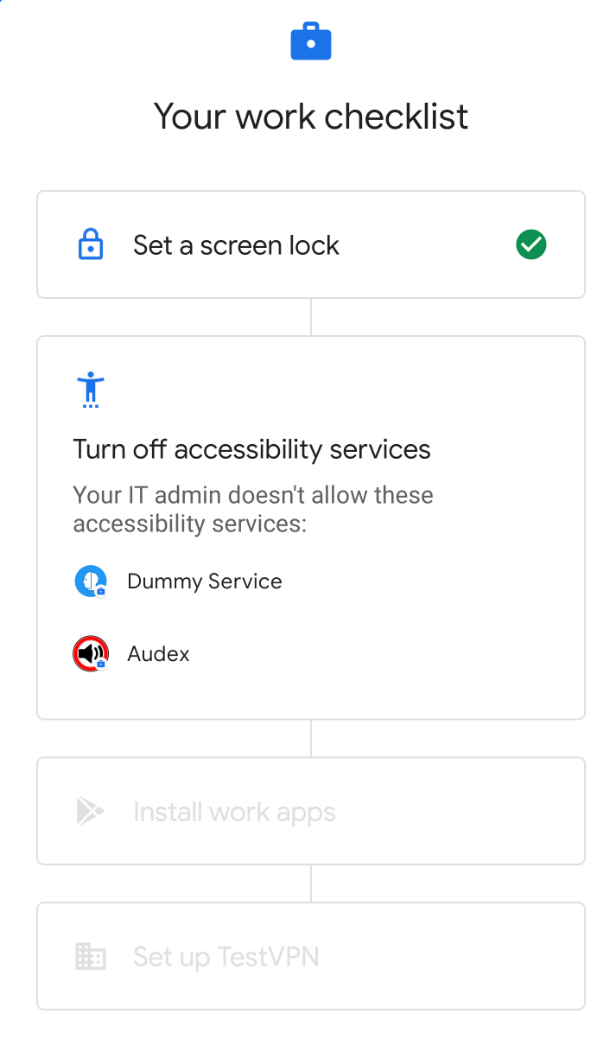
Novembre 2020
API Android Management
- Ajout de
AutoDateAndTimeZone, en remplacement deautoTimeRequired(obsolète), pour contrôler la configuration automatique de la date, de l'heure et du fuseau horaire sur un appareil appartenant à l'entreprise. - À partir d'Android 11, les utilisateurs ne peuvent plus effacer les données d'application ni forcer l'arrêt des applications lorsque l'appareil est configuré en tant que kiosque (c'est-à-dire lorsque le
InstallTyped'une application dansApplicationPolicyest défini surKIOSK). - Ajout de nouvelles commandes
LocationModepour remplacer les commandes de méthode de détection de l'emplacement obsolètes. Sur les appareils appartenant à l'entreprise, le service informatique peut désormais choisir d'appliquer la localisation, de la désactiver ou d'autoriser les utilisateurs à l'activer et la désactiver. - Ajout de la prise en charge de
CommonCriteriaMode, une nouvelle fonctionnalité d'Android 11. Peut être activé pour répondre aux exigences spécifiques du Mobile Device Fundamentals Protection Profile (MDFPP) des Critères communs.
Abandons
autoTimeRequiredest désormais obsolète, suite à l'abandon de certains contrôles de temps automatiques dans Android 11. Utilisez plutôtAutoDateAndTimeZone.- Les options
LocationModesuivantes sont désormais obsolètes, suite à leur abandon dans Android 9 :HIGH_ACCURACY,SENSORS_ONLY,BATTERY_SAVINGetOFF. Utilisez plutôtLOCATION_ENFORCED,LOCATION_DISABLEDetLOCATION_USER_CHOICE.
Octobre 2020
Android Device Policy
- Ajout de
RELINQUISH_OWNERSHIPen tant que nouveau type de commande d'appareil. Lors du déploiement d'un profil professionnel, les administrateurs peuvent céder la propriété des appareils détenus par l'entreprise aux employés. Le profil professionnel est alors effacé et les règles relatives aux appareils sont réinitialisées à l'état d'usine, tandis que les données personnelles sont conservées. Dans ce cas, l'équipe informatique perd la propriété de l'appareil, maintenant et à l'avenir, et ne doit pas s'attendre à ce que l'appareil soit réenregistré. Pour rétablir la configuration d'usine d'un appareil tout en conservant la propriété, utilisez plutôt la méthodedevices.delete.
Août 2020
API Android Management
-
Les améliorations apportées à l'expérience du profil professionnel sur les appareils appartenant à l'entreprise ont été annoncées dans la preview développeur d'Android 11. L'API Android Management est désormais compatible avec ces améliorations pour les appareils équipés d'Android 8.0 ou version ultérieure. Les entreprises peuvent désormais désigner les appareils avec profil professionnel comme appartenant à l'entreprise, ce qui permet de gérer le profil professionnel d'un appareil, les règles d'utilisation personnelle et certains paramètres à l'échelle de l'appareil, tout en préservant la confidentialité du profil personnel.
- Pour une présentation générale de l'amélioration de l'expérience du profil professionnel, consultez Profil professionnel : la nouvelle norme pour la confidentialité des employés.
- Consultez Appareils appartenant à l'entreprise pour un usage professionnel et personnel pour savoir comment configurer un profil professionnel sur un appareil appartenant à l'entreprise.
- Un exemple de règle pour un appareil détenu par l'entreprise et doté d'un profil professionnel est disponible dans Appareils dotés d'un profil professionnel.
- Ajout de
blockScopeàblockAction. UtilisezblockScopepour spécifier si une action de blocage s'applique à l'ensemble d'un appareil appartenant à l'entreprise ou uniquement à son profil professionnel.
Ajout de
connectedWorkAndPersonalAppàapplicationPolicy. À partir d'Android 11, certaines applications principales peuvent se connecter aux profils professionnel et personnel d'un appareil. L'association d'une application dans plusieurs profils peut offrir une expérience plus unifiée aux utilisateurs. Par exemple, en connectant une application d'agenda, les utilisateurs peuvent afficher leurs événements professionnels et personnels ensemble.Certaines applications (telles que la recherche Google) peuvent être associées par défaut sur les appareils. La liste des applications connectées sur un appareil est disponible dans Paramètres > Confidentialité > Applis pro et perso associées.
Utilisez
connectedWorkAndPersonalApppour autoriser ou interdire les applications connectées. Autoriser une application à se connecter à tous les profils donne uniquement à l'utilisateur l'option de connecter l'application. Les utilisateurs peuvent déconnecter les applications à tout moment.Ajout de
systemUpdateInfoàdevicespour signaler des informations sur les mises à jour du système en attente.
Juillet 2020
Android Device Policy
- [23 juillet] Correction de bugs mineurs
Juin 2020
Android Device Policy
- [17 juin] Correction de bugs mineurs.
Mai 2020
Android Device Policy
- [12 mai] Correction de bugs mineurs.
Avril 2020
Android Device Policy
- [14 avril] Correction de bugs mineurs.
Mars 2020
Android Device Policy
- [16 mars] Correction de bugs mineurs.
Février 2020
Android Device Policy
- [24 février] Correction de bugs mineurs.
Janvier 2020
Android Device Policy
- [15 janvier] Correction de bugs mineurs.
Décembre 2019
API Android Management
- Une nouvelle règle permettant de bloquer les applications non approuvées (applications provenant de sources inconnues) est disponible. Utilisez
advancedSecurityOverrides.untrustedAppsPolicypour :- Bloquez l'installation d'applications non approuvées sur l'ensemble de l'appareil (y compris les profils professionnels).
- Bloquer l'installation d'applications non approuvées dans un profil professionnel uniquement.
- Autoriser l'installation d'applications non approuvées à l'échelle de l'appareil.
- Un délai d'expiration autorisant les méthodes de verrouillage de l'écran non sécurisées (par exemple, le déverrouillage par empreinte digitale et par reconnaissance faciale) peut désormais être appliqué sur un appareil ou un profil professionnel à l'aide de
requirePasswordUnlock. Après expiration du délai, l'utilisateur doit utiliser une méthode d'authentification forte (mot de passe, code ou schéma) pour déverrouiller un appareil ou un profil professionnel. - Ajout de
kioskCustomizationpour permettre l'activation ou la désactivation des fonctionnalités d'UI système suivantes sur les appareils en mode Kiosque :- Actions globales lancées à partir du bouton Marche/Arrêt (voir
powerButtonActions). - Informations et notifications système (voir
statusBar). - Boutons d'accueil et d'aperçu (voir
systemNavigation). - Barre d'état (voir
statusBar). - Boîtes de dialogue d'erreur pour les applications qui ont planté ou qui ne répondent pas (voir
systemErrorWarnings)
- Actions globales lancées à partir du bouton Marche/Arrêt (voir
- Ajout de la règle
freezePeriodpour permettre le blocage des mises à jour du système chaque année pendant une période de gel spécifiée. - Un nouveau paramètre est disponible dans
devices.delete:wipeReasonMessagevous permet de spécifier un court message à afficher à un utilisateur avant d'effacer le profil professionnel de son appareil personnel.
Abandons
installUnknownSourcesAllowed est désormais marqué comme obsolète.
La règle continuera d'être prise en charge jusqu'au deuxième trimestre 2020 pour les utilisateurs ayant activé l'API Android Management avant le 19 décembre 2019 à 14h00 GMT.
La règle n'est pas compatible avec les utilisateurs qui ont activé l'API après cette date.
advancedSecurityOverrides.untrustedAppsPolicy remplace installUnknownSourcesAllowed.
Le tableau ci-dessous présente la correspondance entre les deux règles. Les développeurs doivent mettre à jour leurs solutions avec la nouvelle règle dès que possible*.
| installUnknownSourcesAllowed | advancedSecurityOverrides.untrustedAppsPolicy |
|---|---|
TRUE |
ALLOW_INSTALL_DEVICE_WIDE |
FALSE |
ALLOW_INSTALL_IN_PERSONAL_PROFILE_ONLYRemarque : S'applique à tous les types d'appareils (profils professionnels et appareils entièrement gérés). Comme les appareils entièrement gérés n'ont pas de profil personnel, les applications non approuvées sont bloquées sur l'ensemble de l'appareil. Pour bloquer les applications non approuvées sur l'ensemble d'un appareil doté d'un profil professionnel, utilisez plutôt |
untrustedAppsPolicy (DISALLOW_INSTALL) n'est pas appliquée si untrustedAppsPolicy est défini sur UNTRUSTED_APPS_POLICY_UNSPECIFIED ou si la règle n'est pas spécifiée. Pour bloquer les applications non approuvées sur l'ensemble d'un appareil, vous devez définir explicitement la règle sur DISALLOW_INSTALL.
Novembre 2019
Android Device Policy
- [27 nov.] Correction de bugs mineurs.
Octobre 2019
API Android Management
- De nouvelles options
IframeFeaturevous permettent de spécifier les fonctionnalités de l'iFrame Google Play d'entreprise à activer ou désactiver dans votre console.
Android Device Policy
- [16 octobre] Correction de bugs mineurs et optimisation des performances.
4 septembre 2019
Fonctionnalités
- La ressource
policiesest désormais capable de distribuer des versions d'applications fermées (canaux d'applications fermés), ce qui permet aux organisations de tester des versions préliminaires d'applications. Pour en savoir plus, consultez Distribuer des applications pour des tests fermés. - Ajout de
permittedAccessibilityServicesàpolicies, qui peut être utilisé pour :- interdire tous les services d'accessibilité non système sur un appareil ; ou
- autoriser uniquement les applications spécifiées à accéder à ces services.
6 août 2019
Fonctionnalités
- L'API Android Management évalue désormais la sécurité d'un appareil et signale les résultats dans les rapports sur les appareils (sous
securityPosture).securityPosturerenvoie l'état de la stratégie de sécurité d'un appareil (POSTURE_UNSPECIFIED,SECURE,AT_RISKouPOTENTIALLY_COMPROMISED), tel qu'évalué par SafetyNet et d'autres vérifications, ainsi que des informations sur les risques de sécurité identifiés que vous pouvez partager avec les clients via votre console de gestion.Pour activer cette fonctionnalité pour un appareil, assurez-vous que sa règle comporte au moins un champ de
statusReportingSettingsactivé.
02 juillet 2019
Fonctionnalités
- Pour distinguer une application lancée depuis
launchAppdanssetupActions, la première activité lancée dans l'application contient désormais l'intent booléen supplémentairecom.google.android.apps.work.clouddpc.EXTRA_LAUNCHED_AS_SETUP_ACTION(défini surtrue). Cet intent supplémentaire vous permet de personnaliser votre application selon qu'elle est lancée depuislaunchAppou par un utilisateur.
31 mai 2019
Version de maintenance
- Correction de bugs mineurs et optimisation des performances.
7 mai 2019
Fonctionnalités
- Ajout de
policyEnforcementRulespour remplacercomplianceRules, qui a été marqué comme obsolète. Pour en savoir plus, consultez l'avis d'abandon ci-dessus. - Ajout de nouvelles API pour créer et modifier des applications Web. Pour en savoir plus, consultez Prendre en charge les applications Web.
Expérience utilisateur
Règles relatives aux appareils Android : l'icône de l'application n'est plus visible sur les appareils. Les utilisateurs peuvent toujours consulter la page de la règle précédemment lancée par l'icône :
- Appareils entièrement gérés : Paramètres > Google > Règles relatives aux appareils
- Appareils associés à un profil professionnel : Paramètres > Google > Professionnel > Règles relatives aux appareils
- Tous les appareils : application Google Play Store > Android Device Policy
16 avril 2019
- Android Device Policy est désormais disponible en Corée du Sud.
21 mars 2019
Fonctionnalités
- Ajout de nouvelles métadonnées, y compris d'autres numéros de série, à
devices. - Le nombre d'applications avec
installTypeREQUIRED_FOR_SETUPest désormais limité à cinq par règle. Cela permet de garantir la meilleure expérience utilisateur possible lors du provisionnement de l'appareil et du profil professionnel.
12 février 2019
Expérience utilisateur
- Règles relatives aux appareils Android : ajout d'un message de non-conformité amélioré pour aider les utilisateurs à rétablir la conformité de leurs appareils ou les informer lorsque cela n'est pas possible.
- Règles relatives aux appareils Android : une fois qu'un jeton d'enregistrement est enregistré, une nouvelle expérience de configuration guide les utilisateurs tout au long des étapes requises par leurs règles relatives aux appareils pour terminer la configuration de leur appareil ou de leur profil professionnel.
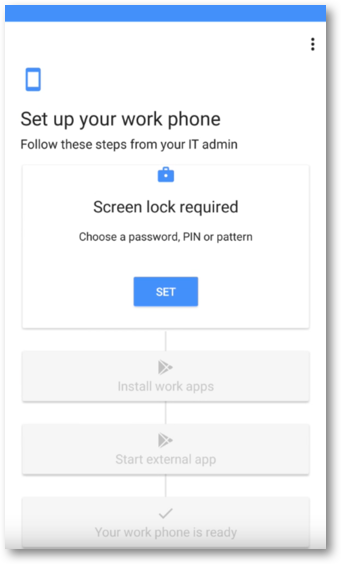
Figure 1. Expérience de configuration guidée.
Fonctionnalités
- Ajout d'un champ à
installTypeREQUIRED_FOR_SETUP: si la valeur est "true", l'application doit être installée avant la fin de la configuration de l'appareil ou du profil professionnel. Remarque : Si l'application n'est pas installée pour une raison quelconque (par exemple, incompatibilité, disponibilité géographique, mauvaise connexion réseau), la configuration ne sera pas finalisée.
- Ajout de
SetupActionàpolicies. AvecSetupAction, vous pouvez spécifier une application à lancer lors de la configuration, ce qui permet à l'utilisateur de configurer davantage son appareil. Pour en savoir plus, consultez Lancer une application lors de la configuration. - Pour les entreprises ayant activé les rapports d'état, de nouveaux rapports sur les appareils sont désormais émis immédiatement après l'échec d'une tentative de déverrouillage d'un appareil ou d'un profil professionnel.
Abandons
- Dans
policies,wifiConfigsLockdownEnabledest désormais obsolète. Les réseaux Wi-Fi spécifiés dans la règle ne sont désormais plus modifiables par défaut. Pour les rendre modifiables, définissezwifiConfigDisabledsur "false".
10 décembre 2018
Fonctionnalités
- Ajout de la compatibilité avec les appareils dotés d'un profil professionnel à la méthode de provisionnement par URL de connexion. Les propriétaires d'appareils avec profil professionnel peuvent désormais se connecter avec leurs identifiants d'entreprise pour terminer le provisionnement.
Expérience utilisateur
Ajout de la compatibilité avec le mode sombre dans Android Device Policy. Le mode sombre est un thème d'affichage disponible dans Android 9 Pie. Il peut être activé dans Paramètres > Affichage > Paramètres avancés > Thème de l'appareil > Sombre.
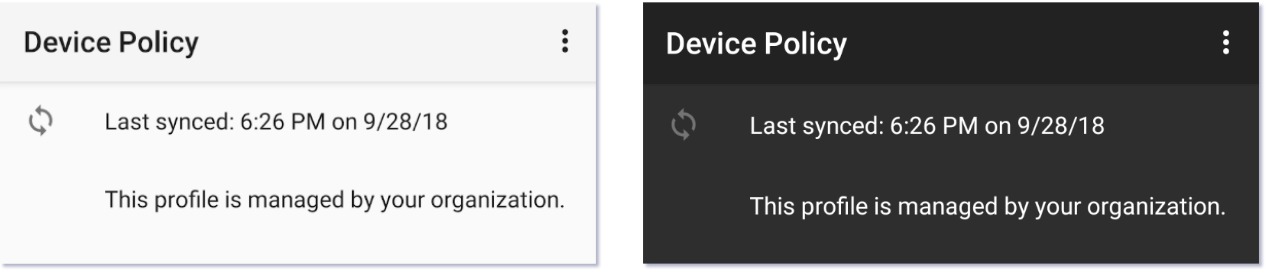
Figure 1. (G) Mode d'affichage normal (D) Mode sombre
2 novembre 2018
Fonctionnalités
- Une nouvelle méthode d'enregistrement est disponible pour les appareils entièrement gérés. Cette méthode utilise une URL de connexion pour inviter les utilisateurs à saisir leurs identifiants, ce qui vous permet d'attribuer une règle et de provisionner les appareils des utilisateurs en fonction de leur identité.
- Ajout de la prise en charge de l'iFrame des configurations gérées, une UI que vous pouvez ajouter à votre console pour permettre aux administrateurs informatiques de définir et d'enregistrer des configurations gérées. L'iframe renvoie un
mcmIdunique pour chaque configuration enregistrée, que vous pouvez ajouter àpolicies. - Ajout de
passwordPoliciesetPasswordPolicyScopeàpolicies:passwordPoliciesdéfinit les exigences de mot de passe pour le champ d'application spécifié (appareil ou profil professionnel).- Si
PasswordPolicyScopen'est pas spécifié, le champ d'application par défaut estSCOPE_PROFILEpour les appareils avec profil professionnel, etSCOPE_DEVICEpour les appareils entièrement gérés ou dédiés. passwordPoliciesremplacepasswordRequirementssiPasswordPolicyScopen'est pas spécifié (par défaut) ou siPasswordPolicyScopeest défini sur le même champ d'application quepasswordRequirements.
20 septembre 2018
Correction de bugs
- Correction d'un problème qui faisait apparaître à tort les appareils en mode kiosque comme non conformes après le provisionnement, pour un sous-ensemble de configurations de règles
28 août 2018
Fonctionnalités
Mises à jour pour la prise en charge du provisionnement et de la gestion des profils professionnels et des appareils entièrement gérés :
- De nouvelles méthodes de provisionnement sont disponibles pour les profils professionnels :
- Fournissez aux utilisateurs un lien de jeton d'enregistrement.
- Accédez à Paramètres > Google > Configurer un profil professionnel.
- Ajout de nouveaux champs à
enrollmentTokens.oneTimeOnly: si la valeur est "true", le jeton d'enregistrement expire après sa première utilisation.userAccountIdentifier: identifie un compte Google Play d'entreprise spécifique.- Si ce paramètre n'est pas spécifié, l'API crée un compte chaque fois qu'un appareil est enregistré avec le jeton.
- Si spécifié : l'API utilise le compte spécifié chaque fois qu'un appareil est enregistré avec le jeton. Vous pouvez spécifier le même compte pour plusieurs jetons. Pour en savoir plus, consultez Spécifier un utilisateur.
- Ajout de
managementMode(lecture seule) àdevices.- Appareils avec profils professionnels :
managementModeest défini surPROFILE_OWNER. - Appareils dédiés et appareils entièrement gérés :
managementModeest défini surDEVICE_OWNER.
- Appareils avec profils professionnels :
Mises à jour de la ressource policies pour améliorer les fonctionnalités de gestion des applications :
- Ajout du champ
playStoreMode.WHITELIST(par défaut) : seules les applications ajoutées à la règle sont disponibles dans le profil professionnel ou sur l'appareil géré. Toute application qui n'est pas incluse dans la règle n'est pas disponible et est désinstallée si elle l'était auparavant.BLACKLIST: les applications ajoutées à la règle ne sont pas disponibles. Toutes les autres applications listées sur Google Play sont disponibles.
- Ajout de
BLOCKEDen tant qu'option InstallType, ce qui rend une application indisponible pour l'installation. Si l'application est déjà installée, elle sera désinstallée.- Vous pouvez utiliser installType
BLOCKEDavecplayStoreModeBLACKLISTpour empêcher l'installation d'applications spécifiques sur un appareil géré ou un profil professionnel.
- Vous pouvez utiliser installType
Expérience utilisateur
- Les paramètres d'Android Device Policy ont été mis à jour pour correspondre à ceux de l'appareil.
12 juillet 2018
Expérience utilisateur
- Fusion des pages d'état et d'informations sur l'appareil dans Android Device Policy en une seule page.
- Amélioration de la cohérence de l'UI de configuration avec l'assistant de configuration Android.
Fonctionnalités
- Ajout de PermissionGrants au niveau de la règle. Vous pouvez désormais contrôler les autorisations d'exécution à quatre niveaux :
- Global, pour toutes les applications : définissez defaultPermissionPolicy au niveau de la règle.
- Par autorisation, pour toutes les applications : définissez permissionGrant au niveau de la règle.
- Par application, pour toutes les autorisations : définissez defaultPermissionPolicy dans ApplicationPolicy.
- Par application, par autorisation : définissez permissionGrant dans ApplicationPolicy.
- Lorsque vous rétablissez la configuration d'usine d'un appareil, le nouveau WipeDataFlag vous permet d'effectuer les opérations suivantes :
WIPE_EXTERNAL_STORAGE: efface l'espace de stockage externe de l'appareil (par exemple, les cartes SD).PRESERVE_RESET_PROTECTION_DATA: conserve les données de protection après rétablissement de la configuration d'usine sur l'appareil. Cet indicateur garantit que seul un utilisateur autorisé peut récupérer un appareil si, par exemple, l'appareil est perdu. Remarque : N'activez cette fonctionnalité que si vous avez définifrpAdminEmails[]dans la règle.
Correction de bugs
- Correction d'un problème lié à la fermeture du mode de verrouillage des tâches par Android Device Policy lors de la mise à jour au premier plan.
25 mai 2018
Expérience utilisateur
- Au lieu de masquer les applications désactivées dans le lanceur d'applications, les appareils Android 7.0 ou version ultérieure affichent désormais les icônes des applications désactivées en gris :
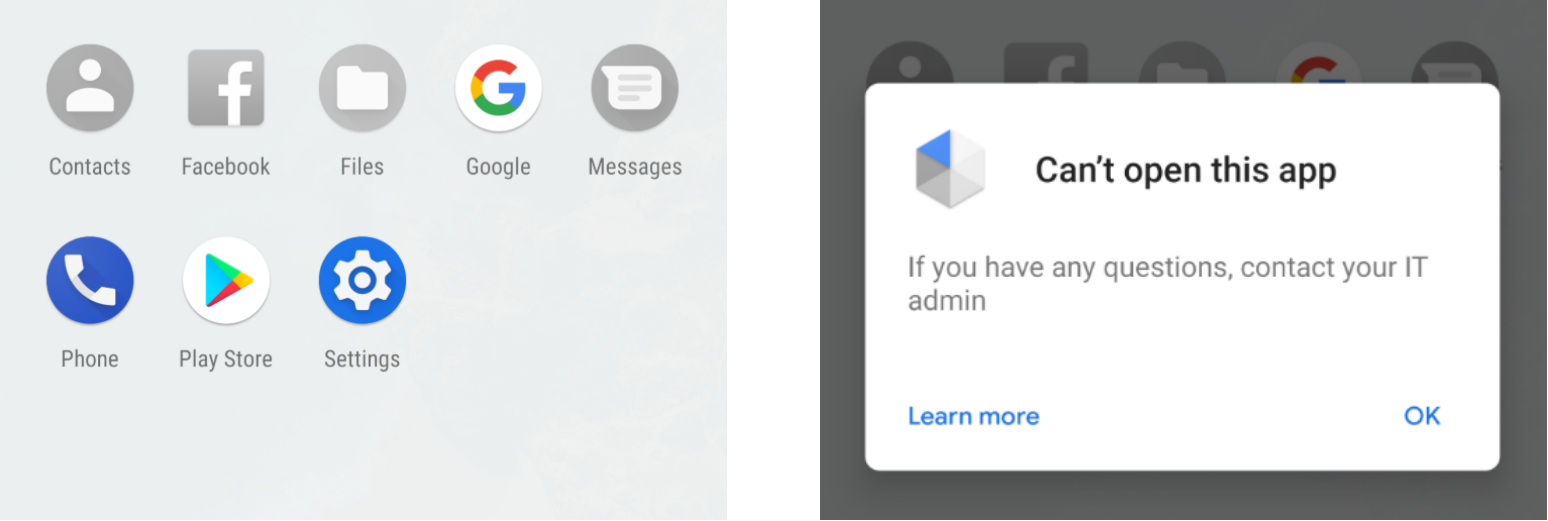
Fonctionnalités
- Mise à jour de
policiespour prendre en charge les fonctionnalités de gestion des certificats suivantes :- Octroi automatique de l'accès aux certificats aux applications
- Déléguer toutes les fonctionnalités de gestion des certificats compatibles avec Android Device Policy à une autre application (voir
CERT_INSTALL).
- Les applications individuelles peuvent désormais être désactivées dans ApplicationPolicy (définissez
disabledsurtrue), indépendamment des règles de conformité. - Il est désormais possible de désactiver les applications système.
- Ajout de rapports sur les applications à
devices. Pour chaque application gérée installée sur un appareil, le rapport renvoie le nom du package, la version, la source d'installation et d'autres informations détaillées sur l'application. Pour l'activer, définissezapplicationReportsEnabledsurtruedans la règle de l'appareil. - Mise à jour de
enterprisespour inclure les conditions d'utilisation. Les conditions d'utilisation d'une entreprise s'affichent sur les appareils lors du provisionnement.
Correction de bugs
- Le flux de provisionnement a été mis à jour pour désactiver l'accès aux paramètres, sauf lorsque l'accès est requis pour terminer la configuration (par exemple, pour créer un code secret).
3 avril 2018
Expérience utilisateur
- Mise à jour de la conception d'Android Device Policy et du flux de provisionnement des appareils pour améliorer l'expérience utilisateur globale.
Fonctionnalités
- Ajout de la compatibilité avec le démarrage direct, qui vous permet d'effacer à distance les données des appareils Android 7.0 ou version ultérieure qui n'ont pas été déverrouillés depuis leur dernier redémarrage.
- Ajout d'un paramètre de mode de localisation à la ressource
policies, ce qui vous permet de configurer le mode de précision de la localisation sur un appareil géré. - Ajout d'un champ de réponse d'erreur à la ressource
Command.
Correction de bugs
- Les performances de provisionnement ont été améliorées.
- Les rapports de conformité sont désormais générés immédiatement après le provisionnement d'un appareil. Pour configurer une entreprise afin qu'elle reçoive des rapports de conformité, consultez Recevoir des notifications détaillées de non-conformité.
Problèmes connus
- Les paramètres de l'écran de verrouillage plantent sur les appareils LG équipés d'Android 8.0 ou version ultérieure (par exemple, le LG V30) gérés par les règles relatives aux appareils Android.
14 février 2018
Expérience utilisateur
- Mise à jour du texte de validation du champ "code", qui s'affiche si un utilisateur choisit de saisir manuellement un QR code pour enregistrer un appareil.
Fonctionnalités
- Vous pouvez désormais définir une règle pour déclencher la mise à jour automatique des applications dont l'installation est forcée si elles ne respectent pas une version minimale spécifiée. Dans ApplicationPolicy :
- Définissez
installTypesurFORCE_INSTALLED - Spécifiez un
minimumVersionCode.
- Définissez
- Mise à jour de la ressource Devices avec de nouveaux champs contenant des informations pouvant être utiles aux administrateurs informatiques, telles que le nom de l'opérateur de l'appareil (voir NetworkInfo pour plus de détails), si l'appareil est chiffré et si l'option "Vérifier les applications" est activée (voir DeviceSettings pour plus de détails).
Correction de bugs
- Les commandes
RESET_PASSWORDetLOCKfonctionnent désormais avec les appareils Android 8.0 Oreo. - Correction d'un problème qui empêchait l'affichage de DeviceSettings.
- Résolution du problème lié à la gestion des règles
stayOnPluggedModes.
12 décembre 2017
Fonctionnalités
- Android Device Policy est désormais compatible avec un lanceur d'applications en mode kiosque de base, qui peut être activé via une règle. Le lanceur d'applications verrouille un appareil sur un ensemble d'applications prédéfinies et bloque l'accès des utilisateurs aux paramètres de l'appareil. Les applications spécifiées s'affichent sur une seule page par ordre alphabétique. Pour signaler un bug ou demander une fonctionnalité, appuyez sur l'icône de commentaires dans le lanceur d'applications.
- Mise à jour de la configuration de l'appareil avec une nouvelle logique de nouvelle tentative. Si un appareil est redémarré pendant la configuration, le processus de provisionnement reprend désormais là où il s'était arrêté.
- Les nouvelles règles suivantes sont désormais disponibles. Pour en savoir plus, consultez la documentation de référence de l'API :
keyguardDisabledFeaturesaccountTypesWithManagementDisabledinstallAppsDisabledmountPhysicalMediaDisableduninstallAppsDisabledbluetoothContactSharingDisabledshortSupportMessagelongSupportMessagebluetoothConfigDisabledcellBroadcastsConfigDisabledcredentialsConfigDisabledmobileNetworksConfigDisabledtetheringConfigDisabledvpnConfigDisabledcreateWindowsDisablednetworkResetDisabledoutgoingBeamDisabledoutgoingCallsDisabledsmsDisabledusbFileTransferDisabledensureVerifyAppsEnabledpermittedInputMethodsrecommendedGlobalProxysetUserIconDisabledsetWallpaperDisabledalwaysOnVpnPackagedataRoamingDisabledbluetoothDisabled - Mise à jour du SDK cible d'Android Device Policy vers Android 8.0 Oreo.
Correction de bugs
- Il est désormais possible d'ignorer l'affichage du sélecteur de réseau si une connexion ne peut pas être établie au démarrage. Pour activer le sélecteur de réseau au démarrage, utilisez la règle
networkEscapeHatchEnabled.