

หน้านี้จะสรุปการเปลี่ยนแปลงทั้งหมด (ฟีเจอร์ใหม่ การแก้ไขข้อบกพร่อง การอัปเดต) ใน Android Management API และ Android Device Policy ในแต่ละเดือน
เข้าร่วมรายชื่ออีเมลของ Android Management API เพื่อรับข้อมูลอัปเดตรายเดือนและคำแนะนำเกี่ยวกับบริการในกล่องจดหมายของคุณโดยตรง
กันยายน 2569
Android Management API
-
เพิ่มนโยบายใน
enterprises.policiesเพื่อควบคุมฟีเจอร์การส่งต่องานอย่างต่อเนื่องใน Android 17 QPR1 ขึ้นไป ซึ่งรวมถึงtaskContinuityHandoffภายในCrossDevicePolicies(สำหรับอุปกรณ์ที่มีการจัดการครบวงจรและโปรไฟล์งาน) และtaskContinuityHandoffภายในPersonalCrossDevicePolicies(สำหรับโปรไฟล์ส่วนตัวในอุปกรณ์ของบริษัทที่มีโปรไฟล์งาน) -
เพิ่มนโยบาย
backupService(BackupService) ใหม่สำหรับอุปกรณ์ที่มีการจัดการครบวงจร โดยค่าเริ่มต้น (BACKUP_SERVICE_DISABLED) บริการสำรองข้อมูลของ Android จะปิดอยู่และผู้ใช้จะเปลี่ยนไม่ได้ การตั้งค่านโยบายเป็นBACKUP_SERVICE_USER_CHOICEจะช่วยให้ผู้ใช้เปิดใช้บริการสำรองข้อมูลเพื่อโอนข้อมูลไปยังอุปกรณ์ที่มีการจัดการครบวงจรเครื่องใหม่ได้ - เปิดตัว AMAPI SDK เวอร์ชัน 1.8.4 โปรดดูรายละเอียดที่หัวข้อบันทึกประจำรุ่นของ Android Management SDK
-
นอกจากนี้ เรายังอัปเดตรายการเอกสารประกอบต่อไปนี้ด้วย
-
อัปเดตคำอธิบายคำสั่ง
ADD_ESIMและREMOVE_ESIMในenterprises.devices.issueCommandเพื่อชี้แจงว่าระบบไม่รองรับREMOVE_ESIMในอุปกรณ์ของบริษัทที่มีโปรไฟล์งานที่ใช้ Android 16 QPR2 หรือ Android 16 QPR3 - อัปเดตคู่มือเซิร์ฟเวอร์ MCP ของ Android Management ด้วยการตั้งค่าการกำหนดค่าไคลเอ็นต์และตัวอย่างการยืนยันล่าสุด
-
อัปเดตคำอธิบายคำสั่ง
สิงหาคม 2569
Android Management API
-
เพิ่มค่า enum ใหม่เพื่อควบคุมแอปผู้ให้บริการข้อมูลเข้าสู่ระบบใน Android 14 ขึ้นไปใน
enterprises.policiesซึ่งรวมถึงCREDENTIAL_PROVIDER_DEFAULT_ALLOWEDเพื่ออนุญาตให้แอปที่มีcredentialProviderPolicyที่ไม่ระบุทำหน้าที่เป็นผู้ให้บริการข้อมูลเข้าสู่ระบบโดยค่าเริ่มต้น และCREDENTIAL_PROVIDER_DISALLOWEDเพื่อบล็อกแอปที่เฉพาะเจาะจง นอกจากนี้ เรายังปรับปรุงการตรวจหาแอปผู้ให้บริการข้อมูลเข้าสู่ระบบของระบบเมื่อตั้งค่าcredentialProviderPolicyDefaultเป็นCREDENTIAL_PROVIDER_DEFAULT_DISALLOWED_EXCEPT_SYSTEM - เพิ่มความเสถียรในการลงทะเบียนเพื่อให้แน่ใจว่าการลงทะเบียนโปรไฟล์งานจะไม่ล้มเหลวเมื่อเปลี่ยนไปใช้แอปอื่น (เช่น แอป Authenticator) ระหว่างการลงชื่อเข้าใช้
- เปิดตัว AMAPI SDK เวอร์ชัน 1.8.3 ดูรายละเอียดได้ที่บันทึกประจำรุ่นของ Android Management SDK
-
นอกจากนี้ เรายังอัปเดตรายการเอกสารประกอบต่อไปนี้ด้วย
- เราได้อัปเดตคู่มือการจัดเตรียมอุปกรณ์ด้วยส่วนการยกเว้นสำหรับโทเค็นการลงทะเบียนที่มีอยู่ใหม่ และหมายเหตุในส่วน URL การลงชื่อเข้าใช้ ซึ่งจะช่วยชี้แจงว่าโทเค็นการลงทะเบียนที่สร้างขึ้นก่อนที่องค์กรจะเปิดใช้ข้อกำหนด "ตรวจสอบสิทธิ์โดยใช้ Google" เป็นครั้งแรกจะได้รับการยกเว้นจากข้อความแจ้งให้เข้าสู่ระบบ ในขณะที่โทเค็นที่สร้างขึ้นหลังจากนั้นจะเป็นไปตามการตั้งค่าการตรวจสอบสิทธิ์ของผู้ดูแลระบบไอที
-
เราได้ชี้แจงว่าอีเมลบัญชีงานของ Google ที่ระบุในช่อง
requiredAccountEmailภายในWorkAccountSetupConfigต้องเป็นตัวพิมพ์เล็กทั้งหมด -
ช่อง
preserveFrpภายในWipeActionระบุว่ามีผลกับทั้งอุปกรณ์ที่มีการจัดการครบวงจรและโปรไฟล์งานในอุปกรณ์ของบริษัท -
เราได้อัปเดตส่วนสถานะสูญหายของคู่มือโหมดสูญหายเพื่อชี้แจงว่าอุปกรณ์จะส่งการอัปเดตตำแหน่งเป็นระยะ (ผ่าน
LostModeLocationEvent) แทนที่จะอัปเดตทุกนาที ตอนนี้คู่มือยังอธิบายด้วยว่าโหมด Doze ของ Android อาจเลื่อนการอัปเดตตำแหน่งเป็นระยะๆ ออกไป
กรกฎาคม 2569
Android Management API
- ตอนนี้เราเลิกใช้งานการรองรับ Android 6.0 แล้ว เพื่อให้สอดคล้องกับการรองรับ Android 7.0 ขึ้นไปของบริการ Google Play อุปกรณ์ที่ใช้ Android 6.0 จะไม่ได้รับการอัปเดต Android Management API ซึ่งจะไม่บล็อกอุปกรณ์ไม่ให้ลงทะเบียนในการจัดการ
- AMAPI SDK เวอร์ชัน 1.8.2 เปิดตัวแล้ว ดูรายละเอียดได้ที่บันทึกประจำรุ่นของ Android Management SDK
- แก้ไขปัญหาที่การป้องกันการรีเซ็ตเป็นค่าเริ่มต้น (FRP) สำหรับผู้บริโภคอาจทริกเกอร์โดยไม่คาดคิดในอุปกรณ์ของบริษัทหลังจากรีเซ็ตเป็นค่าเริ่มต้น แม้ว่าจะไม่ได้ระบุอีเมลผู้ดูแลระบบ FRP ในนโยบายด้านอุปกรณ์ก็ตาม
-
นอกจากนี้ เรายังอัปเดตรายการเอกสารประกอบต่อไปนี้ด้วย
- เราได้เพิ่มคำแนะนำเพื่ออธิบายวิธีบังคับใช้การตรวจสอบสิทธิ์ของ Google ในการลงทะเบียน
-
ตอนนี้นโยบาย
persistentPreferredActivitiesมีคำเตือนให้หลีกเลี่ยงการกำหนดค่านโยบายนี้และdefaultApplicationSettingsสำหรับโดเมน Intent เดียวกันเพื่อหลีกเลี่ยงลักษณะการทำงานที่คาดเดาไม่ได้ นอกจากนี้ เรายังอัปเดตคำแนะนำที่เกี่ยวข้องด้วย -
เราได้ชี้แจงในเอกสารประกอบว่าพารามิเตอร์
templateIdของเทมเพลตการกำหนดค่าที่มีการจัดการต้องเป็นสตริงตัวเลขที่มีเฉพาะตัวเลขเท่านั้น - ตอนนี้คู่มือเริ่มใช้งานฉบับย่อมีวิธีการสร้างไคลเอ็นต์ OAuth ของคุณเองเมื่อตั้งค่า Android Management API
มิถุนายน 2026
Android Management API
-
เราได้เพิ่มนโยบายสำหรับ
nearbyNotificationStreamingและnearbyAppStreamingเพื่อควบคุมว่าผู้ใช้จะสตรีมเนื้อหาและการแจ้งเตือนของแอปไปยังอุปกรณ์ที่อยู่ใกล้เคียงได้หรือไม่ ซึ่งจะสอดคล้องกับ API ของแพลตฟอร์มที่มีอยู่ 2 รายการ ได้แก่setNearbyNotificationStreamingPolicyและsetNearbyAppStreamingPolicy -
ตอนนี้ผู้ดูแลระบบไอทีสามารถกำหนดค่า
googleAuthenticationOptionsภายในSigninDetailและEnrollmentTokenเพื่อระบุว่าผู้ใช้ต้องตรวจสอบสิทธิ์ด้วย Google ระหว่างการลงทะเบียนหรือไม่ - AMAPI SDK เวอร์ชัน 1.8.1 เปิดตัวแล้ว ดูรายละเอียดได้ที่บันทึกประจำรุ่นของ Android Management SDK
-
นอกจากนี้ เรายังอัปเดตรายการเอกสารประกอบต่อไปนี้ด้วย
-
เราได้ชี้แจงว่าคลาสพื้นฐาน
NotificationReceiverServiceจะจัดการการปกป้องด้านความปลอดภัยโดยอัตโนมัติ (ดู "หมายเหตุ" ที่ด้านล่างของส่วนที่ลิงก์) - อัปเดตคำแนะนำเกี่ยวกับการกำหนดค่าไคลเอ็นต์ MCP เพื่อใช้เซิร์ฟเวอร์ MCP ของ Android Management API
-
เราได้ชี้แจงว่าคลาสพื้นฐาน
พฤษภาคม 2026
Android Management API
- ตอนนี้ AMAPI จะรายงานแฮช SHA-256 สำหรับใบรับรองการลงนามในการรายงานแอปพลิเคชัน ซึ่งช่วยเพิ่มความปลอดภัยเหนือช่องแฮช SHA-1 ที่เลิกใช้งานแล้ว ซึ่งสอดคล้องกับแนวทางปฏิบัติแนะนำล่าสุดของระบบนิเวศ Android
- AMAPI ปรับปรุงการจัดการนโยบายการป้องกันการรีเซ็ตเป็นค่าเริ่มต้น (FRP) ในอุปกรณ์ COPE โดยปิดใช้ FRP อย่างชัดเจนและล้างรายการบัญชีเมื่อไม่มีการกำหนดค่าอีเมลผู้ดูแลระบบ ซึ่งจะช่วยป้องกันการล็อกที่ไม่คาดคิดหลังจากรีเซ็ตอุปกรณ์
เมษายน 2026
Android Management API
-
AMAPI ได้เพิ่มนโยบายใหม่เพื่ออนุญาตให้ผู้ดูแลระบบไอทีปิดใช้บริการป้อนข้อความอัตโนมัติ
AutofillPolicyจะเสริมนโยบายข้อมูลเข้าสู่ระบบอื่นๆ ในการปิดใช้ที่เก็บข้อมูลเข้าสู่ระบบ - AMAPI SDK เวอร์ชัน 1.8.0 เปิดตัวแล้ว ดูรายละเอียดได้ที่บันทึกประจำรุ่นของ Android Management SDK
- นอกจากนี้ เรายังอัปเดตรายการเอกสารประกอบต่อไปนี้ด้วย
- เราได้ชี้แจงว่าออบเจ็กต์
provisioningInfoจะพร้อมใช้งานเป็นเวลาสูงสุด 24 ชั่วโมงหลังจากการจัดเตรียมอุปกรณ์ -
เราพบว่าฟีเจอร์บทบาทของแอปพลิเคชันจะแทนที่ฟิลด์
extensionConfigในApplicationPolicy
- เราได้ชี้แจงว่าออบเจ็กต์
การจัดการอุปกรณ์ XR
Android Management API
- ตอนนี้ AMAPI รองรับ Android XR แล้ว ดูข้อมูลเพิ่มเติมเกี่ยวกับการจัดการอุปกรณ์ XR
มีนาคม 2026
Android Management API
-
ตามที่ระบุไว้ในเดือนตุลาคม 2025 และแจ้งไว้ในประกาศเกี่ยวกับการให้บริการต่อไปนี้ ค่าเริ่มต้นสำหรับนโยบาย
enterpriseDisplayNameVisibilityคือENTERPRISE_DISPLAY_NAME_VISIBLEนโยบายนี้ควบคุมว่าจะแสดงenterpriseDisplayNameในอุปกรณ์หรือไม่ เช่น ในหน้าจอล็อกของอุปกรณ์ของบริษัท หากต้องการซ่อนชื่อองค์กร ให้ตั้งค่านโยบายเป็นENTERPRISE_DISPLAY_NAME_HIDDENอย่างชัดเจน - การกำหนดค่า EAP ภายในการกำหนดค่าเครือข่ายแบบเปิดได้รับการอัปเดตเพื่อเพิ่มการรองรับ EAP-PWD เป็นวิธีการภายนอกของ EAP ดูรายการฟีเจอร์ทั้งหมดที่รองรับได้ในเอกสารประกอบ
- เราได้อัปเดตเอกสารประกอบสำหรับรายการต่อไปนี้
-
networkResetDisabledเพื่อชี้แจงว่านโยบายนี้มีผลกับอุปกรณ์ที่มีการจัดการครบวงจรเท่านั้น -
installType.KIOSKและRoleType.KIOSKเพื่อชี้แจงว่าใน Android 11 ขึ้นไป ระบบจะไม่อนุญาตให้ผู้ใช้ควบคุมแอปทั้งหมด -
screenCaptureDisabledและpersonalUsagePolicies.screenCaptureDisabledเพื่อ ระบุว่าการตั้งค่านี้จะบล็อก ฟีเจอร์วงเพื่อค้นหาด้วย
-
กุมภาพันธ์ 2026
Android Management API
-
ในอุปกรณ์ของบริษัทที่ใช้ Android 10 ขึ้นไป ตอนนี้ผู้ดูแลระบบไอทีสามารถจัดการ DNS ส่วนตัวได้โดยใช้ช่อง
privateDnsSettingsใหม่ภายในPolicy.DeviceConnectivityManagementโหมดที่ใช้ได้ในPrivateDnsSettings.privateDnsModeได้แก่ ตัวเลือกของผู้ใช้ อัตโนมัติ และโฮสต์ที่ระบุ (อุปกรณ์ที่มีการจัดการครบวงจรเท่านั้น) - ตอนนี้ AMAPI รองรับเวอร์ชันตัวอย่างของการผสานรวมกับ Model Context Protocol (MCP) แล้ว ซึ่งจะเป็นรากฐานให้ EMM สร้างอินเทอร์เฟซการสนทนาที่ขับเคลื่อนด้วย AI โดยใช้เครื่องมือแบบอ่านอย่างเดียว ดูรายละเอียดเพิ่มเติมได้ในเอกสารประกอบ
-
อัปเดตเอกสารประกอบเกี่ยวกับ
NetworkInfo.TelephonyInfoเพื่อชี้แจงการรองรับในอุปกรณ์ประเภทต่างๆ ดังนี้- ข้อมูลโทรศัพท์ทั่วไปจะพร้อมใช้งานสำหรับซิมการ์ดทั้งหมดในอุปกรณ์ที่มีการจัดการครบวงจร (Android 6 ขึ้นไป)
- สำหรับ eSIM ที่ผู้ดูแลระบบเพิ่ม ข้อมูลโทรศัพท์จะพร้อมใช้งานในโหมดการจัดการทั้งหมดใน Android 15 ขึ้นไป
-
ช่อง
activationStateและconfigModeใช้ได้กับ eSIM ในอุปกรณ์ที่ใช้ Android 15 ขึ้นไปเท่านั้น
มกราคม 2026
Android Management API
-
เราได้เพิ่มนโยบายใหม่เพื่อควบคุมการเพิ่ม eSIM ที่ผู้ใช้เริ่มต้น ช่อง
userInitiatedAddEsimSettingsภายในDeviceRadioStateช่วยให้ผู้ดูแลระบบระบุได้ว่าจะอนุญาตให้ผู้ใช้เพิ่มโปรไฟล์ eSIM ในอุปกรณ์ของบริษัทที่ใช้ Android 15 ขึ้นไปหรือไม่ -
เอกสารประกอบสำหรับแฟล็ก
WIPE_ESIMSที่ใช้ภายในPolicy.wipeDataFlagsและDeleteDeviceRequest.wipeDataFlagsได้รับการอัปเดตเพื่อชี้แจงว่าสำหรับอุปกรณ์ที่ใช้ Android 16 ขึ้นไป ระบบจะล้าง eSIM ที่มีการจัดการเสมอเมื่อนำโปรไฟล์งานออกจากอุปกรณ์ส่วนตัว ไม่ว่าจะตั้งค่าแฟล็กนี้ไว้หรือไม่ก็ตาม - AMAPI SDK เวอร์ชัน 1.7.1 เปิดตัวแล้ว เวอร์ชันนี้เพิ่มการบันทึกข้อมูลที่ละเอียดยิ่งขึ้นสำหรับ API สัญญาณความน่าเชื่อถือของอุปกรณ์เพื่อช่วยในการวินิจฉัยปัญหา ดูรายละเอียดได้ที่บันทึกประจำรุ่นของ Android Management SDK
- ข้อกำหนดในการให้บริการของ AMAPI ได้รับการอัปเดตให้ครอบคลุม AMAPI SDK อย่างชัดเจน และเพิ่มผู้ผลิตอุปกรณ์ดั้งเดิม (OEM) ของอุปกรณ์ Android ลงในคำจำกัดความของ "ลูกค้า"
-
ตอนนี้หลักเกณฑ์การใช้งานที่อนุญาตห้ามไม่ให้ใช้
Advertising
      ID
โดยเฉพาะเมื่อเข้าถึงสัญญาณความน่าเชื่อถือของอุปกรณ์
พฤศจิกายน 2025
Android Management API
- ตั้งแต่วันที่ 1 พฤศจิกายน 2025 เป็นต้นไป การลงทะเบียนอุปกรณ์ Android Management API จะต้องมีการลงทะเบียนและการอนุมัติจาก Android Enterprise นักพัฒนาแอปสามารถเริ่มกระบวนการนี้ได้โดยกรอกแบบฟอร์มคำขอ
-
เอกสารประกอบสำหรับค่า
CUSTOMในApplicationPolicy.InstallTypeได้รับการอัปเดตเพื่อชี้แจงการใช้งาน ซึ่งรวมถึงรายละเอียดเพิ่มเติมเกี่ยวกับข้อกำหนดสำหรับApplicationPolicy.signingKeyCertsและลักษณะการทำงานที่คาดไว้เมื่อเปลี่ยนinstallTypeของแอปพลิเคชันเป็นหรือจากCUSTOM -
เราได้ปรับแต่งคำอธิบายสำหรับนโยบาย
setUserIconDisabledและshareLocationDisabledที่มีอยู่เพื่อให้ชัดเจนยิ่งขึ้น
Android Management API SDK
-
AMAPI SDK เวอร์ชัน 1.7.0 เปิดตัวในเดือนพฤศจิกายน SDK รุ่นนี้รองรับคำสั่ง
REQUEST_DEVICE_INFOดูรายละเอียดทั้งหมดได้ในบันทึกประจำรุ่นของ AMAPI SDK
ตุลาคม 2025
Android Management API
- เราได้เพิ่มนโยบายใหม่เพื่อจัดการแอปพลิเคชันเริ่มต้นในอุปกรณ์ ผู้ดูแลระบบสามารถกำหนดค่ารายการแอปพลิเคชันที่จัดลำดับความสำคัญสำหรับแอปแต่ละประเภทได้ และแอปแรกที่ติดตั้งและมีคุณสมบัติเหมาะสมในอุปกรณ์จะได้รับการตั้งค่าเป็นแอปเริ่มต้น เมื่อกำหนดค่าแล้ว นโยบายนี้จะป้องกันไม่ให้ผู้ใช้เปลี่ยนการตั้งค่าแอปพลิเคชันเริ่มต้น เพื่อให้เป็นไปตามนโยบายขององค์กร ดูรายละเอียดเพิ่มเติมได้ในคู่มือนี้
-
เมื่อเดือนพฤษภาคม เราได้เปิดตัวนโยบายเพื่อกำหนดการตั้งค่า
enterpriseDisplayNameVisibilityซึ่งช่วยให้ผู้ดูแลระบบควบคุมระดับการเข้าถึงenterpriseDisplayNameในอุปกรณ์ได้ เช่น ในหน้าจอล็อกของอุปกรณ์ที่บริษัทเป็นเจ้าของ ในประกาศดังกล่าว เราได้ระบุว่าจะตั้งค่าเริ่มต้นสำหรับการตั้งค่านโยบายนั้นเป็นENTERPRISE_DISPLAY_NAME_VISIBLEในเร็วๆ นี้ เราคาดว่าการเปลี่ยนแปลงนี้จะเริ่มขึ้นในเดือนมกราคม 2026 - นอกจากนี้ เรายังอัปเดตรายการเอกสารประกอบต่อไปนี้ด้วย
-
เราได้ชี้แจงลักษณะการทำงานของคำสั่ง
LOCKในอุปกรณ์ที่มีโปรไฟล์งาน -
เราได้เพิ่มข้อมูลเกี่ยวกับ
nonComplianceDetailsสำหรับการเปลี่ยนแปลงในmte_policyบนอุปกรณ์ที่รอการรีบูต
-
เราได้ชี้แจงลักษณะการทำงานของคำสั่ง
กันยายน 2025
Android Management API
-
เราได้เปิดตัวแนวคิดเรื่องบทบาทของแอปพลิเคชัน ซึ่งรวมถึง
-
COMPANION_APPสำหรับการโต้ตอบแบบออฟไลน์กับนโยบายด้านอุปกรณ์ของ Android -
KIOSKสำหรับประสบการณ์การใช้งานอุปกรณ์เฉพาะเพื่อใช้กับแอปที่มีการกำหนดค่าInstallTypeเป็นREQUIRED_FOR_SETUPหรือCUSTOM -
MOBILE_THREAT_DEFENSE_ENDPOINT_DETECTION_RESPONSE(MTD/EDR) และแอปSYSTEM_HEALTH_MONITORING
ApplicationPolicy.rolesและRoleType -
- SDK ของ AMAPI มีรุ่นที่เสถียรใหม่และรุ่นที่อาจได้รับการเผยแพร่พร้อมให้ใช้งานแล้ว ดูรายละเอียดสิ่งที่รวมอยู่ในเวอร์ชันเหล่านี้ได้ที่บันทึกประจำรุ่น
สิงหาคม 2025
Android Management API
-
ตอนนี้เรารองรับการติดตั้งแอปพลิเคชันโดยใช้ AMAPI SDK 1.6.0-rc01 ขึ้นไปแล้ว หากต้องการติดตั้งแอปพลิเคชัน ให้เพิ่มแอปลงใน
application policyด้วยinstallTypeCUSTOMและระบุใบรับรองคีย์ Signing ของแอปพลิเคชันในรายการsigningKeyCertsเมื่อใช้ AMAPI SDK ให้ใช้คำสั่งinstallCustomAppและuninstallCustomAppเพื่อติดตั้งและถอนการติดตั้งแอปพลิเคชันที่กำหนดเอง ดูรายละเอียดเพิ่มเติมได้ในเอกสารประกอบ -
เราได้เพิ่ม
ApplicationPolicy.signingKeyCertsแทนการใช้ExtensionConfig.signingKeyFingerprintsSha256ซึ่งเลิกใช้งานแล้ว ต้องตั้งค่าApplicationPolicy.signingKeyCertsเมื่อแอปมีinstallTypeตั้งค่าเป็นCUSTOM(เช่น แอปที่กำหนดเอง) หรือเมื่อแอปมีextensionConfigตั้งค่าไว้ (เช่น แอปส่วนขยาย) และไม่ได้อยู่ใน Play Store ดูรายละเอียดเพิ่มเติมได้ในเอกสารประกอบ -
สำหรับ AMAPI SDK เราได้เปิดตัวสิ่งต่อไปนี้
- เวอร์ชันเสถียรที่อัปเดต v1.5.0
- รุ่นที่อาจได้รับการเผยแพร่ใหม่ v1.6.0-rc01 ซึ่งเปิดตัวฟังก์ชันการทำงานเพื่อจัดการแอปที่กำหนดเอง
กรกฎาคม 2025
Android Management API
-
เราได้อัปเดต
PasswordRequirementsเพื่ออนุญาตข้อกำหนดตามความซับซ้อนในขอบเขตโปรไฟล์งาน เราได้เผยแพร่คู่มือใหม่เพื่ออธิบายการโต้ตอบของการตั้งค่ารหัสผ่านที่อิงตามความซับซ้อนและไม่อิงตามความซับซ้อน
มิถุนายน 2025
Android Management API
-
สำหรับ Android 16 ขึ้นไป ผู้ดูแลระบบไอทีสามารถใช้การตั้งค่านโยบาย
appFunctionsเพื่อควบคุมว่าจะอนุญาตให้แอปในอุปกรณ์ที่มีการจัดการครบวงจรหรือในโปรไฟล์งานสำหรับอุปกรณ์ที่มีโปรไฟล์งานแสดงฟังก์ชันของแอปหรือไม่crossProfileAppFunctionsสามารถใช้เพื่อควบคุมว่าแอปในโปรไฟล์ส่วนตัวจะเรียกใช้ฟังก์ชันของแอปที่แอปในโปรไฟล์งานแสดงได้หรือไม่ -
เราได้เพิ่มเมธอดใหม่ 2 รายการลงใน Android Management API ได้แก่
modifyPolicyApplicationsและremovePolicyApplicationsเมธอดเหล่านี้ช่วยให้คุณสร้าง อัปเดต และนำชุดย่อยของแอปพลิเคชันในช่องแอปพลิเคชันของนโยบายออกได้ โดยไม่ต้องดึงข้อมูลและส่งแอปพลิเคชันทั้งหมดที่ไม่มีการเปลี่ยนแปลงไปยังpolicies.patch -
เราขอแนะนำคำสั่ง
WIPEใหม่เป็นทางเลือกแทนdevices.deleteซึ่งสามารถเรียกใช้ได้โดยใช้devices.issueCommandวิธีนี้จะทริกเกอร์อุปกรณ์ของบริษัทให้รีเซ็ตเป็นค่าเริ่มต้น และทริกเกอร์อุปกรณ์ส่วนตัวให้ลบโปรไฟล์งาน หลังจากล้างหรือลบข้อมูลแล้ว ระบบจะลบบันทึกของอุปกรณ์ด้วย
เราได้เผยแพร่คำแนะนำใหม่เพื่ออธิบายวิธีการต่างๆ ในการยกเลิกการจัดสรรอุปกรณ์ -
เราได้อัปเดต Android Management API SDK (AMAPI SDK) ให้รวมสัญญาณ
Device.WorkProfileStateเพื่อระบุสถานะการจัดการอุปกรณ์
ดูรายละเอียดเพิ่มเติมได้ที่บันทึกประจำรุ่นของ AMAPI SDK
พฤษภาคม 2025
Android Management API
-
เราได้เพิ่มข้อจำกัดด้านนโยบายใหม่
apnPolicyในDeviceConnectivityManagementเพื่อให้ผู้ดูแลระบบไอทีกำหนดค่าชื่อจุดเข้าใช้งาน (APN) ในอุปกรณ์ได้ APN ที่บังคับใช้โดยนโยบายจะลบล้าง APN อื่นๆ ที่ผู้ใช้กำหนดค่าไว้ -
มีการใช้นโยบายข้อจำกัดใหม่
preferentialNetworkServiceSettingsในDeviceConnectivityManagementเพื่อให้ผู้ดูแลระบบไอทีกำหนดค่าเครือข่ายที่ต้องการได้ คุณสามารถใช้ช่องpreferentialNetworkIdใน Application เพื่อเลือกเครือข่ายที่ต้องการสำหรับแต่ละแอปพลิเคชันได้ ดูข้อมูลเพิ่มเติมได้ในคู่มือการแบ่งส่วนเครือข่าย 5G และเอกสารประกอบการแบ่งส่วนเครือข่าย 5G ของ AOSP - เวอร์ชันนี้ช่วยให้ผู้ดูแลระบบไอทีสามารถจัดการ eSIM ได้ดียิ่งขึ้น โดยสามารถเพิ่ม นำออก และดู eSIM ที่มีการจัดการในอุปกรณ์ทั้งหมดได้ นับจากนี้ ผู้ดูแลระบบสามารถกำหนดนโยบายสำหรับ eSIM ที่มีการจัดการ โดยระบุลักษณะการทำงานหากอุปกรณ์ถูกล้างข้อมูลหรือโปรไฟล์งานไม่เป็นไปตามข้อกำหนด เพื่อให้มั่นใจว่ามีการควบคุมและปฏิบัติตามนโยบายขององค์กร
-
การตั้งค่านโยบาย
enterpriseDisplayNameVisibilityใหม่ช่วยให้ผู้ดูแลระบบควบคุมระดับการเข้าถึงenterpriseDisplayNameในอุปกรณ์ได้ เช่น ในหน้าจอล็อกของอุปกรณ์ของบริษัท แม้ว่าตอนนี้ระบบจะแสดงชื่อองค์กรที่กำหนดค่าไว้ระหว่างการตั้งค่าอุปกรณ์ครั้งแรกโดยค่าเริ่มต้น แต่จะมีการเปลี่ยนแปลงในอีก 6 เดือน (พฤศจิกายน 2025) ซึ่งค่าเริ่มต้นจะเปลี่ยนเป็นENTERPRISE_DISPLAY_NAME_VISIBLE
เมษายน 2025
Android Management API
-
เราได้เพิ่มข้อจำกัดด้านนโยบายใหม่
bluetoothSharingในPersonalUsagePoliciesและDeviceConnectivityManagementเพื่อให้ผู้ดูแลระบบไอทีอนุญาตหรือไม่อนุญาตการแชร์ไฟล์โดยใช้บลูทูธได้ -
ระบบจะสร้างเหตุการณ์ในบันทึกด้านความปลอดภัยใหม่และแจ้งเตือนโดยใช้การแจ้งเตือน Pub/Sub ใน AMAPI เมื่อผู้ดูแลระบบเปิดหรือปิดใช้ช่อง
BackupServiceState -
เราได้เพิ่มช่องใหม่
EuiccChipInfoในHardwareInfoเพื่ออ่าน EID สำหรับอุปกรณ์ของบริษัท และเพิ่มคำสั่งใหม่REQUEST_DEVICE_INFOเพื่ออ่าน EID จากอุปกรณ์ส่วนตัว - นอกจากนี้ เรายังอัปเดตรายการเอกสารประกอบต่อไปนี้ด้วย
- เราได้อัปเดต Android Management API SDK (AMAPI SDK) ให้รวม Device Trust from Android Enterprise เวอร์ชันเสถียร ดูบันทึกประจำรุ่นได้ที่ https://developers.google.com/android/management/sdk-release-notes
มีนาคม 2025
Android Management API
- ตอนนี้ทรัพยากร Enterprise มีรายละเอียดเพิ่มเติมในช่อง enterprise type โดยจะระบุว่าองค์กรใช้บัญชี Managed Google Play (และเป็นของลูกค้าหรือของ EMM) หรือเป็นโดเมน Google ที่มีการจัดการ (ทีมที่ยืนยันด้วย DNS หรือทีมที่ยืนยันด้วยอีเมล) ข้อมูลนี้จะช่วยให้ EMM เตรียมพร้อมสำหรับฟีเจอร์ที่กำลังจะเปิดตัว ซึ่งช่วยให้องค์กรอัปเกรดจากกลุ่มบัญชี Managed Google Play เป็นโดเมน Google ที่มีการจัดการได้ ซึ่งจะช่วยให้องค์กรปรับคอนโซลผู้ดูแลระบบไอทีตามประเภทองค์กรได้
กุมภาพันธ์ 2025
Android Management API
- เราได้เพิ่มคำแนะนำเกี่ยวกับวิธีตรวจหาโปรไฟล์งานที่จัดการโดยแอปนโยบายด้านอุปกรณ์ Android
- เราได้อัปเดต Android Management API SDK (AMAPI SDK) ให้รวมรุ่นที่อาจได้รับการเผยแพร่รุ่นแรกสำหรับ API สัญญาณความน่าเชื่อถือของอุปกรณ์ ดูบันทึกประจำรุ่นของ AMAPI SDK เพื่อดูเวอร์ชันล่าสุดที่พร้อมใช้งาน
มกราคม 2025
Android Management API
- ตอนนี้ EMM สามารถจำกัดผู้ดูแลระบบไอทีให้ลงชื่อสมัครใช้โดยใช้อีเมลจากรายการชื่อโดเมนที่อนุญาตได้แล้ว
- นอกจากนี้ เรายังอัปเดตรายการเอกสารประกอบต่อไปนี้ด้วย
- คู่มือเว็บแอปได้รับการอัปเดตเพื่อชี้แจงวิธีที่เบราว์เซอร์เริ่มต้นที่ผู้ใช้เลือกโต้ตอบกับการตั้งค่าการแสดงผล เช่น โหมดเต็มหน้าจอหรือ UI ขั้นต่ำ เบราว์เซอร์อาจรองรับหรือไม่รองรับแอตทริบิวต์เหล่านี้ ผู้ดูแลระบบไอทีมีหน้าที่ทดสอบความเข้ากันได้ของเบราว์เซอร์กับการตั้งค่าเว็บแอปก่อนที่จะติดตั้งใช้งานให้กับผู้ใช้
ธันวาคม 2024
Android Management API
-
สำหรับ Android 15 ขึ้นไป ผู้ดูแลระบบไอทีสามารถใช้
privateSpacePolicyเพื่ออนุญาตหรือไม่อนุญาตให้สร้างพื้นที่ส่วนตัวได้แล้ว -
สำหรับ Android 15 ขึ้นไป เราได้เปิดตัว
WifiRoamingModeในWifiRoamingPolicyซึ่งช่วยให้ผู้ดูแลระบบไอทีปิดใช้การโรมมิ่ง Wi-Fi สำหรับ SSID ที่เฉพาะเจาะจงในอุปกรณ์ที่มีการจัดการครบวงจรและในโปรไฟล์งานในอุปกรณ์ของบริษัทได้ - เราได้อัปเดตเอกสารประกอบหลายรายการ ดังนี้
-
ตอนนี้คําอธิบายของช่อง
keyguardDisableมีข้อมูลเกี่ยวกับโหมดการจัดการแล้ว -
ตอนนี้เอกสารประกอบของ
securityPostureมี ตารางที่แสดงผลการตัดสินของ Play Integrity API ที่เทียบเท่ากับผลการตัดสินของ AM API แต่ละรายการ
-
ตอนนี้คําอธิบายของช่อง
พฤศจิกายน 2024
Android Management API
-
ตอนนี้เราป้องกันไม่ให้ผู้ใช้เปลี่ยนอีเมลในระหว่างการลงชื่อสมัครใช้ของลูกค้า นอกจากนี้ เรายังได้เปิดตัวการตรวจสอบความถูกต้องของ
admin_emailเมื่อสร้าง URL การลงชื่อสมัครใช้ - เราได้อัปเดตเอกสารประกอบหลายรายการ ดังนี้
-
เราได้อัปเดตคำอธิบายสำหรับนโยบาย
addUserDisabledสำหรับอุปกรณ์ที่managementModeเป็นDEVICE_OWNERระบบจะไม่สนใจช่องนี้และผู้ใช้จะไม่ได้รับอนุญาตให้เพิ่มหรือนำผู้ใช้ออก -
เราได้อัปเดต
ExtensionConfigเพื่อชี้แจงว่าการยกเว้นจากข้อจำกัดด้านแบตเตอรี่มีผลกับ Android 11 ขึ้นไป -
เราได้อัปเดตคำอธิบายของ
PermissionPolicy -
เราได้ชี้แจงจำนวนแอปพลิเคชันที่สามารถมอบสิทธิ์ขอบเขตได้ใน enum
DelegatedScope
-
เราได้อัปเดตคำอธิบายสำหรับนโยบาย
ตุลาคม 2024
Android Management API
- เราได้อัปเดตลักษณะการทำงานของนโยบาย
CommonCriteriaMode
COMMON_CRITERIA_MODE_ENABLEDจะเปิดใช้การตรวจสอบความสมบูรณ์ของนโยบายการเข้ารหัสและการตรวจสอบใบรับรองเครือข่ายเพิ่มเติม ผลลัพธ์ของการตรวจสอบความสมบูรณ์ของนโยบายจะตั้งค่าเป็นPolicySignatureVerificationStatusหากตั้งค่าstatusReportingSettings.commonCriteriaModeEnabledเป็นtrue
ลักษณะการทำงานของค่าเริ่มต้น (COMMON_CRITERIA_MODE_UNSPECIFIED) หรือเมื่อปิดใช้อย่างชัดแจ้งด้วยCOMMON_CRITERIA_MODE_DISABLEDจะไม่มีการเปลี่ยนแปลง - เราได้อัปเดตเอกสารประกอบสำหรับ
PERSONAL_USAGE_DISALLOWED_USERLESSเพื่อช่วยเตือนนักพัฒนาแอปว่าการเปลี่ยนแปลงนี้จำเป็นต้องดำเนินการก่อนเดือนมกราคม 2025 หากละเว้นการเปลี่ยนแปลงนี้ ผู้ใช้อาจเห็นข้อความแจ้ง "ตรวจสอบสิทธิ์ด้วย Google" ระหว่างการลงทะเบียนเมื่อผู้ดูแลระบบไอทีเปิดใช้ฟีเจอร์นี้
ไทม์ไลน์ทั้งหมดสำหรับฟีเจอร์นี้เผยแพร่ในพอร์ทัลของพาร์ทเนอร์ Android Enterprise: ไทม์ไลน์ของฟีเจอร์: ขั้นตอนการลงชื่อสมัครใช้ การลงทะเบียนอุปกรณ์ และประสบการณ์การใช้งานในอุปกรณ์ที่ได้รับการปรับปรุง - เราได้อัปเดตเอกสารประกอบสำหรับ
CrossProfileDataSharingเพื่อรวมรายละเอียดการแชร์ข้อมูลอย่างง่ายผ่าน Intent
กันยายน 2024
Android Management API
ตอนนี้ Android Management API รองรับฟีเจอร์ต่อไปนี้ของ Android 15 แล้ว
- สำหรับ Android 15 ขึ้นไป มีการเพิ่มนโยบายใหม่เพื่อควบคุมการตั้งค่าการโรมมิ่ง Wi-Fi ผู้ดูแลระบบไอทีสามารถใช้
WifiRoamingPolicyเพื่อเลือกWifiRoamingModeที่ต้องการได้ รองรับในอุปกรณ์ที่มีการจัดการครบวงจรและโปรไฟล์งานในอุปกรณ์ของบริษัท
การเปิดตัวของ Android 15
Android Management API
ตอนนี้ Android Management API รองรับฟีเจอร์ต่อไปนี้ของ Android 15 แล้ว
- Android 15 มีนโยบายใหม่เพื่อควบคุมฟีเจอร์วงเพื่อค้นหา ผู้ดูแลระบบไอทีสามารถใช้
AssistContentPolicyเพื่อควบคุมฟีเจอร์นี้ - Android 15 เปิดตัวนโยบายใหม่เพื่อควบคุมการตรวจจับฟิชชิงของแอป
ผู้ดูแลระบบไอทีสามารถใช้
ContentProtectionPolicyเพื่อควบคุมว่าจะให้การตรวจจับการละเมิดในอุปกรณ์ (ODAD) สแกนแอปเพื่อหามัลแวร์ฟิชชิงหรือไม่ - Android 15 ขยายการรองรับการตั้งค่าความสว่างของหน้าจอและระยะหมดเวลาหน้าจอโดยใช้นโยบาย
DisplaySettingsไปยังอุปกรณ์ของบริษัทที่มีโปรไฟล์งาน ก่อนหน้านี้การตั้งค่านี้ใช้ได้เฉพาะในอุปกรณ์ที่มีการจัดการครบวงจรเท่านั้น
สิงหาคม 2024
Android Management API
- ใน Android 13 ขึ้นไป ผู้ดูแลระบบไอทีสามารถค้นหา
ICCIDที่เชื่อมโยงกับซิมการ์ดของTelephonyInfoที่รวมอยู่ในNetworkInfoได้แล้ว ฟีเจอร์นี้รองรับในอุปกรณ์ที่มีการจัดการครบวงจรเมื่อตั้งค่าช่องnetworkInfoEnabledในstatusReportingSettingsเป็นtrue - เราได้อัปเดตเอกสารประกอบหลายรายการ ดังนี้
- เราได้อัปเดตเอกสารประกอบสำหรับโหมด Common Criteria เพื่อชี้แจงว่าโหมดนี้รองรับเฉพาะในอุปกรณ์ของบริษัทที่ใช้ Android 11 ขึ้นไปเท่านั้น
- เราได้บันทึกช่องที่ไม่บังคับ
DefaultStatusไว้ในSigninDetail
กรกฎาคม 2024
Android Management API
- เราได้อัปเดตเอกสารประกอบหลายรายการ ดังนี้
- เราได้นำหมายเหตุในเอกสารประกอบสำหรับ
enrollmentToket.createเกี่ยวกับการไม่สามารถดึงข้อมูลเนื้อหาโทเค็นได้อีกต่อไปออก เนื่องจากสามารถรับค่าโทเค็นการลงทะเบียนได้โดยใช้enrollmentTokens.get - เราได้ชี้แจงเอกสารประกอบของ
NonComplianceReason
- เราได้นำหมายเหตุในเอกสารประกอบสำหรับ
มิถุนายน 2024
Android Management API
- ตอนนี้ผู้ดูแลระบบไอทีสามารถควบคุมการตั้งค่าความสว่างของหน้าจอและระยะหมดเวลาหน้าจอได้โดยใช้นโยบาย
DisplaySettingsรองรับในอุปกรณ์ที่มีการจัดการครบวงจรที่ใช้ Android 9 ขึ้นไป - เราได้อัปเดตเอกสารประกอบเพื่ออธิบายว่าแม้จะใช้
AUTO_UPDATE_HIGH_PRIORITYการอัปเดตแอปที่มีการติดตั้งใช้งานขนาดใหญ่ในระบบนิเวศของ Android อาจใช้เวลาถึง 24 ชั่วโมง - เราได้อัปเดต Android Management API SDK (AMAPI SDK) เพื่ออธิบายกรณีการใช้งานต่างๆ ที่ไลบรารีนี้ (เดิมเรียกว่า Extensibility SDK) รองรับแล้วในตอนนี้ เอกสารประกอบที่อัปเดตครอบคลุมหัวข้อต่อไปนี้
ดูบันทึกประจำรุ่นของ AMAPI SDK เพื่อดูเวอร์ชันล่าสุดที่พร้อมใช้งาน
พฤษภาคม 2024
Android Management API
- ตอนนี้เมธอด
getและlistสำหรับenrollmentTokensจะแสดงผลช่องvalue,qrCodeและallowPersonalUsageที่ป้อนข้อมูลแล้ว - สำหรับอุปกรณ์ที่มีการจัดการครบวงจร การตั้งค่า
AllowPersonalUsageจะรองรับPERSONAL_USAGE_DISALLOWED_USERLESSแล้ว - ใน Android 11 ขึ้นไป นโยบาย
UserControlSettingsใหม่ช่วยให้ระบุได้ว่าจะอนุญาตให้ผู้ใช้ควบคุมแอปที่กำหนดหรือไม่UserControlSettingsรวมถึงการดำเนินการของผู้ใช้ เช่น การบังคับหยุดและการล้างข้อมูลแอป - AMAPI SDK เวอร์ชัน 1.1.5 เผยแพร่แล้ว ดูข้อมูลเพิ่มเติมได้ในหน้าบันทึกประจำรุ่น
หมายเหตุ: เราขอแนะนำอย่างยิ่งให้ใช้ไลบรารีเวอร์ชันล่าสุดที่มีอยู่เสมอเพื่อรับประโยชน์จากการแก้ไขข้อบกพร่องและการปรับปรุงที่มีอยู่
เมษายน 2024
Android Management API
- ใน Android 13 ขึ้นไป สำหรับอุปกรณ์ของบริษัท เราได้เพิ่มการควบคุม SSID ของ Wi-Fi ที่อุปกรณ์สามารถเชื่อมต่อได้ เมื่อใช้
WifiSsidPolicyผู้ดูแลระบบไอทีจะระบุรายการ SSID ที่จะเพิ่มลงในรายการที่อนุญาต (WIFI_SSID_ALLOWLIST) หรือรายการที่ปฏิเสธ (WIFI_SSID_DENYLIST) ได้ - สำหรับอุปกรณ์ของบริษัท เราได้เพิ่มตัวระบุฮาร์ดแวร์ (IMEI, MEID และหมายเลขซีเรียล) ลงใน
ProvisioningInfoซึ่งตอนนี้ EMM สามารถเข้าถึงได้ในระหว่างการตั้งค่าอุปกรณ์โดยใช้ URL การลงชื่อเข้าใช้
มีนาคม 2024
Android Management API
- เราได้เพิ่มการควบคุมเพิ่มเติมเกี่ยวกับการติดตั้งแอปโดยใช้
InstallConstraintซึ่งผู้ดูแลระบบไอทีสามารถจำกัดการติดตั้งแอปตามเกณฑ์ที่เฉพาะเจาะจงได้
การตั้งค่าinstallPriorityช่วยให้ผู้ดูแลระบบไอทีตรวจสอบได้ว่าแอปที่สำคัญได้รับการติดตั้งก่อน - ใน Android 10 ขึ้นไป AMAPI รองรับการกำหนดค่าเครือข่าย 192 บิตระดับองค์กรใน openNetworkConfiguration โดยส่งค่าความปลอดภัย WPA3-Enterprise_192
ใน Android 13 ขึ้นไป ในนโยบายMinimumWifiSecurityLevelตอนนี้เรารองรับENTERPRISE_BIT192_NETWORK_SECURITYซึ่งสามารถใช้เพื่อตรวจสอบว่าอุปกรณ์ไม่เชื่อมต่อกับเครือข่าย Wi-Fi ที่ต่ำกว่าระดับการรักษาความปลอดภัยนี้ - เราได้อัปเดตการตั้งค่า
UsbDataAccessเพื่อให้ค่าUSB_DATA_ACCESS_UNSPECIFIEDมีค่าเริ่มต้นเป็นDISALLOW_USB_FILE_TRANSFER
กุมภาพันธ์ 2024
Android Management API
- ใน Android 9 ขึ้นไป ผู้ดูแลระบบไอทีสามารถควบคุมได้ว่าจะอนุญาตให้พิมพ์หรือไม่โดยใช้ช่อง
printingPolicy - สำหรับ Android 14 ขึ้นไป ระบบจะเพิ่มนโยบายใหม่เพื่อควบคุมแอป CredentialProvider ผู้ดูแลระบบไอทีสามารถใช้ช่อง
credentialProviderPolicyเพื่อควบคุมว่าจะอนุญาตให้แอปทำหน้าที่เป็นผู้ให้บริการข้อมูลเข้าสู่ระบบหรือไม่ - เพิ่มนโยบายใหม่เพื่อควบคุม Arm Memory Tagging Extension (MTE) ในอุปกรณ์ ช่อง
MtePolicyรองรับในอุปกรณ์ที่มีการจัดการครบวงจรและโปรไฟล์งานในอุปกรณ์ของบริษัทที่ใช้ Android 14 ขึ้นไป - เราได้อัปเดตวิธีที่ AM API รับข้อผิดพลาดที่เกี่ยวข้องกับการติดตั้งที่ทริกเกอร์โดยผู้ดูแลระบบไอที ผลจากการย้ายข้อมูลนี้ทำให้ตอนนี้ช่อง
InstallationFailureReasonมีข้อผิดพลาดของไคลเอ็นต์ด้วย (นอกเหนือจากข้อผิดพลาดเกี่ยวกับเซิร์ฟเวอร์) - สำหรับ Android 12 ขึ้นไป ผู้ดูแลระบบไอทีสามารถใช้คู่คีย์ที่ติดตั้งในอุปกรณ์สำหรับการตรวจสอบสิทธิ์ Wi-Fi ระดับองค์กรได้ ดูข้อมูลเพิ่มเติมเกี่ยวกับช่อง
ClientCertKeyPairAliasใหม่ในการกำหนดค่าเครือข่ายแบบเปิด (ONC) และคู่มือการกำหนดค่าเครือข่าย
มกราคม 2024
Android Management API
- ตอนนี้อุปกรณ์ที่จัดการโดย DPC ที่กำหนดเองสามารถย้ายข้อมูลเพื่อใช้ Android Management API ได้อย่างราบรื่น
ธันวาคม 2023
Android Management API
- เพิ่ม
MinimumWifiSecurityLevelเพื่อกำหนดระดับการรักษาความปลอดภัยขั้นต่ำที่แตกต่างกันซึ่งจำเป็นสำหรับการเชื่อมต่อกับเครือข่าย Wi-Fi รองรับในอุปกรณ์ที่มีการจัดการครบวงจรและโปรไฟล์งานในอุปกรณ์ของบริษัทที่ใช้ Android 13 ขึ้นไป
พฤศจิกายน 2023
Android Management API
- ตอนนี้ Android 12 ขึ้นไปรองรับการกำหนดค่าเครือข่าย Wi-Fi ระดับองค์กรแบบไม่ใช้รหัสผ่านโดยใช้ช่อง
IdentityและPasswordในการกำหนดค่าเครือข่ายแบบเปิด ซึ่งรองรับอยู่แล้วก่อน Android 12หมายเหตุ: บน Android 12 ขึ้นไป สำหรับเครือข่าย Wi-Fi ที่มีการตรวจสอบสิทธิ์ด้วยชื่อผู้ใช้/รหัสผ่าน EAP หากไม่ได้ระบุรหัสผ่านผู้ใช้และ
AutoConnectถูกตั้งค่าเป็นtrueอุปกรณ์อาจพยายามเชื่อมต่อกับเครือข่ายด้วยรหัสผ่านตัวแทนที่สร้างขึ้นแบบสุ่ม หากต้องการหลีกเลี่ยงปัญหานี้เมื่อไม่ได้ระบุรหัสผ่านของผู้ใช้ ให้ตั้งค่าAutoConnectเป็นfalse - เหตุการณ์ในอุปกรณ์ภายในที่เกิดขึ้นติดต่อกันอย่างรวดเร็วจะได้รับการจัดกลุ่มและรายงานในข้อความ Pub/Sub รายการเดียวไปยัง EMM
1ประเภทเหตุการณ์ เวลาในการตอบสนองที่คาดไว้ระหว่างเหตุการณ์ในอุปกรณ์และการแจ้งเตือน EMM ที่เกี่ยวข้อง1 ลักษณะการทำงานก่อนหน้า ลักษณะการทำงานใหม่ สถานะแอปที่คีย์ที่มีลำดับความสำคัญสูง ทันที โดยส่งรายงานไม่เกิน 1 รายการต่อนาที ทันที โดยส่งรายงานไม่เกิน 1 รายการต่อนาที สถานะแอปที่ใช้คีย์ที่มีลำดับความสำคัญมาตรฐาน ตามกำหนดเวลา ภายใน 1 นาที เหตุการณ์ที่เกี่ยวข้องกับแอปพลิเคชันระหว่างการจัดสรร สำหรับแอปที่มีสถานะการติดตั้งที่กำหนดโดยผู้ดูแลระบบไอที2 ผสานรวมเข้ากับเหตุการณ์อื่นๆ ที่เกี่ยวข้องกับการจัดสรร ภายใน 1 นาที นอกเหนือจากเหตุการณ์การจัดสรรอื่นๆ ที่เกี่ยวข้อง เหตุการณ์ที่เกี่ยวข้องกับแอปพลิเคชันหลังจากการจัดสรร สำหรับแอปที่มีสถานะการติดตั้งที่กำหนดโดยผู้ดูแลระบบไอที2 ตามกำหนดเวลา ภายใน 5 นาที เหตุการณ์ที่เกี่ยวข้องกับแอปพลิเคชันทั้งระหว่างและหลังการจัดสรร สำหรับแอปที่มีสถานะการติดตั้งที่กำหนดโดยพนักงาน3 ตามกำหนดเวลา ภายใน 60 นาที เหตุการณ์อื่นๆ ในแอปในอุปกรณ์ ตามกำหนดเวลา ภายใน 60 นาที เป้าหมายความพยายามอย่างเต็มที่ตามสถานการณ์ที่มีการควบคุม เวลาในการตอบสนองจริงอาจแตกต่างกันไปตามปัจจัยด้านอุปกรณ์และสภาพแวดล้อมที่หลากหลาย
2InstallTypeของแอปที่ถูกบังคับใช้นโยบาย:FORCE_INSTALLED,BLOCKED,REQUIRED_FOR_SETUP,PREINSTALLEDและKIOSK
3InstallTypeของแอปที่พร้อมใช้งาน:AVAILABLE,INSTALL_TYPE_UNSPECIFIED
ตุลาคม 2023
Android Management API
- แอปที่เปิดตัวเป็น
SetupActionสามารถยกเลิกการลงทะเบียนได้แล้ว การดำเนินการนี้จะรีเซ็ตอุปกรณ์ของบริษัทหรือลบโปรไฟล์งานในอุปกรณ์ส่วนตัว
การเปิดตัวของ Android 14
Android Management API
Android 14 เปิดตัวแล้ว และตอนนี้ Android Management API รองรับฟีเจอร์ต่อไปนี้ของ Android 14
- การจำกัดการเข้าถึงรายชื่อติดต่อในโปรไฟล์งานสำหรับแอปพลิเคชันระบบและแอปส่วนตัวที่ระบุไว้ใน
exemptionsToShowWorkContactsInPersonalProfileตอนนี้คุณสามารถเปิดใช้สิทธิ์เข้าถึงรายชื่อติดต่อในโปรไฟล์งานสำหรับแอปส่วนตัวทั้งหมด แอปส่วนตัวบางแอป หรือไม่เปิดใช้เลยก็ได้เพื่อความสะดวก ตัวเลือก
SHOW_WORK_CONTACTS_IN_PERSONAL_PROFILE_DISALLOWED_EXCEPT_SYSTEMใหม่ในshowWorkContactsInPersonalProfileช่วยให้มั่นใจได้ว่าแอปส่วนตัวเพียงแอปเดียวที่เข้าถึงรายชื่อติดต่อสำหรับงานได้คือแอปโทรศัพท์, Messages และแอปรายชื่อติดต่อเริ่มต้นของอุปกรณ์ ในกรณีนี้ ทั้งแอปโทรศัพท์, Messages และแอปรายชื่อติดต่อที่ผู้ใช้กำหนดค่า รวมถึงแอปส่วนตัวอื่นๆ ของระบบหรือที่ผู้ใช้ติดตั้ง จะค้นหารายชื่อติดต่อสำหรับงานไม่ได้ - ปิดใช้คลื่นวิทยุแถบความถี่กว้างยิ่งยวดในอุปกรณ์ ซึ่งทำได้โดยใช้นโยบาย
deviceRadioState.ultraWidebandStateใหม่ - บล็อกการใช้เครือข่ายมือถือ 2G เพื่อปรับปรุงการรักษาความปลอดภัยของเครือข่าย ซึ่งให้บริการผ่านนโยบาย
deviceRadioState.cellularTwoGStateใหม่ - Android 14 เปิดตัวทางลัดในหน้าจอล็อกที่ปรับแต่งได้
การควบคุมของผู้ดูแลระบบสำหรับฟีเจอร์ในหน้าจอล็อก ซึ่งรวมถึงกล้อง การปลดล็อกด้วยลายนิ้วมือ การปลดล็อกด้วยใบหน้า และอื่นๆ ได้รับการขยายให้ปิดใช้ทางลัดในหน้าจอล็อกได้ด้วยโดยใช้ตัวเลือก
SHORTCUTSใหม่
กันยายน 2023
Android Management API
- ตอนนี้คุณสามารถเลือกดึงข้อมูลอุปกรณ์และการจัดสรรในระหว่างการตั้งค่าได้ ซึ่งจะช่วยให้นักพัฒนาซอฟต์แวร์สร้างนโยบายที่ตรงเป้าหมายมากขึ้นในระหว่างการตั้งค่าหรือกรองอุปกรณ์ตามแอตทริบิวต์ที่ระบุได้ ตอนนี้ sign-in url จะมีพารามิเตอร์
provisioningInfoซึ่งสามารถแลกเปลี่ยนเป็นรายละเอียดอุปกรณ์ที่เกี่ยวข้องได้โดยใช้เมธอด provisioningInfo get ใหม่ SigninDetailsสามารถแยกความแตกต่างจากกันได้ด้วยค่าtokenTagที่ปรับแต่งได้
สิงหาคม 2023
Android Management API
- เปิดตัวโหมดสูญหายสำหรับอุปกรณ์ของบริษัท โหมดสูญหายช่วยให้นายจ้างล็อกและรักษาความปลอดภัยของอุปกรณ์ที่สูญหายจากระยะไกลได้ และเลือกที่จะแสดงข้อความบนหน้าจออุปกรณ์พร้อมข้อมูลติดต่อเพื่ออำนวยความสะดวกในการกู้คืนเนื้อหาได้
- เพิ่มการรองรับการมอบสิทธิ์การเลือกใบรับรองซึ่งให้สิทธิ์แอปเข้าถึงการเลือกใบรับรอง KeyChain ในนามของแอปที่ส่งคำขอ
ดูรายละเอียดเพิ่มเติมได้ที่
DelegatedScope.CERT_SELECTION - เพิ่มนโยบายการจัดการ Wi-Fi เพิ่มเติมดังนี้
configureWifi- ตอนนี้ผู้ดูแลระบบสามารถปิดใช้การเพิ่มหรือกำหนดค่าเครือข่าย Wi-Fi ได้แล้วwifiConfigDisabledเลิกใช้งานแล้วwifiDirectSettings- นโยบายนี้ใช้เพื่อปิดใช้การกำหนดค่า Wi-Fi Direct ได้tetheringSettings- นโยบายนี้ใช้เพื่อปิดใช้การเชื่อมต่ออินเทอร์เน็ตผ่าน Wi-Fi หรือการเชื่อมต่ออินเทอร์เน็ตทุกรูปแบบได้tetheringConfigDisabledเลิกใช้งานแล้วwifiState- นโยบายนี้ใช้เพื่อบังคับให้เปิด/ปิดใช้ Wi-Fi ในอุปกรณ์ของผู้ใช้ได้
- ระบบจะปิดใช้การแชร์เครือข่าย Wi-Fi ที่ผู้ดูแลระบบกำหนดค่าไว้ตั้งแต่ Android 13 ขึ้นไป
กรกฎาคม 2023
Android Management API
- เพิ่มช่อง
userFacingTypeลงในApplicationReportเพื่อส่งสัญญาณว่าแอปแสดงต่อผู้ใช้หรือไม่ - เพิ่มเหตุผลที่ไม่ปฏิบัติตามที่เฉพาะเจาะจง
ONC_WIFI_INVALID_ENTERPRISE_CONFIGรายการ
ระบบจะรายงานการไม่เป็นไปตามข้อกำหนดพร้อมเหตุผลINVALID_VALUEและเหตุผลที่เฉพาะเจาะจงONC_WIFI_INVALID_ENTERPRISE_CONFIGหากไม่ได้ตั้งค่าDomainSuffixMatchในเครือข่าย Wi-Fi ขององค์กร - เพิ่มการแจ้งเตือน Pub/Sub ใหม่
EnrollmentCompleteEventเป็นประเภทUsageLogEventที่เผยแพร่เมื่ออุปกรณ์ลงทะเบียนเสร็จสมบูรณ์ - เพิ่ม
airplaneModeStateในdeviceRadioStateเพื่อควบคุมสถานะปัจจุบันของโหมดบนเครื่องบินและดูว่าผู้ใช้เปิดหรือปิดโหมดนี้ได้หรือไม่ โดยค่าเริ่มต้น ผู้ใช้จะได้รับอนุญาตให้เปิดหรือปิดโหมดบนเครื่องบินได้ รองรับในอุปกรณ์ที่มีการจัดการครบวงจรและโปรไฟล์งานในอุปกรณ์ของบริษัทใน Android 9 ขึ้นไป
มิถุนายน 2023
Android Management API
- เพิ่มการรองรับช่อง
DomainSuffixMatchในการกำหนดค่าเครือข่ายแบบเปิดเพื่อกำหนดค่าเครือข่าย Wi-Fi ขององค์กรสำหรับ Android 6 ขึ้นไป ระบบจะถือว่าการกำหนดค่า Wi-Fi ขององค์กรที่ไม่มีDomainSuffixMatchไม่ปลอดภัยและจะถูกปฏิเสธโดยแพลตฟอร์ม - เพิ่มการตั้งค่านโยบาย
UsbDataAccessที่อนุญาตให้ผู้ดูแลระบบปิดใช้การโอนข้อมูลผ่าน USB โดยสมบูรณ์usbFileTransferDisabledเลิกใช้งานแล้ว โปรดใช้UsbDataAccessแทน
ธันวาคม 2022
Android Management API
-
ความสามารถในการจัดการวิดเจ็ตโปรไฟล์งานได้รับการปรับปรุงด้วยการเพิ่มช่อง API ใหม่ 2 ช่อง ได้แก่
workProfileWidgetsในระดับแอปพลิเคชัน และworkProfileWidgetsDefaultในระดับอุปกรณ์ ซึ่งช่วยให้ควบคุมได้มากขึ้นว่าแอปพลิเคชันที่ทำงานในโปรไฟล์งานจะสร้างวิดเจ็ตในโปรไฟล์หลัก เช่น หน้าจอหลัก ได้หรือไม่ ฟังก์ชันนี้จะไม่อนุญาตโดยค่าเริ่มต้น แต่สามารถตั้งค่าให้อนุญาตได้โดยใช้workProfileWidgetsและworkProfileWidgetsDefaultและรองรับเฉพาะโปรไฟล์งานเท่านั้น -
เราได้เพิ่มการรองรับเพื่อตั้งค่าการตั้งค่าการสุ่มที่อยู่ MAC ขณะกำหนดค่าเครือข่าย Wi-Fi ตอนนี้ผู้ดูแลระบบสามารถระบุได้ว่าจะตั้งค่า
MACAddressRandomizationModeเป็นHardwareหรือAutomaticขณะกำหนดค่าเครือข่าย Wi-Fi ซึ่งจะมีผลกับอุปกรณ์ที่ใช้ระบบปฏิบัติการ Android เวอร์ชัน 13 ขึ้นไป และใช้ได้กับโหมดการจัดการทั้งหมด หากตั้งค่าเป็นHardwareระบบจะกำหนดค่าที่อยู่ MAC ของโรงงานให้กับเครือข่าย Wi-Fi ส่วนAutomaticที่อยู่ MAC จะเป็นแบบสุ่ม - เราได้อัปเดตรายการต่างๆ ในเอกสารประกอบดังนี้
-
การทำความเข้าใจระดับการรักษาความปลอดภัยสร้างขึ้นเพื่ออธิบายคำตอบที่เป็นไปได้จากการประเมิน
devicePostureและsecurityRisk -
เราได้จัดเตรียม
autoUpdateModeไว้สำหรับautoUpdatePolicyเป็นทางเลือกที่แนะนำเนื่องจากมีความยืดหยุ่นมากกว่าในเรื่องความถี่ในการอัปเดต -
เราได้ชี้แจงว่า
BlockActionและWipeActionจำกัดไว้สำหรับอุปกรณ์ของบริษัทเท่านั้น - หน้าการแจ้งเตือน Pub/Sub ได้รับการอัปเดตเพื่อให้แสดงประเภททรัพยากรสำหรับการแจ้งเตือนประเภทต่างๆ ได้อย่างถูกต้อง
- สำหรับ Android 13 ขึ้นไป แอปส่วนขยายจะได้รับการยกเว้นจากข้อจำกัดด้านแบตเตอรี่ จึงจะไม่ถูกจัดให้อยู่ในบักเก็ตสแตนด์บายแอปที่ถูกจำกัด
ตุลาคม 2022
Android Management API
- เราได้อัปเดตรายการต่างๆ ในเอกสารประกอบดังนี้
- เราขอแนะนำให้มี 1 นโยบายต่ออุปกรณ์ เพื่อให้สามารถจัดการระดับอุปกรณ์แบบละเอียดได้
- เพื่อให้ FreezePeriods ทำงานตามที่คาดไว้ คุณจะตั้งค่านโยบายการอัปเดตระบบเป็น SYSTEM_UPDATE_TYPE_UNSPECIFIED. ไม่ได้
- เราได้ให้คำแนะนำเพิ่มเติมสำหรับการอัปเดตนโยบายเกี่ยวกับการแสดงขั้นตอนการป้อนรหัสผ่านระหว่างการจัดเตรียมอุปกรณ์ของบริษัท
- shareLocationDisabled รองรับในอุปกรณ์ที่มีการจัดการครบวงจรและโปรไฟล์งานที่เป็นของส่วนตัว
- เราได้อัปเดตคำอธิบายเกี่ยวกับการใช้ enterprises.devices.delete และผลกระทบต่อระดับการเข้าถึงอุปกรณ์
- ตอนนี้ระยะเวลาของโทเค็นการลงทะเบียนสูงสุดคือ 10,000 ปี จากเดิม 90 วัน
12 กรกฎาคม 2022
Android Management API
- เพิ่มค่า NETWORK_ACTIVITY_LOGS และ SECURITY_LOGS ลงใน DelegatedScope เพื่อให้สิทธิ์เข้าถึงบันทึกที่เกี่ยวข้องแก่แอปพลิเคชันนโยบายด้านอุปกรณ์
14 มิถุนายน 2022
Android Management API
- เพิ่ม specificNonComplianceReason และ specificNonComplianceContext ลงใน NonComplianceDetail เพื่อให้บริบทโดยละเอียดสำหรับข้อผิดพลาดในการบังคับใช้นโยบาย
6 มิถุนายน 2022
Android Management API
- เพิ่มคำสั่งเพื่ออนุญาตให้ผู้ดูแลระบบล้างข้อมูลแอปพลิเคชันของแอปจากระยะไกล
- ตอนนี้คุณสามารถสร้างโทเค็นการลงทะเบียนที่มีระยะเวลานานกว่าขีดจำกัดสูงสุดเดิมที่ 90 วันได้แล้ว โดยสามารถกำหนดระยะเวลาได้สูงสุดประมาณ 10,000 ปี โทเค็นการลงทะเบียนที่มีอายุการใช้งานนานกว่า 90 วันจะมีความยาว 24 อักขระ ส่วนโทเค็นที่มีอายุการใช้งาน 90 วันหรือน้อยกว่าจะยังคงมี 20 อักขระ
24 พฤษภาคม 2022
Android Management API
- ตอนนี้ระบบจะใช้ฟีเจอร์ความปลอดภัยที่อิงฮาร์ดแวร์ เช่น เอกสารรับรองคีย์ ในการประเมินความสมบูรณ์ของอุปกรณ์ เมื่ออุปกรณ์รองรับ ซึ่งจะช่วยรับประกันความสมบูรณ์ของระบบได้อย่างเข้มงวด อุปกรณ์ที่ไม่ผ่านการประเมินเหล่านี้หรือไม่รองรับฟีเจอร์ความปลอดภัยที่อิงฮาร์ดแวร์จะรายงาน SecurityRisk ใหม่เป็น HARDWARE_BACKED_EVALUATION_FAILED
16 พฤษภาคม 2022
Android Management API
- เพิ่ม unifiedLockSettings ใน PasswordPolicies เพื่อให้ผู้ดูแลระบบกำหนดค่าได้ว่าโปรไฟล์งานต้องมีการล็อกแยกต่างหากหรือไม่
25 มีนาคม 2022
Android Management API
- เพิ่ม alwaysOnVpnLockdownExemption เพื่อระบุแอปที่ควรได้รับการยกเว้นจากการตั้งค่า AlwaysOnVpnPackage
- เพิ่มช่องที่ใช้ได้ทั้งหมดจากทรัพยากร Products ของ Play EMM API ไปยังทรัพยากร Application
22 กุมภาพันธ์ 2022
Android Management API
- เพิ่ม cameraAccess เพื่อควบคุมการใช้กล้องและการเปิด/ปิดสิทธิ์เข้าถึงกล้องถ่ายรูป และ microphoneAccess เพื่อควบคุมการใช้ไมโครโฟนและการเปิด/ปิดสิทธิ์เข้าถึงไมโครโฟน ช่องเหล่านี้จะแทนที่ cameraDisabled และ unmuteMicrophoneDisabled ที่เลิกใช้งานใหม่ตามลำดับ
15 กุมภาพันธ์ 2022
AMAPI SDK
- การแก้ไขข้อบกพร่องเล็กๆ น้อยๆ ดูรายละเอียดเพิ่มเติมได้ที่ที่เก็บ Maven ของ Google
15 พฤศจิกายน 2021
Android Device Policy
-
ตอนนี้ระบบจะถอนการติดตั้งแอปที่ทำเครื่องหมายว่าไม่พร้อมใช้งานใน
personalApplicationsออกจากโปรไฟล์ส่วนตัวของอุปกรณ์ที่บริษัทเป็นเจ้าของหากติดตั้งไว้แล้ว เนื่องจากแอปดังกล่าวอยู่ใน ApplicationPolicy สำหรับโปรไฟล์งานและอุปกรณ์ที่มีการจัดการครบวงจร
17 กันยายน 2021
Android Management API
-
ตอนนี้คุณสามารถกำหนดแอปเป็นแอปส่วนขยายได้โดยใช้
ExtensionConfigแอปส่วนขยายสามารถสื่อสารกับ Android Device Policy ได้โดยตรง และในอนาคตจะสามารถโต้ตอบกับชุดฟีเจอร์การจัดการทั้งหมดที่มีใน Android Management API ซึ่งจะช่วยให้อินเทอร์เฟซในเครื่องสามารถจัดการอุปกรณ์ได้โดยไม่ต้องเชื่อมต่อกับเซิร์ฟเวอร์- เวอร์ชันแรกนี้รองรับการดำเนินการภายในเครื่องของ
Commandsและปัจจุบันรองรับเฉพาะคำสั่งClearAppDataเท่านั้น ดูรายละเอียดเพิ่มเติมได้ในคู่มือการผสานรวมความสามารถในการขยาย - เราจะเพิ่มคำสั่งที่เหลือในอนาคต รวมถึงฟีเจอร์เพิ่มเติมของแอปส่วนขยายที่ออกแบบมาเพื่อแสดงฟีเจอร์การจัดการอุปกรณ์ที่หลากหลายให้กับแอปส่วนขยาย
- เวอร์ชันแรกนี้รองรับการดำเนินการภายในเครื่องของ
30 มิถุนายน 2021
Android Device Policy
- แก้ไขข้อบกพร่องเล็กน้อย
2 มิถุนายน 2021
Android Device Policy
- แก้ไขข้อบกพร่องเล็กน้อย
5 พฤษภาคม 2021
Android Device Policy
- แก้ไขข้อบกพร่องเล็กน้อย
6 เมษายน 2021
Android Device Policy
- แก้ไขข้อบกพร่องเล็กน้อย
มีนาคม 2021
Android Management API
- เพิ่ม ใหม่ 2 รายการ
AdvancedSecurityOverridesนโยบายเหล่านี้จะเปิดใช้แนวทางปฏิบัติแนะนำด้านความปลอดภัยของ Android Enterprise โดยค่าเริ่มต้น ขณะเดียวกันก็อนุญาตให้องค์กรลบล้างค่าเริ่มต้นสำหรับกรณีการใช้งานขั้นสูงได้ googlePlayProtectVerifyAppsจะเปิดใช้การตรวจสอบแอปของ Google Play โดยค่าเริ่มต้นdeveloperSettingsจะป้องกันไม่ให้ผู้ใช้เข้าถึงตัวเลือกสำหรับนักพัฒนาแอปและโหมดปลอดภัยโดยค่าเริ่มต้น ซึ่งเป็นความสามารถที่อาจทำให้เกิดความเสี่ยงต่อการขโมยข้อมูลขององค์กร-
ChoosePrivateKeyRuleรองรับการให้สิทธิ์คีย์ KeyChain ที่เฉพาะเจาะจงแก่แอปที่มีการจัดการโดยตรงแล้ว - ซึ่งจะช่วยให้แอปเป้าหมายเข้าถึงคีย์ที่ระบุได้โดยการเรียกใช้
getCertificateChain()และgetPrivateKey()โดยไม่ต้องเรียกใช้choosePrivateKeyAlias()ก่อน - Android Management API จะให้สิทธิ์เข้าถึงคีย์ที่ระบุไว้ในนโยบายโดยตรงโดยค่าเริ่มต้น แต่จะเปลี่ยนไปให้สิทธิ์เข้าถึงหลังจากที่แอปที่ระบุเรียกใช้
choosePrivateKeyAlias()ดูรายละเอียดเพิ่มเติมได้ที่ChoosePrivateKeyRule
การเลิกใช้งาน
- ตอนนี้
ensureVerifyAppsEnabledเลิกใช้งานแล้ว โปรดใช้googlePlayProtectVerifyAppsAdvancedSecurityOverridesแทน - ผู้ใช้ API เดิม (โปรเจ็กต์ Google Cloud ที่เปิดใช้ Android Management API ณ วันที่ 15 เมษายน 2021) จะใช้
ensureVerifyAppsEnabledต่อไปได้จนถึงเดือนตุลาคม 2021 แต่เราขอแนะนำให้ย้ายข้อมูลไปยังAdvancedSecurityOverridesโดยเร็วที่สุด ในเดือนตุลาคมensureVerifyAppsEnabledจะไม่ทำงานอีกต่อไป - ตอนนี้เราเลิกใช้งาน
debuggingFeaturesAllowedและsafeBootDisabledแล้ว โปรดใช้developerSettingsAdvancedSecurityOverridesแทน - ผู้ใช้ API เดิม (โปรเจ็กต์ Google Cloud ที่เปิดใช้ Android Management API ณ วันที่ 15 เมษายน 2021) จะใช้
debuggingFeaturesAllowedและsafeBootDisabledต่อไปได้จนถึงเดือนตุลาคม 2021 แต่เราขอแนะนำให้ใช้AdvancedSecurityOverridesโดยเร็วที่สุด ในเดือนตุลาคมdebuggingFeaturesAllowedและsafeBootDisabledจะใช้งานไม่ได้อีกต่อไป
กุมภาพันธ์ 2021
Android Management API
- เพิ่มการรองรับ
personalApplicationsสำหรับอุปกรณ์ของบริษัทตั้งแต่ Android 8 เป็นต้นไป ตอนนี้ฟีเจอร์นี้รองรับในอุปกรณ์ของบริษัททั้งหมดที่มีโปรไฟล์งาน - ตอนนี้ระบบจะรายงานหมายเลขโทรศัพท์ของอุปกรณ์ในอุปกรณ์ที่มีการจัดการครบวงจรเป็นส่วนหนึ่งของทรัพยากร
Device
มกราคม 2021
Android Device Policy
- แก้ไขข้อบกพร่องเล็กน้อย
ธันวาคม 2020
Android Management API
- เพิ่ม
personalApplicationsไปยังPersonalUsagePoliciesแล้ว ในอุปกรณ์ของบริษัท ฝ่ายไอทีสามารถระบุรายการแอปพลิเคชันที่อนุญาตหรือรายการที่บล็อกในโปรไฟล์ส่วนตัวได้ ปัจจุบันฟีเจอร์นี้ใช้ได้เฉพาะในอุปกรณ์ Android 11 เท่านั้น แต่จะมีการพอร์ตย้อนกลับไปยัง Android 8 ในรุ่นต่อๆ ไป
Android Device Policy
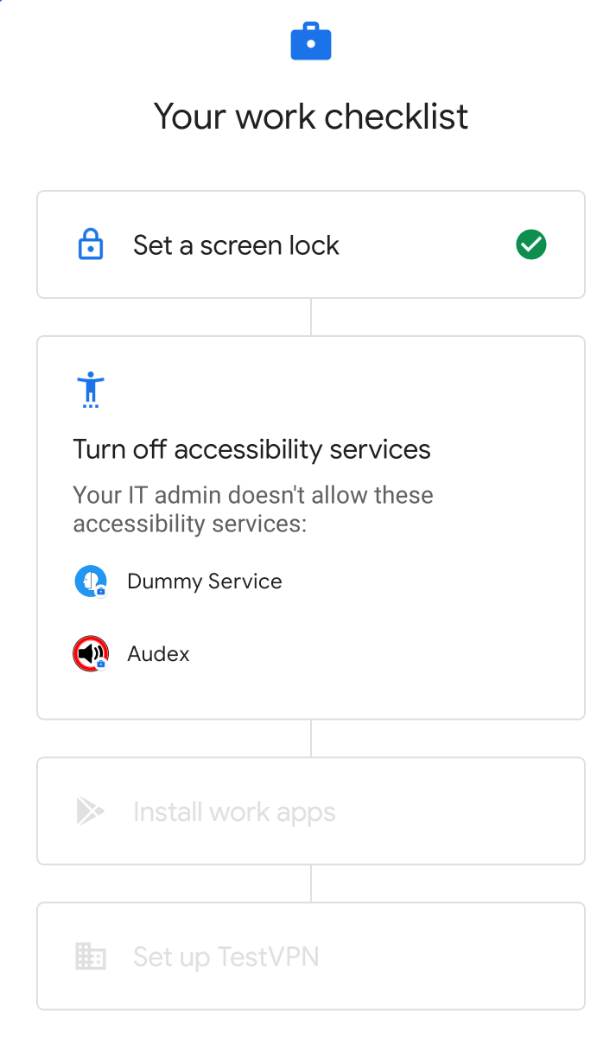
- การอัปเดตเล็กน้อยเกี่ยวกับ UI การจัดสรร
พฤศจิกายน 2020
Android Management API
- เพิ่ม
AutoDateAndTimeZoneแทนที่autoTimeRequiredที่เลิกใช้งานแล้ว เพื่อควบคุมการกำหนดค่าวันที่ เวลา และเขตเวลาอัตโนมัติในอุปกรณ์ของบริษัท - ตั้งแต่ Android 11 เป็นต้นไป ผู้ใช้จะล้างข้อมูลแอปหรือบังคับหยุดแอปพลิเคชันไม่ได้อีกต่อไปเมื่อกำหนดค่าอุปกรณ์เป็นคีออสก์ (นั่นคือเมื่อตั้งค่า
InstallTypeของแอปพลิเคชันหนึ่งในApplicationPolicyเป็นKIOSK) - เพิ่มการควบคุม
LocationModeใหม่เพื่อแทนที่การควบคุมวิธีการตรวจหาตำแหน่งที่เลิกใช้งานแล้ว ในอุปกรณ์ของบริษัท ตอนนี้ฝ่ายไอทีสามารถเลือกได้ว่าจะบังคับใช้ตำแหน่ง ปิดใช้ตำแหน่ง หรืออนุญาตให้ผู้ใช้เปิดและปิดตำแหน่ง - เพิ่มการรองรับ
CommonCriteriaModeซึ่งเป็นฟีเจอร์ใหม่ใน Android 11 สามารถเปิดใช้เพื่อให้เป็นไปตามข้อกำหนดเฉพาะของโปรไฟล์การป้องกันพื้นฐานสำหรับมือถือตาม Common Criteria (MDFPP)
การเลิกใช้งาน
- ตอนนี้
autoTimeRequiredเลิกใช้งานแล้ว หลังจากการเลิกใช้งานการควบคุมเวลาอัตโนมัติบางอย่างใน Android 11 โปรดใช้AutoDateAndTimeZoneแทน - ตัวเลือก
LocationModeต่อไปนี้เลิกใช้งานแล้ว หลังจากที่เลิกใช้งานใน Android 9:HIGH_ACCURACY,SENSORS_ONLY,BATTERY_SAVINGและOFFโปรดใช้LOCATION_ENFORCED,LOCATION_DISABLEDและLOCATION_USER_CHOICEแทน
ตุลาคม 2020
Android Device Policy
- เพิ่ม
RELINQUISH_OWNERSHIPเป็นคำสั่งอุปกรณ์ประเภทใหม่ เมื่อติดตั้งใช้งานโปรไฟล์งาน ผู้ดูแลระบบสามารถยกเลิกการเป็นเจ้าของอุปกรณ์ของบริษัทให้แก่พนักงานได้ โดยจะล้างโปรไฟล์งานและรีเซ็ตนโยบายด้านอุปกรณ์เป็นสถานะเริ่มต้นจากโรงงาน ขณะที่ยังคงข้อมูลส่วนตัวไว้เหมือนเดิม ซึ่งจะทำให้ฝ่ายไอทีสูญเสียสิทธิ์ในการเป็นเจ้าของอุปกรณ์ทั้งในปัจจุบันและอนาคต และไม่ควรคาดหวังให้อุปกรณ์ลงทะเบียนซ้ำ หากต้องการรีเซ็ตอุปกรณ์เป็นค่าเริ่มต้นโดยยังคงความเป็นเจ้าของไว้ ให้ใช้เมธอดdevices.deleteแทน
สิงหาคม 2020
Android Management API
-
การปรับปรุงประสบการณ์การใช้งานโปรไฟล์งานในอุปกรณ์ของบริษัทได้รับการประกาศในเวอร์ชันตัวอย่างสำหรับนักพัฒนาซอฟต์แวร์ Android 11 Android Management API เพิ่มการรองรับการปรับปรุงเหล่านี้สำหรับอุปกรณ์ที่ใช้ Android 8.0 ขึ้นไป ตอนนี้องค์กรสามารถกำหนดให้อุปกรณ์ที่มีโปรไฟล์งานเป็นอุปกรณ์ของบริษัทได้แล้ว ซึ่งจะช่วยให้สามารถจัดการโปรไฟล์งาน นโยบายการใช้งานส่วนตัว และการตั้งค่าบางอย่างทั่วทั้งอุปกรณ์ได้โดยที่ยังคงรักษาความเป็นส่วนตัวในโปรไฟล์ส่วนตัวไว้
- ดูภาพรวมระดับสูงของการปรับปรุงประสบการณ์การใช้งานโปรไฟล์งานได้ที่โปรไฟล์งาน: มาตรฐานใหม่สำหรับความเป็นส่วนตัวของพนักงาน
- ดูวิธีตั้งค่าโปรไฟล์งานในอุปกรณ์ของบริษัทได้ที่หัวข้ออุปกรณ์ของบริษัทสำหรับการใช้งานส่วนตัวและงาน
- ดูตัวอย่างนโยบายสำหรับอุปกรณ์ของบริษัทที่มีโปรไฟล์งานได้ในอุปกรณ์ที่มีโปรไฟล์งาน
- เพิ่ม
blockScopeไปยังblockActionแล้ว ใช้blockScopeเพื่อระบุว่าการดำเนินการบล็อกจะมีผลกับอุปกรณ์ของบริษัททั้งเครื่องหรือเฉพาะโปรไฟล์งานเท่านั้น
เพิ่ม
connectedWorkAndPersonalAppไปยังapplicationPolicyแล้ว ตั้งแต่ Android 11 เป็นต้นไป แอปหลักบางแอปจะเชื่อมต่อระหว่างโปรไฟล์งานและโปรไฟล์ส่วนตัวของอุปกรณ์ได้ การเชื่อมต่อแอประหว่างโปรไฟล์จะช่วยให้ผู้ใช้ได้รับประสบการณ์การใช้งานที่สอดคล้องกันมากขึ้น เช่น การเชื่อมต่อแอปปฏิทินจะช่วยให้ผู้ใช้ดูกิจกรรมส่วนตัวและกิจกรรมที่ทำงานร่วมกันได้แอปบางแอป (เช่น Google Search) อาจเชื่อมต่อในอุปกรณ์โดยค่าเริ่มต้น ดูรายการแอปที่เชื่อมต่อในอุปกรณ์ได้ที่การตั้งค่า > ความเป็นส่วนตัว > แอปงานและแอปส่วนตัวที่เชื่อมต่อ
ใช้
connectedWorkAndPersonalAppเพื่ออนุญาตหรือไม่อนุญาตแอปที่เชื่อมต่อ การอนุญาตให้แอปเชื่อมต่อข้ามโปรไฟล์จะให้ตัวเลือกแก่ผู้ใช้ในการเชื่อมต่อแอปเท่านั้น โดยผู้ใช้จะยกเลิกการเชื่อมต่อแอปได้ทุกเมื่อเพิ่ม
systemUpdateInfoในdevicesเพื่อรายงานข้อมูลเกี่ยวกับการอัปเดตระบบที่รอดำเนินการ
กรกฎาคม 2020
Android Device Policy
- [23 กรกฎาคม] แก้ไขข้อบกพร่องเล็กน้อย
มิถุนายน 2020
Android Device Policy
- [17 มิถุนายน] แก้ไขข้อบกพร่องเล็กน้อย
พ.ค. 2020
Android Device Policy
- [12 พฤษภาคม] แก้ไขข้อบกพร่องเล็กน้อย
เมษายน 2020
Android Device Policy
- [14 เมษายน] แก้ไขข้อบกพร่องเล็กน้อย
มีนาคม 2020
Android Device Policy
- [16 มีนาคม] แก้ไขข้อบกพร่องเล็กน้อย
กุมภาพันธ์ 2020
Android Device Policy
- [24 ก.พ.] แก้ไขข้อบกพร่องเล็กน้อย
มกราคม 2020
Android Device Policy
- [15 ม.ค.] แก้ไขข้อบกพร่องเล็กน้อย
ธันวาคม 2019
Android Management API
- นโยบายใหม่สำหรับการบล็อกแอปที่ไม่น่าเชื่อถือ (แอปจากแหล่งที่มาที่ไม่รู้จัก) พร้อมใช้งานแล้ว ใช้
advancedSecurityOverrides.untrustedAppsPolicyเพื่อทำสิ่งต่อไปนี้- บล็อกการติดตั้งแอปที่ไม่น่าเชื่อถือทั่วทั้งอุปกรณ์ (รวมถึงโปรไฟล์งาน)
- บล็อกการติดตั้งแอปที่ไม่น่าเชื่อถือในโปรไฟล์งานเท่านั้น
- อนุญาตให้ติดตั้งแอปที่ไม่น่าเชื่อถือทั่วทั้งอุปกรณ์
- ตอนนี้คุณสามารถบังคับใช้ระยะหมดเวลาสำหรับการอนุญาตให้ใช้วิธีการล็อกหน้าจอที่ไม่รัดกุม (เช่น การปลดล็อกด้วยลายนิ้วมือและปลดล็อกด้วยใบหน้า) ในอุปกรณ์หรือโปรไฟล์งานได้โดยใช้
requirePasswordUnlockหลังจากระยะหมดเวลาสิ้นสุดลง ผู้ใช้ต้องใช้การตรวจสอบสิทธิ์ที่มีความปลอดภัยสูง (รหัสผ่าน, PIN, รูปแบบ) เพื่อปลดล็อกอุปกรณ์หรือโปรไฟล์งาน - เพิ่ม
kioskCustomizationเพื่อรองรับความสามารถในการเปิดหรือปิดใช้ฟีเจอร์ UI ของระบบต่อไปนี้ในอุปกรณ์โหมดคีออสก์- การดำเนินการส่วนกลางที่เปิดใช้งานจากปุ่มเปิด/ปิด (ดู
powerButtonActions) - ข้อมูลระบบและการแจ้งเตือน (ดู
statusBar) - ปุ่มหน้าแรกและปุ่มภาพรวม (ดู
systemNavigation) - แถบสถานะ (ดู
statusBar) - กล่องโต้ตอบข้อผิดพลาดสำหรับแอปที่ขัดข้องหรือไม่ตอบสนอง (ดู
systemErrorWarnings)
- การดำเนินการส่วนกลางที่เปิดใช้งานจากปุ่มเปิด/ปิด (ดู
- เพิ่มนโยบาย
freezePeriodเพื่อรองรับการบล็อกการอัปเดตระบบทุกปีในช่วงหยุดทำงานที่ระบุ - พารามิเตอร์ใหม่พร้อมใช้งานใน
devices.delete:wipeReasonMessageช่วยให้คุณระบุข้อความสั้นๆ เพื่อแสดงต่อผู้ใช้ก่อนล้างข้อมูลโปรไฟล์งานออกจากอุปกรณ์ส่วนตัวได้
การเลิกใช้งาน
ตอนนี้ installUnknownSourcesAllowed มีการทำเครื่องหมายว่าเลิกใช้งานแล้ว
ระบบจะรองรับนโยบายนี้ต่อไปจนถึงไตรมาสที่ 2 ของปี 2020 สำหรับผู้ใช้ที่เปิดใช้ Android Management API ก่อนเวลา 14:00 น. (GMT) ของวันที่ 19 ธันวาคม 2019
ระบบไม่รองรับนโยบายนี้สำหรับผู้ใช้ที่เปิดใช้ API หลังจากวันที่ดังกล่าว
advancedSecurityOverrides.untrustedAppsPolicy แทนที่ installUnknownSourcesAllowed
ตารางด้านล่างแสดงการแมประหว่างนโยบายทั้ง 2 รายการ นักพัฒนาแอปควรอัปเดตโซลูชันด้วยนโยบายใหม่โดยเร็วที่สุด*
| installUnknownSourcesAllowed | advancedSecurityOverrides.untrustedAppsPolicy |
|---|---|
TRUE |
ALLOW_INSTALL_DEVICE_WIDE |
FALSE |
ALLOW_INSTALL_IN_PERSONAL_PROFILE_ONLYหมายเหตุ: มีผลกับอุปกรณ์ทุกประเภท (โปรไฟล์งานและที่มีการจัดการครบวงจร) เนื่องจากอุปกรณ์ที่มีการจัดการครบวงจรไม่มีโปรไฟล์ส่วนตัว ระบบจึงบล็อกแอปที่ไม่น่าเชื่อถือในอุปกรณ์ทั้งเครื่อง หากต้องการบล็อกแอปที่ไม่น่าเชื่อถือในอุปกรณ์ทั้งเครื่องที่มีโปรไฟล์งาน ให้ใช้ |
untrustedAppsPolicy (DISALLOW_INSTALL) จะไม่มีผลหากตั้งค่า untrustedAppsPolicy เป็น UNTRUSTED_APPS_POLICY_UNSPECIFIED หรือหากไม่ได้ระบุนโยบายไว้ หากต้องการบล็อกแอปที่ไม่น่าเชื่อถือในอุปกรณ์ทั้งหมด คุณต้องตั้งค่านโยบายเป็น DISALLOW_INSTALL อย่างชัดเจน
พฤศจิกายน 2019
Android Device Policy
- [27 พ.ย.] แก้ไขข้อบกพร่องเล็กน้อย
ตุลาคม 2019
Android Management API
- ตัวเลือก
IframeFeatureใหม่ช่วยให้คุณระบุฟีเจอร์ iframe ของ Managed Google Play ที่จะเปิด/ปิดใช้ในคอนโซลได้
Android Device Policy
- [16 ต.ค.] แก้ไขข้อบกพร่องเล็กน้อยและเพิ่มประสิทธิภาพการทำงาน
4 กันยายน 2019
ฟีเจอร์
- ตอนนี้ทรัพยากร
policiesสามารถเผยแพร่แอปเวอร์ชันที่เผยแพร่แบบปิด (แทร็กแอปแบบปิด) ได้แล้ว ซึ่งช่วยให้องค์กรทดสอบแอปเวอร์ชันทดลองได้ ดูรายละเอียดได้ที่เผยแพร่แอปสำหรับการทดสอบแบบปิด - เพิ่ม
permittedAccessibilityServicesไปยังpoliciesแล้ว ซึ่งสามารถใช้เพื่อดำเนินการต่อไปนี้ได้- ไม่อนุญาตบริการการช่วยเหลือพิเศษที่ไม่ใช่ของระบบทั้งหมดในอุปกรณ์ หรือ
- อนุญาตให้เฉพาะแอปที่ระบุเข้าถึงบริการเหล่านี้
6 สิงหาคม 2019
ฟีเจอร์
- ตอนนี้ Android Management API จะประเมินความปลอดภัยของอุปกรณ์และรายงานสิ่งที่พบในรายงานอุปกรณ์ (ในส่วน
securityPosture) โดยsecurityPostureจะแสดงสถานะความปลอดภัยของอุปกรณ์ (POSTURE_UNSPECIFIED,SECURE,AT_RISKหรือPOTENTIALLY_COMPROMISED) ตามที่ประเมินโดย SafetyNet และการตรวจสอบอื่นๆ พร้อมรายละเอียดความเสี่ยงด้านความปลอดภัยที่ระบุเพื่อให้คุณแชร์กับลูกค้าผ่านคอนโซลการจัดการได้หากต้องการเปิดใช้ฟีเจอร์นี้สำหรับอุปกรณ์ ให้ตรวจสอบว่านโยบายของอุปกรณ์มีช่องอย่างน้อย 1 ช่องจาก
statusReportingSettingsที่เปิดใช้
2 กรกฎาคม 2019
ฟีเจอร์
- เพื่อแยกแยะว่าแอปเปิดจาก
launchAppในsetupActionsกิจกรรมที่เปิดเป็นครั้งแรกในฐานะส่วนหนึ่งของแอปจะมี Intent Extra แบบบูลีนcom.google.android.apps.work.clouddpc.EXTRA_LAUNCHED_AS_SETUP_ACTION(ตั้งค่าเป็นtrue) ซึ่งช่วยให้คุณปรับแต่งแอปได้ตามการเปิดจากlaunchAppหรือโดยผู้ใช้
31 พฤษภาคม 2019
การเผยแพร่การบำรุงรักษา
- แก้ไขข้อบกพร่องเล็กน้อยและเพิ่มประสิทธิภาพการทำงาน
7 พฤษภาคม 2019
ฟีเจอร์
- เพิ่ม
policyEnforcementRulesเพื่อแทนที่complianceRulesซึ่งเลิกใช้งานแล้ว ดูข้อมูลเพิ่มเติมได้ที่ประกาศการเลิกใช้งานด้านบน - เพิ่ม API ใหม่เพื่อสร้างและแก้ไขเว็บแอป ดูรายละเอียดเพิ่มเติมได้ที่รองรับเว็บแอป
ประสบการณ์ของผู้ใช้
Android Device Policy: ไอคอนของแอปจะไม่ปรากฏในอุปกรณ์อีกต่อไป ผู้ใช้ยังคงดูหน้านโยบายที่เปิดตัวก่อนหน้านี้ได้โดยใช้ไอคอนต่อไปนี้
- อุปกรณ์ที่มีการจัดการครบวงจร: การตั้งค่า > Google > นโยบายด้านอุปกรณ์
- อุปกรณ์ที่มีโปรไฟล์งาน: การตั้งค่า > Google > งาน > นโยบายด้านอุปกรณ์
- อุปกรณ์ Android ทั้งหมด: แอป Google Play Store > นโยบายด้านอุปกรณ์ Android
16 เมษายน 2019
- Android Device Policy พร้อมให้บริการในเกาหลีใต้แล้ว
21 มีนาคม 2019
ฟีเจอร์
- เพิ่มข้อมูลเมตาใหม่ ซึ่งรวมถึงหมายเลขซีเรียลสำรองลงใน
devices - ตอนนี้จำนวนแอปที่มี
installTypeREQUIRED_FOR_SETUPถูกจำกัดไว้ที่ 5 รายการต่อนโยบาย ทั้งนี้เพื่อให้ผู้ใช้ได้รับประสบการณ์การใช้งานที่ดีที่สุดในระหว่างการจัดสรรอุปกรณ์และโปรไฟล์งาน
12 กุมภาพันธ์ 2019
ประสบการณ์ของผู้ใช้
- Android Device Policy: เพิ่มข้อความการไม่เป็นไปตามข้อกำหนดที่ปรับปรุงแล้วเพื่อช่วยให้ผู้ใช้นำอุปกรณ์กลับมาอยู่ในสถานะที่เป็นไปตามข้อกำหนด หรือแจ้งให้ทราบเมื่อไม่สามารถทำได้
- นโยบายด้านอุปกรณ์ Android: หลังจากลงทะเบียนโทเค็นการลงทะเบียนแล้ว ประสบการณ์การตั้งค่าใหม่จะแนะนำผู้ใช้ตลอดขั้นตอนที่นโยบายกำหนดเพื่อกำหนดค่าอุปกรณ์หรือโปรไฟล์งานให้เสร็จสมบูรณ์
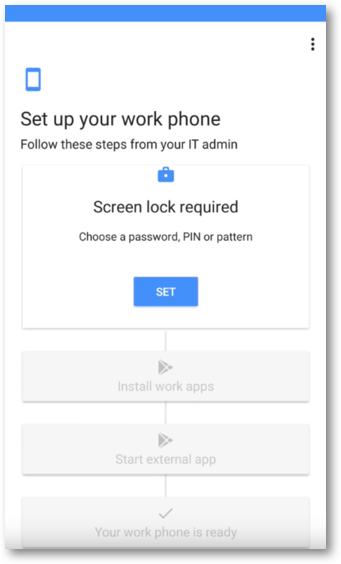
รูปที่ 1 ประสบการณ์การตั้งค่าแบบมีคำแนะนำ
ฟีเจอร์
- เพิ่มช่องใหม่ใน
installTypeแล้วREQUIRED_FOR_SETUP: หากเป็น "จริง" ต้องติดตั้งแอปก่อนที่การตั้งค่าอุปกรณ์หรือโปรไฟล์งานจะเสร็จสมบูรณ์ หมายเหตุ: หากไม่ได้ติดตั้งแอปไม่ว่าด้วยเหตุผลใดก็ตาม (เช่น ไม่เข้ากัน ความพร้อมให้บริการทางภูมิศาสตร์ การเชื่อมต่อเครือข่ายไม่ดี) การตั้งค่าจะไม่เสร็จสมบูรณ์
- เพิ่ม
SetupActionไปยังpoliciesแล้วSetupActionช่วยให้คุณระบุแอปที่จะเปิดขึ้นระหว่างการตั้งค่าได้ ซึ่งจะช่วยให้ผู้ใช้กำหนดค่าอุปกรณ์เพิ่มเติมได้ ดูรายละเอียดเพิ่มเติมได้ที่หัวข้อเปิดแอปในระหว่างการตั้งค่า - สำหรับองค์กรที่เปิดใช้รายงานสถานะ ระบบจะออกรายงานอุปกรณ์ใหม่ทันทีหลังจากที่พยายามปลดล็อกอุปกรณ์หรือโปรไฟล์งานไม่สำเร็จ
การเลิกใช้งาน
- ใน
policiesเราได้เลิกใช้งานwifiConfigsLockdownEnabledแล้ว ตอนนี้เครือข่าย Wi-Fi ที่ระบุในนโยบายจะแก้ไขไม่ได้โดยค่าเริ่มต้น หากต้องการให้แก้ไขได้ ให้ตั้งค่าwifiConfigDisabledเป็น "เท็จ"
10 ธันวาคม 2018
ฟีเจอร์
- เพิ่มการรองรับอุปกรณ์ที่มีโปรไฟล์งานในวิธีการจัดสรร URL การลงชื่อเข้าใช้ ตอนนี้เจ้าของอุปกรณ์โปรไฟล์งานสามารถลงชื่อเข้าใช้ด้วยข้อมูลเข้าสู่ระบบขององค์กรเพื่อทำการจัดสรรให้เสร็จสมบูรณ์ได้แล้ว
ประสบการณ์ของผู้ใช้
เพิ่มการรองรับโหมดมืดใน Android Device Policy โหมดมืดคือธีมการแสดงผลที่ใช้ได้ใน Android 9 Pie ซึ่งเปิดใช้ได้ในการตั้งค่า > การแสดงผล > ขั้นสูง > ธีมของอุปกรณ์ > มืด
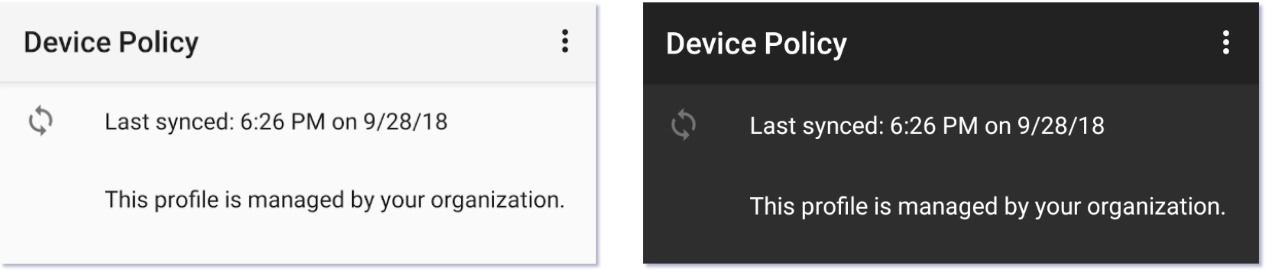
รูปที่ 1 (ซ้าย) โหมดการแสดงผลปกติ (ขวา) โหมดมืด
2 พฤศจิกายน 2018
ฟีเจอร์
- วิธีการลงทะเบียนใหม่พร้อมใช้งานสำหรับอุปกรณ์ที่มีการจัดการครบวงจร วิธีนี้ใช้ URL การลงชื่อเข้าใช้เพื่อแจ้งให้ผู้ใช้ป้อนข้อมูลเข้าสู่ระบบ ซึ่งจะช่วยให้คุณกำหนดนโยบายและจัดสรรอุปกรณ์ของผู้ใช้ตามข้อมูลประจำตัวได้
- เพิ่มการรองรับ iframe การกำหนดค่าที่มีการจัดการ ซึ่งเป็น UI ที่คุณเพิ่มลงในคอนโซลเพื่อให้ผู้ดูแลระบบไอทีตั้งค่าและบันทึกการกำหนดค่าที่มีการจัดการได้ iframe จะแสดงผล
mcmIdที่ไม่ซ้ำกันสำหรับการกำหนดค่าที่บันทึกไว้แต่ละรายการ ซึ่งคุณสามารถเพิ่มลงในpoliciesได้ - เพิ่ม
passwordPoliciesและPasswordPolicyScopeไปยังpoliciesแล้วpasswordPoliciesจะกำหนดข้อกำหนดรหัสผ่านสำหรับขอบเขตที่ระบุ (อุปกรณ์หรือโปรไฟล์งาน)- หากไม่ได้ระบุ
PasswordPolicyScopeขอบเขตเริ่มต้นจะเป็นSCOPE_PROFILEสำหรับอุปกรณ์ที่มีโปรไฟล์งาน และSCOPE_DEVICEสำหรับอุปกรณ์ที่มีการจัดการครบวงจรหรืออุปกรณ์เฉพาะ passwordPoliciesลบล้างpasswordRequirementsหากไม่ได้ระบุPasswordPolicyScope(ค่าเริ่มต้น) หรือตั้งค่าPasswordPolicyScopeเป็นขอบเขตเดียวกับpasswordRequirements
20 กันยายน 2018
การแก้ไขข้อบกพร่อง
- แก้ไขปัญหาที่ทำให้อุปกรณ์คีออสก์ปรากฏว่าไม่เป็นไปตามข้อกำหนดอย่างไม่ถูกต้องหลังจากการจัดสรรสำหรับการกำหนดค่านโยบายบางชุด
28 สิงหาคม 2018
ฟีเจอร์
การอัปเดตเพื่อรองรับการจัดสรรและการจัดการโปรไฟล์งานและอุปกรณ์ที่มีการจัดการครบวงจร
- วิธีการจัดสรรใหม่ที่พร้อมใช้งานสำหรับโปรไฟล์งานมีดังนี้
- ให้ลิงก์โทเค็นการลงทะเบียนแก่ผู้ใช้
- ไปที่การตั้งค่า > Google > ตั้งค่าโปรไฟล์งาน
- เพิ่มช่องใหม่ใน
enrollmentTokensแล้วoneTimeOnly: หากเป็นจริง โทเค็นการลงทะเบียนจะหมดอายุหลังจากใช้งานครั้งแรกuserAccountIdentifier: ระบุบัญชี Managed Google Play ที่เฉพาะเจาะจง- หากไม่ได้ระบุ: API จะสร้างบัญชีใหม่โดยไม่แจ้งให้ทราบทุกครั้งที่มีการลงทะเบียนอุปกรณ์ด้วยโทเค็น
- หากระบุ: API จะใช้บัญชีที่ระบุทุกครั้งที่มีการลงทะเบียนอุปกรณ์ด้วยโทเค็น คุณระบุบัญชีเดียวกันในโทเค็นหลายรายการได้ โปรดดูข้อมูลเพิ่มเติมที่หัวข้อระบุผู้ใช้
- เพิ่ม
managementMode(อ่านอย่างเดียว) ไปยังdevicesแล้ว- อุปกรณ์ที่มีโปรไฟล์งาน:
managementModeตั้งค่าเป็นPROFILE_OWNER - อุปกรณ์เฉพาะและอุปกรณ์ที่มีการจัดการครบวงจร:
managementModeตั้งค่าเป็นDEVICE_OWNER
- อุปกรณ์ที่มีโปรไฟล์งาน:
การอัปเดตทรัพยากร policies เพื่อปรับปรุงความสามารถในการจัดการแอป:
- เพิ่มช่องใหม่
playStoreModeแล้วWHITELIST(ค่าเริ่มต้น): เฉพาะแอปที่เพิ่มลงในนโยบายเท่านั้นที่พร้อมใช้งานในโปรไฟล์งานหรือในอุปกรณ์ที่มีการจัดการ แอปที่ไม่ได้อยู่ในนโยบายจะใช้งานไม่ได้ และจะถูกถอนการติดตั้งหากติดตั้งไว้ก่อนหน้านี้BLACKLIST: แอปที่เพิ่มลงในนโยบายไม่พร้อมใช้งาน แอปอื่นๆ ทั้งหมดที่แสดงใน Google Play จะพร้อมใช้งาน
- เพิ่ม
BLOCKEDเป็นตัวเลือก InstallType ซึ่งทำให้แอปไม่พร้อมให้ติดตั้ง หากติดตั้งแอปไว้แล้ว ระบบจะถอนการติดตั้งแอป- คุณสามารถใช้ installType
BLOCKEDร่วมกับplayStoreModeBLACKLISTเพื่อป้องกันไม่ให้อุปกรณ์ที่มีการจัดการหรือโปรไฟล์งานติดตั้งแอปบางแอปได้
- คุณสามารถใช้ installType
ประสบการณ์ของผู้ใช้
- อัปเดตการตั้งค่า Android Device Policy ให้ตรงกับการตั้งค่าอุปกรณ์
12 กรกฎาคม 2018
ประสบการณ์ของผู้ใช้
- รวมหน้าสถานะและหน้ารายละเอียดอุปกรณ์ในนโยบายด้านอุปกรณ์ Android ไว้ในหน้าเดียว
- ปรับปรุงความสอดคล้องของ UI การตั้งค่ากับวิซาร์ดการตั้งค่า Android
ฟีเจอร์
- เพิ่ม PermissionGrants ที่ระดับนโยบาย ตอนนี้คุณควบคุมสิทธิ์รันไทม์ได้ 4 ระดับ ดังนี้
- ส่วนกลางในแอปทั้งหมด: ตั้งค่า defaultPermissionPolicy ที่ระดับนโยบาย
- ต่อสิทธิ์ในแอปทั้งหมด: ตั้งค่า permissionGrant ที่ระดับนโยบาย
- ต่อแอปในสิทธิ์ทั้งหมด: ตั้งค่า defaultPermissionPolicy ภายใน ApplicationPolicy
- ต่อแอป ต่อสิทธิ์: ตั้งค่า permissionGrant ภายใน ApplicationPolicy
- เมื่อรีเซ็ตอุปกรณ์เป็นค่าเริ่มต้น WipeDataFlag ใหม่จะช่วยให้คุณทำสิ่งต่อไปนี้ได้
WIPE_EXTERNAL_STORAGE: ล้างข้อมูลในพื้นที่เก็บข้อมูลภายนอกของอุปกรณ์ (เช่น การ์ด SD)PRESERVE_RESET_PROTECTION_DATA: เก็บรักษาข้อมูลการป้องกันการรีเซ็ตเป็นค่าเริ่มต้นไว้ในอุปกรณ์ แฟล็กนี้ช่วยให้มั่นใจได้ว่ามีเพียงผู้ใช้ที่ได้รับอนุญาตเท่านั้นที่จะกู้คืนอุปกรณ์ได้ เช่น ในกรณีที่อุปกรณ์สูญหาย หมายเหตุ: เปิดใช้ฟีเจอร์นี้เฉพาะในกรณีที่คุณตั้งค่าfrpAdminEmails[]ในนโยบายแล้วเท่านั้น
การแก้ไขข้อบกพร่อง
- แก้ไขปัญหาที่ Android Device Policy ออกจากโหมดล็อกงานเมื่ออัปเดตในเบื้องหน้า
25 พฤษภาคม 2018
ประสบการณ์ของผู้ใช้
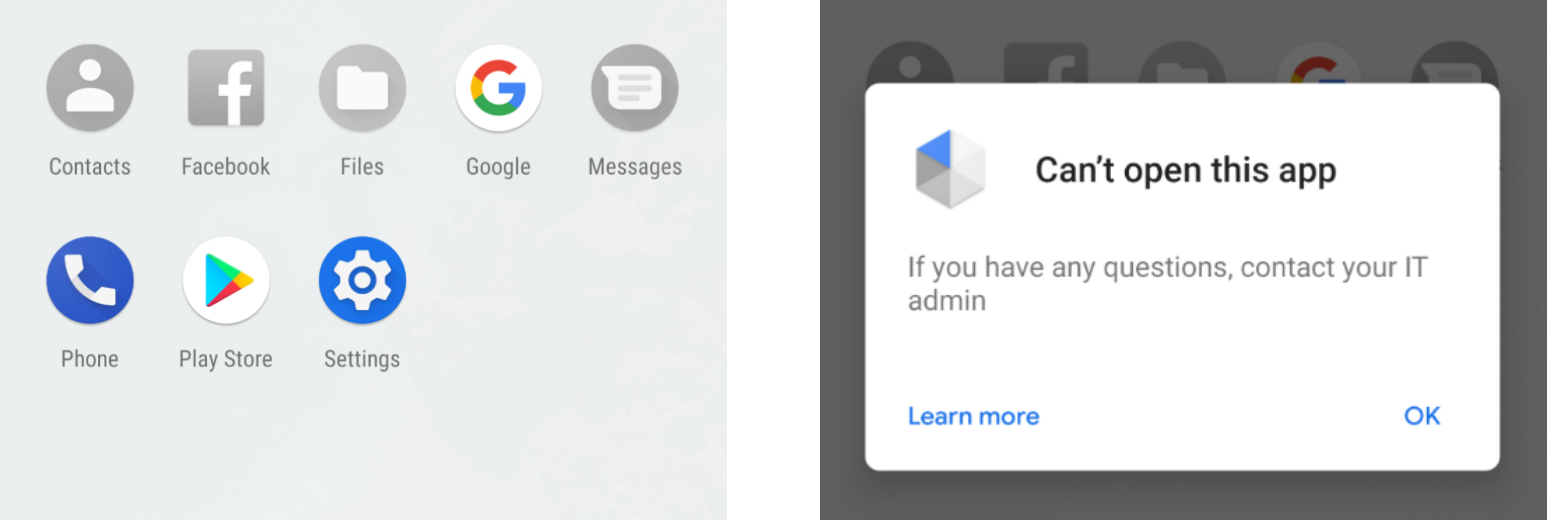
- ตอนนี้อุปกรณ์ Android 7.0 ขึ้นไปจะแสดงไอคอนของแอปที่ปิดใช้เป็นสีเทาแทนการซ่อนแอปที่ปิดใช้จาก Launcher
ฟีเจอร์
- อัปเดต
policiesเพื่อรองรับความสามารถในการจัดการใบรับรองต่อไปนี้- การให้สิทธิ์เข้าถึงใบรับรองแก่แอปโดยอัตโนมัติ
- การมอบสิทธิ์ฟีเจอร์การจัดการใบรับรองทั้งหมดที่ Android Device Policy รองรับให้กับแอปอื่น (ดู
CERT_INSTALL)
- ตอนนี้คุณสามารถปิดใช้แอปแต่ละแอปได้ใน ApplicationPolicy (ตั้งค่า
disabledเป็นtrue) โดยไม่ขึ้นอยู่กับกฎการปฏิบัติตามข้อกำหนด - ตอนนี้คุณปิดใช้แอประบบได้แล้ว
- เพิ่มรายงานแอปพลิเคชันลงใน
devicesแล้ว สำหรับแอปที่มีการจัดการแต่ละแอปที่ติดตั้งในอุปกรณ์ รายงานจะแสดงชื่อแพ็กเกจ เวอร์ชัน แหล่งที่มาของการติดตั้ง และข้อมูลโดยละเอียดอื่นๆ ของแอป หากต้องการเปิดใช้ ให้ตั้งค่าapplicationReportsEnabledเป็นtrueในนโยบายของอุปกรณ์ - อัปเดต
enterprisesเพื่อรวมข้อกำหนดและเงื่อนไข ข้อกำหนดและเงื่อนไขขององค์กรจะแสดงในอุปกรณ์ระหว่างการจัดสรร
การแก้ไขข้อบกพร่อง
- อัปเดตขั้นตอนการจัดสรรเพื่อปิดใช้การเข้าถึงการตั้งค่า ยกเว้นในกรณีที่ต้องมีการเข้าถึงเพื่อตั้งค่าให้เสร็จสมบูรณ์ (เช่น การสร้างรหัสผ่าน)
3 เมษายน 2018
ประสบการณ์ของผู้ใช้
- อัปเดตการออกแบบ Android Device Policy และขั้นตอนการจัดเตรียมอุปกรณ์เพื่อปรับปรุงประสบการณ์ของผู้ใช้โดยรวม
ฟีเจอร์
- เพิ่มการรองรับการเปิดเครื่องโดยตรง ซึ่งช่วยให้คุณล้างข้อมูลจากระยะไกลในอุปกรณ์ Android 7.0 ขึ้นไปที่ยังไม่ได้ปลดล็อกนับตั้งแต่รีบูตครั้งล่าสุดได้
- เพิ่มการตั้งค่าโหมดตำแหน่งลงในทรัพยากร
policiesซึ่งช่วยให้คุณกำหนดค่าโหมดความแม่นยำของตำแหน่งในอุปกรณ์ที่มีการจัดการได้ - เพิ่มช่องการตอบกลับข้อผิดพลาดลงในทรัพยากร
Command
การแก้ไขข้อบกพร่อง
- ปรับปรุงประสิทธิภาพการจัดสรรแล้ว
- ตอนนี้ระบบจะสร้างรายงานการปฏิบัติตามข้อกำหนดทันทีหลังจากจัดสรรอุปกรณ์แล้ว หากต้องการกำหนดค่าองค์กรให้รับรายงานการปฏิบัติตามข้อกำหนด โปรดดูหัวข้อรับการแจ้งเตือนรายละเอียดการไม่ปฏิบัติตามข้อกำหนด
ปัญหาที่ทราบ
- การตั้งค่าหน้าจอล็อกขัดข้องในอุปกรณ์ LG ที่ใช้ Android 8.0 ขึ้นไป (เช่น LG V30) ซึ่งจัดการโดย Android Device Policy
14 กุมภาพันธ์ 2018
ประสบการณ์ของผู้ใช้
- อัปเดตข้อความตรวจสอบความถูกต้องสำหรับช่อง "รหัส" ซึ่งจะแสดงหากผู้ใช้เลือกป้อนคิวอาร์โค้ดด้วยตนเองเพื่อลงทะเบียนอุปกรณ์
ฟีเจอร์
- ตอนนี้คุณสามารถตั้งค่านโยบายเพื่อเรียกให้แอปที่บังคับติดตั้งอัปเดตอัตโนมัติได้หากแอปไม่เป็นไปตามเวอร์ชันขั้นต่ำที่ระบุ ใน ApplicationPolicy ให้ทำดังนี้
- ตั้งค่า
installTypeเป็นFORCE_INSTALLED - ระบุ
minimumVersionCode
- ตั้งค่า
- อัปเดตทรัพยากรอุปกรณ์ด้วยช่องใหม่ที่มีข้อมูลซึ่งอาจเป็นประโยชน์ต่อผู้ดูแลระบบไอที เช่น ชื่อผู้ให้บริการของอุปกรณ์ (ดูรายละเอียดเพิ่มเติมได้ที่ NetworkInfo) อุปกรณ์มีการเข้ารหัสหรือไม่ และมีการเปิดใช้การยืนยันแอปหรือไม่ (ดูรายละเอียดเพิ่มเติมได้ที่ DeviceSettings)
การแก้ไขข้อบกพร่อง
- ตอนนี้คำสั่ง
RESET_PASSWORDและLOCKใช้ได้กับอุปกรณ์ Android 8.0 Oreo แล้ว - แก้ไขปัญหาที่ไม่มีการป้อนข้อมูล DeviceSettings
- แก้ไขปัญหาเกี่ยวกับการจัดการนโยบาย
stayOnPluggedModesแล้ว
12 ธันวาคม 2017
ฟีเจอร์
- ตอนนี้ นโยบายด้านอุปกรณ์ Android รองรับตัวเปิดโหมดคีออสก์พื้นฐานแล้ว ซึ่งเปิดใช้ได้ผ่านนโยบาย Launcher จะล็อกอุปกรณ์ไว้กับชุดแอปที่กำหนดไว้ล่วงหน้าและบล็อกไม่ให้ผู้ใช้เข้าถึงการตั้งค่าอุปกรณ์ แอปที่ระบุจะปรากฏในหน้าเดียวตามลำดับตัวอักษร หากต้องการรายงานข้อบกพร่องหรือขอฟีเจอร์ ให้แตะไอคอนความคิดเห็นใน Launcher
- อัปเดตการตั้งค่าอุปกรณ์ด้วยตรรกะการลองใหม่แบบใหม่ หากอุปกรณ์รีบูตระหว่างการตั้งค่า กระบวนการจัดสรรจะดำเนินการต่อจากจุดที่ค้างไว้
- นโยบายใหม่ต่อไปนี้พร้อมใช้งานแล้ว ดูรายละเอียดทั้งหมดได้ที่เอกสารอ้างอิง API
keyguardDisabledFeaturesaccountTypesWithManagementDisabledinstallAppsDisabledmountPhysicalMediaDisableduninstallAppsDisabledbluetoothContactSharingDisabledshortSupportMessagelongSupportMessagebluetoothConfigDisabledcellBroadcastsConfigDisabledcredentialsConfigDisabledmobileNetworksConfigDisabledtetheringConfigDisabledvpnConfigDisabledcreateWindowsDisablednetworkResetDisabledoutgoingBeamDisabledoutgoingCallsDisabledsmsDisabledusbFileTransferDisabledensureVerifyAppsEnabledpermittedInputMethodsrecommendedGlobalProxysetUserIconDisabledsetWallpaperDisabledalwaysOnVpnPackagedataRoamingDisabledbluetoothDisabled - อัปเดต SDK เป้าหมายของนโยบายด้านอุปกรณ์ Android เป็น Android 8.0 Oreo
แก้ไขข้อบกพร่อง
- ตอนนี้คุณสามารถข้ามการแสดงเครื่องมือเลือกเครือข่ายได้หากไม่สามารถเชื่อมต่อได้เมื่อเปิดเครื่อง หากต้องการเปิดใช้เครื่องมือเลือกเครือข่ายเมื่อเปิดเครื่อง ให้ใช้นโยบาย
networkEscapeHatchEnabled