

На этой странице перечислены все изменения (новые функции, исправления ошибок, обновления), которые ежемесячно вносятся в Android Management API и правила для устройств Android.
Подпишитесь на рассылку Android Management API, чтобы получать ежемесячные новости и рекомендации по работе с сервисом.
Сентябрь 2026 г.
Android Management API
-
В
enterprises.policiesдобавлены правила для управления передачей задач в Android 17 QPR1 и более поздних версиях, в том числеtaskContinuityHandoffвCrossDevicePolicies(для полностью управляемых устройств и рабочих профилей) иtaskContinuityHandoffвPersonalCrossDevicePolicies(для личного профиля на корпоративных устройствах с рабочим профилем). -
Добавлено новое правило
backupService(BackupService) для полностью управляемых устройств. По умолчанию (BACKUP_SERVICE_DISABLED) служба резервного копирования Android отключена, и пользователь не может это изменить. Если задать для правила значениеBACKUP_SERVICE_USER_CHOICE, пользователи смогут включить службу резервного копирования, чтобы перенести данные на новое полностью управляемое устройство. - Выпущена версия 1.8.4 AMAPI SDK. Подробную информацию можно найти в примечаниях к выпуску Android Management SDK.
-
Также были обновлены следующие разделы документации:
-
Обновлены описания команд
ADD_ESIMиREMOVE_ESIMвenterprises.devices.issueCommand. Теперь в них указано, чтоREMOVE_ESIMне поддерживается на корпоративных устройствах с рабочим профилем под управлением Android 16 QPR2 или Android 16 QPR3. - В руководство по MCP-серверу Android Management добавлены последние настройки конфигурации клиента и примеры проверки.
-
Обновлены описания команд
Август 2026 г.
Android Management API
-
Добавлены новые значения перечисления для управления приложениями поставщиков учетных данных на устройствах Android 14 и более поздних версий в
enterprises.policies, в том числеCREDENTIAL_PROVIDER_DEFAULT_ALLOWED, чтобы разрешить приложениям с неуказаннымcredentialProviderPolicyпо умолчанию действовать в качестве поставщиков учетных данных, иCREDENTIAL_PROVIDER_DISALLOWED, чтобы заблокировать определенное приложение. Кроме того, мы улучшили обнаружение приложений поставщиков учетных данных, когда дляcredentialProviderPolicyDefaultзадано значениеCREDENTIAL_PROVIDER_DEFAULT_DISALLOWED_EXCEPT_SYSTEM. - Повышена стабильность регистрации рабочего профиля. Теперь она не прерывается, если во время входа пользователь переключается на другое приложение, например для аутентификации.
- Выпущен AMAPI SDK версии 1.8.3. Подробную информацию можно найти в примечаниях к выпуску Android Management SDK.
-
Также были обновлены следующие разделы документации:
- В руководство по подготовке устройств добавлен новый раздел Исключение для существующих токенов регистрации и примечание в разделе URL для входа. Это означает, что токены регистрации, созданные до того, как организация впервые включила требование "Аутентификация с помощью Google", освобождаются от запросов на вход, а токены, созданные после этого, следуют настройкам аутентификации, заданным системным администратором.
-
Мы уточнили, что адрес электронной почты рабочего аккаунта Google, указанный в поле
requiredAccountEmailвWorkAccountSetupConfig, должен быть написан строчными буквами. -
Поле
preserveFrpвWipeActionтеперь применяется как к полностью управляемым устройствам, так и к рабочим профилям на корпоративных устройствах. -
В раздел Режим пропажи руководства Режим пропажи добавлено уточнение о том, что устройства отправляют периодические обновления местоположения (через
LostModeLocationEvent), а не обновления каждую минуту. Теперь в руководстве также объясняется, что спящий режим Android может откладывать периодические обновления местоположения.
Июль 2026 г.
Android Management API
- Поддержка Android 6.0 прекращена, как и поддержка сервисов Google Play для Android 7.0 и более поздних версий. Устройства с Android 6.0 не будут получать обновления Android Management API. Это не мешает регистрации устройств в системе управления.
- Выпущена версия 1.8.2 AMAPI SDK. Подробную информацию можно найти в примечаниях к выпуску Android Management SDK.
- Исправлена ошибка, из-за которой защита после сброса настроек (FRP) могла неожиданно сработать на корпоративных устройствах после сброса настроек, даже если в правилах для устройств не были указаны адреса электронной почты администраторов FRP.
-
Также были обновлены следующие разделы документации:
- Добавлены инструкции о том, как принудительно включить аутентификацию Google при регистрации.
-
В правило
persistentPreferredActivitiesдобавлено предупреждение о том, что не следует настраивать его и правилоdefaultApplicationSettingsдля одного домена, чтобы избежать непредсказуемого поведения. Мы также обновили соответствующее руководство. -
В документацию добавлено пояснение о том, что параметр
templateIdшаблона управляемых конфигураций должен быть числовой строкой, содержащей только цифры. - В краткое руководство добавлены инструкции по созданию собственного клиента OAuth при настройке Android Management API.
Июнь 2026 г.
Android Management API
-
Мы добавили правила
nearbyNotificationStreamingиnearbyAppStreaming, которые позволяют разрешить или запретить пользователям транслировать контент и уведомления приложений на устройства поблизости. Они дублируют два существующих API платформы:setNearbyNotificationStreamingPolicyиsetNearbyAppStreamingPolicy. -
Теперь системные администраторы могут настраивать
googleAuthenticationOptionsвSigninDetailиEnrollmentToken, чтобы указывать, должны ли пользователи проходить аутентификацию в Google при регистрации. - Выпущен AMAPI SDK версии 1.8.1. Подробную информацию можно найти в примечаниях к выпуску Android Management SDK.
-
Также были обновлены следующие разделы документации:
-
Мы уточнили, что базовый класс
NotificationReceiverServiceавтоматически обрабатывает средства защиты (см. примечание внизу раздела по ссылке). - Обновлены инструкции по настройке клиента MCP для использования сервера MCP Android Management API.
-
Мы уточнили, что базовый класс
Май 2026 г.
Android Management API
- Теперь AMAPI сообщает хеши SHA-256 для сертификатов подписи в отчетах о приложениях, обеспечивая повышенную безопасность по сравнению с устаревшим полем хеша SHA-1. Это соответствует последним рекомендациям для экосистемы Android.
- В AMAPI улучшена обработка правил защиты после сброса настроек (FRP) на устройствах COPE. Теперь, если не настроены адреса электронной почты администраторов, FRP отключается, а списки аккаунтов очищаются. Это позволяет избежать неожиданных блокировок после сброса настроек устройства.
Апрель 2026 г.
Android Management API
-
В AMAPI добавлено новое правило, позволяющее системному администратору отключать сервис автозаполнения. Правило
AutofillPolicyдополняет другие правила для учетных данных, отключающие хранилище учетных данных. - Выпущен AMAPI SDK версии 1.8.0. Подробную информацию можно найти в примечаниях к выпуску Android Management SDK.
- Также были обновлены следующие разделы документации:
- Добавлено уточнение о том, что объект
provisioningInfoдоступен в течение 24 часов после подготовки устройства. -
Мы отметили, что функция ролей приложения заменяет поле
extensionConfigвApplicationPolicy.
- Добавлено уточнение о том, что объект
Управление XR-устройствами
Android Management API
- AMAPI теперь поддерживает Android XR. Подробнее об управлении XR-устройствами…
Март 2026 г.
Android Management API
-
Как сообщалось в октябре 2025 года и в уведомлении о сервисе, значением по умолчанию для правила
enterpriseDisplayNameVisibilityтеперь являетсяENTERPRISE_DISPLAY_NAME_VISIBLE. Это правило определяет, будет лиenterpriseDisplayNameпоказываться на устройствах, например на заблокированном экране корпоративных устройств. Чтобы скрыть название организации, задайте для правила значениеENTERPRISE_DISPLAY_NAME_HIDDEN. - Обновлена конфигурация EAP в открытой конфигурации сети. Добавлена поддержка EAP-PWD в качестве внешнего метода EAP. Полный список поддерживаемых функций приведен в документации.
- Мы обновили документацию по следующим темам:
-
networkResetDisabled, чтобы уточнить, что эти правила применяются только к полностью управляемым устройствам. -
installType.KIOSKиRoleType.KIOSK, чтобы уточнить, что на устройствах с Android 11 и более поздними версиями пользовательский контроль запрещен для всех приложений. -
screenCaptureDisabledиpersonalUsagePolicies.screenCaptureDisabled, чтобы упомянуть, что этот параметр также блокирует функцию "Обвести и найти".
-
Февраль 2026 г.
Android Management API
-
На корпоративных устройствах с Android 10 и более поздними версиями ОС администраторы теперь могут управлять частным DNS с помощью нового поля
privateDnsSettingsвPolicy.DeviceConnectivityManagement. Доступные режимы вPrivateDnsSettings.privateDnsMode: выбор пользователя, автоматический и указанный хост (только для полностью управляемых устройств). - В AMAPI теперь доступна предварительная версия интеграции с Model Context Protocol (MCP). Это позволяет поставщикам услуг по управлению мобильной инфраструктурой предприятия создавать разговорные интерфейсы на основе ИИ, используя инструменты только для чтения. Подробная информация приведена в документации.
-
В документацию по
NetworkInfo.TelephonyInfoдобавлена информация о поддержке на разных типах устройств:- Общая информация о телефонии доступна для всех SIM-карт на полностью управляемых устройствах (Android 6 и более поздних версий).
- Для eSIM, добавленных администратором, информация о телефонии доступна во всех режимах управления на устройствах с Android 15 и более поздних версий.
-
Поля
activationStateиconfigModeприменимы только к eSIM на устройствах с Android 15 и более поздних версий.
Январь 2026 г.
Android Management API
-
Мы добавили новое правило, которое позволяет управлять добавлением eSIM пользователями. Поле
userInitiatedAddEsimSettingsвDeviceRadioStateпозволяет администраторам указать, разрешено ли пользователю добавлять профили eSIM на корпоративных устройствах под управлением Android 15 и более поздних версий. -
Документация по флагу
WIPE_ESIMS, который используется вPolicy.wipeDataFlagsиDeleteDeviceRequest.wipeDataFlags, обновлена. Теперь в ней указано, что на устройствах с Android 16 или более поздней версией управляемые eSIM всегда стираются при удалении рабочего профиля с личного устройства, независимо от того, установлен ли этот флаг. - Выпущена версия 1.7.1 AMAPI SDK. В этой версии добавлено более подробное ведение журнала для API сигналов доверия устройств, чтобы упростить диагностику проблем. Подробную информацию можно найти в примечаниях к выпуску Android Management SDK.
- Условия использования AMAPI были обновлены, чтобы явно охватить AMAPI SDK и добавить в определение "Клиенты" производителей оригинального оборудования (OEM) устройств Android.
-
В правилах допустимого использования теперь явно запрещено использовать
Advertising
      ID
при доступе к сигналам доверия устройства.
Ноябрь 2025 г.
Android Management API
- С 1 ноября 2025 года для регистрации устройств в Android Management API требуется регистрация и одобрение Android Enterprise. Чтобы начать этот процесс, разработчикам нужно заполнить форму запроса.
-
Документация по значению
CUSTOMвApplicationPolicy.InstallTypeобновлена, чтобы уточнить его использование. В частности, в нем приведены требования кApplicationPolicy.signingKeyCertsи описано, что происходит, когда вы меняетеinstallTypeприложения наCUSTOMили наоборот. -
Описания существующих правил
setUserIconDisabledиshareLocationDisabledбыли уточнены.
Android Management API SDK
-
В ноябре была выпущена версия 1.7.0 AMAPI SDK. В этой версии SDK добавлена поддержка команды
REQUEST_DEVICE_INFO. Подробную информацию можно найти в примечаниях к выпуску AMAPI SDK.
Октябрь 2025 г.
Android Management API
- Добавлено новое правило для управления приложениями по умолчанию на устройствах. Администраторы могут настроить приоритетный список приложений для каждого типа приложений, и первое установленное и подходящее приложение на устройстве будет установлено по умолчанию. После настройки это правило запрещает пользователям изменять настройки приложения по умолчанию, обеспечивая соблюдение корпоративных правил. Подробную информацию вы найдете в этом руководстве.
-
В мае мы добавили правило для настройки параметра
enterpriseDisplayNameVisibility, позволяющее администраторам управлять видимостьюenterpriseDisplayNameна устройстве, например на заблокированном экране корпоративных устройств. В том же объявлении мы упомянули, что скоро значением по умолчанию для этого правила станетENTERPRISE_DISPLAY_NAME_VISIBLE. Это изменение вступит в силу в январе 2026 года. - Также были обновлены следующие разделы документации:
-
Уточнено поведение команды
LOCKна устройствах с рабочими профилями. -
Добавлена информация о
nonComplianceDetailsдля изменений вmte_policyна устройствах, ожидающих перезагрузки.
-
Уточнено поведение команды
Сентябрь 2025 г.
Android Management API
-
Мы ввели понятие ролей приложения. К этой категории относится следующее:
-
COMPANION_APPдля офлайн-взаимодействия с правилами для устройств Android. -
KIOSKдля специализированных устройств, которые будут использоваться с приложениями, у которых дляInstallTypeзадано значениеREQUIRED_FOR_SETUPилиCUSTOM. -
MOBILE_THREAT_DEFENSE_ENDPOINT_DETECTION_RESPONSE(MTD/EDR) иSYSTEM_HEALTH_MONITORING.
ApplicationPolicy.rolesиRoleType. -
- Доступны новый стабильный выпуск и релиз-кандидат AMAPI SDK. Подробную информацию о том, что входит в эти версии, можно найти в примечаниях к выпуску.
Август 2025 г.
Android Management API
-
Теперь мы поддерживаем установку приложений с помощью AMAPI SDK версии 1.6.0-rc01 и более поздних. Чтобы установить приложение, добавьте его в список
application policyсо значениемinstallTypeдля параметраCUSTOMи укажите сертификаты ключа подписи приложения в спискеsigningKeyCerts. Используя AMAPI SDK, выполните командыinstallCustomAppиuninstallCustomApp, чтобы установить и удалить специальные приложения. Подробная информация приведена в документации. -
Мы добавили
ApplicationPolicy.signingKeyCertsвместоExtensionConfig.signingKeyFingerprintsSha256, поддержка которого прекращена.ApplicationPolicy.signingKeyCertsнеобходимо задать, если для приложения задано свойствоinstallTypeсо значениемCUSTOM(т.е. это специальное приложение) или свойствоextensionConfig(т.е. это расширение) и оно не опубликовано в Google Play. Подробная информация приведена в документации. -
Для AMAPI SDK мы выпустили:
- Обновленная стабильная версия v1.5.0
- Новый релиз-кандидат v1.6.0-rc01, в котором добавлена функция управления пользовательскими приложениями.
Июль 2025 г.
Android Management API
-
Мы обновили
PasswordRequirements, чтобы разрешить требования к сложности пароля в рабочем профиле. Опубликовано новое руководство, в котором объясняется взаимодействие настроек паролей, основанных и не основанных на сложности.
Июнь 2025 г.
Android Management API
-
В Android 16 и более поздних версиях системные администраторы могут использовать настройку правил
appFunctions, чтобы разрешать или запрещать приложениям на полностью управляемых устройствах или в рабочих профилях на устройствах с рабочими профилями предоставлять доступ к своим функциям.crossProfileAppFunctionsможно использовать, чтобы разрешить или запретить приложениям из личного профиля вызывать функции приложений из рабочего профиля. -
В Android Management API добавлены два новых метода:
modifyPolicyApplicationsиremovePolicyApplications. Эти методы позволяют создавать, обновлять и удалять подмножества приложений в поле Policy applications, не получая и не передавая вpolicies.patchвсе приложения, которые остаются неизменными. -
В качестве альтернативы
devices.deleteвводится новая командаWIPE, которую можно активировать с помощьюdevices.issueCommand. Этот метод запускает сброс настроек на корпоративных устройствах и удаление рабочего профиля на личных устройствах. После этого запись об устройстве также будет удалена.
Мы опубликовали новое руководство, в котором объясняются различные методы деинициализации устройства. -
В Android Management API SDK (AMAPI SDK) добавлен сигнал
Device.WorkProfileState, позволяющий определить статус управления устройством.
Дополнительную информацию можно найти в примечаниях к выпуску AMAPI SDK.
Май 2025 г.
Android Management API
-
Мы добавили новое ограничение правил
apnPolicyвDeviceConnectivityManagement, чтобы системные администраторы могли настраивать имена точек доступа (APN) на устройствах. Точки доступа, заданные правилом, переопределят все точки доступа, настроенные пользователями. -
В
DeviceConnectivityManagementдобавлено новое правилоpreferentialNetworkServiceSettings, которое позволяет системным администраторам настраивать приоритетные сети. ПолеpreferentialNetworkIdв объекте Application позволяет выбрать предпочтительную сеть для каждого отдельного приложения. Дополнительную информацию можно найти в нашем руководстве по сегментированию сетей 5G и в документации AOSP по сегментированию сетей 5G. - В этом выпуске администраторы получили расширенные возможности управления eSIM, позволяющие добавлять, удалять и просматривать управляемые eSIM на всех устройствах. Теперь администраторы могут задавать правила для управляемых eSIM, определяя их поведение в случае очистки устройства или несоответствия рабочего профиля требованиям. Это позволяет обеспечить контроль и соблюдение правил организации.
-
Новое правило
enterpriseDisplayNameVisibilityпозволяет администраторам управлять видимостьюenterpriseDisplayNameна устройстве, например на заблокированном экране корпоративных устройств. Сейчас по умолчанию показывается название компании, заданное при первоначальной настройке устройства. Через шесть месяцев (в ноябре 2025 г.) это изменится, и по умолчанию будет показыватьсяENTERPRISE_DISPLAY_NAME_VISIBLE.
Апрель 2025 г.
Android Management API
-
Мы добавили новое ограничение правил
bluetoothSharingвPersonalUsagePoliciesиDeviceConnectivityManagement, чтобы системные администраторы могли разрешать или запрещать передачу файлов по Bluetooth. -
Когда администратор включает или отключает поле
BackupServiceState, создается новое событие журнала безопасности и отправляется уведомление издатель-подписчик в AMAPI. -
Мы добавили новое поле
EuiccChipInfoвHardwareInfo, чтобы считывать EID корпоративных устройств, и новую командуREQUEST_DEVICE_INFO, чтобы считывать EID личных устройств. - Также были обновлены следующие разделы документации:
- Мы обновили Android Management API SDK (AMAPI SDK), добавив в него стабильную версию Device Trust от Android Enterprise. Примечания к выпускам доступны на странице https://developers.google.com/android/management/sdk-release-notes.
Март 2025 г.
Android Management API
- Ресурс Enterprise теперь включает больше информации в поле enterprise type. Они указывают, использует ли предприятие корпоративные аккаунты Google Play (и принадлежат ли они клиенту или EMM) или управляемый домен Google (с подтверждением DNS или адреса электронной почты команды). Эта информация поможет поставщикам EMM подготовиться к запуску новой функции, которая позволит предприятиям перейти с корпоративных аккаунтов Google Play на управляемые домены Google и адаптировать консоль администратора в зависимости от типа предприятия.
Февраль 2025 г.
Android Management API
- Добавлено руководство по обнаружению рабочих профилей, управляемых приложением Android Device Policy.
- Мы обновили Android Management API SDK (AMAPI SDK), добавив первый релиз-кандидат для API сигналов доверия устройства. Чтобы узнать, какая версия последняя, ознакомьтесь с примечаниями к выпуску AMAPI SDK.
Январь 2025 г.
Android Management API
- Теперь поставщики EMM могут разрешить администраторам регистрироваться только с адресами электронной почты из белого списка доменных имен.
- Также были обновлены следующие разделы документации:
- В руководство по веб-приложениям добавлена информация о том, как выбранный пользователем браузер по умолчанию взаимодействует с настройками отображения, такими как полноэкранный режим или минимальный интерфейс. Браузер может поддерживать или не поддерживать эти атрибуты. Перед развертыванием браузера администраторы должны проверить его совместимость с настройками веб-приложений.
Декабрь 2024 г.
Android Management API
-
На устройствах Android 15 и более поздних версий администраторы могут использовать
privateSpacePolicy, чтобы разрешить или запретить создание частного пространства. -
В Android 15 и более поздних версиях мы добавили
WifiRoamingModeвWifiRoamingPolicy, чтобы системные администраторы могли отключать роуминг Wi-Fi для определенных SSID на полностью управляемых устройствах и в рабочих профилях на корпоративных устройствах. - Обновлены различные разделы документации:
-
В описание поля
keyguardDisableдобавлена информация о режиме управления. -
В документацию по
securityPostureдобавлена таблица, в которой показано, какая оценка Play Integrity API соответствует каждой оценке AM API.
-
В описание поля
Ноябрь 2024 г.
Android Management API
-
Теперь пользователи не могут менять адрес электронной почты при регистрации клиентов. Мы также добавили проверку
admin_emailпри создании URL регистрации. - Обновлены различные разделы документации:
-
Обновлено описание правила
addUserDisabled. На устройствах, где для правилаmanagementModeзадано значениеDEVICE_OWNER, это поле игнорируется и пользователям запрещено добавлять и удалять пользователей. -
Мы обновили
ExtensionConfig, чтобы уточнить, что исключение из ограничений на использование батареи применяется к Android 11 и более поздним версиям. -
Обновлено описание поля
PermissionPolicy. -
Мы уточнили, какому количеству приложений можно делегировать область действия в перечислении
DelegatedScope.
-
Обновлено описание правила
Октябрь 2024 г.
Android Management API
- Мы изменили поведение правила
CommonCriteriaMode.
COMMON_CRITERIA_MODE_ENABLEDтеперь будет проверять целостность криптографических правил и выполнять дополнительную проверку сетевых сертификатов. Если для правилаstatusReportingSettings.commonCriteriaModeEnabledзадано значениеtrue, то результатом проверки целостности правил будетPolicySignatureVerificationStatus.
Поведение значения по умолчанию (COMMON_CRITERIA_MODE_UNSPECIFIED) и значениеCOMMON_CRITERIA_MODE_DISABLED, которое используется для явного отключения, не изменились. - Мы обновили документацию по
PERSONAL_USAGE_DISALLOWED_USERLESS, чтобы напомнить разработчикам, что это изменение необходимо внести до января 2025 года. Если этого не сделать, пользователи могут увидеть запрос Аутентификация с помощью Google во время регистрации, если эта функция включена администратором.
Полный график внедрения этой функции опубликован на партнерском портале Android Enterprise: График внедрения функции: улучшенный процесс регистрации, регистрация устройств и работа с ними. - Мы обновили документацию по
CrossProfileDataSharing, добавив в нее информацию о простой передаче данных через намерения.
Сентябрь 2024 г.
Android Management API
Android Management API теперь поддерживает следующие функции Android 15:
- Для Android 15 и более поздних версий добавлено новое правило, позволяющее управлять настройками роуминга Wi-Fi. Администраторы могут использовать
WifiRoamingPolicy, чтобы выбрать нужныйWifiRoamingMode. Поддерживается на полностью управляемых устройствах и в рабочих профилях на корпоративных устройствах.
Android 15
Android Management API
Android Management API теперь поддерживает следующие функции Android 15:
- В Android 15 появилось новое правило для управления функцией Обвести и найти. Администраторы могут управлять этой функцией с помощью правила
AssistContentPolicy. - В Android 15 появилось новое правило, позволяющее управлять обнаружением фишинга в приложениях.
Администраторы могут использовать
ContentProtectionPolicy, чтобы разрешить или запретить обнаружение злоупотреблений на устройстве (ODAD) для поиска фишингового ПО. - В Android 15 расширена поддержка настроек яркости экрана и времени отключения экрана с помощью правила
DisplaySettingsдля корпоративных устройств с рабочим профилем. Ранее эта настройка была доступна только на полностью управляемых устройствах.
Август 2024 г.
Android Management API
- В Android 13 и более поздних версиях администраторы могут запрашивать
ICCID, связанный с SIM-картойTelephonyInfo, которая включена вNetworkInfo. Поддерживается на полностью управляемых устройствах, если для поляnetworkInfoEnabledвstatusReportingSettingsзадано значениеtrue. - Мы обновили некоторые разделы документации:
- Мы обновили документацию по режиму "Общие критерии", чтобы уточнить, что он поддерживается только на корпоративных устройствах с Android 11 или более поздней версии.
- В
SigninDetailдобавлено необязательное полеDefaultStatus.
Июль 2024 г.
Android Management API
- Мы обновили некоторые разделы документации:
- Из документации по
enrollmentToket.createудалено примечание о том, что получить контент токена больше нельзя, поскольку значение токена регистрации можно получить с помощьюenrollmentTokens.get. - Мы уточнили документацию по
NonComplianceReason.
- Из документации по
Июнь 2024 г.
Android Management API
- Теперь системные администраторы могут управлять настройками яркости экрана и времени отключения экрана с помощью правила
DisplaySettings. Поддерживается на полностью управляемых устройствах с Android 9 и более поздних версий. - Мы обновили документацию, чтобы объяснить, что даже при использовании
AUTO_UPDATE_HIGH_PRIORITYобновление приложений, которые широко используются в экосистеме Android, может занять до 24 часов. - Мы обновили Android Management API SDK (AMAPI SDK), чтобы объяснить, какие сценарии использования теперь поддерживает эта библиотека (ранее известная как Extensibility SDK). В обновленной документации рассматриваются следующие вопросы:
- Как интегрировать библиотеку
- Приложения-расширения и локальные команды
- Перенос контроллера политик устройств
Чтобы узнать, какая версия последняя, ознакомьтесь с примечаниями к выпуску AMAPI SDK.
Май 2024 г.
Android Management API
- Методы
getиlistдляenrollmentTokensтеперь возвращают заполненные поляvalue,qrCodeиallowPersonalUsage. - Для полностью управляемых устройств настройка
AllowPersonalUsageтеперь поддерживаетPERSONAL_USAGE_DISALLOWED_USERLESS. - В Android 11 и более поздних версиях новое правило
UserControlSettingsпозволяет указать, разрешено ли пользователю управлять определенным приложением.UserControlSettingsвключает такие действия пользователя, как принудительная остановка и удаление данных приложения. - Выпущена версия 1.1.5 AMAPI SDK. Дополнительную информацию можно найти в примечаниях к выпуску.
Примечание. Настоятельно рекомендуем всегда использовать последнюю доступную версию библиотеки, чтобы пользоваться всеми исправлениями ошибок и улучшениями.
Апрель 2024 г.
Android Management API
- Для корпоративных устройств с Android 13 и более поздних версий мы добавили элементы управления, позволяющие указать, к каким сетям Wi-Fi могут подключаться устройства. С помощью
WifiSsidPolicyсистемные администраторы могут указать список идентификаторов SSID, которые нужно добавить в белый список (WIFI_SSID_ALLOWLIST) или черный список (WIFI_SSID_DENYLIST). - Для корпоративных устройств мы добавили аппаратные идентификаторы (IMEI, MEID и серийный номер) в
ProvisioningInfo, к которым EMM-решения теперь могут получать доступ во время настройки устройства с помощью URL входа.
Март 2024 г.
Android Management API
- Мы добавили дополнительные элементы управления установкой приложений с помощью
InstallConstraint. Теперь системные администраторы могут ограничивать установку приложений на основе определенных критериев.
Задав значениеinstallPriority, системные администраторы могут обеспечить первоочередную установку критически важных приложений. - На устройствах с Android 10 и более поздних версий AMAPI поддерживает настройку корпоративных 192-битных сетей в openNetworkConfiguration путем передачи значения безопасности WPA3-Enterprise_192.
В Android 13 и более поздних версиях в правилеMinimumWifiSecurityLevelтеперь поддерживается параметрENTERPRISE_BIT192_NETWORK_SECURITY, который можно использовать, чтобы запретить устройствам подключаться к сетям Wi-Fi с уровнем безопасности ниже указанного. - Мы обновили настройку
UsbDataAccess, и теперь значением по умолчанию дляUSB_DATA_ACCESS_UNSPECIFIEDявляетсяDISALLOW_USB_FILE_TRANSFER.
Февраль 2024 г.
Android Management API
- В Android 9 и более поздних версиях системные администраторы могут разрешать или запрещать печать с помощью поля
printingPolicy. - Для Android 14 и более поздних версий добавлено новое правило, позволяющее управлять приложениями CredentialProvider. Администраторы могут использовать поле
credentialProviderPolicy, чтобы разрешить или запретить приложению выступать в качестве поставщика учетных данных. - Добавлено новое правило для управления Arm Memory Tagging Extension (MTE) на устройстве. Поле
MtePolicyподдерживается на полностью управляемых устройствах и в рабочих профилях на корпоративных устройствах с Android 14 и более поздними версиями. - Мы изменили способ получения AM API ошибок, связанных с установками, которые запускают системные администраторы. В результате этого переноса поле
InstallationFailureReasonтеперь также включает ошибки клиента (в дополнение к ошибкам сервера). - На устройствах с Android 12 и более поздних версий администраторы могут использовать пару ключей, установленную на устройстве, для аутентификации в корпоративной сети Wi-Fi. Дополнительную информацию можно найти в описании нового поля
ClientCertKeyPairAliasв Open Network Configuration (ONC) и в руководстве по настройке сети.
Январь 2024 г.
Android Management API
- Устройства, управляемые вашим собственным контроллером политик, теперь можно легко перенести на Android Management API.
Декабрь 2023 г.
Android Management API
- Добавлен метод
MinimumWifiSecurityLevel, позволяющий задавать минимальные уровни безопасности, необходимые для подключения к сетям Wi-Fi. Поддерживается на полностью управляемых устройствах и в рабочих профилях на корпоративных устройствах с Android 13 и более поздних версий.
Ноябрь 2023 г.
Android Management API
- В Android 12 и более поздних версиях теперь поддерживается беспарольная настройка корпоративной сети Wi-Fi с помощью полей
IdentityиPasswordв Open Network Configuration. Эта возможность поддерживалась и до Android 12.Примечание. На устройствах с Android 12 и более поздними версиями ОС для сетей Wi-Fi с аутентификацией по имени пользователя и паролю EAP, если пароль пользователя не указан, а для параметра
AutoConnectзадано значениеtrue, устройство может попытаться подключиться к сети со случайно сгенерированным паролем-плейсхолдером. Чтобы избежать этого, когда пароль пользователя не указан, задайте для параметраAutoConnectзначениеfalse. - События на локальном устройстве, которые происходят быстро и последовательно, объединяются в пакеты и передаются в EMM-систему в одном сообщении издатель-подписчик.
1Тип события Ожидаемая задержка между событием на устройстве и соответствующим уведомлением EMM1 Прежний принцип работы Новый алгоритм Состояния приложения с ключом с высоким приоритетом Немедленно, не чаще одного отчета в минуту Немедленно, не чаще одного отчета в минуту Состояния приложения с ключом со стандартным приоритетом По расписанию В течение одной минуты События, связанные с приложениями, во время инициализации, для приложений со статусами установки, заданными системным администратором2. Интегрировано в другие события, связанные с инициализацией. В течение одной минуты после других связанных событий инициализации. События, связанные с приложениями, после инициализации, для приложений со статусами установки, заданными системным администратором2. По расписанию В течение 5 минут События, связанные с приложениями, во время и после инициализации, для приложений со статусами установки, определенными сотрудником3. По расписанию В течение 60 минут Другие события в приложении на устройстве По расписанию В течение 60 минут Целевые значения, которые могут быть достигнуты при определенных условиях. Фактическая задержка может варьироваться в зависимости от устройства и условий окружающей среды.
2InstallTypeприложения, к которым были применены меры за нарушение правил:FORCE_INSTALLED,BLOCKED,REQUIRED_FOR_SETUP,PREINSTALLEDиKIOSK.
3InstallTypeдоступных приложений:AVAILABLE,INSTALL_TYPE_UNSPECIFIED.
Октябрь 2023 г.
Android Management API
- Приложения, запущенные как
SetupAction, теперь могут отменять регистрацию. Это приведет к сбросу настроек корпоративного устройства или удалению рабочего профиля на личном устройстве.
Уведомления в Android 14
Android Management API
После выпуска Android 14 Android Management API поддерживает следующие функции этой ОС:
- Ограничение доступа к контактам из рабочего профиля для системных и личных приложений, указанных в
exemptionsToShowWorkContactsInPersonalProfile. Теперь доступ к контактам рабочего профиля можно включить для всех личных приложений, для некоторых из них или ни для одного.Для удобства в
showWorkContactsInPersonalProfileдобавлен новый параметрSHOW_WORK_CONTACTS_IN_PERSONAL_PROFILE_DISALLOWED_EXCEPT_SYSTEM, который позволяет разрешить доступ к рабочим контактам только для личных приложений, используемых по умолчанию для звонков (Телефон), обмена сообщениями и управления контактами (приложение "Контакты"). В этом случае ни настроенные пользователем приложения "Телефон", "Сообщения" и "Контакты", ни другие системные или установленные пользователем личные приложения не смогут запрашивать рабочие контакты. - Отключить использование сверхширокополосной радиосвязи на устройстве. Это можно сделать с помощью нового правила
deviceRadioState.ultraWidebandState. - Блокируйте использование мобильных сетей 2G, чтобы повысить сетевую безопасность. Это можно сделать с помощью нового правила
deviceRadioState.cellularTwoGState. - В Android 14 появились настраиваемые ярлыки на заблокированном экране.
Функция управления настройками блокировки экрана, которая включает камеру, разблокировку по отпечатку пальца, фейсконтроль и т. д., была расширена. Теперь она также позволяет отключать ярлыки на заблокированном экране с помощью нового параметра
SHORTCUTS.
Сентябрь 2023 г.
Android Management API
- Теперь во время настройки можно получать информацию об устройстве и инициализации. Это позволяет разработчикам создавать более точные правила во время настройки или фильтровать устройства по предоставленным атрибутам. Теперь URL входа будет включать параметр
provisioningInfo, который можно обменять на соответствующие сведения об устройстве с помощью нового метода provisioningInfo get. SigninDetailsтеперь можно различать по настраиваемому значениюtokenTag.
Август 2023 г.
Android Management API
- Добавлен режим пропажи для корпоративных устройств. Режим пропажи позволяет работодателям удаленно блокировать и защищать потерянные устройства, а также при необходимости показывать на экране устройства сообщение с контактной информацией, чтобы облегчить его возврат.
- Добавлена поддержка делегирования выбора сертификатов, которая предоставляет приложению доступ к выбору сертификатов KeyChain от имени запрашивающих приложений.
Подробную информацию можно найти в статье
DelegatedScope.CERT_SELECTION. - Добавлены дополнительные правила управления Wi-Fi:
configureWifi- Администраторы теперь могут запретить добавлять и настраивать сети Wi-Fi.wifiConfigDisabledбольше не поддерживается.wifiDirectSettings- Это правило можно использовать, чтобы отключить настройку Wi-Fi Direct.tetheringSettings- Это правило можно использовать, чтобы отключить режим модема по Wi-Fi или все виды режима модема.tetheringConfigDisabledбольше не поддерживается.wifiState- Это правило позволяет принудительно включить или отключить Wi-Fi на устройстве пользователя.
- На устройствах с Android 13 и более поздних версий будет отключен общий доступ к сетям Wi-Fi, настроенным администратором.
Июль 2023 г.
Android Management API
- В
ApplicationReportдобавлено полеuserFacingType, которое указывает, является ли приложение пользовательским. - Добавлена конкретная причина несоответствия
ONC_WIFI_INVALID_ENTERPRISE_CONFIG.
Если для корпоративной сети Wi-Fi не задано свойствоDomainSuffixMatch, будет зарегистрировано несоответствие с причинойINVALID_VALUEи конкретной причинойONC_WIFI_INVALID_ENTERPRISE_CONFIG. - Добавлено новое уведомление издатель-подписчик
EnrollmentCompleteEvent, которое относится к типуUsageLogEventи публикуется, когда устройство завершает регистрацию. - В
deviceRadioStateдобавлено правилоairplaneModeState, которое позволяет управлять текущим состоянием режима полета и тем, может ли пользователь включать и отключать его. По умолчанию пользователю разрешено включать и отключать режим полета. Поддерживается на полностью управляемых устройствах и в рабочих профилях на корпоративных устройствах с Android 9 и более поздних версий.
Июнь 2023 г.
Android Management API
- Добавлена поддержка поля
DomainSuffixMatchв Open Network Configuration для настройки корпоративных сетей Wi-Fi в Android 6 и более поздних версиях. Конфигурации корпоративных сетей Wi-Fi безDomainSuffixMatchсчитаются небезопасными и будут отклонены платформой. - Добавлена настройка правила
UsbDataAccess, которая позволяет администраторам полностью отключить передачу данных по USB. ПравилоusbFileTransferDisabledбольше не поддерживается. Используйте вместо него правилоUsbDataAccess.
Декабрь 2022 г.
Android Management API
-
Улучшены возможности управления виджетами рабочего профиля. Добавлены два новых поля API:
workProfileWidgetsна уровне приложения иworkProfileWidgetsDefaultна уровне устройства. Они позволяют контролировать, может ли приложение, запущенное в рабочем профиле, создавать виджеты в родительском профиле, например на главном экране. По умолчанию эта функция отключена, но ее можно включить с помощьюworkProfileWidgetsиworkProfileWidgetsDefault. Она поддерживается только для рабочих профилей. -
Мы добавили поддержку настроек рандомизации MAC-адресов при настройке сетей Wi-Fi. Теперь при настройке сетей Wi-Fi администраторы могут указывать, какое значение будет иметь параметр
MACAddressRandomizationMode:HardwareилиAutomatic. Это изменение вступит в силу на устройствах с ОС Android 13 и более поздних версий и будет применяться ко всем режимам управления. Если задано значениеHardware, для сети Wi-Fi будет настроен заводской MAC-адрес, а еслиAutomatic– случайный. - Мы обновили различные разделы документации:
-
В статье Общие сведения о состоянии безопасности рассказывается о возможных результатах проверок
devicePostureиsecurityRisk. -
В качестве альтернативы
autoUpdatePolicyрекомендуется использоватьautoUpdateMode, поскольку он позволяет более гибко настраивать частоту обновлений. -
Мы уточнили, что
BlockActionиWipeActionможно использовать только на корпоративных устройствах. - Страница Уведомления издатель-подписчик была обновлена, чтобы точно отражать типы ресурсов для разных типов уведомлений.
- В Android 13 и более поздних версиях на приложения-расширения не распространяются ограничения на использование батареи, поэтому они не будут помещаться в группу приложений с ограниченным режимом App Standby.
Октябрь 2022 г.
Android Management API
- Мы обновили различные разделы документации:
- Рекомендуем использовать одно правило на устройство, чтобы обеспечить детальное управление на уровне устройства.
- Чтобы правило FreezePeriods работало правильно, для правила обновления системы нельзя задавать значение SYSTEM_UPDATE_TYPE_UNSPECIFIED..
- Дополнительные предложения по обновлению правил, касающихся видимости шагов ввода пароля во время подготовки корпоративных устройств.
- shareLocationDisabled поддерживается для полностью управляемых устройств и личных рабочих профилей.
- Мы обновили описание использования метода enterprises.devices.delete и его влияния на видимость устройств.
- Максимальный срок действия токена регистрации теперь составляет 10 000 лет (ранее – 90 дней).
12 июля 2022 г.
Android Management API
- В DelegatedScope добавлены значения NETWORK_ACTIVITY_LOGS и SECURITY_LOGS, чтобы предоставить приложениям, управляющим правилами для устройств, доступ к соответствующим журналам.
14 июня 2022 г.
Android Management API
- В NonComplianceDetail добавлены поля specificNonComplianceReason и specificNonComplianceContext, чтобы предоставлять подробную информацию об ошибках применения правил.
6 июня 2022 г.
Android Management API
- Добавлена команда, позволяющая администратору удаленно очищать данные приложения.
- Теперь можно создавать токены регистрации с более длительным сроком действия, чем предыдущий максимум в 90 дней, – примерно до 10 000 лет. Токены регистрации, действующие дольше 90 дней, будут состоять из 24 символов, а токены, действующие 90 дней или меньше, – из 20 символов.
24 мая 2022 г.
Android Management API
- При оценке целостности устройства теперь будут использоваться аппаратные функции безопасности, например аттестация ключей, если они поддерживаются. Это обеспечивает максимальную целостность системы. Если устройство не пройдет проверку или не поддерживает аппаратные функции безопасности, будет возвращен новый код SecurityRisk – HARDWARE_BACKED_EVALUATION_FAILED.
16 мая 2022 г.
Android Management API
- В PasswordPolicies добавлено поле unifiedLockSettings, позволяющее администратору настроить отдельную блокировку для рабочего профиля.
25 марта 2022 г.
Android Management API
- Добавлено свойство alwaysOnVpnLockdownExemption, позволяющее указать, на какие приложения не должна распространяться настройка AlwaysOnVpnPackage.
- Все доступные поля из ресурса Products Play EMM API добавлены в ресурс Application.
22 февраля 2022 г.
Android Management API
- Добавлен параметр cameraAccess для управления использованием камеры и переключателя камеры, а также параметр microphoneAccess для управления использованием микрофона и его переключателя. Эти поля заменяют недавно объявленные устаревшими поля cameraDisabled и unmuteMicrophoneDisabled соответственно.
15 февраля 2022 г.
AMAPI SDK
- Исправлены незначительные ошибки. Подробную информацию можно найти в репозитории Maven от Google.
15 ноября 2021 г.
Android Device Policy
-
Приложения, помеченные как недоступные в
personalApplications, теперь будут удаляться из личного профиля на корпоративных устройствах, если они уже установлены, как это происходит в ApplicationPolicy для рабочего профиля и полностью управляемых устройств.
17 сентября 2021 г.
Android Management API
-
Теперь вы можете указать, что приложение является расширением, с помощью
ExtensionConfig. Приложения-расширения могут напрямую взаимодействовать с правилами для устройств Android, а в будущем смогут использовать полный набор функций управления, предлагаемых в Android Management API. Это позволит создать локальный интерфейс для управления устройством, не требующий подключения к серверу.- В этой версии поддерживается локальное выполнение
Commandsи только командаClearAppData. Подробную информацию вы найдете в руководстве по интеграции расширений. - Остальные команды будут добавлены со временем. Также будут добавлены дополнительные функции приложения-расширения, предназначенные для того, чтобы сделать доступными для приложения-расширения все функции управления устройствами.
- В этой версии поддерживается локальное выполнение
30 июня 2021 г.
Android Device Policy
- Исправлены незначительные ошибки.
2 июня 2021 г.
Android Device Policy
- Исправлены незначительные ошибки.
5 мая 2021 г.
Android Device Policy
- Исправлены незначительные ошибки.
6 апреля 2021 г.
Android Device Policy
- Исправлены незначительные ошибки.
Март 2021 г.
Android Management API
- Добавлены два новых
AdvancedSecurityOverrides. Эти правила по умолчанию включают рекомендации по безопасности Android Enterprise, но позволяют организациям переопределять значения по умолчанию для расширенных сценариев использования. - В
googlePlayProtectVerifyAppsпо умолчанию включена проверка приложений в Google Play. developerSettingsпо умолчанию запрещает пользователям доступ к Для разработчиков и безопасному режиму, которые могут привести к утечке корпоративных данных.-
ChoosePrivateKeyRuleтеперь поддерживает прямое предоставление определенных ключей KeyChain управляемым приложениям. - Это позволяет целевым приложениям получать доступ к указанным ключам, вызывая
getCertificateChain()иgetPrivateKey()без предварительного вызоваchoosePrivateKeyAlias(). - Android Management API по умолчанию предоставляет прямой доступ к ключам, указанным в правиле, но в противном случае предоставляет доступ после того, как указанное приложение вызовет
choosePrivateKeyAlias(). Подробную информацию можно найти в статьеChoosePrivateKeyRule.
Прекращение поддержки
- Поддержка
ensureVerifyAppsEnabledпрекращена. Вместо этого используйтеgooglePlayProtectVerifyAppsAdvancedSecurityOverrides. - Существующие пользователи API (облачные проекты Google Cloud с включенным Android Management API по состоянию на 15 апреля 2021 г.) могут продолжать использовать
ensureVerifyAppsEnabledдо октября 2021 г., но им рекомендуется как можно скорее перейти наAdvancedSecurityOverrides. В октябреensureVerifyAppsEnabledперестанет работать. debuggingFeaturesAllowedиsafeBootDisabledбольше не поддерживаются. Вместо этого используйтеdeveloperSettingsAdvancedSecurityOverrides.- Существующие пользователи API (проекты Google Cloud с включенным Android Management API по состоянию на 15 апреля 2021 г.) могут продолжать использовать
debuggingFeaturesAllowedиsafeBootDisabledдо октября 2021 г., но им рекомендуется как можно скорее перейти наAdvancedSecurityOverrides. В октябреdebuggingFeaturesAllowedиsafeBootDisabledперестанут работать.
Февраль 2021 г.
Android Management API
- Добавлена поддержка
personalApplicationsдля корпоративных устройств с Android 8 и более поздних версий. Теперь эта функция поддерживается на всех корпоративных устройствах с рабочим профилем. - Номер телефона теперь указывается для полностью управляемых устройств в ресурсе
Device.
Январь 2021 г.
Android Device Policy
- Исправлены незначительные ошибки.
Декабрь 2020 г.
Android Management API
personalApplicationsдобавлено вPersonalUsagePolicies. На корпоративных устройствах системные администраторы могут указывать белый или черный список приложений в личном профиле. В настоящее время эта функция доступна только на устройствах с Android 11, но в будущем она будет поддерживаться и на устройствах с Android 8.
Android Device Policy
- Незначительные обновления интерфейса инициализации.
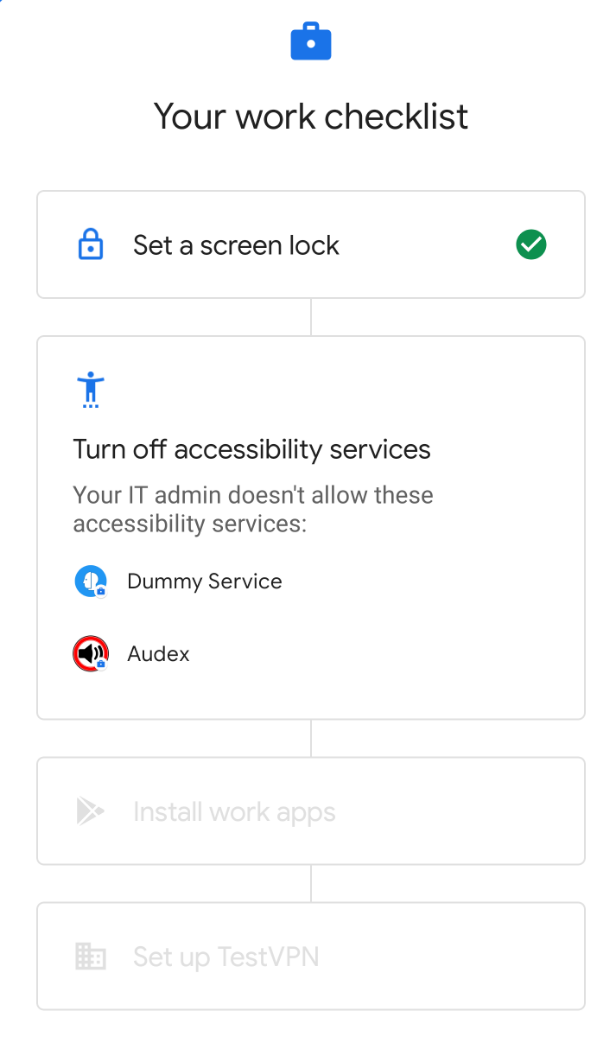
Ноябрь 2020 г.
Android Management API
- Добавлен метод
AutoDateAndTimeZone, заменяющий устаревший методautoTimeRequired, для управления автоматической настройкой даты, времени и часового пояса на корпоративном устройстве. - Начиная с Android 11 пользователи больше не могут очищать данные приложений или принудительно останавливать их, если устройство настроено как киоск (то есть когда для параметра
InstallTypeодного приложения вApplicationPolicyзадано значениеKIOSK). - Добавлены новые элементы управления
LocationMode, которые заменят устаревшие элементы управления методами определения местоположения. На корпоративных устройствах системные администраторы теперь могут принудительно включить или отключить геолокацию, а также разрешить пользователям включать и отключать ее. - Добавлена поддержка
CommonCriteriaMode– новой функции в Android 11. Можно включить для соответствия определенным требованиям профиля защиты MDFPP (Mobile Device Fundamentals Protection Profile) по Общим критериям.
Прекращение поддержки
autoTimeRequiredбольше не поддерживается, поскольку в Android 11 прекращена поддержка некоторых элементов управления автоматической настройкой времени. Используйте вместо негоAutoDateAndTimeZone.- Следующие параметры
LocationModeбольше не поддерживаются, поскольку они устарели в Android 9:HIGH_ACCURACY,SENSORS_ONLY,BATTERY_SAVINGиOFF. Вместо него используйтеLOCATION_ENFORCED,LOCATION_DISABLEDиLOCATION_USER_CHOICE.
Октябрь 2020 г.
Android Device Policy
- Добавлена новая команда для устройств –
RELINQUISH_OWNERSHIP. При развертывании рабочего профиля администраторы могут передавать право собственности на корпоративные устройства сотрудникам, удаляя рабочий профиль и сбрасывая все правила для устройств до заводского состояния, оставляя при этом личные данные нетронутыми. При этом ИТ-специалисты теряют право собственности на устройство и не должны ожидать его повторной регистрации. Чтобы сбросить настройки устройства, не меняя владельца, используйте методdevices.delete.
Август 2020 г.
Android Management API
-
Улучшения рабочего профиля на корпоративных устройствах были анонсированы в предварительной версии Android 11 для разработчиков. Android Management API поддерживает эти улучшения для устройств с Android 8.0 и более поздними версиями. Теперь компании могут назначать устройства с рабочим профилем как корпоративные. Это позволяет управлять рабочим профилем устройства, политикой использования личного профиля и некоторыми настройками на уровне устройства, сохраняя при этом конфиденциальность в личном профиле.
- Общие сведения об улучшении рабочего профиля можно найти в статье Рабочий профиль – новый стандарт конфиденциальности для сотрудников.
- Подробнее о том, как настроить рабочий профиль на корпоративном устройстве…
- Пример правил для корпоративного устройства с рабочим профилем приведен в разделе Устройства с рабочими профилями.
- Добавлено
blockScopeвblockAction. ИспользуйтеblockScope, чтобы указать, применяется ли блокировка ко всему корпоративному устройству или только к его рабочему профилю.
Добавлено
connectedWorkAndPersonalAppвapplicationPolicy. Начиная с Android 11, некоторые основные приложения могут подключаться к рабочему и личному профилям на устройстве. Если связать приложения из разных профилей, устройством будет удобнее пользоваться. Например, вы сможете одновременно видеть в календаре как рабочие, так и личные мероприятия.Некоторые приложения, например Google Поиск, могут быть связаны на устройстве по умолчанию. Список связанных приложений на устройстве можно посмотреть в разделе Настройки > Конфиденциальность > Связь рабочих и личных приложений.
Используйте
connectedWorkAndPersonalApp, чтобы разрешить или запретить подключенные приложения. Если вы разрешите приложению подключаться к данным из разных профилей, у пользователя появится возможность подключить приложение. Пользователи могут в любой момент отключить приложения.Добавлено свойство
systemUpdateInfoвdevicesдля передачи информации об ожидающих обновлениях системы.
Июль 2020 г.
Android Device Policy
- 23 июля. Исправлены незначительные ошибки
Июнь 2020 г.
Android Device Policy
- [17 июня] Исправлены незначительные ошибки.
Май 2020 г.
Android Device Policy
- [12 мая] Исправлены незначительные ошибки.
Апрель 2020 г.
Android Device Policy
- [14 апреля] Исправлены незначительные ошибки.
Март 2020 г.
Android Device Policy
- [16 марта] Исправлены незначительные ошибки.
Февраль 2020 г.
Android Device Policy
- [24 февраля] Исправлены незначительные ошибки.
Январь 2020 г.
Android Device Policy
- [15 января] Исправлены незначительные ошибки.
Декабрь 2019 г.
Android Management API
- Доступно новое правило для блокировки ненадежных приложений (приложений из неизвестных источников). Используйте
advancedSecurityOverrides.untrustedAppsPolicy, чтобы:- Запретить установку ненадежных приложений на устройство (в том числе в рабочие профили).
- Блокировать установку ненадежных приложений только в рабочем профиле.
- Разрешить установку ненадежных приложений на устройство.
- Теперь с помощью
requirePasswordUnlockможно задать период бездействия, по истечении которого на устройстве или в рабочем профиле будут заблокированы ненадежные способы разблокировки экрана, например отпечаток пальца или распознавание лица. По истечении указанного времени пользователю придется пройти надежную аутентификацию (ввести пароль, PIN-код или графический ключ), чтобы разблокировать устройство или рабочий профиль. - Добавлено свойство
kioskCustomization, позволяющее включать и отключать следующие функции системного интерфейса на устройствах в режиме киоска:- Глобальные действия, запускаемые кнопкой питания (см.
powerButtonActions). - Системная информация и уведомления (см.
statusBar). - Кнопки "Главный экран" и "Обзор" (см.
systemNavigation). - Строка состояния (см.
statusBar). - Диалоговые окна с ошибками для приложений, которые не отвечают или работают со сбоями (см.
systemErrorWarnings).
- Глобальные действия, запускаемые кнопкой питания (см.
- Добавлено правило
freezePeriod, позволяющее ежегодно блокировать обновления системы на определенный период. - В
devices.deleteдоступен новый параметрwipeReasonMessage, который позволяет указать короткое сообщение, показываемое пользователю перед удалением рабочего профиля с его личного устройства.
Прекращение поддержки
installUnknownSourcesAllowed теперь считается устаревшим.
Поддержка правила будет продолжаться до второго квартала 2020 года для пользователей, которые включили Android Management API до 14:00 по Гринвичу 19 декабря 2019 года.
Правило не поддерживается для пользователей, которые включили API после этой даты.
advancedSecurityOverrides.untrustedAppsPolicy заменяет installUnknownSourcesAllowed.
В таблице ниже показано, как сопоставляются эти правила. Разработчикам следует как можно скорее обновить свои решения в соответствии с новыми правилами*.
| installUnknownSourcesAllowed | advancedSecurityOverrides.untrustedAppsPolicy |
|---|---|
TRUE |
ALLOW_INSTALL_DEVICE_WIDE |
FALSE |
ALLOW_INSTALL_IN_PERSONAL_PROFILE_ONLYПримечание. Применяется ко всем типам устройств (с рабочими профилями и полностью управляемым). Поскольку на полностью управляемых устройствах нет личного профиля, ненадежные приложения блокируются на всем устройстве. Чтобы заблокировать ненадежные приложения на всем устройстве с рабочим профилем, используйте правило |
untrustedAppsPolicy (DISALLOW_INSTALL) не применяется, если для untrustedAppsPolicy задано значение UNTRUSTED_APPS_POLICY_UNSPECIFIED или если правило не указано. Чтобы заблокировать ненадежные приложения на всем устройстве, необходимо явно задать для правила значение DISALLOW_INSTALL.
Ноябрь 2019 г.
Android Device Policy
- [27 ноября] Исправлены незначительные ошибки.
Октябрь 2019 г.
Android Management API
- Новые параметры
IframeFeatureпозволяют указать, какие функции окна iframe корпоративного Google Play нужно включить или отключить в консоли.
Android Device Policy
- [16 октября] Исправлены незначительные ошибки, оптимизирована производительность.
4 сентября 2019 г.
Функции
- Ресурс
policiesтеперь может распространять закрытые выпуски приложений (закрытые каналы приложений), позволяя организациям тестировать предварительные выпуски приложений. Подробнее о распространении приложений для закрытого тестирования… - Добавлен метод
permittedAccessibilityServicesвpolicies, который можно использовать для:- запретить все несистемные сервисы специальных возможностей на устройстве;
- разрешить доступ к этим сервисам только указанным приложениям.
6 августа 2019 г.
Функции
- Android Management API теперь оценивает безопасность устройства и сообщает о результатах в отчетах об устройствах (в разделе
securityPosture).securityPostureвозвращает статус безопасности устройства (POSTURE_UNSPECIFIED,SECURE,AT_RISKилиPOTENTIALLY_COMPROMISED), оцененный SafetyNet и другими проверками, а также сведения о любых выявленных рисках безопасности, которыми вы можете поделиться с клиентами через консоль управления.Чтобы включить эту функцию для устройства, убедитесь, что в его правиле включено хотя бы одно поле из
statusReportingSettings.
2 июля 2019 г.
Функции
- Чтобы определить, что приложение запущено из
launchAppвsetupActions, в действие, которое запускается первым, добавлено логическое дополнение намеренияcom.google.android.apps.work.clouddpc.EXTRA_LAUNCHED_AS_SETUP_ACTIONсо значениемtrue. Это дополнение позволяет настраивать приложение в зависимости от того, запущено ли оно изlaunchAppили пользователем.
31 мая 2019 г.
Исправленная версия
- Исправлены незначительные ошибки, оптимизирована производительность.
7 мая 2019 г.
Функции
- Добавлен метод
policyEnforcementRules, который заменяет устаревший методcomplianceRules. Дополнительную информацию можно найти в уведомлении о прекращении поддержки выше. - Добавлены новые API для создания и редактирования веб-приложений. Подробнее о поддержке веб-приложений…
Для пользователей
Android Device Policy. Значок приложения больше не виден на устройствах. Пользователи по-прежнему могут просматривать страницу правил, которая ранее открывалась при нажатии на значок:
- Полностью управляемые устройства: "Настройки > Google > Правила для устройств".
- Устройства с рабочими профилями: "Настройки > Google > Работа > Правила для устройств".
- Все устройства: приложение Google Play > правила для устройств Android.
16 апреля 2019 г.
- Приложение Android Device Policy теперь доступно в Южной Корее.
21 марта 2019 г.
Функции
- В
devicesдобавлены новые метаданные, в том числе альтернативные серийные номера. - Количество приложений с
installTypeREQUIRED_FOR_SETUPтеперь ограничено до пяти на правило. Это необходимо, чтобы обеспечить удобство работы пользователей при настройке устройств и рабочих профилей.
12 февраля 2019 г.
Для пользователей
- Правила для устройств Android. Добавлены улучшенные сообщения о несоответствии, которые помогают пользователям вернуть устройства в соответствующее состояние или сообщают, когда это невозможно.
- Правила для устройств Android. После регистрации токена регистрации новый интерфейс настройки помогает пользователям выполнить действия, необходимые в соответствии с правилами, чтобы завершить настройку устройства или рабочего профиля.
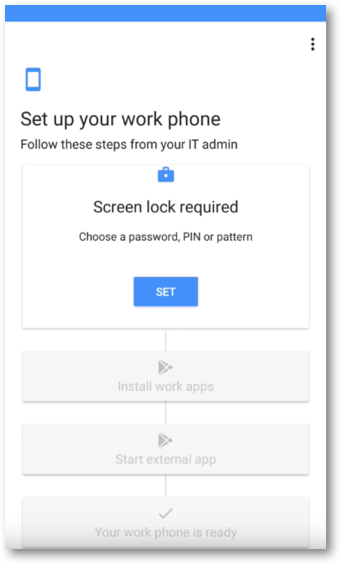
Рисунок 1. Пошаговая настройка.
Функции
- В таблицу
installTypeдобавлено новое поле.REQUIRED_FOR_SETUP– если задано значение true, приложение должно быть установлено до завершения настройки устройства или рабочего профиля. Примечание. Если приложение не установлено по какой-либо причине (например, из-за несовместимости, недоступности в регионе или плохого подключения к сети), настройка не будет завершена.
- Добавлено
SetupActionвpolicies. С помощьюSetupActionвы можете указать приложение, которое будет запускаться во время настройки, чтобы пользователь мог дополнительно настроить свое устройство. Подробнее о том, как запустить приложение во время настройки… - В организациях, где включены отчеты о статусе, новые отчеты об устройствах теперь создаются сразу после неудачной попытки разблокировать устройство или рабочий профиль.
Прекращение поддержки
- В
policiesпрекращена поддержкаwifiConfigsLockdownEnabled. Сети Wi-Fi, указанные в правилах, теперь по умолчанию нельзя изменить. Чтобы сделать их изменяемыми, задайте дляwifiConfigDisabledзначение false.
10 декабря 2018 г.
Функции
- Добавлена поддержка устройств с рабочим профилем для метода инициализации URL входа. Теперь владельцы устройств с рабочим профилем могут войти в систему, используя свои корпоративные учетные данные, чтобы завершить инициализацию.
Для пользователей
Добавлена поддержка тёмной темы в Android Device Policy. Тёмная тема доступна в Android 9 Pie. Чтобы включить ее, выберите Настройки > Экран > Дополнительно > Тема устройства > Тёмная.
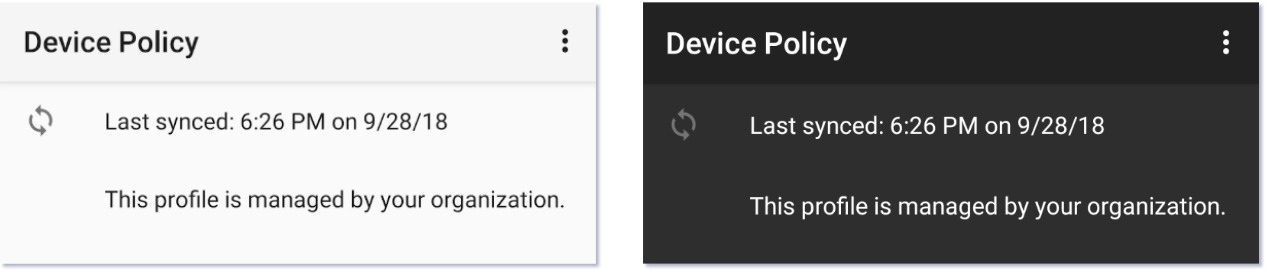
Рисунок 1. (L) Обычный режим отображения (R) Тёмная тема
2 ноября 2018 г.
Функции
- Для полностью управляемых устройств доступен новый метод регистрации. Этот метод использует URL входа, чтобы предложить пользователям ввести свои учетные данные, что позволяет вам назначить правило и подготовить устройства пользователей на основе их идентификационных данных.
- Добавлена поддержка iframe управляемых конфигураций – интерфейса, который можно добавить в консоль, чтобы системные администраторы могли задавать и сохранять управляемые конфигурации. Для каждой сохраненной конфигурации iframe возвращает уникальный идентификатор
mcmId, который можно добавить вpolicies. - Добавлены
passwordPoliciesиPasswordPolicyScopeвpolicies:passwordPoliciesзадает требования к паролю для указанной области действия (устройство или рабочий профиль).- Если параметр
PasswordPolicyScopeне задан, по умолчанию используется область действияSCOPE_PROFILEдля устройств с рабочим профилем иSCOPE_DEVICEдля полностью управляемых или специализированных устройств. passwordPoliciesпереопределяетpasswordRequirements, еслиPasswordPolicyScopeне указано (по умолчанию) илиPasswordPolicyScopeзадано для той же области действия, что иpasswordRequirements.
20 сентября 2018 г.
Исправлены ошибки.
- Исправлена ошибка, из-за которой устройства в режиме киоска после инициализации ошибочно помечались как не соответствующие требованиям при определенных конфигурациях правил.
28 августа 2018 г.
Функции
Обновления, связанные с поддержкой рабочего профиля, а также подготовкой и управлением полностью управляемыми устройствами:
- Для рабочих профилей доступны новые способы инициализации:
- Предоставьте пользователям ссылку с токеном регистрации.
- Выберите Настройки > Google > Настроить рабочий профиль.
- В
enrollmentTokensдобавлены новые поля.oneTimeOnly– если задано значение true, срок действия токена регистрации истечет после первого использования.userAccountIdentifier– идентификатор определенного корпоративного аккаунта Google Play.- Если не указано: API автоматически создает новый аккаунт каждый раз, когда устройство регистрируется с помощью токена.
- Если аккаунт указан, API использует его каждый раз, когда устройство регистрируется с помощью токена. Один и тот же аккаунт можно указать в нескольких токенах. Подробнее о том, как указать пользователя…
- Пользователь
managementModeдобавлен в группуdevicesс правами только на чтение.- Устройства с рабочими профилями: для параметра
managementModeзадано значениеPROFILE_OWNER. - Специализированные и полностью управляемые устройства:
managementModeустановлено значениеDEVICE_OWNER.
- Устройства с рабочими профилями: для параметра
Обновления ресурса policies для улучшения возможностей управления приложениями:
- Добавлено новое поле
playStoreMode.WHITELIST(по умолчанию) – в рабочем профиле или на управляемом устройстве доступны только приложения, добавленные в правила. Любое приложение, не указанное в правиле, будет недоступно и удалено, если оно было установлено ранее.BLACKLIST: приложения, добавленные в правила, недоступны. Все остальные приложения, представленные в Google Play, доступны.
- Добавлено значение
BLOCKEDдля параметра InstallType, которое делает приложение недоступным для установки. Если приложение уже установлено, оно будет удалено.- Вы можете использовать installType
BLOCKEDвместе сplayStoreModeBLACKLIST, чтобы запретить установку определенных приложений на управляемом устройстве или в рабочем профиле.
- Вы можете использовать installType
Для пользователей
- Настройки правил для устройств Android обновлены в соответствии с настройками устройства.
12 июля 2018 г.
Для пользователей
- Страницы статуса и сведений об устройстве в Android Device Policy объединены в одну.
- Улучшена согласованность интерфейса настройки с мастером настройки Android.
Функции
- Добавлен параметр PermissionGrants на уровне правил. Теперь вы можете управлять динамическими разрешениями на четырех уровнях:
- Глобальные правила для всех приложений. Задайте defaultPermissionPolicy на уровне правил.
- Для каждого разрешения во всех приложениях. Задайте permissionGrant на уровне правил.
- Для приложения и всех разрешений. Задайте defaultPermissionPolicy в ApplicationPolicy.
- Для каждого приложения и разрешения. Задайте permissionGrant в ApplicationPolicy.
- При сбросе настроек устройства новый флаг WipeDataFlag позволяет:
WIPE_EXTERNAL_STORAGE– удаление данных с внешнего накопителя устройства (например, SD-карты).PRESERVE_RESET_PROTECTION_DATA– сохранить на устройстве данные защиты после сброса настроек. Этот флаг гарантирует, что только авторизованный пользователь сможет восстановить устройство, если оно, например, будет потеряно. Примечание. Включайте эту функцию, только если вы задалиfrpAdminEmails[]в правиле.
Исправлены ошибки.
- Исправлена ошибка, из-за которой Android Device Policy выходило из режима блокировки задач при обновлении в активном режиме.
25 мая 2018 г.
Для пользователей
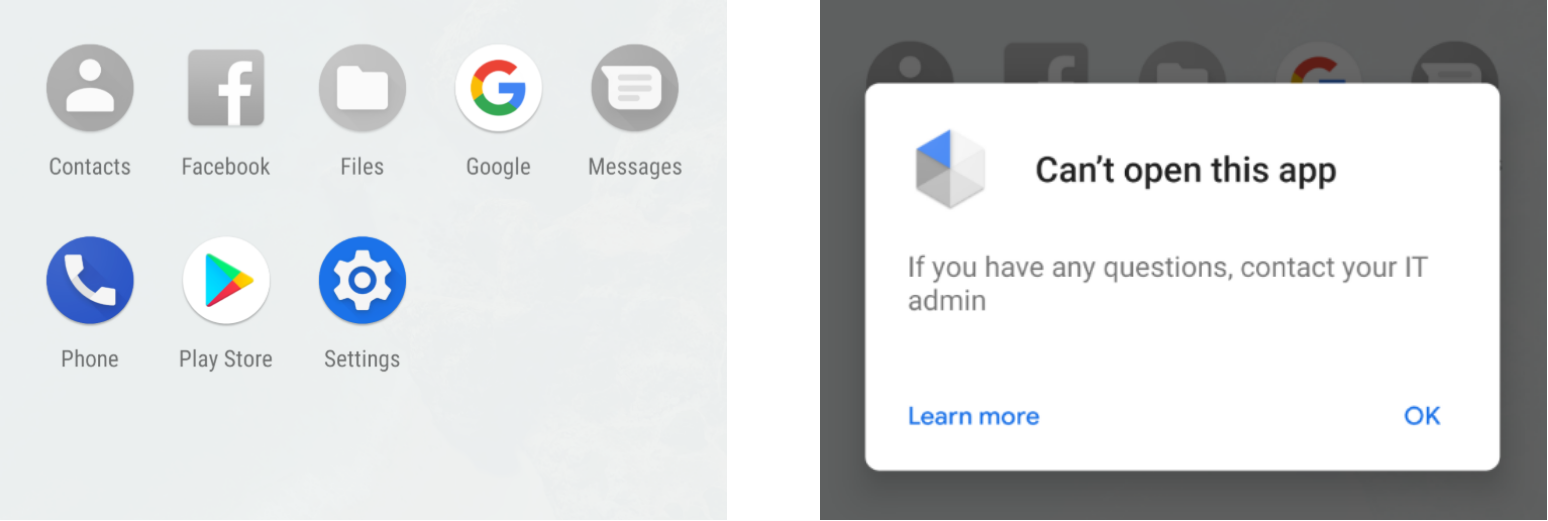
- На устройствах с Android 7.0 и более поздних версий значки отключенных приложений не скрываются, а становятся серыми.
Функции
- Обновлен инструмент
policies. Теперь он поддерживает следующие возможности управления сертификатами:- Автоматическое предоставление приложениям доступа к сертификатам.
- Делегирование всех функций управления сертификатами, поддерживаемых правилами для устройств Android, другому приложению (см.
CERT_INSTALL).
- Теперь отдельные приложения можно отключать в ApplicationPolicy (для этого задайте для
disabledзначениеtrue) независимо от правил соответствия. - Теперь можно отключать системные приложения.
- В
devicesдобавлены отчеты о приложениях. Для каждого управляемого приложения, установленного на устройстве, в отчете указывается название пакета, версия, источник установки и другие подробные сведения. Чтобы включить эту функцию, задайте для параметраapplicationReportsEnabledзначениеtrueв правилах устройства. - В
enterprisesдобавлены условия использования. Условия использования компании показываются на устройствах во время инициализации.
Исправлены ошибки.
- Обновлен процесс инициализации: теперь доступ к настройкам отключен, за исключением случаев, когда он необходим для завершения настройки (например, для создания кода доступа).
3 апреля 2018 г.
Для пользователей
- Обновлен дизайн Android Device Policy и процесс подготовки устройств, чтобы сделать их удобнее для пользователей.
Функции
- Добавлена поддержка режима Direct Boot, позволяющего удаленно стирать данные с устройств Android 7.0 и более поздних версий, которые не были разблокированы после последней перезагрузки.
- В ресурс
policiesдобавлен параметр Режим определения местоположения, позволяющий настроить режим точности геолокации на управляемом устройстве. - В ресурс
Commandдобавлено поле ответа об ошибке.
Исправлены ошибки.
- Повышена производительность инициализации.
- Теперь отчеты о соответствии создаются сразу после инициализации устройства. Чтобы настроить получение отчетов о соответствии требованиям, ознакомьтесь со статьей Как получать уведомления о несоответствии требованиям.
Известные проблемы
- На устройствах LG с Android 8.0 и более поздних версий (например, LG V30), управляемых с помощью правил для устройств Android, происходит сбой настроек заблокированного экрана.
14 февраля 2018 г.
Для пользователей
- Обновлен текст проверки для поля "Код", который показывается, если пользователь вводит QR-код вручную, чтобы зарегистрировать устройство.
Функции
- Теперь вы можете настроить правило, которое будет запускать автоматическое обновление принудительно установленных приложений, если их версия ниже указанной. В ApplicationPolicy:
- Установить для параметра "
installType" значение "FORCE_INSTALLED" - Укажите значение поля "
minimumVersionCode".
- Установить для параметра "
- В ресурс Devices добавлены новые поля, содержащие информацию, которая может быть полезна системным администраторам, например название оператора связи (подробные сведения приведены в разделе NetworkInfo), а также данные о том, зашифровано ли устройство и включена ли функция "Проверить приложения" (подробные сведения приведены в разделе DeviceSettings).
Исправлены ошибки.
- Команды
RESET_PASSWORDиLOCKтеперь работают на устройствах с Android 8.0 Oreo. - Исправлена ошибка, из-за которой не заполнялось поле DeviceSettings.
- Исправлена ошибка, связанная с обработкой правила
stayOnPluggedModes.
12 декабря 2017 г.
Функции
- Правила для устройств Android теперь поддерживают базовую панель запуска в режиме киоска, которую можно включить с помощью правила. Лаунчер блокирует устройство, оставляя доступным только набор заранее определенных приложений, и запрещает пользователю доступ к настройкам устройства. Указанные приложения будут показаны на одной странице в алфавитном порядке. Чтобы сообщить об ошибке или запросить функцию, нажмите на значок отзыва на панели запуска.
- Обновлена настройка устройства с новой логикой повторных попыток. Если устройство перезагружается во время настройки, процесс инициализации продолжается с того места, где он был прерван.
- Добавлены новые правила. Подробную информацию можно найти в документации по API.
keyguardDisabledFeaturesaccountTypesWithManagementDisabledinstallAppsDisabledmountPhysicalMediaDisableduninstallAppsDisabledbluetoothContactSharingDisabledshortSupportMessagelongSupportMessagebluetoothConfigDisabledcellBroadcastsConfigDisabledcredentialsConfigDisabledmobileNetworksConfigDisabledtetheringConfigDisabledvpnConfigDisabledcreateWindowsDisablednetworkResetDisabledoutgoingBeamDisabledoutgoingCallsDisabledsmsDisabledusbFileTransferDisabledensureVerifyAppsEnabledpermittedInputMethodsrecommendedGlobalProxysetUserIconDisabledsetWallpaperDisabledalwaysOnVpnPackagedataRoamingDisabledbluetoothDisabled - Целевой SDK правил для устройств Android обновлен до Android 8.0 Oreo.
Исправленные ошибки
- Теперь можно пропустить экран выбора сети, если при загрузке не удается установить подключение. Чтобы включить выбор сети при загрузке, используйте правило
networkEscapeHatchEnabled.