

تلخّص هذه الصفحة جميع التغييرات (الميزات الجديدة وإصلاحات الأخطاء والتحديثات) التي تم إجراؤها على Android Management API وسياسة جهاز Android كل شهر.
انضم إلى القائمة البريدية لواجهة Android Management API لتلقّي آخر الأخبار الشهرية والإشعارات المتعلّقة بالخدمة مباشرةً في بريدك الوارد.
سبتمبر 2026
Android Management API
-
تمت إضافة سياسات في
enterprises.policiesللتحكّم في ميزة نقل المهام بشكل متواصل على الإصدار 17 من Android QPR1 والإصدارات الأحدث، بما في ذلكtaskContinuityHandoffضمنCrossDevicePolicies(للأجهزة المُدارة بالكامل وملفات العمل) وtaskContinuityHandoffضمنPersonalCrossDevicePolicies(للملف الشخصي على الأجهزة المملوكة للشركة والتي تتضمّن ملف عمل). -
تمت إضافة سياسة
backupServiceالجديدة (BackupService) للأجهزة المُدارة بالكامل. بشكل تلقائي (BACKUP_SERVICE_DISABLED)، يتم إيقاف خدمة الاحتفاظ بنسخة احتياطية من البيانات في جهاز Android ولا يمكن للمستخدم تغييرها، ويؤدي ضبط السياسة علىBACKUP_SERVICE_USER_CHOICEإلى السماح للمستخدمين بتفعيل خدمة الاحتفاظ بنسخة احتياطية من البيانات من أجل نقل البيانات إلى جهاز جديد مُدار بالكامل. - تم طرح الإصدار 1.8.4 من حزمة تطوير البرامج (SDK) لواجهة برمجة التطبيقات Android Management API. لمعرفة التفاصيل، يُرجى الاطّلاع على ملاحظات إصدار حزمة تطوير البرامج (SDK) لإدارة Android.
-
تم أيضًا تعديل عناصر المستندات التالية:
-
تم تعديل أوصاف الأمرَين
ADD_ESIMوREMOVE_ESIMفيenterprises.devices.issueCommandلتوضيح أنّ الأمرREMOVE_ESIMغير متاح على الأجهزة المملوكة للشركة والتي تتضمّن ملف عمل وتعمل بالإصدار Android 16 QPR2 أو Android 16 QPR3. - تم تعديل دليل خادم MCP لإدارة Android ليتضمّن أحدث إعدادات ضبط العميل وأمثلة على التحقّق.
-
تم تعديل أوصاف الأمرَين
أغسطس 2026
Android Management API
-
تمت إضافة قيم تعداد جديدة للتحكّم في تطبيقات مزوّدي بيانات الاعتماد على Android 14 والإصدارات الأحدث
في
enterprises.policies، بما في ذلكCREDENTIAL_PROVIDER_DEFAULT_ALLOWEDللسماح للتطبيقات التي لا تتضمّنcredentialProviderPolicyمحدّدًا بالعمل كمزوّدي بيانات اعتماد تلقائيًا، وCREDENTIAL_PROVIDER_DISALLOWEDلحظر تطبيق معيّن. بالإضافة إلى ذلك، تم تحسين رصد تطبيقات مزوّدي بيانات الاعتماد التابعة للنظام عند ضبطcredentialProviderPolicyDefaultعلىCREDENTIAL_PROVIDER_DEFAULT_DISALLOWED_EXCEPT_SYSTEM. - تم تحسين ثبات عملية التسجيل لضمان عدم تعذُّر تسجيل "ملف العمل" عند التبديل إلى تطبيق آخر (مثل تطبيق مصادقة) أثناء تسجيل الدخول.
- تم طرح الإصدار 1.8.3 من حزمة تطوير البرامج (SDK) الخاصة بواجهة Android Management API. يُرجى الاطّلاع على ملاحظات إصدار حزمة تطوير البرامج (SDK) لإدارة Android لمزيد من التفاصيل.
-
تم أيضًا تعديل عناصر المستندات التالية:
- عدّلنا دليل توفير متطلبات الأجهزة اللازمة من خلال إضافة قسم جديد بعنوان إعفاء الرموز المميّزة الحالية للتسجيل وملاحظة ضمن عنوان URL لتسجيل الدخول. يوضّح هذا أنّ الرموز المميّزة للتسجيل التي تم إنشاؤها قبل أن تفعّل المؤسسة متطلّب "المصادقة باستخدام Google" لأول مرة تُعفى من طلبات تسجيل الدخول، في حين أنّ الرموز المميّزة التي تم إنشاؤها بعد ذلك تتّبع إعدادات المصادقة التي يضبطها مشرف تكنولوجيا المعلومات.
-
أوضحنا أنّ عنوان البريد الإلكتروني المحدّد لحساب Google التابع للعمل في الحقل
requiredAccountEmailضمنWorkAccountSetupConfigيجب أن يكون مكتوبًا بأحرف صغيرة. -
يشير الحقل
preserveFrpضمنWipeActionالآن إلى أنّه ينطبق على كلّ من الأجهزة المُدارة بالكامل و ملفات العمل على الأجهزة المملوكة للشركة. -
عدّلنا قسم حالة الفقدان
في دليل وضع الفقدان
لتوضيح أنّ الأجهزة ترسل تحديثات دورية للموقع الجغرافي (من خلال
LostModeLocationEvent) بدلاً من التحديثات كل دقيقة. يوضّح الدليل الآن أيضًا أنّ وضع Doze في Android قد يؤجّل الإشعارات الدورية بشأن الموقع الجغرافي.
يوليو 2026
Android Management API
- تم إيقاف التوافق مع Android 6.0 نهائيًا، بما يتوافق مع توافق خدمات Google Play مع Android 7.0 والإصدارات الأحدث. ولن تتلقّى الأجهزة التي تعمل بنظام التشغيل Android 6.0 تحديثات Android Management API. ولا يؤدي ذلك إلى حظر الأجهزة من التسجيل في الإدارة.
- تم طرح الإصدار 1.8.2 من حزمة تطوير البرامج (SDK) لواجهة Android Management API. يُرجى الاطّلاع على ملاحظات إصدار حزمة تطوير البرامج (SDK) لإدارة Android لمزيد من التفاصيل.
- تم إصلاح مشكلة تفعيل ميزة "حماية الجهاز بعد إعادة ضبطه على الإعدادات الأصلية" (FRP) للمستهلكين بشكل غير متوقّع على الأجهزة المملوكة للشركة بعد إعادة الضبط على الإعدادات الأصلية، حتى في حال عدم تحديد عناوين البريد الإلكتروني لمشرفي ميزة FRP في سياسة الجهاز.
-
تم أيضًا تعديل عناصر المستندات التالية:
- أضفنا إرشادات لشرح كيفية فرض مصادقة Google عند التسجيل.
-
تتضمّن سياسة
persistentPreferredActivitiesالآن تحذيرًا لتجنُّب ضبط هذه السياسة وسياسةdefaultApplicationSettingsلنطاق الغرض نفسه من أجل تجنُّب السلوك غير المتوقّع. وعدّلنا أيضًا الدليل ذي الصلة. -
وضّحنا في المستندات أنّ المَعلمة
templateIdلنموذج الإعدادات المُدارة يجب أن تكون سلسلة رقمية تحتوي على أرقام فقط. - يتضمّن دليل البدء السريع الآن تعليمات لإنشاء عميل OAuth الخاص بك عند إعداد Android Management API.
يونيو 2026
Android Management API
-
لقد أضفنا سياسات لكل من
nearbyNotificationStreamingوnearbyAppStreamingللتحكّم في ما إذا كان بإمكان المستخدمين بث محتوى التطبيقات والإشعارات إلى الأجهزة المجاورة. وتعكس هذه الواجهات واجهتَي برمجة تطبيقات حاليتَين للمنصة:setNearbyNotificationStreamingPolicyوsetNearbyAppStreamingPolicy. -
يمكن الآن لمشرفي تكنولوجيا المعلومات ضبط
googleAuthenticationOptionsضمنSigninDetailوEnrollmentTokenلتحديد ما إذا كان على المستخدمين المصادقة باستخدام Google أثناء التسجيل. - تم طرح الإصدار 1.8.1 من حزمة تطوير البرامج (SDK) الخاصة بواجهة Android Management API. يُرجى الاطّلاع على ملاحظات إصدار حزمة تطوير البرامج (SDK) لإدارة Android لمزيد من التفاصيل.
-
تم أيضًا تعديل عناصر المستندات التالية:
-
أوضحنا أنّ الصنف الأساسي
NotificationReceiverServiceيتعامل تلقائيًا مع إجراءات الحماية الأمنية (يُرجى الاطّلاع على "الملاحظة" في أسفل القسم المرتبط). - تم تعديل الإرشادات حول ضبط إعدادات عميل MCP لاستخدام خادم MCP في Android Management API.
-
أوضحنا أنّ الصنف الأساسي
مايو 2026
Android Management API
- تُبلغ واجهة برمجة التطبيقات لإدارة Android الآن عن تجزئات SHA-256 لشهادات التوقيع في إعداد تقارير التطبيقات، ما يوفّر أمانًا محسّنًا مقارنةً بحقل تجزئة SHA-1 الذي تم إيقافه نهائيًا الآن. يتوافق هذا مع أحدث أفضل الممارسات في منظومة Android المتكاملة.
- تعمل واجهة برمجة التطبيقات Android Management API على تحسين معالجة سياسة "حماية الجهاز بعد إعادة ضبطه على الإعدادات الأصلية" على الأجهزة المملوكة للشركة والمخصّصة للاستخدام الشخصي من خلال إيقاف هذه الميزة صراحةً ومحو قوائم الحسابات في حال عدم ضبط أي عناوين بريد إلكتروني للمشرفين، ما يمنع عمليات القفل غير المتوقّعة بعد إعادة ضبط الجهاز.
أبريل 2026
Android Management API
-
أضافت واجهة برمجة التطبيقات لإدارة Android سياسة جديدة
للسماح لمشرف تكنولوجيا المعلومات بإيقاف خدمة الملء التلقائي. تكمّل السياسة
AutofillPolicyسياسات بيانات الاعتماد الأخرى في إيقاف تخزين بيانات الاعتماد. - تم طرح الإصدار 1.8.0 من حزمة تطوير البرامج (SDK) لواجهة برمجة التطبيقات Android Management API. يُرجى الاطّلاع على ملاحظات إصدار حزمة تطوير البرامج (SDK) لإدارة Android لمزيد من التفاصيل.
- تم أيضًا تعديل عناصر المستندات التالية:
- أوضحنا أنّ العنصر
provisioningInfoمتاح لمدة تصل إلى 24 ساعة بعد إدارة الجهاز. -
لقد أشرنا إلى أنّ ميزة أدوار
التطبيق تحلّ محلّ الحقل
extensionConfigفيApplicationPolicy.
- أوضحنا أنّ العنصر
إدارة أجهزة XR
Android Management API
- تتيح واجهة برمجة التطبيقات Android Management API الآن استخدام Android XR. مزيد من المعلومات عن إدارة أجهزة XR
مارس 2026
Android Management API
-
كما هو موضّح في
أكتوبر 2025 ومُعلن عنه في
الإشعار عن الخدمة التالي، أصبحت القيمة التلقائية لسياسة
enterpriseDisplayNameVisibilityالآنENTERPRISE_DISPLAY_NAME_VISIBLE. تتحكّم هذه السياسة في ما إذا كان سيتم عرضenterpriseDisplayNameعلى الأجهزة، مثلاً على شاشة القفل في الأجهزة المملوكة للشركة. لإخفاء اسم المؤسسة، اضبط السياسة صراحةً علىENTERPRISE_DISPLAY_NAME_HIDDEN. - تم تعديل إعدادات بروتوكول المصادقة القابلة للتوسيع (EAP) ضمن إعدادات الشبكة المفتوحة، وتمت إضافة إمكانية استخدام بروتوكول EAP-PWD كطريقة خارجية لبروتوكول EAP. يمكنك الاطّلاع على المستندات للحصول على قائمة كاملة بالميزات المتوافقة.
- لقد عدّلنا المستندات الخاصة بما يلي:
-
networkResetDisabledلتوضيح أنّ هذه السياسة تنطبق فقط على الأجهزة المُدارة بالكامل. -
installType.KIOSKوRoleType.KIOSKلتوضيح أنّه في الإصدار Android 11 والإصدارات الأحدث، لا يُسمح للمستخدم بالتحكّم في جميع التطبيقات. -
screenCaptureDisabledوpersonalUsagePolicies.screenCaptureDisabledللإشارة إلى أنّ هذا الإعداد يحظر أيضًا ميزة "دائرة البحث".
-
فبراير 2026
Android Management API
-
على الأجهزة المملوكة للشركة والتي تعمل بنظام التشغيل Android 10 والإصدارات الأحدث، يمكن لمشرفي تكنولوجيا المعلومات الآن
إدارة نظام أسماء النطاقات الخاص باستخدام حقل
privateDnsSettingsالجديد ضمنPolicy.DeviceConnectivityManagement. تشمل الأوضاع المتاحة فيPrivateDnsSettings.privateDnsMode: خيار المستخدم، والمضيف التلقائي والمحدّد (الأجهزة المُدارة بالكامل فقط). - تتيح واجهة AMAPI الآن معاينة التكامل مع بروتوكول Model Context Protocol (MCP). ويوفّر ذلك الأساس لموفّري خدمات إدارة الخدمات الجوّالة للمؤسسات (EMM) لإنشاء واجهات محادثة مستندة إلى الذكاء الاصطناعي باستخدام أدوات للقراءة فقط. لمزيد من التفاصيل، يُرجى الاطّلاع على المستندات.
-
تم تعديل مستندات
NetworkInfo.TelephonyInfoلتوضيح مدى التوافق مع أنواع الأجهزة المختلفة:- تتوفّر معلومات الاتصال الهاتفي العامة لجميع شرائح SIM على الأجهزة المُدارة بالكامل (الإصدار 6 من نظام التشغيل Android والإصدارات الأحدث).
- بالنسبة إلى شرائح eSIM التي يضيفها المشرف، تتوفّر معلومات الاتصال الهاتفي في جميع أوضاع الإدارة على Android 15 والإصدارات الأحدث.
-
لا ينطبق الحقلان
activationStateوconfigModeإلا على شرائح eSIM على الأجهزة التي تعمل بنظام التشغيل Android 15 والإصدارات الأحدث.
يناير 2026
Android Management API
-
أضفنا سياسة جديدة للتحكّم في إضافة شريحة eSIM التي يبدأها المستخدم. يتيح حقل
userInitiatedAddEsimSettingsضمنDeviceRadioStateللمشرفين تحديد ما إذا كان يُسمح للمستخدم بإضافة ملفات تعريف الشريحة الإلكترونية على الأجهزة المملوكة للشركة التي تعمل بنظام التشغيل Android 15 والإصدارات الأحدث. -
تم تعديل مستندات علامة
WIPE_ESIMSالمستخدَمة فيPolicy.wipeDataFlagsوDeleteDeviceRequest.wipeDataFlagsلتوضيح أنّه بالنسبة إلى الأجهزة التي تعمل بنظام التشغيل Android 16 أو الإصدارات الأحدث، يتم دائمًا حجب بيانات شرائح eSIM المُدارة عند إزالة ملف العمل من جهاز مملوك شخصيًا، بغض النظر عمّا إذا تم ضبط هذه العلامة أم لا. - تم طرح الإصدار 1.7.1 من حزمة تطوير البرامج (SDK) لواجهة Android Management API. يضيف هذا الإصدار المزيد من التسجيل التفصيلي لواجهات برمجة التطبيقات لإشارات الثقة في الجهاز للمساعدة في تشخيص المشاكل. يُرجى الاطّلاع على ملاحظات إصدار حزمة تطوير البرامج (SDK) لإدارة Android لمزيد من التفاصيل.
- تم تعديل بنود خدمة AMAPI لتشمل صراحةً حزمة تطوير البرامج (SDK) لواجهة برمجة التطبيقات AMAPI ولتضيف إلى تعريف "العملاء" المصنّعين الأصليين لأجهزة Android.
-
تحظر إرشادات الاستخدام المسموح بها الآن على وجه التحديد استخدام
Advertising
      ID
عند الوصول إلى إشارات الثقة في الجهاز.
نوفمبر 2025
Android Management API
- اعتبارًا من 1 نوفمبر 2025، يتطلّب تسجيل الأجهزة في Android Management API التسجيل في Android Enterprise والحصول على الموافقة. يمكن للمطوّرين بدء هذه العملية من خلال ملء نموذج الطلب.
-
تم تعديل المستندات الخاصة بالقيمة
CUSTOMفيApplicationPolicy.InstallTypeلتوضيح استخدامها. ويشمل ذلك مزيدًا من التفاصيل حول متطلباتApplicationPolicy.signingKeyCertsوالسلوك المتوقّع عند تغييرinstallTypeالتطبيق إلىCUSTOMأو العكس. -
تم تحسين أوصاف السياسات الحالية
setUserIconDisabledوshareLocationDisabledلتصبح أكثر وضوحًا.
حزمة تطوير البرامج (SDK) لواجهة Android Management API
-
تم طرح الإصدار 1.7.0 من حزمة تطوير البرامج (SDK) لواجهة برمجة التطبيقات لإدارة Android في نوفمبر. يتيح إصدار حزمة SDK هذا استخدام الأمر
REQUEST_DEVICE_INFO. يُرجى الرجوع إلى ملاحظات إصدار حزمة تطوير البرامج (SDK) لواجهة برمجة التطبيقات AMAPI للاطّلاع على التفاصيل الكاملة.
أكتوبر 2025
Android Management API
- أضفنا سياسة جديدة لإدارة التطبيقات التلقائية على الأجهزة. يمكن للمشرفين ضبط قائمة ذات أولوية للتطبيقات لكل نوع تطبيق، وسيتم ضبط أول تطبيق مثبَّت ومؤهَّل على الجهاز كتطبيق تلقائي. بعد ضبط هذه السياسة، ستمنع المستخدمين من تغيير إعدادات التطبيق التلقائية، ما يضمن الالتزام بسياسات الشركة. يُرجى مراجعة هذا الدليل لمزيد من التفاصيل.
-
في مايو، طرحنا سياسة لضبط إعداد
enterpriseDisplayNameVisibility، ما يتيح للمشرفين التحكّم في مستوى ظهورenterpriseDisplayNameعلى الجهاز، مثلاً على شاشة القفل في الأجهزة المملوكة للشركة. وفي ذلك الإعلان، ذكرنا أنّنا سنضبط قريبًا الإعداد التلقائي لهذه السياسة علىENTERPRISE_DISPLAY_NAME_VISIBLE. ومن المتوقّع أن يتم تطبيق هذا التغيير في يناير 2026. - تم أيضًا تعديل عناصر المستندات التالية:
-
وضّحنا سلوك الأمر
LOCKعلى الأجهزة التي تتضمّن ملفات عمل. -
أضفنا معلومات حول
nonComplianceDetailsللتغييرات علىmte_policyعلى الأجهزة في انتظار إعادة التشغيل.
-
وضّحنا سلوك الأمر
سبتمبر 2025
Android Management API
-
لقد قدّمنا مفهوم أدوار التطبيق. ويشمل ذلك:
-
COMPANION_APPللتفاعل بلا إنترنت مع سياسة جهاز Android -
KIOSKلتجارب الأجهزة المخصّصة التي يتم استخدامها مع التطبيقات التي تم ضبطInstallTypeفيها علىREQUIRED_FOR_SETUPأوCUSTOM -
MOBILE_THREAT_DEFENSE_ENDPOINT_DETECTION_RESPONSE(MTD/EDR) وتطبيقاتSYSTEM_HEALTH_MONITORING.
ApplicationPolicy.rolesوRoleType. -
- يتوفّر إصدار ثابت جديد وإصدار محتمل من حزمة تطوير البرامج (SDK) لواجهة برمجة التطبيقات Android Management API. يُرجى الاطّلاع على ملاحظات الإصدار لمعرفة تفاصيل ما تتضمّنه هذه الإصدارات.
أغسطس 2025
Android Management API
-
نوفّر الآن إمكانية تثبيت التطبيقات باستخدام حزمة تطوير البرامج (SDK) لواجهة برمجة التطبيقات AMAPI
بالإصدار 1.6.0-rc01 والإصدارات الأحدث. لتثبيت تطبيق، أضِفه إلى
application policyباستخدامinstallTypeCUSTOMويتم تحديد شهادات مفتاح توقيع التطبيق في قائمةsigningKeyCerts. باستخدام حزمة تطوير البرامج (SDK) لواجهة برمجة التطبيقات لإدارة Android (AMAPI)، يمكنك إصدار الأمرَينinstallCustomAppوuninstallCustomAppلتثبيت التطبيقات المخصّصة وإلغاء تثبيتها. لمزيد من التفاصيل، يمكنك الاطّلاع على المستندات. -
لقد أضفنا
ApplicationPolicy.signingKeyCertsبدلاً منExtensionConfig.signingKeyFingerprintsSha256التي تم إيقافها نهائيًا الآن. يجب ضبط السمةApplicationPolicy.signingKeyCertsعندما يكون التطبيق يحتوي على السمةinstallTypeمضبوطة علىCUSTOM(أي تطبيق مخصّص) أو عندما يكون التطبيق يحتوي على السمةextensionConfigمضبوطة (أي تطبيق إضافة) ولا يكون متاحًا على "متجر Google Play". لمزيد من التفاصيل، يُرجى الاطّلاع على المستندات. -
بالنسبة إلى حزمة تطوير البرامج (SDK) لواجهة برمجة التطبيقات AMAPI، أصدرنا ما يلي:
- الإصدار الثابت والمُحدَّث v1.5.0
- إصدار محتمل جديد v1.6.0-rc01 يقدّم وظيفة إدارة التطبيقات المخصّصة.
يوليو 2025
Android Management API
-
لقد عدّلنا
PasswordRequirementsللسماح بالمتطلبات المستندة إلى مستوى التعقيد في نطاق ملف العمل. تم نشر دليل جديد يشرح التفاعل بين إعدادات كلمات المرور المستندة إلى التعقيد وغير المستندة إليه.
يونيو 2025
Android Management API
-
في الإصدار 16 من Android والإصدارات الأحدث، يمكن لمشرفي تكنولوجيا المعلومات الآن استخدام إعداد السياسة
appFunctionsللتحكّم في ما إذا كان يُسمح للتطبيقات على الأجهزة المُدارة بالكامل أو في ملف العمل على الأجهزة التي تتضمّن ملفات عمل بعرض وظائف التطبيق.crossProfileAppFunctionsيمكن استخدامها للتحكّم في ما إذا كان بإمكان تطبيقات الملف الشخصي استدعاء وظائف التطبيقات التي تعرضها التطبيقات في ملف العمل. -
لقد أضفنا إلى Android Management API طريقتَين جديدتَين:
modifyPolicyApplicationsوremovePolicyApplications. تتيح هذه الطرق إنشاء مجموعات فرعية من التطبيقات وتعديلها وإزالتها في حقل "تطبيقات السياسة"، بدون الحاجة إلى جلب جميع التطبيقات التي لم تتغيّر وإرسالها إلىpolicies.patch. -
نقدّم أمرًا جديدًا
WIPEكبديل لـdevices.delete، ويمكن تفعيله باستخدامdevices.issueCommand. تؤدي هذه الطريقة إلى إعادة الضبط على الإعدادات الأصلية للأجهزة المملوكة للشركة وحذف ملف العمل من الأجهزة الشخصية. بعد حجب البيانات أو حذفها، سيتم أيضًا حذف سجلّ الجهاز.
لقد نشرنا دليلاً جديدًا لشرح الطرق المختلفة لإلغاء توفير المتطلبات اللازمة للجهاز. -
لقد عدّلنا حزمة تطوير البرامج (SDK) الخاصة بواجهة Android Management API لتشمل إشارة
Device.WorkProfileStateلتحديد حالة إدارة الجهاز.
لمزيد من التفاصيل، يُرجى الاطّلاع على ملاحظات إصدار حزمة تطوير البرامج (SDK) لواجهة برمجة التطبيقات Android Management API.
مايو 2025
Android Management API
-
أضفنا قيدًا جديدًا على السياسة
apnPolicyإلىDeviceConnectivityManagementللسماح لمشرفي تكنولوجيا المعلومات بضبط أسماء نقاط الوصول (APN) على الأجهزة. وستلغي أسماء نقاط الوصول التي تفرضها السياسة أي أسماء نقاط وصول أخرى ضبطها المستخدمون. -
تم تنفيذ قيد جديد على السياسة
preferentialNetworkServiceSettingsفيDeviceConnectivityManagementللسماح لمشرفي تكنولوجيا المعلومات بضبط الشبكات المفضّلة. يمكن استخدام حقلpreferentialNetworkIdفي التطبيق لاختيار شبكة مفضّلة لكل تطبيق على حدة. يمكنك العثور على مزيد من المعلومات في دليل تقسيم شبكة الجيل الخامس وفي مستندات تقسيم شبكة الجيل الخامس في "مشروع Android المفتوح المصدر" (AOSP). - يوفّر هذا الإصدار لمشرفي تكنولوجيا المعلومات إدارة محسّنة لشرائح eSIM، ما يتيح لهم إضافة شرائح eSIM المُدارة وإزالتها و عرضها على جميع الأجهزة. من الآن فصاعدًا، يمكن للمشرفين تحديد سياسات شرائح eSIM المُدارة، وتحديد سلوكها في حال حجب بيانات الجهاز أو عدم امتثال ملف العمل، ما يضمن التحكّم والامتثال لسياسات المؤسسة.
-
يتيح إعداد السياسة الجديد
enterpriseDisplayNameVisibilityللمشرفين التحكّم في إمكانية ظهورenterpriseDisplayNameعلى الجهاز، مثلاً على شاشة القفل للأجهزة المملوكة للشركة. في الوقت الحالي، يتم تلقائيًا عرض اسم المؤسسة الذي تم ضبطه أثناء الإعداد الأولي للجهاز، ولكن سيتغيّر ذلك بعد ستة أشهر (نوفمبر 2025)، حيث سيصبح الإعداد التلقائي هوENTERPRISE_DISPLAY_NAME_VISIBLE.
أبريل 2025
Android Management API
-
أضفنا قيدًا جديدًا على السياسة
bluetoothSharingإلىPersonalUsagePoliciesوDeviceConnectivityManagementلتمكين مشرفي تكنولوجيا المعلومات من السماح بمشاركة الملفات باستخدام البلوتوث أو عدم السماح بذلك. -
يتم إنشاء حدث سجلّ أمان جديد وإرسال إشعار به باستخدام إشعار Pub/Sub في واجهة برمجة التطبيقات لإدارة Android (AMAPI) عند تفعيل الحقل
BackupServiceStateأو إيقافه من قِبل المشرف. -
أضفنا حقلاً جديدًا
EuiccChipInfoفيHardwareInfoلقراءة معرّف شريحة SIM المضمّنة (EID) للأجهزة المملوكة للشركة، وتمت إضافة أمر جديدREQUEST_DEVICE_INFOلقراءة معرّف شريحة SIM المضمّنة (EID) من الأجهزة المملوكة شخصيًا. - تم أيضًا تعديل عناصر المستندات التالية:
- لقد حدّثنا حزمة تطوير البرامج (SDK) لواجهة Android Management API لتشمل الإصدار الثابت من Device Trust من Android Enterprise. تتوفّر ملاحظات الإصدار على الرابط https://developers.google.com/android/management/sdk-release-notes
مارس 2025
Android Management API
- يتضمّن مورد المؤسسة الآن المزيد من التفاصيل في حقل نوع المؤسسة. وتحدّد ما إذا كانت المؤسسة تستخدم حسابات Google Play للأعمال (وما إذا كانت مملوكة للعميل أو لإدارة الخدمات الجوّالة للمؤسسات) أو ما إذا كانت نطاقًا على Google مُدارًا (إما فريق تم إثبات ملكيته من خلال نظام أسماء النطاقات أو فريق تم إثبات ملكيته من خلال البريد الإلكتروني). تساعد هذه المعلومات موفّري "إدارة الخدمات الجوّالة للمؤسسات" (EMM) في الاستعداد لميزة قادمة تتيح للمؤسسات الترقية من "حسابات Google Play للأعمال" إلى نطاقات Google الخاضعة للإدارة، ما يسمح لها بتكييف وحدة تحكّم مشرف تكنولوجيا المعلومات استنادًا إلى نوع المؤسسة.
فبراير 2025
Android Management API
- أضفنا الدليل حول كيفية رصد ملفات العمل التي يديرها تطبيق سياسة الجهاز في Android.
- لقد حدّثنا حزمة تطوير البرامج (SDK) الخاصة بواجهة Android Management API لتشمل الإصدار المحتمل الأول من واجهات برمجة التطبيقات لإشارات الثقة في الجهاز. يمكنك الاطّلاع على ملاحظات إصدار حزمة تطوير البرامج (SDK) لواجهة برمجة تطبيقات إدارة Android لمعرفة أحدث إصدار متاح.
يناير 2025
Android Management API
- يمكن لموفّري "إدارة الخدمات الجوّالة للمؤسسات" (EMM) الآن فرض قيود على مشرف تكنولوجيا المعلومات تمنعه من الاشتراك باستخدام عنوان بريد إلكتروني من قائمة مسموح بها لأسماء النطاقات.
- تم أيضًا تعديل عناصر المستندات التالية:
- تم تعديل دليل تطبيقات الويب لتوضيح كيفية تفاعل المتصفّح التلقائي الذي يختاره المستخدم مع إعدادات العرض، مثل وضع ملء الشاشة أو واجهة المستخدم المصغّرة. قد يتيح المتصفّح هذه السمات أو لا يتيحها. يتحمّل مشرفو تكنولوجيا المعلومات مسؤولية اختبار توافق المتصفّح مع إعدادات تطبيقات الويب قبل نشرها للمستخدمين.
ديسمبر 2024
Android Management API
-
في الإصدار 15 من Android والإصدارات الأحدث، يمكن لمشرفي تكنولوجيا المعلومات الآن استخدام
privateSpacePolicyللسماح بإنشاء مساحة خاصّة أو حظر ذلك. -
في الإصدار 15 من Android والإصدارات الأحدث، قدّمنا
WifiRoamingModeفيWifiRoamingPolicy، ما يتيح لمشرفي تكنولوجيا المعلومات إيقاف تجوال Wi-Fi لمعرّفات SSID معيّنة على الأجهزة المُدارة بالكامل وفي ملفات العمل على الأجهزة المملوكة للشركة. - تم تعديل عدة عناصر في مستنداتنا:
-
يتضمّن وصف الحقل
keyguardDisableالآن معلومات عن وضع الإدارة. -
تتضمّن مستندات
securityPostureالآن جدولاً يعرض بيان Play Integrity API المكافئ لكل بيان من بيانات AM API.
-
يتضمّن وصف الحقل
نوفمبر 2024
Android Management API
-
نمنع الآن المستخدمين من تغيير عنوان بريدهم الإلكتروني أثناء اشتراك
العملاء. أضفنا أيضًا عملية التحقّق من صحة
admin_emailعند إنشاء عنوان URL للاشتراك. - تم تعديل عدة عناصر في مستنداتنا:
-
عدّلنا وصف سياسة
addUserDisabled. بالنسبة إلى الأجهزة التي تم ضبط سياسةmanagementModeفيها علىDEVICE_OWNER، يتم تجاهل هذا الحقل ولا يُسمح للمستخدم مطلقًا بإضافة مستخدمين أو إزالتهم. -
عدّلنا
ExtensionConfigلتوضيح أنّ الإعفاء من قيود البطارية ينطبق على الإصدار 11 من نظام التشغيل Android والإصدارات الأحدث. -
عدّلنا وصف
PermissionPolicy. -
وضّحنا عدد التطبيقات التي يمكن تفويض نطاق لها في التعداد
DelegatedScope.
-
عدّلنا وصف سياسة
أكتوبر 2024
Android Management API
- عدّلنا سلوك سياسة
CommonCriteriaMode.
سيفعّلCOMMON_CRITERIA_MODE_ENABLEDالآن عملية التحقّق من سلامة سياسة التشفير وعملية التحقّق الإضافية من شهادة الشبكة. يتم ضبط نتيجة التحقّق من سلامة السياسة علىPolicySignatureVerificationStatusفي حال ضبطstatusReportingSettings.commonCriteriaModeEnabledعلىtrue.
لم تطرأ أي تغييرات على سلوك القيمة التلقائية (COMMON_CRITERIA_MODE_UNSPECIFIED) أو عند إيقافها بشكل صريح باستخدامCOMMON_CRITERIA_MODE_DISABLED. - عدّلنا مستندات
PERSONAL_USAGE_DISALLOWED_USERLESSلتذكير المطوّرين بضرورة إجراء هذا التغيير قبل يناير 2025. في حال عدم إجراء هذا التغيير، قد يظهر للمستخدمين طلب "المصادقة باستخدام Google" أثناء التسجيل، إذا كان مشرف تكنولوجيا المعلومات قد فعّل هذه الميزة.
يتم نشر المخطط الزمني الكامل لهذه الميزة على بوابة شركاء Android Enterprise: المخطط الزمني للميزة: تحسين عملية الاشتراك وتسجيل الأجهزة والتجارب على الجهاز فقط. - عدّلنا المستندات الخاصة بـ
CrossProfileDataSharingلتشمل تفاصيل حول مشاركة البيانات البسيطة من خلال النوايا.
سبتمبر 2024
Android Management API
تتيح واجهة Android Management API الآن ميزات Android 15 التالية:
- بالنسبة إلى الإصدار 15 من نظام التشغيل Android والإصدارات الأحدث، تمت إضافة سياسة جديدة للتحكّم في إعدادات تجوال Wi-Fi. ويمكن لمشرفي تكنولوجيا المعلومات استخدام
WifiRoamingPolicyلاختيارWifiRoamingModeالمطلوب. تتوفّر هذه الميزة على الأجهزة المُدارة بالكامل وملفات العمل على الأجهزة المملوكة للشركة.
إصدار Android 15
Android Management API
تتيح واجهة Android Management API الآن ميزات Android 15 التالية:
- يقدّم Android 15 سياسة جديدة للتحكّم في ميزة
دائرة البحث. ويمكن لمشرفي تكنولوجيا المعلومات استخدام
AssistContentPolicyللتحكّم في هذه الميزة. - يقدّم Android 15 سياسة جديدة للتحكّم في ميزة "رصد التصيّد الاحتيالي" في التطبيقات.
يمكن لمشرفي تكنولوجيا المعلومات استخدام
ContentProtectionPolicyللتحكّم في ما إذا كان التطبيق يتم فحصه بواسطة ميزة "رصد إساءة الاستخدام على الجهاز" (ODAD) بحثًا عن برامج التصيّد الاحتيالي الضارة. - يوسّع Android 15 نطاق إعدادات
سطوع الشاشة و
المهلة قبل غلق الشاشة باستخدام سياسة
DisplaySettingsلتشمل الأجهزة المملوكة للشركة والتي تتضمّن ملفًا شخصيًا للعمل. كان هذا الإعداد متاحًا في السابق على الأجهزة المُدارة بالكامل فقط.
أغسطس 2024
Android Management API
- على أجهزة Android 13 والإصدارات الأحدث، يمكن لمشرفي تكنولوجيا المعلومات الآن الاستعلام عن
ICCIDالمرتبط بشريحة SIM الخاصة بـTelephonyInfoالمضمّن فيNetworkInfo. تتوفّر هذه الميزة على الأجهزة المُدارة بالكامل عندما يتم ضبط الحقلnetworkInfoEnabledفيstatusReportingSettingsعلىtrue. - تم تعديل عدة عناصر في مستنداتنا:
- عدّلنا مستندات وضع "المعايير المشتركة" لتوضيح أنّه لا يتوفّر إلا على الأجهزة المملوكة للشركة التي تعمل بنظام التشغيل Android 11 أو الإصدارات الأحدث.
- لقد وثّقنا الحقل الاختياري
DefaultStatusفيSigninDetail.
يوليو 2024
Android Management API
- تم تعديل عدة عناصر في مستنداتنا:
- أزلنا الملاحظة في مستندات
enrollmentToket.createحول عدم إمكانية استرداد محتوى الرمز المميّز بعد الآن، إذ يمكن الحصول على قيمة رمز التسجيل المميّز باستخدامenrollmentTokens.get. - أضفنا توضيحات إلى مستندات
NonComplianceReason.
- أزلنا الملاحظة في مستندات
يونيو 2024
Android Management API
- يمكن لمشرفي تكنولوجيا المعلومات الآن التحكّم في إعدادات
سطوع الشاشة و
المهلة قبل غلق الشاشة باستخدام سياسة
DisplaySettings. تتوفّر هذه الميزة على الأجهزة المُدارة بالكامل التي تعمل بنظام التشغيل Android 9 والإصدارات الأحدث. - عدّلنا مستنداتنا لنوضّح أنّه حتى عند استخدام
AUTO_UPDATE_HIGH_PRIORITY، يمكن أن تستغرق تحديثات التطبيقات التي يتم نشرها على نطاق واسع في منظومة Android المتكاملة مدة تصل إلى 24 ساعة. - لقد عدّلنا حزمة تطوير البرامج (SDK) لواجهة Android Management API (المعروفة باسم AMAPI SDK) لتوضيح حالات الاستخدام المختلفة التي تتيحها هذه المكتبة (المعروفة في الأصل باسم حزمة Extensibility SDK). تتناول المستندات المعدَّلة ما يلي:
يمكنك الاطّلاع على ملاحظات إصدار حزمة تطوير البرامج (SDK) لواجهة برمجة تطبيقات إدارة Android لمعرفة أحدث إصدار متاح.
مايو 2024
Android Management API
- تعرض الآن الطريقتان
getوlistفيenrollmentTokensالحقولvalueوqrCodeوallowPersonalUsageبعد ملئها. - بالنسبة إلى الأجهزة المُدارة بالكامل، يتيح إعداد
AllowPersonalUsageالآن استخدامPERSONAL_USAGE_DISALLOWED_USERLESS. - على نظام التشغيل Android 11 والإصدارات الأحدث، تتيح سياسة
UserControlSettingsالجديدة تحديد ما إذا كان مسموحًا للمستخدم بالتحكّم في تطبيق معيّن. تشملUserControlSettingsإجراءات المستخدم، مثل الإيقاف الإجباري ومحو بيانات التطبيق. - يتوفّر الآن الإصدار 1.1.5 من حزمة تطوير البرامج (SDK) لواجهة برمجة التطبيقات Android Management API. تتوفّر معلومات إضافية في صفحة ملاحظات الإصدار.
ملاحظة: ننصح بشدة باستخدام أحدث إصدار متاح من المكتبة دائمًا للاستفادة من إصلاحات الأخطاء والتحسينات المتاحة.
أبريل 2024
Android Management API
- في الإصدار 13 من نظام التشغيل Android والإصدارات الأحدث، أضفنا عناصر تحكّم في الأجهزة المملوكة للشركة لتحديد معرّفات SSID لشبكات Wi-Fi التي يمكن للأجهزة الاتصال بها. باستخدام
WifiSsidPolicy، يمكن لمشرفي تكنولوجيا المعلومات تحديد قائمة بمعرّفات SSID لإضافتها إلى القائمة المسموح بها (WIFI_SSID_ALLOWLIST) أو إلى قائمة الحظر (WIFI_SSID_DENYLIST). - بالنسبة إلى الأجهزة المملوكة للشركة، أضفنا معرّفات الأجهزة (IMEI وMEID والرقم التسلسلي) إلى
ProvisioningInfoالتي يمكن لموفّري خدمة إدارة الأجهزة الجوّالة للمؤسسات (EMM) الوصول إليها الآن أثناء إعداد الجهاز باستخدام عنوان URL الخاص بـ تسجيل الدخول.
مارس 2024
Android Management API
- أضفنا عناصر تحكّم إضافية في تثبيت التطبيقات باستخدام
InstallConstraint، ويمكن لمشرفي تكنولوجيا المعلومات حظر تثبيت التطبيقات استنادًا إلى معايير محدّدة.
من خلال ضبطinstallPriority، يمكن لمشرفي تكنولوجيا المعلومات التأكّد من تثبيت التطبيقات المهمة أولاً. - على Android 10 والإصدارات الأحدث، تتيح واجهة برمجة التطبيقات AMAPI ضبط شبكات المؤسسات التي تستخدم مفتاح تشفير بطول 192 بت
في
openNetworkConfiguration
من خلال تمرير قيمة الأمان WPA3-Enterprise_192.
في الإصدار 13 من نظام التشغيل Android والإصدارات الأحدث، في سياسةMinimumWifiSecurityLevel، أصبحنا نتيح الآن استخدامENTERPRISE_BIT192_NETWORK_SECURITY، التي يمكن استخدامها لضمان عدم اتصال الأجهزة بشبكات Wi-Fi أقل من مستوى الأمان هذا. - لقد عدّلنا الإعداد
UsbDataAccessلتصبح القيمة التلقائية لـUSB_DATA_ACCESS_UNSPECIFIEDهيDISALLOW_USB_FILE_TRANSFER.
فبراير 2024
Android Management API
- على أجهزة Android 9 والإصدارات الأحدث، يمكن لمشرفي تكنولوجيا المعلومات الآن التحكّم في السماح بالطباعة
باستخدام الحقل
printingPolicy. - بالنسبة إلى الإصدار 14 من نظام التشغيل Android والإصدارات الأحدث، تمت إضافة سياسة جديدة للتحكّم في تطبيقات
CredentialProvider. يمكن لمشرفي تكنولوجيا المعلومات استخدام حقل
credentialProviderPolicyللتحكّم في ما إذا كان يُسمح للتطبيق بالعمل كموفِّر بيانات اعتماد. - تمت إضافة سياسة جديدة للتحكّم في
إضافة وضع علامات الذاكرة (MTE) من Arm على الجهاز. يتوفّر الحقل
MtePolicyعلى الأجهزة المُدارة بالكامل وملفات العمل على الأجهزة المملوكة للشركة التي تعمل بنظام التشغيل Android 14 والإصدارات الأحدث. - لقد عدّلنا طريقة تلقّي واجهة برمجة التطبيقات لإدارة التطبيقات للأخطاء المتعلّقة بعمليات التثبيت التي
يُجريها مشرفو تكنولوجيا المعلومات. نتيجةً لعملية النقل هذه، أصبح الحقل
InstallationFailureReasonيتضمّن أيضًا أخطاء العميل (بالإضافة إلى أخطاء في الخادم). - في الإصدار Android 12 والإصدارات الأحدث، يمكن لمشرفي تكنولوجيا المعلومات استخدام مفتاحَي تشفير مثبَّتين على الجهاز
للمصادقة على شبكة Wi-Fi الخاصة بالمؤسسة. يمكنك الاطّلاع على حقل
ClientCertKeyPairAliasالجديد في "إعدادات الشبكة المفتوحة" (ONC) و دليل إعداد الشبكة لمزيد من المعلومات.
كانون الثاني (يناير) 2024
Android Management API
- يمكن الآن نقل الأجهزة التي تديرها وحدة التحكّم بسياسة الجهاز (DPC) المخصّصة بسلاسة لاستخدام Android Management API.
كانون الأول (ديسمبر) 2023
Android Management API
- تمت إضافة
MinimumWifiSecurityLevelلتحديد الحد الأدنى لمستويات الأمان المختلفة المطلوبة للاتصال بشبكات Wi-Fi. تتوفّر هذه الميزة على الأجهزة المُدارة بالكامل وملفات العمل على الأجهزة المملوكة للشركة التي تعمل بنظام التشغيل Android 13 والإصدارات الأحدث.
تشرين الثاني (نوفمبر) 2023
Android Management API
- يتيح الإصدار 12 من نظام التشغيل Android والإصدارات الأحدث الآن إعداد شبكة Wi-Fi للمؤسسات بدون كلمة مرور باستخدام الحقلَين
IdentityوPasswordفي إعداد الشبكة المفتوحة. كانت هذه الميزة متاحة قبل الإصدار 12 من Android.ملاحظة: في نظام التشغيل Android 12 والإصدارات الأحدث، بالنسبة إلى شبكات Wi-Fi التي تستخدم مصادقة اسم المستخدم وكلمة المرور لبروتوكول EAP، إذا لم يتم توفير كلمة مرور المستخدم وتم ضبط
AutoConnectعلىtrue، قد يحاول الجهاز الاتصال بالشبكة باستخدام كلمة مرور عنصر نائب تم إنشاؤها عشوائيًا. لتجنُّب ذلك في حال عدم توفير كلمة مرور المستخدم، اضبطAutoConnectعلىfalse. - يتم تجميع أحداث الأجهزة المحلية التي تحدث بتتابع سريع وإعداد تقارير عنها في رسالة Pub/Sub واحدة لموفّري خدمة "إدارة الخدمات الجوّالة للمؤسسات" (EMM).
1نوع الحدث وقت الاستجابة المتوقّع بين الحدث على الجهاز وإشعار إدارة الخدمات الجوّالة للمؤسسات (EMM) المقابل1 السلوك السابق السلوك الجديد حالات التطبيق المزوّدة بمفاتيح ذات الأولوية العالية فوري، تقرير واحد في الدقيقة كحد أقصى فوري، تقرير واحد في الدقيقة كحد أقصى حالات التطبيق ذات الأولوية العادية المستندة إلى مفتاح مستندة إلى الجدول الزمني خلال دقيقة واحدة الأحداث ذات الصلة بالتطبيقات أثناء عملية الإعداد، للتطبيقات التي يحدّد مشرف تكنولوجيا المعلومات حالات تثبيتها2 مدمجة في أحداث أخرى ذات صلة بتوفير المتطلبات اللازمة في غضون دقيقة واحدة بالإضافة إلى أحداث توفير المتطلبات اللازمة الأخرى ذات الصلة الأحداث ذات الصلة بالتطبيقات بعد توفير المتطلبات اللازمة، للتطبيقات التي يحدّد مشرف تكنولوجيا المعلومات حالات تثبيتها2 مستندة إلى الجدول الزمني خلال 5 دقائق الأحداث ذات الصلة بالتطبيقات أثناء عملية التوفير وبعدها، للتطبيقات التي يحدّد الموظف حالات تثبيتها3 مستندة إلى الجدول الزمني خلال 60 دقيقة أحداث أخرى للتطبيقات على الجهاز مستندة إلى الجدول الزمني خلال 60 دقيقة أهداف تستند إلى أفضل الجهود في ظروف خاضعة للرقابة. وقد يختلف وقت الاستجابة الفعلي وفقًا لمجموعة متنوعة من العوامل البيئية والمتعلقة بالجهاز.
2InstallTypeمن التطبيقات التي تم تنفيذ السياسة عليها:FORCE_INSTALLEDوBLOCKEDوREQUIRED_FOR_SETUPوPREINSTALLEDوKIOSK
3InstallTypeمن التطبيقات المتاحة:AVAILABLEوINSTALL_TYPE_UNSPECIFIED
تشرين الأول (أكتوبر) 2023
Android Management API
- يمكن الآن للتطبيقات التي تم تشغيلها كـ
SetupActionإلغاء التسجيل. سيؤدي هذا الإجراء إلى إعادة ضبط جهاز تملكه الشركة أو حذف ملف العمل على جهاز شخصي.
إصدار Android 14
Android Management API
مع إصدار Android 14، أصبحت واجهة برمجة التطبيقات Android Management API تتيح استخدام ميزات Android 14 التالية:
- يتم حظر وصول تطبيقات النظام والتطبيقات الشخصية المحدّدة في
exemptionsToShowWorkContactsInPersonalProfileإلى جهات الاتصال في ملف العمل. يمكن الآن تفعيل إمكانية الوصول إلى جهات الاتصال في ملف العمل لجميع التطبيقات الشخصية أو لتطبيقات شخصية محدّدة أو عدم تفعيلها لأي تطبيقات شخصية.لتسهيل الأمر، يضمن خيار
SHOW_WORK_CONTACTS_IN_PERSONAL_PROFILE_DISALLOWED_EXCEPT_SYSTEMالجديد فيshowWorkContactsInPersonalProfileأنّ التطبيقات الشخصية الوحيدة التي يمكنها الوصول إلى جهات اتصال العمل هي تطبيقات "برنامج الاتصال" و"الرسائل" و"جهات الاتصال" التلقائية على الجهاز. في هذه الحالة، لن تتمكّن تطبيقات "برنامج الاتصال" و"الرسائل" و"جهات الاتصال" التي ضبطها المستخدم، ولا أي تطبيقات شخصية أخرى تابعة للنظام أو مثبّتة من قِبل المستخدم، من الاستعلام عن جهات اتصال العمل. - إيقاف استخدام راديو النطاق الفائق العرض
على الجهاز ويمكن تنفيذ ذلك باستخدام سياسة
deviceRadioState.ultraWidebandStateالجديدة. - يمكنك حظر استخدام شبكة الجيل الثاني (2G) للجوّال،
ما يحسّن أمان الشبكة. ويتم توفير ذلك من خلال سياسة
deviceRadioState.cellularTwoGStateالجديدة. - يقدّم Android 14
اختصارات شاشة القفل القابلة للتخصيص.
تمت إضافة خيار
SHORTCUTSالجديد إلى عناصر تحكّم المشرف في ميزات شاشة القفل، والتي تشمل الكاميرا وميزة "فتح الجهاز ببصمة الإصبع" وميزة "فتح الجهاز ببصمة الوجه" وغيرها، وذلك لإيقاف اختصارات شاشة القفل أيضًا.
أيلول (سبتمبر) 2023
Android Management API
- يمكن الآن استرداد معلومات الجهاز وتوفير المتطلبات اللازمة اختياريًا أثناء الإعداد، ما يتيح للمطوّرين إنشاء سياسات أكثر استهدافًا أثناء الإعداد أو فلترة الأجهزة وفقًا للسمات المقدَّمة. سيتضمّن عنوان URL لتسجيل الدخول
الآن مَعلمة
provisioningInfoالتي يمكن استبدالها بتفاصيل الجهاز المقابلة باستخدام طريقة provisioningInfo get الجديدة. SigninDetailsيمكن الآن تمييزها عن بعضها البعض باستخدام قيمةtokenTagقابلة للتخصيص.
آب (أغسطس) 2023
Android Management API
- تم طرح وضع "فقدان الجهاز" للأجهزة المملوكة للشركة. يتيح وضع "فقدان الجهاز" لأصحاب العمل القفل عن بُعد وتأمين جهاز مفقود، وعرض رسالة على شاشة الجهاز تتضمّن معلومات الاتصال لتسهيل استرداد مادة العرض.
- تمت إضافة ميزة تفويض اختيار الشهادات التي تمنح التطبيق إمكانية الوصول إلى مجموعة من شهادات KeyChain نيابةً عن التطبيقات التي تطلب ذلك.
يمكنك الاطّلاع على
DelegatedScope.CERT_SELECTIONلمزيد من التفاصيل. - تمت إضافة سياسات إضافية لإدارة شبكة Wi-Fi:
configureWifi- يمكن للمشرفين الآن إيقاف إضافة شبكات Wi-Fi أو ضبطها.wifiConfigDisabledتم إيقافها نهائيًا.wifiDirectSettings- يمكن استخدام هذه السياسة لإيقاف ضبط Wi-Fi Direct.tetheringSettings- يمكن استخدام هذه السياسة لإيقاف ميزة "التوصيل عبر شبكة Wi-Fi" أو جميع أشكال التوصيل.tetheringConfigDisabledتم إيقافها نهائيًا.wifiState- يمكن استخدام هذه السياسة لفرض تفعيل/إيقاف شبكة Wi-Fi على جهاز المستخدم.
- سيتم إيقاف مشاركة شبكات Wi-Fi التي ضبطها المشرف اعتبارًا من الإصدار 13 من نظام التشغيل Android والإصدارات الأحدث
تموز (يوليو) 2023
Android Management API
- تمت إضافة الحقل
userFacingTypeإلىApplicationReportللإشارة إلى ما إذا كان التطبيق موجّهًا للمستخدمين. - تمت إضافة سبب عدم امتثال محدّد واحد (
ONC_WIFI_INVALID_ENTERPRISE_CONFIG).
يتم الإبلاغ عن عدم الامتثال مع السببINVALID_VALUEوالسبب المحدّدONC_WIFI_INVALID_ENTERPRISE_CONFIGفي حال عدم ضبطDomainSuffixMatchلشبكة Wi-Fi الخاصة بالمؤسسة. - تمت إضافة إشعار Pub/Sub جديد
EnrollmentCompleteEvent، كنوع منUsageLogEventيتم نشره عند انتهاء الجهاز من عملية التسجيل. - تمت إضافة
airplaneModeStateفيdeviceRadioStateللتحكّم في الحالة الحالية لوضع الطيران وما إذا كان بإمكان المستخدم تفعيله أو إيقافه. يتم السماح للمستخدم تلقائيًا بتفعيل وضع الطيران أو إيقافه. تتوفّر هذه الميزة على الأجهزة المُدارة بالكامل وملفات العمل على الأجهزة المملوكة للشركة، على نظام التشغيل Android 9 والإصدارات الأحدث.
حزيران (يونيو) 2023
Android Management API
- تمت إضافة إمكانية استخدام الحقل
DomainSuffixMatchفي إعدادات الشبكة المفتوحة لضبط إعدادات شبكات Wi-Fi للمؤسسات في الإصدار 6 من نظام التشغيل Android والإصدارات الأحدث. تُعتبر إعدادات شبكات Wi-Fi للمؤسسات التي لا تتضمّنDomainSuffixMatchغير آمنة وسيتم رفضها من قِبل المنصة. - تمت إضافة إعداد السياسة
UsbDataAccessالذي يسمح للمشرفين بإيقاف نقل البيانات عبر USB بالكامل. تم إيقافusbFileTransferDisabledنهائيًا، لذا يُرجى استخدامUsbDataAccess.
كانون الأول (ديسمبر) 2022
Android Management API
-
تم تحسين إمكانات إدارة التطبيقات المصغّرة في ملف العمل من خلال إضافة حقلَين جديدَين في واجهة برمجة التطبيقات:
workProfileWidgetsعلى مستوى التطبيق وworkProfileWidgetsDefaultعلى مستوى الجهاز. تتيح هذه الأذونات مزيدًا من التحكّم في ما إذا كان بإمكان تطبيق قيد التشغيل في ملف العمل إنشاء تطبيقات مصغّرة في الملف الشخصي الرئيسي، مثل الشاشة الرئيسية. هذه الوظيفة غير مسموح بها تلقائيًا، ولكن يمكن ضبطها على "مسموح بها" باستخدامworkProfileWidgetsوworkProfileWidgetsDefault، وهي متاحة لملفات العمل فقط. -
أضفنا إمكانية ضبط إعدادات عشوائية عنوان MAC أثناء ضبط شبكات Wi-Fi. يمكن للمشرفين الآن تحديد ما إذا تم ضبط
MACAddressRandomizationModeعلىHardwareأوAutomaticأثناء ضبط شبكات Wi-Fi التي تسري على الأجهزة التي تعمل بالإصدار 13 من نظام التشغيل Android والإصدارات الأحدث، وينطبق ذلك على جميع أوضاع الإدارة. في حال ضبط السياسة علىHardware، سيتم ضبط عنوان MAC الأصلي على شبكة Wi-Fi، في حين أنّ ضبطها علىAutomaticسيؤدي إلى اختيار عنوان MAC عشوائي. - تم تعديل عناصر مختلفة في مستنداتنا:
-
تم إنشاء مقالة فهم الوضع الأمني لتوضيح الردود المحتملة من تقييمات
devicePostureوsecurityRisk. -
تم توفير
autoUpdateModeلـautoUpdatePolicyكبديل مقترَح بسبب المرونة الأكبر في معدل التحديثات. -
أضفنا توضيحًا بأنّ
BlockActionوWipeActionيقتصران على الأجهزة المملوكة للشركة. - تم تعديل صفحة إشعارات Pub/Sub لتعكس بدقة أنواع الموارد لأنواع الإشعارات المختلفة.
- بالنسبة إلى الإصدار 13 من نظام التشغيل Android والإصدارات الأحدث، يتم إعفاء تطبيقات الإضافات من قيود البطارية، وبالتالي لن يتم وضعها في مجموعة تطبيقات وضع الاستعداد المقيَّدة.
تشرين الأول (أكتوبر) 2022
Android Management API
- تم تعديل عناصر مختلفة في مستنداتنا:
- ننصحك باستخدام سياسة واحدة لكل جهاز، لتفعيل إمكانات إدارة دقيقة على مستوى الجهاز.
- لكي تعمل FreezePeriods على النحو المتوقّع، لا يمكن ضبط سياسة تحديث النظام على SYSTEM_UPDATE_TYPE_UNSPECIFIED.
- تم تقديم اقتراحات إضافية لتحديثات السياسة في ما يتعلّق بإمكانية رؤية خطوات كلمة المرور أثناء إعداد الأجهزة المملوكة للشركة.
- تتوفّر ميزة shareLocationDisabled للأجهزة المُدارة بالكامل وملفات العمل المملوكة شخصيًا.
- قدّمنا وصفًا معدَّلاً لاستخدام enterprises.devices.delete وتأثيراته في ظهور الجهاز.
- أصبح الحد الأقصى لمدة الرمز المميّز للتسجيل الآن 10,000 عام، بعد أن كان 90 يومًا في السابق.
12 يوليو 2022
Android Management API
- تمت إضافة قيمتَي NETWORK_ACTIVITY_LOGS وSECURITY_LOGS إلى DelegatedScope لمنح تطبيقات سياسات الجهاز إمكانية الوصول إلى السجلّات ذات الصلة.
14 يونيو 2022
Android Management API
- تمت إضافة specificNonComplianceReason وspecificNonComplianceContext إلى NonComplianceDetail لتقديم سياق تفصيلي لأخطاء تطبيق السياسة.
6 يونيو 2022
Android Management API
- تمت إضافة أمر للسماح للمشرف بمحو بيانات تطبيق معيّن عن بُعد.
- يمكن الآن إنشاء رموز التسجيل بمدة أطول من الحد الأقصى السابق البالغ 90 يومًا، وتصل إلى 10,000 عام تقريبًا. ستتألف الرموز المميّزة للتسجيل التي تزيد مدتها عن 90 يومًا من 24 حرفًا، في حين أنّ الرموز المميّزة التي تبلغ مدتها 90 يومًا أو أقل ستظل تتألف من 20 حرفًا.
24 مايو 2022
Android Management API
- سيتم الآن استخدام ميزات الأمان المستنِدة إلى الأجهزة، مثل تصديق المفاتيح، في تقييمات سلامة الجهاز، عندما يتيح الجهاز ذلك. ويضمن ذلك سلامة النظام إلى حدٍ كبير. أما الأجهزة التي لا تجتاز هذه التقييمات أو لا تتوافق مع ميزات الأمان المستندة إلى الأجهزة، فستُبلغ عن الخطأ الجديد HARDWARE_BACKED_EVALUATION_FAILED ضمن SecurityRisk.
16 مايو 2022
Android Management API
- تمت إضافة unifiedLockSettings في PasswordPolicies للسماح للمشرف بضبط ما إذا كان ملف العمل يحتاج إلى قفل منفصل.
25 مارس 2022
Android Management API
- تمت إضافة alwaysOnVpnLockdownExemption لتحديد التطبيقات التي يجب إعفاؤها من إعداد AlwaysOnVpnPackage.
- تمت إضافة جميع الحقول المتاحة من مورد المنتجات في Play EMM API إلى مورد التطبيق.
22 فبراير 2022
Android Management API
- تمت إضافة cameraAccess للتحكّم في استخدام الكاميرا وميزة حظر الوصول إلى الكاميرا، وmicrophoneAccess للتحكّم في استخدام الميكروفون وميزة حظر الوصول إليه. تحلّ هذه الحقول محلّ الحقلَين اللذين تم إيقافهما نهائيًا مؤخرًا، وهما cameraDisabled و unmuteMicrophoneDisabled، على التوالي.
15 فبراير 2022
حزمة تطوير البرامج (SDK) لواجهة برمجة التطبيقات Android Management API
- تم إصلاح أخطاء بسيطة. لمزيد من التفاصيل، يُرجى الاطّلاع على مستودع Maven من Google.
15 نوفمبر 2021
Android Device Policy
-
سيتم الآن إلغاء تثبيت التطبيقات التي تم وضع علامة "غير متاحة" عليها في
personalApplicationsمن الملف الشخصي للأجهزة المملوكة للشركة إذا كانت مثبّتة، لأنّها تندرج ضمن ApplicationPolicy لملف العمل والأجهزة المُدارة بالكامل.
17 سبتمبر 2021
Android Management API
-
يمكنك الآن تصنيف تطبيق على أنّه تطبيق إضافة باستخدام
ExtensionConfig. يمكن لتطبيقات الإضافات التواصل مباشرةً مع سياسة جهاز Android، وستتمكّن في المستقبل من التفاعل مع المجموعة الكاملة من ميزات الإدارة المتوفّرة في Android Management API، ما يتيح واجهة محلية لإدارة الجهاز لا تتطلّب إمكانية الاتصال بالخادم.- يتضمّن هذا الإصدار الأولي إمكانية تنفيذ
Commandsمحليًا، وهو متاح حاليًا للأمرClearAppDataفقط. يُرجى الاطّلاع على دليل دمج ميزات قابلية التوسّع لمزيد من التفاصيل. - ستتم إضافة الأوامر المتبقية بمرور الوقت، بالإضافة إلى ميزات تطبيق الإضافة الإضافية المصمّمة لعرض مجموعة واسعة من ميزات إدارة الأجهزة لتطبيق الإضافة.
- يتضمّن هذا الإصدار الأولي إمكانية تنفيذ
30 يونيو 2021
Android Device Policy
- إصلاحات أخطاء بسيطة
2 يونيو 2021
Android Device Policy
- إصلاحات أخطاء بسيطة
5 مايو 2021
Android Device Policy
- إصلاحات أخطاء بسيطة
6 أبريل 2021
Android Device Policy
- إصلاحات أخطاء بسيطة
آذار (مارس) 2021
Android Management API
- تمت إضافة سمتَين جديدتَين من سمات
AdvancedSecurityOverrides. تتيح هذه السياسات أفضل ممارسات الأمان في Android Enterprise تلقائيًا، مع السماح للمؤسسات بإلغاء القيم التلقائية لحالات الاستخدام المتقدّمة. - يتم تفعيل ميزة التحقق من التطبيقات في Google Play تلقائيًا في
googlePlayProtectVerifyApps. - يمنع
developerSettingsالمستخدمين من الوصول إلى خيارات المطوّرين والوضع الآمن تلقائيًا، وهي إمكانات قد تؤدي إلى خطر استخراج بيانات الشركة. -
ChoosePrivateKeyRuleيتيح الآن منح مفاتيح KeyChain محدّدة مباشرةً للتطبيقات المُدارة. - يسمح ذلك للتطبيقات المستهدَفة بالوصول إلى مفاتيح محدّدة من خلال طلب
getCertificateChain()وgetPrivateKey()بدون الحاجة إلى طلبchoosePrivateKeyAlias()أولاً. - تمنح واجهة Android Management API تلقائيًا إمكانية الوصول المباشر إلى المفاتيح المحدّدة في السياسة، ولكنها تعود إلى منح إمكانية الوصول بعد أن يستدعي التطبيق المحدّد
choosePrivateKeyAlias(). يمكنك الاطّلاع علىChoosePrivateKeyRuleلمزيد من التفاصيل.
الميزات التي سيتم إيقافها نهائيًا
- تم إيقاف "
ensureVerifyAppsEnabled" نهائيًا. يمكنك استخدامgooglePlayProtectVerifyAppsAdvancedSecurityOverridesبدلاً من ذلك. - يمكن لمستخدمي واجهة برمجة التطبيقات الحاليين (مشاريع Google Cloud التي تم تفعيل Android Management API فيها اعتبارًا من 15 أبريل 2021) مواصلة استخدام
ensureVerifyAppsEnabledحتى أكتوبر 2021، ولكن ننصحهم بنقل البيانات إلىAdvancedSecurityOverridesفي أقرب وقت ممكن. في أكتوبر، لن يعود بإمكانك استخدامensureVerifyAppsEnabled. - تم إيقاف
debuggingFeaturesAllowedوsafeBootDisabledنهائيًا. يمكنك استخدامdeveloperSettingsAdvancedSecurityOverridesبدلاً من ذلك. - يمكن لمستخدمي واجهة برمجة التطبيقات الحاليين (مشاريع Google Cloud التي تم تفعيل Android Management API فيها اعتبارًا من 15 أبريل 2021) مواصلة استخدام
debuggingFeaturesAllowedوsafeBootDisabledحتى أكتوبر 2021، ولكن ننصحهم باستخدامAdvancedSecurityOverridesفي أقرب وقت ممكن. في أكتوبر، سيتوقف كل منdebuggingFeaturesAllowedوsafeBootDisabledعن العمل.
شباط (فبراير) 2021
Android Management API
- تمت إضافة إمكانية استخدام
personalApplicationsللأجهزة المملوكة للشركة بدءًا من الإصدار Android 8. أصبحت الميزة متاحة الآن على جميع الأجهزة المملوكة للشركة والتي تتضمّن ملف عمل. - يتم الآن الإبلاغ عن رقم هاتف الجهاز على الأجهزة المُدارة بالكامل كجزء من مورد
Device.
كانون الثاني (يناير) 2021
Android Device Policy
- إصلاحات أخطاء بسيطة
ديسمبر 2020
Android Management API
- تمت إضافة
personalApplicationsإلىPersonalUsagePolicies. على الأجهزة المملوكة للشركة، يمكن لقسم تكنولوجيا المعلومات تحديد قائمة مسموح بها أو قائمة محظورة للتطبيقات في الملف الشخصي. لا تتوفّر هذه الميزة حاليًا إلا على أجهزة Android 11، ولكن ستتم إتاحتها على أجهزة Android 8 في إصدار مستقبلي.
Android Device Policy
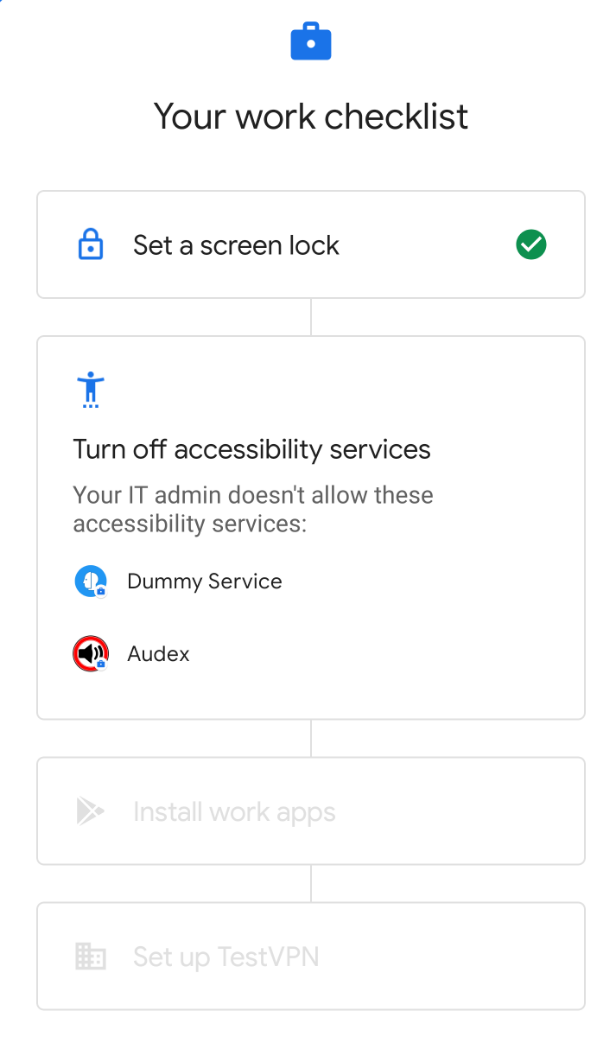
- تعديلات بسيطة على واجهة مستخدم إدارة الحسابات
تشرين الثاني (نوفمبر) 2020
Android Management API
- تمت إضافة
AutoDateAndTimeZone، لتحل محلautoTimeRequiredالتي تم إيقافها نهائيًا، للتحكّم في الإعداد التلقائي للتاريخ والوقت والمنطقة الزمنية على جهاز مملوك للشركة. - اعتبارًا من الإصدار Android 11، لن يتمكّن المستخدمون من محو بيانات التطبيقات أو إيقافها نهائيًا عندما يكون الجهاز مضبوطًا على وضع Kiosk (أي عندما يتم ضبط
InstallTypeلتطبيق واحد فيApplicationPolicyعلىKIOSK). - تمت إضافة عناصر تحكّم جديدة في
LocationModeلتحلّ محلّ عناصر التحكّم في طريقة رصد الموقع الجغرافي التي تم إيقافها نهائيًا. على الأجهزة المملوكة للشركة، يمكن لمشرفي تكنولوجيا المعلومات الآن الاختيار بين فرض الموقع الجغرافي أو إيقافه أو السماح للمستخدمين بتفعيله أو إيقافه. - تمت إضافة ميزة
CommonCriteriaMode، وهي ميزة جديدة في Android 11. يمكن تفعيل هذه السياسة لتلبية متطلبات الملف الشخصي لحماية أساسيات الأجهزة الجوّالة وفقًا للمعايير المشتركة (MDFPP) المحدّدة.
الميزات التي سيتم إيقافها نهائيًا
- تم إيقاف
autoTimeRequiredنهائيًا بعد إيقاف عناصر تحكّم معيّنة في الوقت التلقائي نهائيًا في Android 11. استخدِمAutoDateAndTimeZoneبدلاً من ذلك. - تم إيقاف خيارات
LocationModeالتالية نهائيًا، بعد إيقافها نهائيًا في Android 9:HIGH_ACCURACYوSENSORS_ONLYوBATTERY_SAVINGوOFF. استخدِمLOCATION_ENFORCEDوLOCATION_DISABLEDوLOCATION_USER_CHOICEبدلاً من ذلك.
أكتوبر 2020
Android Device Policy
- تمت إضافة
RELINQUISH_OWNERSHIPكنوع جديد من أوامر الأجهزة. عند نشر ملف العمل، يمكن للمشرفين التنازل عن ملكية الأجهزة المملوكة للشركة للموظفين، ومحو ملف العمل وإعادة ضبط أي سياسات للجهاز على الإعدادات الأصلية، مع ترك البيانات الشخصية كما هي. وبذلك، يفقد قسم تكنولوجيا المعلومات ملكية الجهاز في الوقت الحالي وفي المستقبل، ولا يُتوقع إعادة تسجيل الجهاز. لإعادة ضبط جهاز على الإعدادات الأصلية مع الاحتفاظ بالملكية، استخدِم طريقةdevices.deleteبدلاً من ذلك.
أغسطس 2020
Android Management API
-
تم الإعلان عن تحسينات على تجربة ملف العمل على الأجهزة المملوكة للشركة في معاينة المطوّر لنظام التشغيل Android 11. تضيف Android Management API إمكانية استخدام هذه التحسينات على الأجهزة التي تعمل بالإصدار 8.0 من نظام التشغيل Android أو الإصدارات الأحدث. يمكن للمؤسسات الآن تصنيف الأجهزة التي تتضمّن ملف عمل على أنّها مملوكة للشركة، ما يتيح إدارة ملف العمل على الجهاز وسياسات الاستخدام الشخصي وبعض الإعدادات على مستوى الجهاز مع الحفاظ على الخصوصية في الملف الشخصي.
- للحصول على نظرة عامة شاملة على تحسين تجربة ملف العمل، يُرجى الاطّلاع على ملف العمل: المعيار الجديد لخصوصية الموظفين.
- يُرجى الاطّلاع على الأجهزة المملوكة للشركة المخصّصة للعمل والاستخدام الشخصي للتعرّف على كيفية إعداد ملف عمل على جهاز مملوك للشركة.
- يتوفّر مثال على سياسة لجهاز تملكه الشركة ويتضمّن ملف عمل في الأجهزة التي تتضمّن ملفات عمل.
- تمت إضافة
blockScopeإلىblockAction. استخدِمblockScopeلتحديد ما إذا كان إجراء الحظر ينطبق على جهاز مملوك للشركة بالكامل أو على ملف العمل فقط.
تمت إضافة
connectedWorkAndPersonalAppإلىapplicationPolicy. بدءًا من الإصدار Android 11، يمكن لبعض التطبيقات الأساسية الربط بين ملف العمل والملف الشخصي على الجهاز. يمكن أن يؤدي ربط تطبيق بين الملف الشخصي للعمل والملف الشخصي إلى توفير تجربة أكثر توحيدًا للمستخدمين. على سبيل المثال، من خلال ربط تطبيق تقويم، يمكن للمستخدمين الاطّلاع على أحداث العمل والأحداث الشخصية معًا.قد يتم تلقائيًا ربط بعض التطبيقات (مثلاً "بحث Google") على الأجهزة. تتوفّر قائمة بالتطبيقات المرتبطة على الجهاز في الإعدادات > الخصوصية > الربط بين تطبيقات العمل والتطبيقات الشخصية.
استخدِم
connectedWorkAndPersonalAppللسماح بالتطبيقات المرتبطة أو عدم السماح بها. إنّ السماح لتطبيق بالربط بين الملفات الشخصية يمنح المستخدم فقط خيار ربط التطبيق، ويمكن للمستخدمين إلغاء ربط التطبيقات في أي وقت.تمت إضافة
systemUpdateInfoإلىdevicesللإبلاغ عن معلومات حول تحديثات النظام في انتظار المراجعة.
تمّوز (يوليو) 2020
Android Device Policy
- [23 يوليو] إصلاحات أخطاء بسيطة
حزيران (يونيو) 2020
Android Device Policy
- [17 يونيو] تم إصلاح أخطاء بسيطة.
مايو 2020
Android Device Policy
- [12 مايو] إصلاحات أخطاء بسيطة
نيسان (أبريل) 2020
Android Device Policy
- [14 أبريل] تم إصلاح أخطاء بسيطة.
آذار (مارس) 2020
Android Device Policy
- [16 مارس] إصلاحات أخطاء بسيطة
شباط (فبراير) 2020
Android Device Policy
- [24 فبراير] إصلاحات أخطاء بسيطة
كانون الثاني (يناير) 2020
Android Device Policy
- [15 يناير] إصلاحات أخطاء بسيطة
كانون الأول (ديسمبر) 2019
Android Management API
- تتوفّر سياسة جديدة لحظر التطبيقات غير الموثوق بها (التطبيقات من مصادر غير معروفة). استخدِم
advancedSecurityOverrides.untrustedAppsPolicyلتنفيذ ما يلي:- حظر عمليات تثبيت التطبيقات غير الموثوق بها على مستوى الجهاز (بما في ذلك ملفات العمل)
- حظر عمليات تثبيت التطبيقات غير الموثوق بها في ملف العمل فقط
- السماح بتثبيت التطبيقات غير الموثوق بها على مستوى الجهاز
- يمكن الآن فرض مهلة للسماح بطرق قفل الشاشة غير القوية (مثل بصمة الإصبع وفتح الجهاز ببصمة الوجه) على جهاز أو ملف عمل باستخدام
requirePasswordUnlock. بعد انتهاء المهلة، يجب أن يستخدم المستخدم طريقة مصادقة قوية (كلمة مرور أو رقم تعريف شخصي أو نقش) لفتح قفل الجهاز أو ملف العمل. - تمت إضافة
kioskCustomizationلإتاحة إمكانية تفعيل أو إيقاف ميزات واجهة مستخدم النظام التالية في أجهزة وضع Kiosk:- الإجراءات العامة التي يتم تشغيلها من زر التشغيل (يُرجى الاطّلاع على
powerButtonActions) - معلومات النظام والإشعارات (يُرجى الاطّلاع على
statusBar) - زرّا الشاشة الرئيسية والنظرة العامة (يُرجى الاطّلاع على
systemNavigation). - شريط الحالة (يُرجى الاطّلاع على
statusBar) - مربّعات حوار الخطأ للتطبيقات التي تعطّلت أو لا تستجيب (يُرجى الاطّلاع على
systemErrorWarnings)
- الإجراءات العامة التي يتم تشغيلها من زر التشغيل (يُرجى الاطّلاع على
- تمت إضافة سياسة
freezePeriodلإتاحة حظر تحديثات النظام سنويًا خلال فترة محدّدة لإيقاف التحديثات. - تتوفّر مَعلمة جديدة في
devices.delete: تتيح لك المَعلمةwipeReasonMessageتحديد رسالة قصيرة لعرضها للمستخدم قبل حجب بيانات ملف العمل من جهازه الشخصي.
الميزات التي سيتم إيقافها نهائيًا
تم الآن وضع علامة على installUnknownSourcesAllowed على أنّه متوقف نهائيًا.
سيستمر توفّر السياسة حتى الربع الثاني من عام 2020 للمستخدمين الذين فعّلوا
واجهة برمجة التطبيقات Android Management API قبل الساعة 2:00 مساءً بتوقيت غرينتش في 19 ديسمبر 2019.
ولا تتوفّر السياسة للمستخدمين الذين فعّلوا واجهة برمجة التطبيقات بعد هذا التاريخ.
advancedSecurityOverrides.untrustedAppsPolicy يحلّ محلّ installUnknownSourcesAllowed.
يقدّم الجدول أدناه ربطًا بين السياستَين. وعلى المطوّرين تعديل حلولهم بما يتوافق مع السياسة الجديدة في أقرب وقت ممكن*.
| installUnknownSourcesAllowed | advancedSecurityOverrides.untrustedAppsPolicy |
|---|---|
TRUE |
ALLOW_INSTALL_DEVICE_WIDE |
FALSE |
ALLOW_INSTALL_IN_PERSONAL_PROFILE_ONLYملاحظة: يتم تطبيق هذه الميزة على جميع أنواع الأجهزة (ملفات العمل والأجهزة المُدارة بالكامل). بما أنّ الأجهزة المُدارة بالكامل لا تتضمّن ملفًا شخصيًا،
يتم حظر التطبيقات غير الموثوق بها على الجهاز بأكمله. لحظر التطبيقات غير الموثوق بها على مستوى جهاز كامل يتضمّن ملف عمل، استخدِم |
untrustedAppsPolicy (DISALLOW_INSTALL) في حال ضبط untrustedAppsPolicy على UNTRUSTED_APPS_POLICY_UNSPECIFIED أو في حال ترك السياسة بدون تحديد. لحظر التطبيقات غير الموثوق بها على جهاز بأكمله، يجب
ضبط السياسة صراحةً على DISALLOW_INSTALL.
تشرين الثاني (نوفمبر) 2019
Android Device Policy
- [27 نوفمبر] إصلاحات أخطاء بسيطة
أكتوبر 2019
Android Management API
- تتيح لك خيارات
IframeFeatureالجديدة تحديد ميزات إطار iframe في "Google Play للأعمال" التي تريد تفعيلها أو إيقافها في وحدة التحكّم.
Android Device Policy
- [16 أكتوبر] إصلاحات بسيطة للأخطاء وتحسينات في الأداء
4 سبتمبر 2019
الميزات
- أصبح بإمكان المورد
policiesتوزيع إصدارات التطبيقات المغلقة (مسارات التطبيقات المغلقة)، ما يتيح للمؤسسات اختبار الإصدارات التجريبية من التطبيقات. لمعرفة التفاصيل، يُرجى الاطّلاع على توزيع التطبيقات للاختبار المغلق. - تمت إضافة "
permittedAccessibilityServices" إلىpolicies، ويمكن استخدامها لإجراء ما يلي:- عدم السماح بجميع خدمات تسهيل الاستخدام غير التابعة للنظام على الجهاز
- السماح لتطبيقات محدّدة فقط بالوصول إلى هذه الخدمات
6 آب (أغسطس) 2019
الميزات
- تُقيّم واجهة برمجة التطبيقات Android Management API الآن مستوى أمان الجهاز
وتُبلغ عن النتائج في تقارير الجهاز
(ضمن
securityPosture). تعرضsecurityPostureحالة الوضع الأمني للجهاز (POSTURE_UNSPECIFIEDأوSECUREأوAT_RISKأوPOTENTIALLY_COMPROMISED)، كما تم تقييمها من خلال SafetyNet وعمليات التحقّق الأخرى، بالإضافة إلى تفاصيل أي مخاطر أمنية تم تحديدها لمشاركتها مع العملاء من خلال وحدة تحكّم الإدارة.لتفعيل هذه الميزة على جهاز معيّن، تأكَّد من تفعيل حقل واحد على الأقل من
statusReportingSettingsفي سياسته.
2 يوليو 2019
الميزات
- للتمييز بين التطبيق الذي يتم تشغيله من
launchAppفيsetupActions، يحتوي النشاط الذي يتم تشغيله أولاً كجزء من التطبيق الآن على قيمة منطقية إضافية للغرضcom.google.android.apps.work.clouddpc.EXTRA_LAUNCHED_AS_SETUP_ACTION(تم ضبطها علىtrue). تتيح لك هذه القيمة الإضافية تخصيص تطبيقك استنادًا إلى ما إذا تم تشغيله منlaunchAppأو من قِبل مستخدم.
31 مايو 2019
إصدار الصيانة
- تم إصلاح أخطاء بسيطة وتحسين الأداء.
7 مايو 2019
الميزات
- تمت إضافة
policyEnforcementRulesلتحلّ محلّcomplianceRulesالتي تم إيقافها نهائيًا. يمكنك الاطّلاع على إشعار الإيقاف النهائي أعلاه لمزيد من المعلومات. - تمت إضافة واجهات برمجة تطبيقات جديدة لإنشاء تطبيقات الويب وتعديلها. لمزيد من التفاصيل، يُرجى الاطّلاع على تطبيقات الويب المتوافقة.
تجربة المستخدم
سياسة جهاز Android: لم يعُد رمز التطبيق ظاهرًا على الأجهزة. وسيظل بإمكان المستخدمين الاطّلاع على صفحة السياسة التي تم إطلاقها سابقًا من خلال الرمز:
- الأجهزة المُدارة بالكامل: الإعدادات > Google > Device Policy
- الأجهزة التي تتضمّن ملفات عمل: الإعدادات > Google > العمل > سياسة الجهاز
- جميع أجهزة Android: تطبيق "متجر Google Play" > سياسة الجهاز
16 أبريل 2019
- يتوفّر تطبيق Android Device Policy الآن في كوريا الجنوبية.
21 مارس 2019
الميزات
- تمت إضافة بيانات وصفية جديدة، بما في ذلك الأرقام التسلسلية البديلة، إلى
devices. - أصبح عدد التطبيقات التي تتضمّن
installTypeREQUIRED_FOR_SETUPيقتصر الآن على خمسة تطبيقات لكل سياسة. ويتم ذلك لضمان أفضل تجربة ممكنة للمستخدم أثناء إعداد الجهاز والملف الشخصي للعمل.
12 فبراير 2019
تجربة المستخدم
- سياسة جهاز Android: تمت إضافة رسائل محسّنة حول عدم الامتثال لمساعدة المستخدمين في إعادة أجهزتهم إلى حالة الامتثال أو إعلامهم عندما يتعذّر ذلك.
- سياسة جهاز Android: بعد تسجيل رمز مميّز للتسجيل، توجّه تجربة الإعداد الجديدة المستخدمين خلال الخطوات المطلوبة بموجب سياسة الجهاز لإكمال ضبط إعدادات جهازهم أو ملف العمل.
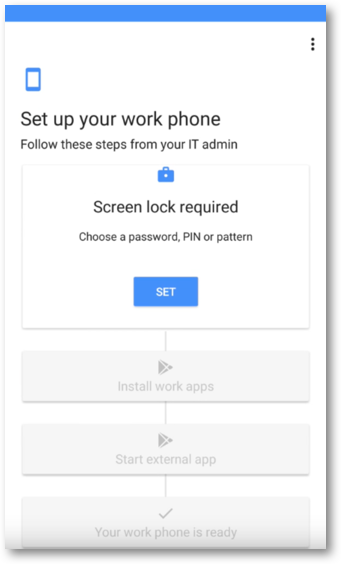
الشكل 1: تجربة إعداد موجَّهة
الميزات
- تمت إضافة حقل جديد إلى
installTypeREQUIRED_FOR_SETUP: إذا كانت القيمة "صحيح"، يجب تثبيت التطبيق قبل اكتمال إعداد الجهاز أو ملف العمل. ملاحظة: إذا لم يتم تثبيت التطبيق لأي سبب (مثل عدم التوافق أو عدم التوفّر في الموقع الجغرافي أو ضعف الاتصال بالشبكة)، لن تكتمل عملية الإعداد.
- تمت إضافة
SetupActionإلىpolicies. باستخدامSetupAction، يمكنك تحديد تطبيق لتشغيله أثناء عملية الإعداد، ما يتيح للمستخدم ضبط جهازه بشكل أكبر. لمزيد من التفاصيل، يُرجى الاطّلاع على تشغيل تطبيق أثناء الإعداد. - بالنسبة إلى المؤسسات التي تم فيها تفعيل تقارير الحالة، يتم الآن إصدار تقارير الأجهزة الجديدة فورًا بعد أي محاولة فاشلة لفتح قفل جهاز أو ملف شخصي للعمل.
الميزات التي سيتم إيقافها نهائيًا
- تم إيقاف
wifiConfigsLockdownEnabledنهائيًا فيpolicies. أصبحت شبكات Wi-Fi المحدّدة في السياسة غير قابلة للتعديل تلقائيًا. لجعلها قابلة للتعديل، اضبطwifiConfigDisabledعلى "خطأ".
10 ديسمبر 2018
الميزات
- تمت إضافة إمكانية استخدام الأجهزة التي تتضمّن ملفات عمل إلى طريقة توفير المتطلبات اللازمة من خلال عنوان URL لتسجيل الدخول. يمكن لمالكي الأجهزة التي تتضمّن ملف عمل الآن تسجيل الدخول باستخدام بيانات اعتماد الشركة لإكمال عملية الإعداد.
تجربة المستخدم
تمت إضافة إمكانية استخدام "الوضع الداكن" في تطبيق Android Device Policy. "الوضع الداكن" هو مظهر عرض متاح في Android 9 Pie، ويمكن تفعيله في الإعدادات > الشاشة > الإعدادات المتقدّمة > مظهر الجهاز > داكن.
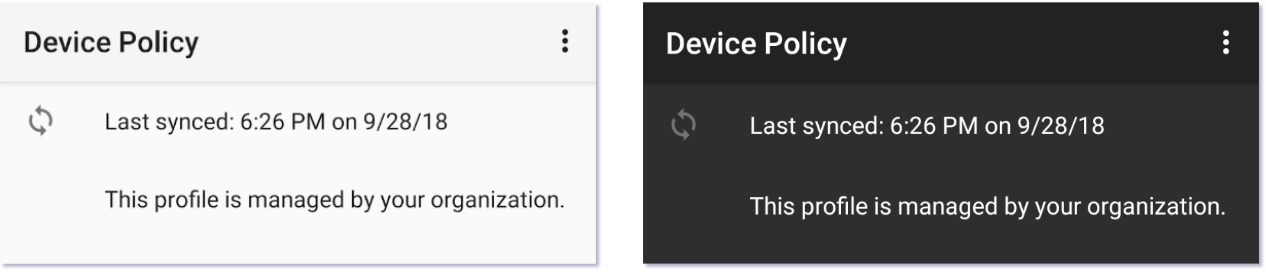
الشكل 1: (يمين) وضع العرض العادي (يسار) الوضع الداكن
2 نوفمبر 2018
الميزات
- تتوفّر طريقة تسجيل جديدة للأجهزة المُدارة بالكامل. تستخدم هذه الطريقة عنوان URL لتسجيل الدخول من أجل مطالبة المستخدمين بإدخال بيانات اعتمادهم، ما يتيح لك تحديد سياسة وإعداد أجهزة المستخدمين استنادًا إلى هويتهم.
- تمت إضافة دعم إطار iframe لعمليات الضبط المُدارة،
وهو واجهة مستخدم يمكنك إضافتها إلى وحدة التحكّم لمشرفي تكنولوجيا المعلومات لضبط عمليات الضبط المُدارة
وحفظها. يعرض إطار iframe قيمة
mcmIdفريدة لكل إعداد محفوظ، ويمكنك إضافتها إلىpolicies. - تمت إضافة "
passwordPolicies" و"PasswordPolicyScope" إلى "policies":passwordPoliciesيضبط متطلبات كلمة المرور للنطاق المحدّد (الجهاز أو ملف العمل).- في حال عدم تحديد
PasswordPolicyScope، يكون النطاق التلقائي هوSCOPE_PROFILEللأجهزة التي تتضمّن ملف عمل، وSCOPE_DEVICEللأجهزة المُدارة بالكامل أو المخصّصة. - تتجاوز السمة
passwordPoliciesالسمةpasswordRequirementsإذا لم يتم تحديد السمةPasswordPolicyScope(السمة التلقائية)، أو إذا تم ضبط السمةPasswordPolicyScopeعلى النطاق نفسه الذي تم ضبط السمةpasswordRequirementsعليه
20 سبتمبر 2018
إصلاح الأخطاء
- تم إصلاح المشكلة التي كانت تؤدي إلى ظهور أجهزة Kiosk بشكل غير صحيح على أنّها غير متوافقة بعد توفير المتطلبات اللازمة، وذلك لمجموعة فرعية من إعدادات السياسات
28 أغسطس 2018
الميزات
تحديثات لدعم توفير وإدارة ملف العمل والأجهزة المُدارة بالكامل:
- تتوفّر طرق إدارة جديدة لملفات العمل:
- تزويد المستخدمين برابط رمز مميّز للتسجيل
- انتقِل إلى الإعدادات > Google > إعداد ملف العمل.
- تمت إضافة حقول جديدة إلى
enrollmentTokens.oneTimeOnly: إذا كانت القيمة "صحيح"، ستنتهي صلاحية الرمز المميّز للتسجيل بعد استخدامه لأول مرة.userAccountIdentifier: يحدّد حساب Google Play للأعمال معيّنًا.- في حال عدم تحديد هذه السمة: تنشئ واجهة برمجة التطبيقات حسابًا جديدًا في كل مرة يتم فيها تسجيل جهاز باستخدام الرمز المميّز.
- في حال تحديد حساب: تستخدم واجهة برمجة التطبيقات الحساب المحدّد في كل مرة يتم فيها تسجيل جهاز باستخدام الرمز المميّز. ويمكنك تحديد الحساب نفسه في عدة رموز مميزة. يُرجى الاطّلاع على تحديد مستخدم لمزيد من المعلومات.
- تمت إضافة
managementMode(إذن بالقراءة فقط) إلىdevices.- الأجهزة التي تتضمّن ملفات عمل: تم ضبط "
managementMode" علىPROFILE_OWNER. - الأجهزة المخصّصة والأجهزة المُدارة بالكامل:
تم ضبط
managementModeعلىDEVICE_OWNER.
- الأجهزة التي تتضمّن ملفات عمل: تم ضبط "
تعديلات على المورد policies لتحسين إمكانات إدارة التطبيقات:
- تمت إضافة الحقل الجديد
playStoreMode.WHITELIST(تلقائي): لا تتوفّر سوى التطبيقات المُضافة إلى السياسة في ملف العمل أو على الجهاز المُدار. وأي تطبيق غير مدرج في السياسة لن يكون متاحًا، وسيتم إلغاء تثبيته إذا كان مثبّتًا من قبل.BLACKLIST: التطبيقات المُضافة إلى السياسة غير متاحة. وتتوفّر جميع التطبيقات الأخرى المُدرَجة في Google Play.
- تمت إضافة
BLOCKEDكخيار InstallType، ما يجعل التطبيق غير متاح للتثبيت. إذا كان التطبيق مثبّتًا، سيتم إلغاء تثبيته.- يمكنك استخدام installType
BLOCKEDمعplayStoreModeBLACKLISTلمنع جهاز مُدار أو ملف عمل من تثبيت تطبيقات معيّنة.
- يمكنك استخدام installType
تجربة المستخدم
- تم تعديل إعدادات سياسة جهاز Android لتتطابق مع إعدادات الجهاز.
12 يوليو 2018
تجربة المستخدم
- تم دمج صفحتَي الحالة وتفاصيل الجهاز في تطبيق سياسة جهاز Android في صفحة واحدة.
- تم تحسين اتساق واجهة مستخدم الإعداد مع معالج إعداد Android.
الميزات
- تمت إضافة PermissionGrants على مستوى السياسة. يمكنك الآن التحكّم في
أذونات التشغيل على أربعة مستويات:
- على مستوى جميع التطبيقات: يمكنك ضبط defaultPermissionPolicy على مستوى السياسة.
- لكل إذن، على مستوى جميع التطبيقات: يمكنك ضبط permissionGrant على مستوى السياسة.
- لكل تطبيق، على مستوى جميع الأذونات: يمكنك ضبط defaultPermissionPolicy ضمن ApplicationPolicy.
- لكل تطبيق ولكل إذن: اضبط permissionGrant ضمن ApplicationPolicy.
- عند إعادة ضبط جهاز على الإعدادات الأصلية، يتيح لك الإعداد الجديد WipeDataFlag ما يلي:
-
WIPE_EXTERNAL_STORAGE: محو بيانات وحدة التخزين الخارجية للجهاز (مثل بطاقات SD) -
PRESERVE_RESET_PROTECTION_DATA: الاحتفاظ ببيانات "توفير الحماية بعد إعادة الضبط على الإعدادات الأصلية" على الجهاز تضمن هذه العلامة أنّه لا يمكن لأحد استرداد الجهاز سوى المستخدم المصرَّح له، على سبيل المثال، في حال فقدان الجهاز. ملاحظة: لا تفعِّل هذه الميزة إلا إذا ضبطتfrpAdminEmails[]في السياسة.
-
إصلاح الأخطاء
- تم إصلاح مشكلة خروج تطبيق سياسة جهاز Android من وضع قفل المهام عند التحديث في المقدّمة.
25 مايو 2018
تجربة المستخدم
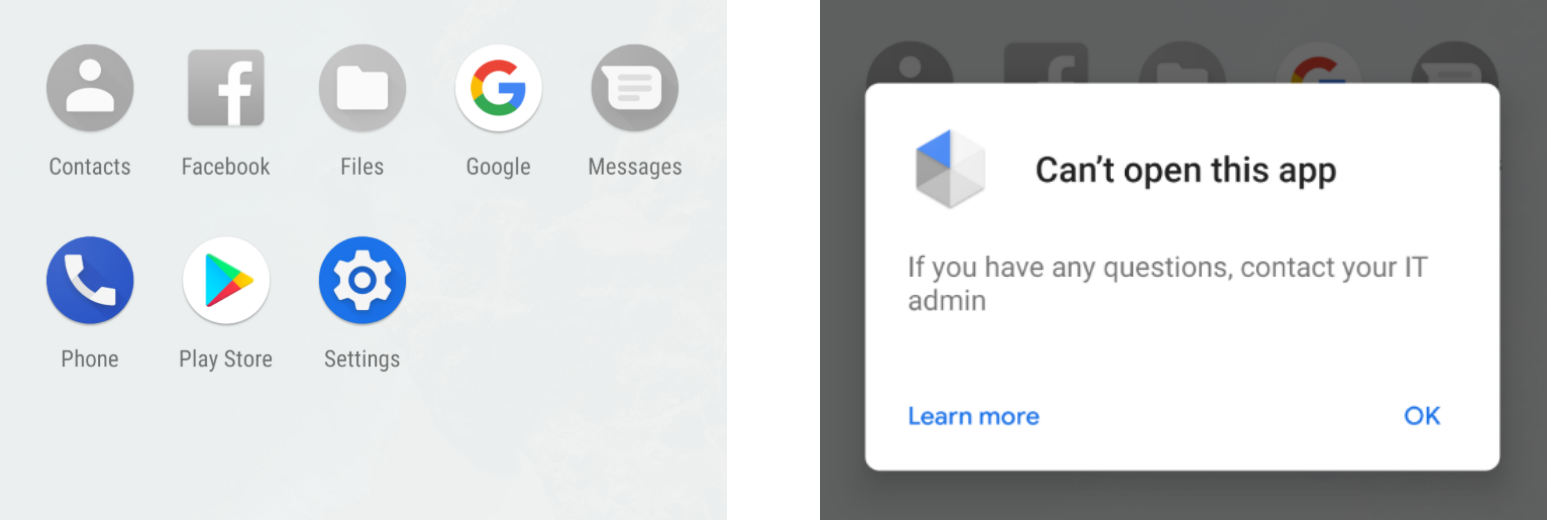
- بدلاً من إخفاء التطبيقات غير المفعَّلة من مشغّل التطبيقات، تعرض الأجهزة التي تعمل بنظام التشغيل Android 7.0 والإصدارات الأحدث
الآن رموز التطبيقات غير المفعَّلة باللون الرمادي:
الميزات
- تم تعديل
policiesلإتاحة إمكانات إدارة الشهادات التالية:- منح التطبيقات إذن الوصول إلى الشهادات تلقائيًا
- تفويض جميع ميزات إدارة الشهادات التي يوفّرها تطبيق Android Device Policy إلى تطبيق آخر (يُرجى الاطّلاع على
CERT_INSTALL).
- يمكن الآن إيقاف التطبيقات الفردية في ApplicationPolicy (ضبط
disabledعلىtrue)، بغض النظر عن قواعد الامتثال. - أصبح من الممكن الآن إيقاف تطبيقات النظام.
- تمت إضافة تقارير التطبيقات إلى
devices. بالنسبة إلى كل تطبيق مُدار مثبَّت على جهاز، يعرض التقرير اسم حزمة التطبيق وإصداره ومصدر التثبيت ومعلومات تفصيلية أخرى. لتفعيلها، اضبطapplicationReportsEnabledعلىtrueفي سياسة الجهاز. - تم تعديل
enterprisesلتضمين الأحكام والشروط. يتم عرض أحكام وشروط المؤسسة على الأجهزة أثناء عملية الإعداد.
إصلاح الأخطاء
- تم تعديل عملية الإعداد لإيقاف إمكانية الوصول إلى الإعدادات، إلا عندما يكون الوصول مطلوبًا لإكمال عملية الإعداد (مثل إنشاء رمز مرور).
3 أبريل 2018
تجربة المستخدم
- تم تعديل تصميم تطبيق سياسة جهاز Android وعملية إعداد الجهاز لتحسين تجربة المستخدم بشكل عام.
الميزات
- تمت إضافة ميزة التشغيل المباشر، ما يتيح لك محو البيانات نهائيًا عن بُعد من أجهزة Android 7.0 والإصدارات الأحدث التي لم يتم فتح قفلها منذ آخر إعادة تشغيل لها.
- تمت إضافة إعداد وضع الموقع الجغرافي إلى مورد
policies، ما يتيح لك ضبط وضع دقة الموقع الجغرافي على جهاز مُدار. - تمت إضافة حقل ردّ يتضمّن خطأ إلى المورد
Command.
إصلاح الأخطاء
- تم تحسين أداء عملية إدارة الحسابات.
- يتم الآن إنشاء تقارير الامتثال فورًا بعد توفير الجهاز. لضبط مؤسسة لتلقّي تقارير الامتثال، يُرجى الاطّلاع على تلقّي إشعارات تفصيلية بشأن عدم الامتثال.
المشاكل المعروفة
- تتعطّل إعدادات شاشة القفل على أجهزة LG التي تعمل بنظام التشغيل Android 8.0 أو الإصدارات الأحدث (مثل LG V30) والتي تتم إدارتها من خلال سياسة جهاز Android.
14 فبراير 2018
تجربة المستخدم
- تم تعديل نص التحقّق من صحة حقل "الرمز" الذي يظهر إذا اختار المستخدم إدخال رمز استجابة سريعة يدويًا لتسجيل جهاز.
الميزات
- يمكنك الآن ضبط سياسة لتشغيل التحديث التلقائي للتطبيقات المثبَّتة تلقائيًا إذا لم تستوفِ الحدّ الأدنى المحدّد لإصدار التطبيق. في
ApplicationPolicy:
- ضبط
installTypeعلىFORCE_INSTALLED - حدِّد قيمة
minimumVersionCode.
- ضبط
- تم تعديل مورد الأجهزة بإضافة حقول جديدة تحتوي على معلومات قد تكون مفيدة لمشرفي تكنولوجيا المعلومات، مثل اسم مشغّل شبكة الجوّال للجهاز (يُرجى الاطّلاع على NetworkInfo لمزيد من التفاصيل)، وما إذا كان الجهاز مشفّرًا، وما إذا تم تفعيل ميزة "التحقّق من التطبيقات" (يُرجى الاطّلاع على DeviceSettings لمزيد من التفاصيل).
إصلاح الأخطاء
- أصبح الأمران
RESET_PASSWORDوLOCKمتوافقَين مع أجهزة Android 8.0 Oreo. - تم إصلاح المشكلة المتعلّقة بعدم تعبئة DeviceSettings.
- تم إصلاح مشكلة في معالجة سياسة
stayOnPluggedModes.
12 ديسمبر 2017
الميزات
- يتيح تطبيق سياسة جهاز Android الآن استخدام مشغّل تطبيقات kiosk أساسي، والذي يمكن تفعيله من خلال السياسة. يؤدي المشغّل إلى قفل الجهاز على مجموعة من التطبيقات المحدّدة مسبقًا ويحظر وصول المستخدم إلى إعدادات الجهاز. تظهر التطبيقات المحدّدة في صفحة واحدة بترتيب أبجدي. للإبلاغ عن خطأ أو طلب ميزة، انقر على رمز الملاحظات في مشغّل التطبيقات.
- تم تعديل عملية إعداد الجهاز باستخدام منطق إعادة المحاولة الجديد. إذا تمت إعادة تشغيل الجهاز أثناء عملية الإعداد، ستستمر عملية الإعداد من حيث توقفت.
- تتوفّر الآن السياسات الجديدة التالية. يمكنك الاطّلاع على مرجع واجهة برمجة التطبيقات للحصول على التفاصيل الكاملة:
keyguardDisabledFeaturesaccountTypesWithManagementDisabledinstallAppsDisabledmountPhysicalMediaDisableduninstallAppsDisabledbluetoothContactSharingDisabledshortSupportMessagelongSupportMessagebluetoothConfigDisabledcellBroadcastsConfigDisabledcredentialsConfigDisabledmobileNetworksConfigDisabledtetheringConfigDisabledvpnConfigDisabledcreateWindowsDisablednetworkResetDisabledoutgoingBeamDisabledoutgoingCallsDisabledsmsDisabledusbFileTransferDisabledensureVerifyAppsEnabledpermittedInputMethodsrecommendedGlobalProxysetUserIconDisabledsetWallpaperDisabledalwaysOnVpnPackagedataRoamingDisabledbluetoothDisabled - تم تحديث حزمة تطوير البرامج (SDK) المستهدَفة في تطبيق سياسة جهاز Android إلى Android 8.0 Oreo.
إصلاح الأخطاء
- أصبح من الممكن الآن تخطّي عرض أداة اختيار الشبكة في حال تعذّر
الاتصال عند بدء التشغيل. لتفعيل أداة اختيار الشبكة عند بدء التشغيل، استخدِم سياسة
networkEscapeHatchEnabled.