

Halaman ini merangkum semua perubahan (fitur baru, perbaikan bug, update) pada Android Management API dan kebijakan perangkat Android setiap bulan.
Bergabunglah dengan milis Android Management API untuk menerima info terbaru bulanan dan saran layanan langsung ke kotak masuk Anda.
September 2026
Android Management API
-
Menambahkan kebijakan di
enterprises.policiesuntuk mengontrol fitur pengalihan kontinuitas tugas di Android 17 QPR1+, termasuktaskContinuityHandoffdalamCrossDevicePolicies(untuk perangkat terkelola sepenuhnya dan profil kerja) dantaskContinuityHandoffdalamPersonalCrossDevicePolicies(untuk profil pribadi di perangkat milik perusahaan dengan profil kerja). -
Menambahkan kebijakan
backupServicebaru (BackupService) untuk perangkat terkelola sepenuhnya. Secara default (BACKUP_SERVICE_DISABLED), layanan pencadangan Android dinonaktifkan dan tidak dapat diubah oleh pengguna; menyetel kebijakan keBACKUP_SERVICE_USER_CHOICEmemungkinkan pengguna mengaktifkan layanan pencadangan untuk mentransfer data ke perangkat baru yang terkelola sepenuhnya. - AMAPI SDK versi 1.8.4 telah dirilis. Untuk mengetahui detailnya, lihat Catatan rilis Android Management SDK.
-
Item dokumentasi juga telah diperbarui:
-
Memperbarui deskripsi perintah
ADD_ESIMdanREMOVE_ESIMdienterprises.devices.issueCommanduntuk mengklarifikasi bahwaREMOVE_ESIMtidak didukung di perangkat milik perusahaan dengan profil kerja yang menjalankan Android 16 QPR2 atau Android 16 QPR3. - Memperbarui panduan server MCP Android Management dengan setelan konfigurasi klien dan contoh verifikasi terbaru.
-
Memperbarui deskripsi perintah
Agustus 2026
Android Management API
-
Menambahkan nilai enum baru untuk mengontrol aplikasi penyedia kredensial di Android 14+
di
enterprises.policies, termasukCREDENTIAL_PROVIDER_DEFAULT_ALLOWEDuntuk mengizinkan aplikasi dengancredentialProviderPolicyyang tidak ditentukan untuk bertindak sebagai penyedia kredensial secara default, danCREDENTIAL_PROVIDER_DISALLOWEDuntuk memblokir aplikasi tertentu. Selain itu, kami telah meningkatkan deteksi aplikasi penyedia kredensial sistem saatcredentialProviderPolicyDefaultdisetel keCREDENTIAL_PROVIDER_DEFAULT_DISALLOWED_EXCEPT_SYSTEM. - Peningkatan stabilitas pendaftaran untuk memastikan pendaftaran Profil Kerja tidak gagal saat beralih (misalnya, ke aplikasi pengautentikasi) selama login.
- AMAPI SDK versi 1.8.3 telah dirilis. Lihat Catatan Rilis Android Management SDK untuk mengetahui detailnya.
-
Item dokumentasi juga telah diperbarui:
- Kami memperbarui panduan penyediaan perangkat dengan bagian Pengecualian untuk token pendaftaran yang ada yang baru dan catatan di bagian URL login. Hal ini menjelaskan bahwa token pendaftaran yang dibuat sebelum organisasi mengaktifkan persyaratan "Autentikasi menggunakan Google" untuk pertama kalinya akan dikecualikan dari perintah login, sedangkan token yang dibuat setelahnya akan mengikuti setelan autentikasi admin IT.
-
Kami mengklarifikasi bahwa alamat email akun kerja Google yang ditentukan di kolom
requiredAccountEmaildalamWorkAccountSetupConfigharus menggunakan huruf kecil semua. -
Kolom
preserveFrpdalamWipeActionkini menyatakan bahwa kolom tersebut berlaku untuk perangkat terkelola sepenuhnya dan profil kerja di perangkat milik perusahaan. -
Kami memperbarui bagian Status Hilang
dalam panduan Mode hilang untuk
mengklarifikasi bahwa perangkat mengirimkan pembaruan lokasi berkala (melalui
LostModeLocationEvent), bukan pembaruan setiap menit. Panduan ini sekarang juga menjelaskan bahwa mode Istirahat Android dapat menunda pembaruan lokasi berkala.
Juli 2026
Android Management API
- Dukungan untuk Android 6.0 kini tidak digunakan lagi, sesuai dengan dukungan layanan Google Play untuk Android 7.0 dan yang lebih baru. Perangkat yang menjalankan Android 6.0 tidak akan menerima update ke Android Management API. Tindakan ini tidak memblokir perangkat agar tidak mendaftar ke pengelolaan.
- AMAPI SDK versi 1.8.2 telah dirilis. Lihat Catatan Rilis Android Management SDK untuk mengetahui detailnya.
- Memperbaiki masalah Perlindungan Reset ke Setelan Pabrik (FRP) konsumen yang dapat terpicu secara tidak terduga di perangkat milik perusahaan setelah reset ke setelan pabrik, meskipun tidak ada email admin FRP yang ditentukan dalam kebijakan perangkat.
-
Item dokumentasi juga telah diperbarui:
- Kami menambahkan panduan untuk menjelaskan cara menerapkan autentikasi Google saat pendaftaran.
-
Kebijakan
persistentPreferredActivitieskini menyertakan peringatan untuk menghindari konfigurasi kebijakan ini dandefaultApplicationSettingsuntuk domain intent yang sama guna menghindari perilaku yang tidak dapat diprediksi. Kami juga memperbarui panduan yang sesuai. -
Kami mengklarifikasi dalam dokumentasi bahwa parameter
templateIddari template konfigurasi terkelola harus berupa string numerik yang hanya berisi digit. - Panduan memulai kini menyertakan petunjuk untuk membuat klien OAuth Anda sendiri saat menyiapkan Android Management API.
Juni 2026
Android Management API
-
Kami telah menambahkan kebijakan untuk
nearbyNotificationStreamingdannearbyAppStreamingguna mengontrol apakah pengguna dapat melakukan streaming konten dan notifikasi aplikasi ke perangkat di sekitar. Keduanya mencerminkan dua API platform yang ada:setNearbyNotificationStreamingPolicydansetNearbyAppStreamingPolicy. -
Admin IT kini dapat mengonfigurasi
googleAuthenticationOptionsdalamSigninDetaildanEnrollmentTokenuntuk menentukan apakah pengguna harus melakukan autentikasi dengan Google selama pendaftaran. - AMAPI SDK versi 1.8.1 telah dirilis. Lihat Catatan Rilis Android Management SDK untuk mengetahui detailnya.
-
Item dokumentasi juga telah diperbarui:
-
Kami
mengklarifikasi bahwa class dasar
NotificationReceiverServiceotomatis menangani perlindungan keamanan (lihat "catatan" di bagian bawah bagian yang ditautkan). - Panduan yang diperbarui tentang cara mengonfigurasi klien MCP untuk menggunakan server MCP Android Management API.
-
Kami
mengklarifikasi bahwa class dasar
Mei 2026
Android Management API
- AMAPI kini melaporkan hash SHA-256 untuk sertifikat penandatanganan dalam pelaporan aplikasi, yang memberikan keamanan yang lebih baik dibandingkan kolom hash SHA-1 yang kini tidak digunakan lagi. Hal ini sejalan dengan praktik terbaik Ekosistem Android terbaru.
- AMAPI meningkatkan penanganan kebijakan Perlindungan Reset ke Setelan Pabrik (FRP) di perangkat COPE dengan menonaktifkan FRP secara eksplisit dan menghapus daftar akun jika tidak ada email admin yang dikonfigurasi, sehingga mencegah penguncian yang tidak terduga setelah perangkat direset.
April 2026
Android Management API
-
AMAPI menambahkan kebijakan baru
untuk memungkinkan admin IT menonaktifkan layanan isi otomatis.
AutofillPolicymelengkapi kebijakan kredensial lainnya dalam menonaktifkan penyimpanan kredensial. - AMAPI SDK versi 1.8.0 telah dirilis. Lihat Catatan Rilis Android Management SDK untuk mengetahui detailnya.
- Item dokumentasi juga telah diperbarui:
- Kami
mengklarifikasi bahwa objek
provisioningInfotersedia hingga 24 jam setelah penyediaan perangkat. -
Kami mencatat bahwa fitur peran
aplikasi menggantikan kolom
extensionConfigdiApplicationPolicy.
- Kami
mengklarifikasi bahwa objek
Pengelolaan perangkat XR
Android Management API
- AMAPI kini mendukung Android XR. Pelajari lebih lanjut pengelolaan perangkat XR.
Maret 2026
Android Management API
-
Seperti yang didokumentasikan pada
Oktober 2025 dan disampaikan dalam
pengumuman layanan berikut, nilai default untuk kebijakan
enterpriseDisplayNameVisibilitykini adalahENTERPRISE_DISPLAY_NAME_VISIBLE. Kebijakan ini mengontrol apakahenterpriseDisplayNameditampilkan di perangkat, seperti di layar kunci perangkat milik perusahaan. Untuk menyembunyikan nama perusahaan, tetapkan kebijakan secara eksplisit keENTERPRISE_DISPLAY_NAME_HIDDEN. - Konfigurasi EAP dalam Konfigurasi Jaringan Terbuka telah diperbarui, menambahkan dukungan untuk EAP-PWD sebagai metode luar EAP. Lihat dokumentasi untuk mengetahui daftar lengkap fitur yang didukung.
- Kami telah memperbarui dokumentasi untuk:
-
networkResetDisableduntuk memperjelas bahwa kebijakan ini hanya berlaku untuk perangkat terkelola sepenuhnya. -
installType.KIOSKdanRoleType.KIOSKuntuk memperjelas bahwa, di Android 11+, kontrol pengguna tidak diizinkan untuk semua aplikasi. -
screenCaptureDisableddanpersonalUsagePolicies.screenCaptureDisableduntuk menyebutkan bahwa setelan ini juga memblokir Lingkari untuk Menelusuri.
-
Februari 2026
Android Management API
-
Di perangkat milik perusahaan yang menjalankan Android 10 dan yang lebih baru, Admin IT kini dapat
mengelola DNS Pribadi menggunakan kolom
privateDnsSettingsbaru dalamPolicy.DeviceConnectivityManagement. Mode yang tersedia diPrivateDnsSettings.privateDnsModemencakup: pilihan pengguna, otomatis, dan host yang ditentukan (khusus perangkat terkelola sepenuhnya). - AMAPI kini mendukung pratinjau integrasi dengan Model Context Protocol (MCP). Hal ini memberikan dasar bagi EMM untuk membangun antarmuka percakapan berbasis AI menggunakan alat hanya baca. Lihat dokumentasi untuk mengetahui detail selengkapnya.
-
Memperbarui dokumentasi
NetworkInfo.TelephonyInfountuk memperjelas dukungan di berbagai jenis perangkat:- Informasi telepon umum tersedia untuk semua kartu SIM di perangkat yang terkelola sepenuhnya (Android 6+).
- Untuk eSIM yang ditambahkan admin, informasi telepon tersedia di semua mode pengelolaan di Android 15 dan yang lebih baru.
-
Kolom
activationStatedanconfigModehanya berlaku untuk eSIM di perangkat yang menjalankan Android 15 dan yang lebih baru.
Januari 2026
Android Management API
-
Kami telah menambahkan kebijakan baru untuk mengontrol penambahan eSIM yang dimulai pengguna. Kolom
userInitiatedAddEsimSettingsdalamDeviceRadioStatememungkinkan administrator menentukan apakah pengguna diizinkan untuk menambahkan profil eSIM di perangkat milik perusahaan yang menjalankan Android 15 dan yang lebih baru. -
Dokumentasi untuk flag
WIPE_ESIMS, yang digunakan dalamPolicy.wipeDataFlagsdanDeleteDeviceRequest.wipeDataFlags, telah diperbarui untuk mengklarifikasi bahwa untuk perangkat yang berjalan di Android 16 atau yang lebih baru, eSIM terkelola selalu dihapus total saat profil kerja dihapus dari perangkat milik pribadi, terlepas dari apakah flag ini ditetapkan atau tidak. - AMAPI SDK versi 1.7.1 telah dirilis. Versi ini menambahkan logging yang lebih mendetail untuk API sinyal kepercayaan perangkat guna membantu mendiagnosis masalah. Lihat Catatan Rilis Android Management SDK untuk mengetahui detailnya.
- Persyaratan Layanan AMAPI telah diperbarui untuk secara eksplisit mencakup AMAPI SDK dan menambahkan Produsen Peralatan Asli (OEM) perangkat Android ke definisi "Pelanggan".
-
Panduan penggunaan yang diizinkan kini secara khusus melarang penggunaan
Advertising
      ID
saat mengakses sinyal kepercayaan perangkat.
November 2025
Android Management API
- Mulai 1 November 2025, pendaftaran perangkat Android Management API memerlukan pendaftaran dan persetujuan Android Enterprise. Developer dapat memulai proses ini dengan mengisi formulir permintaan.
-
Dokumentasi untuk nilai
CUSTOMdiApplicationPolicy.InstallTypetelah diperbarui untuk memperjelas penggunaannya. Hal ini mencakup detail selengkapnya tentang persyaratan untukApplicationPolicy.signingKeyCertsdan perilaku yang diharapkan saat mengubahinstallTypeaplikasi ke atau dariCUSTOM. -
Deskripsi untuk kebijakan yang ada,
setUserIconDisableddanshareLocationDisabled, telah disempurnakan agar lebih jelas.
Android Management API SDK
-
AMAPI SDK versi 1.7.0 dirilis pada bulan November. Rilis SDK ini
mencakup dukungan untuk
perintah
REQUEST_DEVICE_INFO. Lihat Catatan Rilis AMAPI SDK untuk mengetahui detail selengkapnya.
Oktober 2025
Android Management API
- Kami telah menambahkan kebijakan baru untuk mengelola aplikasi default di perangkat. Admin dapat mengonfigurasi daftar aplikasi yang diprioritaskan untuk setiap jenis aplikasi, dan aplikasi pertama yang diinstal dan memenuhi syarat di perangkat akan ditetapkan sebagai default. Setelah dikonfigurasi, kebijakan ini akan mencegah pengguna mengubah setelan aplikasi default, sehingga menjaga kepatuhan terhadap kebijakan perusahaan. Lihat panduan ini untuk mengetahui detail selengkapnya.
-
Pada bulan Mei, kami memperkenalkan kebijakan untuk mengonfigurasi setelan
enterpriseDisplayNameVisibility, yang memungkinkan administrator mengontrol visibilitasenterpriseDisplayNamedi perangkat, seperti di layar kunci perangkat milik perusahaan. Dalam pengumuman tersebut, kami menyebutkan bahwa kami akan segera menetapkan setelan default untuk setelan kebijakan tersebut menjadiENTERPRISE_DISPLAY_NAME_VISIBLE. Perubahan tersebut diperkirakan akan diterapkan pada Januari 2026. - Item dokumentasi juga telah diperbarui:
-
Kami mengklarifikasi perilaku perintah
LOCKdi perangkat dengan profil kerja. -
Kami menambahkan informasi tentang
nonComplianceDetailsuntuk perubahan padamte_policydi perangkat yang menunggu mulai ulang.
-
Kami mengklarifikasi perilaku perintah
September 2025
Android Management API
-
Kami telah memperkenalkan konsep
peran aplikasi. Ini mencakup:
-
COMPANION_APPuntuk interaksi offline dengan Kebijakan Perangkat Android -
KIOSKuntuk pengalaman perangkat khusus yang akan digunakan dengan aplikasi yang memilikiInstallTypeyang dikonfigurasi sebagaiREQUIRED_FOR_SETUPatauCUSTOM -
MOBILE_THREAT_DEFENSE_ENDPOINT_DETECTION_RESPONSE(MTD/EDR) dan aplikasiSYSTEM_HEALTH_MONITORING.
ApplicationPolicy.rolesdanRoleTypeuntuk mendapatkan informasi selengkapnya. -
- Rilis stabil baru dan kandidat rilis AMAPI SDK telah tersedia. Lihat Catatan rilis untuk mengetahui detail tentang apa saja yang disertakan dalam versi ini.
Agustus 2025
Android Management API
-
Kami kini mendukung penginstalan aplikasi menggunakan AMAPI SDK
1.6.0-rc01 dan yang lebih baru. Untuk menginstal aplikasi, tambahkan aplikasi ke
application policydenganinstallTypeCUSTOMdan sertifikat kunci penandatanganan aplikasi ditentukan dalam daftarsigningKeyCerts. Dengan menggunakan AMAPI SDK, jalankan perintahinstallCustomAppdanuninstallCustomAppuntuk menginstal dan meng-uninstal aplikasi kustom. Lihat dokumentasi untuk mengetahui detail selengkapnya -
Kami telah menambahkan
ApplicationPolicy.signingKeyCertsyang menggantikan penggunaanExtensionConfig.signingKeyFingerprintsSha256, yang kini tidak digunakan lagi.ApplicationPolicy.signingKeyCertsharus ditetapkan saat aplikasi memilikiinstallTypeyang ditetapkan keCUSTOM(yaitu aplikasi kustom) atau saat aplikasi memilikiextensionConfigyang ditetapkan (yaitu aplikasi ekstensi) dan tidak ada di Google Play Store. Lihat dokumentasi untuk mengetahui detail selengkapnya. -
Untuk AMAPI SDK, kami telah merilis:
- Rilis stabil yang diupdate v1.5.0
- Kandidat rilis baru v1.6.0-rc01 yang memperkenalkan fungsi untuk mengelola aplikasi kustom.
Juli 2025
Android Management API
-
Kami telah memperbarui
PasswordRequirementsuntuk mengizinkan persyaratan berbasis kompleksitas pada cakupan profil kerja. Panduan baru telah dipublikasikan untuk menjelaskan interaksi setelan sandi berbasis kompleksitas dan non-kompleksitas.
Juni 2025
Android Management API
-
Untuk Android 16 dan yang lebih baru, admin IT kini dapat menggunakan setelan kebijakan
appFunctionsuntuk mengontrol apakah aplikasi di perangkat untuk perangkat terkelola sepenuhnya atau di profil kerja untuk perangkat dengan profil kerja diizinkan untuk mengekspos fungsi aplikasi.crossProfileAppFunctionsdapat digunakan untuk mengontrol apakah aplikasi profil pribadi dapat memanggil fungsi aplikasi yang diekspos oleh aplikasi di profil kerja. -
Kami telah menambahkan dua metode baru ke Android Management API:
modifyPolicyApplicationsdanremovePolicyApplications. Metode ini memungkinkan pembuatan, pembaruan, dan penghapusan subset aplikasi di kolom Aplikasi kebijakan, tanpa harus mengambil dan menyediakan semua aplikasi yang tidak berubah kepolicies.patch. -
Perintah
WIPEbaru diperkenalkan sebagai alternatif untukdevices.delete, dan dapat dipicu menggunakandevices.issueCommand. Metode ini memicu perangkat milik perusahaan untuk direset ke setelan pabrik dan perangkat milik pribadi untuk menghapus profil kerja. Setelah penghapusan total atau penghapusan, data perangkat juga akan dihapus.
Kami telah memublikasikan panduan baru untuk menjelaskan berbagai metode pencabutan akses perangkat. -
Kami telah mengupdate Android Management API SDK (AMAPI SDK) untuk menyertakan
sinyal
Device.WorkProfileStateguna mengidentifikasi status pengelolaan perangkat.
Lihat Catatan rilis AMAPI SDK untuk mengetahui detail selengkapnya.
Mei 2025
Android Management API
-
Kami telah menambahkan batasan kebijakan baru
apnPolicykeDeviceConnectivityManagementuntuk memungkinkan admin IT mengonfigurasi Nama Poin Akses (APN) di perangkat. APN yang diterapkan oleh kebijakan akan menggantikan APN lain yang dikonfigurasi oleh pengguna. -
Batasan kebijakan baru
preferentialNetworkServiceSettingstelah diterapkan diDeviceConnectivityManagementuntuk memungkinkan admin IT mengonfigurasi jaringan preferensial. KolompreferentialNetworkIddi Application dapat digunakan untuk memilih jaringan preferensial untuk setiap aplikasi. Informasi selengkapnya dapat ditemukan di panduan pembagian jaringan 5G kami dan di dokumen pembagian jaringan 5G AOSP. - Rilis ini memberi admin IT pengelolaan eSIM yang ditingkatkan, sehingga memungkinkan mereka menambahkan, menghapus, dan melihat eSIM terkelola di semua perangkat. Mulai sekarang, admin dapat menentukan kebijakan untuk eSIM terkelola, yang menentukan perilakunya jika perangkat dihapus total atau profil kerja menjadi tidak mematuhi kebijakan, sehingga memastikan kontrol dan kepatuhan terhadap kebijakan organisasi.
-
Setelan kebijakan
enterpriseDisplayNameVisibilitybaru memungkinkan administrator mengontrol visibilitasenterpriseDisplayNamedi perangkat, seperti di layar kunci perangkat milik perusahaan. Meskipun sekarang setelan defaultnya menampilkan nama perusahaan yang dikonfigurasi selama penyiapan perangkat awal, setelan ini akan berubah dalam enam bulan (November 2025), dan setelan defaultnya akan menjadiENTERPRISE_DISPLAY_NAME_VISIBLE.
April 2025
Android Management API
-
Kami telah menambahkan batasan kebijakan baru
bluetoothSharingkePersonalUsagePoliciesdanDeviceConnectivityManagementuntuk memungkinkan admin IT mengizinkan atau melarang berbagi file menggunakan Bluetooth. -
Peristiwa log keamanan baru dibuat dan diberi tahu menggunakan notifikasi
Pub/Sub di AMAPI saat kolom
BackupServiceStatediaktifkan atau dinonaktifkan oleh admin. -
Kami telah menambahkan kolom baru
EuiccChipInfodiHardwareInfountuk membaca EID untuk perangkat milik perusahaan dan perintah baruREQUEST_DEVICE_INFOtelah ditambahkan untuk membaca EID dari perangkat milik pribadi. - Item dokumentasi juga telah diperbarui:
- Kami telah mengupdate Android Management API SDK (AMAPI SDK) untuk menyertakan rilis stabil Device Trust from Android Enterprise. Catatan rilis tersedia di https://developers.google.com/android/management/sdk-release-notes
Maret 2025
Android Management API
- Resource Enterprise kini menyertakan detail selengkapnya di kolom jenis perusahaan. Mereka menentukan apakah perusahaan menggunakan Akun Google Play Terkelola (dan apakah akun tersebut milik pelanggan atau milik EMM) atau apakah akun tersebut adalah domain Google terkelola (baik yang diverifikasi DNS atau tim yang diverifikasi email). Informasi ini membantu EMM mempersiapkan fitur mendatang yang memungkinkan perusahaan mengupgrade dari Akun Google Play Terkelola ke domain Google terkelola, sehingga mereka dapat menyesuaikan konsol admin IT berdasarkan jenis perusahaan.
Februari 2025
Android Management API
- Kami menambahkan panduan tentang cara mendeteksi profil kerja yang dikelola oleh aplikasi kebijakan perangkat Android.
- Kami telah mengupdate Android Management API SDK (AMAPI SDK) untuk menyertakan kandidat rilis pertama untuk API sinyal kepercayaan perangkat. Lihat catatan rilis AMAPI SDK untuk mengetahui versi terbaru yang tersedia.
Januari 2025
Android Management API
- EMM kini dapat membatasi admin IT untuk mendaftar menggunakan email dari daftar nama domain yang diizinkan.
- Item dokumentasi juga telah diperbarui:
- Panduan aplikasi web telah diperbarui untuk memperjelas cara browser default yang dipilih pengguna berinteraksi dengan setelan tampilan seperti layar penuh atau UI minimal. Browser mungkin mendukung atau tidak mendukung atribut ini. Admin IT bertanggung jawab untuk menguji kompatibilitas browser dengan setelan aplikasi web sebelum men-deploy-nya ke pengguna.
Desember 2024
Android Management API
-
Untuk Android 15 dan yang lebih baru, admin IT kini dapat menggunakan
privateSpacePolicyuntuk mengizinkan atau melarang pembuatan Ruang Privasi. -
Untuk Android 15 dan yang lebih baru, kami memperkenalkan
WifiRoamingModediWifiRoamingPolicy, yang memungkinkan admin IT menonaktifkan roaming Wi-Fi untuk SSID tertentu di perangkat terkelola sepenuhnya dan di profil kerja pada perangkat milik perusahaan. - Berbagai item dokumentasi kami telah diperbarui:
-
Deskripsi kolom
keyguardDisablekini menyertakan informasi tentang mode pengelolaan. -
Dokumentasi
securityPosturekini menyertakan tabel yang menampilkan verdict Play Integrity API yang setara untuk setiap verdict AM API.
-
Deskripsi kolom
November 2024
Android Management API
-
Kami kini mencegah pengguna mengubah alamat email mereka selama pendaftaran pelanggan. Kami juga memperkenalkan validasi untuk
admin_emailsaat membuat URL pendaftaran. - Berbagai item dokumentasi kami telah diperbarui:
-
Kami memperbarui deskripsi untuk kebijakan
addUserDisabled. Untuk perangkat yangmanagementMode-nyaDEVICE_OWNER, kolom ini akan diabaikan dan pengguna tidak akan pernah diizinkan untuk menambahkan atau menghapus pengguna. -
Kami telah memperbarui
ExtensionConfiguntuk mengklarifikasi bahwa pengecualian dari pembatasan baterai berlaku untuk Android 11 dan yang lebih baru. -
Kami memperbarui deskripsi
PermissionPolicy. -
Kami mengklarifikasi jumlah aplikasi yang dapat didelegasikan cakupannya dalam enum
DelegatedScope.
-
Kami memperbarui deskripsi untuk kebijakan
Oktober 2024
Android Management API
- Kami memperbarui perilaku kebijakan
CommonCriteriaMode.
COMMON_CRITERIA_MODE_ENABLEDkini akan mengaktifkan pemeriksaan integritas kebijakan kriptografis dan validasi sertifikat jaringan tambahan. Hasil pemeriksaan integritas kebijakan ditetapkan kePolicySignatureVerificationStatusjikastatusReportingSettings.commonCriteriaModeEnabledditetapkan ketrue.
Tidak ada perubahan pada perilaku nilai default (COMMON_CRITERIA_MODE_UNSPECIFIED) atau saat menonaktifkannya secara eksplisit denganCOMMON_CRITERIA_MODE_DISABLED. - Kami telah memperbarui dokumentasi untuk
PERSONAL_USAGE_DISALLOWED_USERLESSguna mengingatkan developer bahwa perubahan ini diperlukan sebelum Januari 2025. Jika perubahan ini dihilangkan, pengguna mungkin akan melihat dialog "Autentikasi dengan Google" selama pendaftaran, jika admin IT mereka mengaktifkan fitur ini.
Linimasa lengkap untuk fitur ini dipublikasikan di portal partner Android Enterprise: Linimasa Fitur: Alur pendaftaran, pendaftaran perangkat, dan pengalaman di perangkat yang ditingkatkan. - Kami telah memperbarui dokumentasi untuk
CrossProfileDataSharingguna menyertakan detail berbagi data sederhana melalui intent.
September 2024
Android Management API
Android Management API kini mendukung fitur Android 15 berikut:
- Untuk Android 15 dan yang lebih baru, kebijakan baru telah ditambahkan untuk mengontrol setelan roaming Wi-Fi. Admin IT dapat menggunakan
WifiRoamingPolicyuntuk memilihWifiRoamingModeyang diinginkan. Didukung di perangkat yang terkelola sepenuhnya dan profil kerja di perangkat milik perusahaan.
Rilis Android 15
Android Management API
Android Management API kini mendukung fitur Android 15 berikut:
- Android 15 memperkenalkan kebijakan baru untuk mengontrol
Lingkari untuk Menelusuri. Admin IT dapat menggunakan
AssistContentPolicyuntuk mengontrol fitur ini. - Android 15 memperkenalkan kebijakan baru untuk mengontrol Deteksi Phishing aplikasi.
Admin IT dapat menggunakan
ContentProtectionPolicyuntuk mengontrol apakah aplikasi dipindai oleh Deteksi Penyalahgunaan di Perangkat (ODAD) untuk mendeteksi malware phishing. - Android 15 memperluas dukungan setelan
kecerahan layar dan
waktu tunggu layar menggunakan kebijakan
DisplaySettingske perangkat milik perusahaan dengan profil kerja. Setelan ini sebelumnya hanya tersedia di perangkat terkelola sepenuhnya.
Agustus 2024
Android Management API
- Di Android 13+, Admin IT kini dapat mengkueri
ICCIDyang terkait dengan kartu SIMTelephonyInfoyang disertakan dalamNetworkInfo. Hal ini didukung di perangkat yang terkelola sepenuhnya jika kolomnetworkInfoEnableddistatusReportingSettingsditetapkan ketrue. - Berbagai item dokumentasi kami telah diperbarui:
- Kami memperbarui dokumentasi untuk Mode Common Criteria guna mengklarifikasi bahwa mode ini hanya didukung di perangkat milik perusahaan yang menjalankan Android 11 atau yang lebih baru.
- Kami mendokumentasikan kolom opsional
DefaultStatusdiSigninDetail.
Juli 2024
Android Management API
- Berbagai item dokumentasi kami telah diperbarui:
- Kami menghapus catatan dalam dokumentasi untuk
enrollmentToket.createtentang tidak dapat mengambil konten token lagi karena nilai token pendaftaran bisa didapatkan menggunakanenrollmentTokens.get. - Kami mengklarifikasi dokumentasi
NonComplianceReason.
- Kami menghapus catatan dalam dokumentasi untuk
Juni 2024
Android Management API
- Admin IT kini dapat mengontrol setelan
kecerahan layar dan
waktu tunggu layar menggunakan kebijakan
DisplaySettings. Didukung di perangkat yang terkelola sepenuhnya, di Android 9 dan yang lebih baru. - Kami telah memperbarui dokumentasi untuk menjelaskan bahwa, meskipun menggunakan
AUTO_UPDATE_HIGH_PRIORITY, update pada aplikasi dengan deployment yang lebih besar di seluruh ekosistem Android dapat memerlukan waktu hingga 24 jam. - Kami telah memperbarui Android Management API SDK (AMAPI SDK) untuk menjelaskan
berbagai kasus penggunaan yang kini didukung oleh library ini (awalnya dikenal sebagai
Extensibility SDK). Dokumentasi yang diperbarui mencakup:
Lihat catatan rilis AMAPI SDK untuk mengetahui versi terbaru yang tersedia.
Mei 2024
Android Management API
- Metode
getdanlistuntukenrollmentTokenskini menampilkan kolomvalue,qrCode, danallowPersonalUsageyang terisi. - Untuk perangkat terkelola sepenuhnya, setelan
AllowPersonalUsagekini mendukungPERSONAL_USAGE_DISALLOWED_USERLESS. - Di Android 11+, kebijakan
UserControlSettingsbaru memungkinkan untuk menentukan apakah kontrol pengguna diizinkan untuk aplikasi tertentu.UserControlSettingsmencakup tindakan pengguna seperti menghentikan paksa dan menghapus data aplikasi. - AMAPI SDK versi 1.1.5 kini tersedia. Informasi tambahan tersedia di halaman catatan rilis.
Catatan: Sebaiknya selalu gunakan versi library terbaru yang tersedia untuk mendapatkan manfaat dari perbaikan bug dan peningkatan yang tersedia.
April 2024
Android Management API
- Di Android 13+, untuk perangkat milik perusahaan, kami menambahkan kontrol atas
SSID Wi-Fi yang dapat dihubungkan ke perangkat. Dengan menggunakan
WifiSsidPolicy, Admin IT dapat menentukan daftar SSID yang akan ditambahkan ke daftar yang diizinkan (WIFI_SSID_ALLOWLIST) atau ke daftar yang ditolak (WIFI_SSID_DENYLIST). - Untuk perangkat milik perusahaan, kami menambahkan ID hardware (IMEI,
MEID, dan nomor seri) ke
ProvisioningInfoyang kini dapat diakses EMM selama penyiapan perangkat menggunakan URL login.
Maret 2024
Android Management API
- Kami menambahkan kontrol tambahan atas penginstalan aplikasi menggunakan
InstallConstraint, admin IT dapat membatasi penginstalan aplikasi berdasarkan kriteria tertentu.
Dengan menetapkaninstallPriority, admin IT dapat memastikan bahwa aplikasi penting diinstal terlebih dahulu. - Di Android 10+, AMAPI mendukung konfigurasi jaringan 192 bit perusahaan
di
openNetworkConfiguration
dengan meneruskan nilai Keamanan WPA3-Enterprise_192.
Di Android 13+, dalam kebijakanMinimumWifiSecurityLevel, kami kini mendukungENTERPRISE_BIT192_NETWORK_SECURITY, yang dapat digunakan untuk memastikan bahwa perangkat tidak terhubung ke jaringan Wi-Fi di bawah tingkat keamanan ini. - Kami telah memperbarui setelan
UsbDataAccesssehingga nilaiUSB_DATA_ACCESS_UNSPECIFIEDditetapkan secara default keDISALLOW_USB_FILE_TRANSFER.
Februari 2024
Android Management API
- Di Android 9+, admin IT kini dapat mengontrol apakah pencetakan diizinkan
menggunakan
kolom
printingPolicy. - Untuk Android 14+, kebijakan baru ditambahkan untuk mengontrol aplikasi
CredentialProvider. Admin IT dapat menggunakan kolom
credentialProviderPolicyuntuk mengontrol apakah aplikasi diizinkan untuk bertindak sebagai penyedia kredensial. - Kebijakan baru ditambahkan untuk mengontrol
Arm Memory Tagging Extension (MTE) di perangkat. Kolom
MtePolicydidukung di perangkat yang terkelola sepenuhnya dan profil kerja di perangkat milik perusahaan dengan Android 14 dan yang lebih baru. - Kami telah memperbarui cara AM API menerima error terkait penginstalan yang
dipicu oleh admin IT. Sebagai hasil dari migrasi ini, kolom
InstallationFailureReasonkini juga menyertakan error klien (selain error server). - Untuk Android 12+, admin IT dapat menggunakan pasangan kunci yang diinstal di perangkat
untuk autentikasi Wi-Fi perusahaan. Lihat kolom
ClientCertKeyPairAliasbaru di Konfigurasi Jaringan Terbuka (ONC) dan panduan konfigurasi jaringan kami untuk mengetahui informasi selengkapnya.
Januari 2024
Android Management API
- Perangkat yang dikelola oleh DPC kustom Anda kini dapat dimigrasikan dengan lancar untuk menggunakan Android Management API.
Desember 2023
Android Management API
- Menambahkan
MinimumWifiSecurityLeveluntuk menentukan berbagai tingkat keamanan minimum yang diperlukan untuk terhubung ke jaringan Wi-Fi. Didukung di perangkat yang terkelola sepenuhnya dan profil kerja di perangkat milik perusahaan yang menjalankan Android 13 dan yang lebih baru.
November 2023
Android Management API
- Android 12+ kini mendukung konfigurasi jaringan Wi-Fi perusahaan tanpa sandi
menggunakan kolom
IdentitydanPassworddi Konfigurasi Jaringan Terbuka. Fitur ini sudah didukung sebelum Android 12.Catatan: Di Android 12+, untuk jaringan Wi-Fi dengan autentikasi nama pengguna/sandi EAP, jika sandi pengguna tidak diberikan dan
AutoConnectditetapkan ketrue, perangkat mungkin akan mencoba terhubung ke jaringan dengan sandi placeholder yang dibuat secara acak. Untuk menghindari hal ini saat sandi pengguna tidak diberikan, tetapkanAutoConnectkefalse. - Peristiwa perangkat lokal yang terjadi secara berurutan akan dikelompokkan dan
dilaporkan dalam satu
pesan Pub/Sub ke EMM.
1Event type Perkiraan latensi antara peristiwa di perangkat dan notifikasi EMM yang sesuai1 Perilaku sebelumnya Perilaku baru Status aplikasi dengan kunci prioritas tinggi Segera, maksimal satu laporan per menit Segera, maksimal satu laporan per menit Status aplikasi dengan kunci prioritas standar Berbasis jadwal Dalam satu menit Peristiwa terkait aplikasi selama penyediaan, untuk aplikasi dengan status penginstalan yang ditentukan oleh admin IT2 Terintegrasi ke dalam peristiwa terkait penyediaan lainnya Dalam satu menit di atas peristiwa penyediaan terkait lainnya Peristiwa terkait aplikasi setelah penyediaan, untuk aplikasi dengan status penginstalan yang ditentukan oleh admin IT2 Berbasis jadwal Dalam 5 menit Peristiwa terkait aplikasi selama dan setelah penyediaan, untuk aplikasi dengan status penginstalan yang ditentukan oleh karyawan3 Berbasis jadwal Dalam waktu 60 menit Peristiwa aplikasi di perangkat lainnya Berbasis jadwal Dalam waktu 60 menit Target upaya terbaik berdasarkan keadaan yang terkontrol. Latensi sebenarnya dapat bervariasi sesuai dengan berbagai faktor perangkat dan lingkungan.
2InstallTypeaplikasi yang diterapkan dalam kebijakan:FORCE_INSTALLED,BLOCKED,REQUIRED_FOR_SETUP,PREINSTALLED, danKIOSK.
3InstallTypeaplikasi yang tersedia:AVAILABLE,INSTALL_TYPE_UNSPECIFIED.
Oktober 2023
Android Management API
- Aplikasi yang diluncurkan sebagai
SetupActionkini dapat membatalkan pendaftaran. Tindakan ini akan mereset perangkat milik perusahaan atau menghapus profil kerja di perangkat milik pribadi.
Rilis Android 14
Android Management API
Dengan rilis Android 14, Android Management API kini mendukung fitur Android 14 berikut:
- Membatasi akses kontak profil kerja
ke aplikasi sistem dan aplikasi pribadi yang ditentukan di
exemptionsToShowWorkContactsInPersonalProfile. Sekarang, akses ke kontak profil kerja dapat diaktifkan untuk semua aplikasi pribadi, aplikasi pribadi tertentu, atau tidak ada aplikasi pribadi.Untuk memudahkan, opsi
SHOW_WORK_CONTACTS_IN_PERSONAL_PROFILE_DISALLOWED_EXCEPT_SYSTEMbaru dishowWorkContactsInPersonalProfilememastikan bahwa satu-satunya aplikasi pribadi yang dapat mengakses kontak kerja adalah aplikasi Telepon, Pesan, dan Kontak default perangkat. Dalam hal ini, aplikasi Telepon, Pesan, dan Kontak yang dikonfigurasi pengguna, maupun aplikasi pribadi lainnya yang diinstal sistem atau pengguna, tidak akan dapat mengkueri kontak kerja. - Menonaktifkan penggunaan radio ultra-wideband
di perangkat. Hal ini dapat dicapai menggunakan kebijakan
deviceRadioState.ultraWidebandStatebaru. - Blokir penggunaan 2G seluler,
sehingga meningkatkan keamanan jaringan. Hal ini ditawarkan melalui kebijakan
deviceRadioState.cellularTwoGStatebaru. - Android 14 memperkenalkan
pintasan layar kunci yang dapat disesuaikan.
Kontrol admin fitur layar kunci, yang mencakup kamera, buka dengan sidik jari, buka dengan wajah, dll., telah diperluas untuk juga menonaktifkan pintasan layar kunci menggunakan opsi
SHORTCUTSbaru.
September 2023
Android Management API
- Informasi perangkat dan penyediaan kini dapat diambil secara opsional
selama penyiapan, sehingga developer dapat membuat kebijakan yang lebih bertarget selama
penyiapan atau memfilter perangkat sesuai dengan atribut yang diberikan. URL login
kini akan menyertakan parameter
provisioningInfoyang dapat ditukar dengan detail perangkat yang sesuai menggunakan metode provisioningInfo get yang baru. SigninDetailskini dapat dibedakan satu sama lain dengan nilaitokenTagyang dapat disesuaikan.
Agustus 2023
Android Management API
- Memperkenalkan Mode Hilang untuk perangkat milik perusahaan. Mode Hilang memungkinkan perusahaan untuk mengunci jarak jauh dan mengamankan perangkat yang hilang dan secara opsional menampilkan pesan di layar perangkat dengan informasi kontak untuk memfasilitasi pemulihan aset.
- Menambahkan dukungan untuk delegasi pemilihan sertifikat yang memberikan akses
ke pemilihan sertifikat KeyChain kepada aplikasi atas nama aplikasi yang meminta.
Lihat
DelegatedScope.CERT_SELECTIONuntuk mengetahui detail selengkapnya. - Menambahkan kebijakan pengelolaan Wi-Fi tambahan:
configureWifi- Admin kini dapat menonaktifkan penambahan atau konfigurasi jaringan Wi-Fi.wifiConfigDisabledtidak digunakan lagi.wifiDirectSettings- Kebijakan ini dapat digunakan untuk menonaktifkan konfigurasi WiFi Direct.tetheringSettings- Kebijakan ini dapat digunakan untuk menonaktifkan tethering Wi-Fi atau semua bentuk tethering.tetheringConfigDisabledtidak digunakan lagi.wifiState- Kebijakan ini dapat digunakan untuk mengaktifkan/menonaktifkan Wi-Fi secara paksa di perangkat pengguna.
- Berbagi jaringan Wi-Fi yang dikonfigurasi admin akan dinonaktifkan mulai Android 13 dan yang lebih baru
Juli 2023
Android Management API
- Menambahkan kolom
userFacingTypekeApplicationReportuntuk memberi sinyal apakah aplikasi ditampilkan kepada pengguna. - Menambahkan alasan ketidakpatuhan spesifik
ONC_WIFI_INVALID_ENTERPRISE_CONFIG.
Ketidakpatuhan dengan alasanINVALID_VALUEdan alasan spesifikONC_WIFI_INVALID_ENTERPRISE_CONFIGdilaporkan jika jaringan Wi-Fi perusahaan tidak menyetelDomainSuffixMatch. - Notifikasi Pub/Sub baru
EnrollmentCompleteEventditambahkan, sebagai jenisUsageLogEventyang dipublikasikan saat perangkat menyelesaikan pendaftaran. - Menambahkan
airplaneModeStatedideviceRadioStateuntuk mengontrol status mode pesawat saat ini dan apakah pengguna dapat mengaktifkan atau menonaktifkannya. Secara default, pengguna diizinkan untuk mengaktifkan atau menonaktifkan mode pesawat. Didukung di perangkat yang terkelola sepenuhnya dan profil kerja di perangkat milik perusahaan, di Android 9 dan yang lebih baru.
Juni 2023
Android Management API
- Menambahkan dukungan untuk kolom
DomainSuffixMatchdi Konfigurasi Jaringan Terbuka guna mengonfigurasi jaringan WiFi perusahaan untuk Android 6+. Konfigurasi WiFi perusahaan tanpaDomainSuffixMatchdianggap tidak aman dan akan ditolak oleh platform. - Menambahkan setelan kebijakan
UsbDataAccessyang memungkinkan admin menonaktifkan sepenuhnya transfer data USB.usbFileTransferDisabledtidak digunakan lagi, harap gunakanUsbDataAccess.
Desember 2022
Android Management API
-
Kemampuan pengelolaan Widget Profil Kerja telah ditingkatkan dengan penambahan dua kolom API baru:
workProfileWidgetsdi tingkat aplikasi danworkProfileWidgetsDefaultdi tingkat perangkat. Hal ini memungkinkan kontrol yang lebih besar atas apakah aplikasi yang berjalan di profil kerja dapat membuat widget di profil induk, misalnya layar utama. Fungsi ini tidak diizinkan secara default, tetapi dapat ditetapkan ke diizinkan menggunakanworkProfileWidgetsdanworkProfileWidgetsDefault, serta hanya didukung untuk profil kerja. -
Kami telah menambahkan dukungan untuk menetapkan setelan pengacakan alamat MAC saat mengonfigurasi jaringan Wi-Fi. Admin kini dapat menentukan apakah
MACAddressRandomizationModeditetapkan keHardwareatauAutomaticsaat mengonfigurasi jaringan Wi-Fi yang berlaku di perangkat dengan OS Android 13 dan yang lebih baru serta berlaku di semua mode pengelolaan. Jika disetel keHardware, alamat MAC pabrik akan dikonfigurasi ke jaringan Wi-Fi, sedangkanAutomaticalamat MAC akan diacak. - Berbagai item dokumentasi kami telah diperbarui:
-
Memahami Postur Keamanan telah dibuat untuk memberikan kejelasan tentang potensi respons dari evaluasi
devicePosturedansecurityRisk. -
autoUpdateModetelah disediakan untukautoUpdatePolicysebagai alternatif yang direkomendasikan karena fleksibilitas yang lebih besar dengan frekuensi update. -
Kami telah memberikan klarifikasi bahwa
BlockActiondanWipeActiondibatasi untuk perangkat milik perusahaan. - Halaman notifikasi Pub/Sub telah diperbarui untuk mencerminkan jenis resource secara akurat untuk berbagai jenis pemberitahuan.
- Untuk Android 13+, aplikasi ekstensi dikecualikan dari pembatasan baterai sehingga tidak akan ditempatkan ke dalam Bucket Aplikasi Standby yang dibatasi.
Oktober 2022
Android Management API
- Berbagai item dokumentasi kami telah diperbarui:
- Sebaiknya miliki satu kebijakan per perangkat, untuk mengaktifkan kemampuan pengelolaan tingkat perangkat yang terperinci.
- Agar FreezePeriods berfungsi seperti yang diharapkan, kebijakan update sistem tidak dapat ditetapkan sebagai SYSTEM_UPDATE_TYPE_UNSPECIFIED.
- Saran tambahan telah diberikan untuk pembaruan kebijakan terkait visibilitas langkah sandi selama penyediaan perangkat milik perusahaan.
- shareLocationDisabled didukung untuk perangkat yang terkelola sepenuhnya dan profil kerja milik pribadi.
- Kami telah memberikan deskripsi terbaru tentang penggunaan enterprises.devices.delete dan efeknya pada visibilitas perangkat.
- Durasi token pendaftaran maksimum kini menjadi 10.000 tahun, yang sebelumnya adalah 90 hari.
12 Juli 2022
Android Management API
- Menambahkan nilai NETWORK_ACTIVITY_LOGS dan SECURITY_LOGS ke DelegatedScope untuk memberi aplikasi kebijakan perangkat akses ke log yang sesuai.
14 Juni 2022
Android Management API
- Menambahkan specificNonComplianceReason dan specificNonComplianceContext ke NonComplianceDetail untuk memberikan konteks mendetail terkait error penerapan kebijakan.
6 Juni 2022
Android Management API
- Menambahkan perintah untuk mengizinkan admin menghapus data aplikasi dari jarak jauh.
- Token pendaftaran kini dapat dibuat dengan durasi yang lebih lama dari batas maksimum sebelumnya, yaitu 90 hari,hingga sekitar 10.000 tahun. Token pendaftaran yang bertahan lebih dari 90 hari akan memiliki panjang 24 karakter, sedangkan token yang bertahan selama 90 hari atau kurang akan tetap memiliki 20 karakter.
24 Mei 2022
Android Management API
- Fitur keamanan yang didukung hardware seperti pengesahan kunci kini akan digunakan dalam evaluasi integritas perangkat, jika didukung oleh perangkat. Hal ini memberikan jaminan kuat atas integritas sistem. Perangkat yang gagal dalam evaluasi ini atau tidak mendukung fitur keamanan yang didukung hardware tersebut akan melaporkan SecurityRisk HARDWARE_BACKED_EVALUATION_FAILED baru.
16 Mei 2022
Android Management API
- Menambahkan unifiedLockSettings di PasswordPolicies untuk memungkinkan admin mengonfigurasi apakah profil kerja memerlukan kunci terpisah.
25 Maret 2022
Android Management API
- Menambahkan alwaysOnVpnLockdownExemption untuk menentukan aplikasi mana yang harus dikecualikan dari setelan AlwaysOnVpnPackage.
- Menambahkan semua kolom yang tersedia dari resource Products Play EMM API ke resource Application.
22 Februari 2022
Android Management API
- Menambahkan cameraAccess untuk mengontrol penggunaan kamera dan tombol kamera, serta microphoneAccess, untuk mengontrol penggunaan mikrofon dan tombol mikrofon. Kolom ini masing-masing menggantikan cameraDisabled dan unmuteMicrophoneDisabled yang baru saja tidak digunakan lagi.
15 Februari 2022
AMAPI SDK
- Perbaikan bug minor. Lihat Repositori Maven Google untuk mengetahui detail selengkapnya.
15 November 2021
Android Device Policy
-
Aplikasi yang ditandai sebagai tidak tersedia di
personalApplicationskini akan di-uninstal dari profil pribadi perangkat milik perusahaan jika sudah diinstal, seperti yang ada di ApplicationPolicy untuk profil kerja dan perangkat terkelola sepenuhnya.
17 September 2021
Android Management API
-
Anda kini dapat menetapkan aplikasi sebagai aplikasi ekstensi menggunakan
ExtensionConfig. Aplikasi ekstensi dapat berkomunikasi langsung dengan Android Device Policy dan pada masa mendatang akan dapat berinteraksi dengan serangkaian lengkap fitur pengelolaan yang ditawarkan di Android Management API, sehingga memungkinkan antarmuka lokal untuk mengelola perangkat yang tidak memerlukan konektivitas server.- Rilis awal ini mencakup dukungan untuk eksekusi lokal
Commands, dan saat ini hanya perintahClearAppData. Lihat panduan integrasi ekstensibilitas untuk mengetahui detail selengkapnya. - Perintah lainnya akan ditambahkan seiring waktu, serta fitur aplikasi ekstensi tambahan yang dirancang untuk mengekspos berbagai fitur pengelolaan perangkat ke aplikasi ekstensi.
- Rilis awal ini mencakup dukungan untuk eksekusi lokal
30 Juni 2021
Android Device Policy
- Perbaikan bug kecil
2 Juni 2021
Android Device Policy
- Perbaikan bug kecil
5 Mei 2021
Android Device Policy
- Perbaikan bug kecil
6 April 2021
Android Device Policy
- Perbaikan bug kecil
Maret 2021
Android Management API
- Menambahkan dua
AdvancedSecurityOverridesbaru. Kebijakan ini mengaktifkan praktik terbaik keamanan Android Enterprise secara default, sekaligus memungkinkan organisasi mengganti nilai default untuk kasus penggunaan lanjutan. googlePlayProtectVerifyAppsmengaktifkan verifikasi aplikasi Google Play secara default.developerSettingsmencegah pengguna mengakses opsi developer dan mode aman secara default, kemampuan yang dapat menimbulkan risiko pemindahan data perusahaan yang tidak sah.-
ChoosePrivateKeyRulekini mendukung pemberian langsung kunci KeyChain tertentu ke aplikasi terkelola. - Hal ini memungkinkan aplikasi target mengakses kunci yang ditentukan dengan memanggil
getCertificateChain()dangetPrivateKey()tanpa harus memanggilchoosePrivateKeyAlias()terlebih dahulu. - Android Management API secara default memberikan akses langsung ke kunci yang ditentukan dalam kebijakan, tetapi jika tidak, akan kembali memberikan akses setelah aplikasi yang ditentukan memanggil
choosePrivateKeyAlias(). LihatChoosePrivateKeyRuleuntuk detail selengkapnya.
Penghentian penggunaan
ensureVerifyAppsEnabledtidak digunakan lagi. Sebagai gantinya, gunakangooglePlayProtectVerifyAppsAdvancedSecurityOverrides.- Pengguna API yang sudah ada (project Google Cloud dengan Android Management API yang diaktifkan per 15 April 2021) dapat terus menggunakan
ensureVerifyAppsEnabledhingga Oktober 2021, tetapi sebaiknya segera bermigrasi keAdvancedSecurityOverrides. Pada bulan Oktober,ensureVerifyAppsEnabledtidak akan berfungsi lagi. debuggingFeaturesAlloweddansafeBootDisabledkini tidak digunakan lagi. Sebagai gantinya, gunakandeveloperSettingsAdvancedSecurityOverrides.- Pengguna API yang sudah ada (project Google Cloud dengan Android Management API yang diaktifkan per 15 April 2021) dapat terus menggunakan
debuggingFeaturesAlloweddansafeBootDisabledhingga Oktober 2021, tetapi sebaiknya gunakanAdvancedSecurityOverridessesegera mungkin. Pada bulan Oktober,debuggingFeaturesAlloweddansafeBootDisabledtidak akan berfungsi lagi.
Februari 2021
Android Management API
- Menambahkan dukungan
personalApplicationsuntuk perangkat milik perusahaan mulai dari Android 8. Fitur ini kini didukung di semua perangkat milik perusahaan dengan profil kerja. - Nomor telepon perangkat kini dilaporkan di Perangkat Terkelola Sepenuhnya sebagai bagian
dari resource
Device.
Januari 2021
Android Device Policy
- Perbaikan bug kecil
Desember 2020
Android Management API
personalApplicationsditambahkan kePersonalUsagePolicies. Di perangkat milik perusahaan, IT dapat menentukan daftar aplikasi yang diizinkan atau tidak diizinkan di profil pribadi. Fitur ini saat ini hanya tersedia di perangkat Android 11, tetapi akan di-backport ke Android 8 dalam rilis mendatang.
Android Device Policy
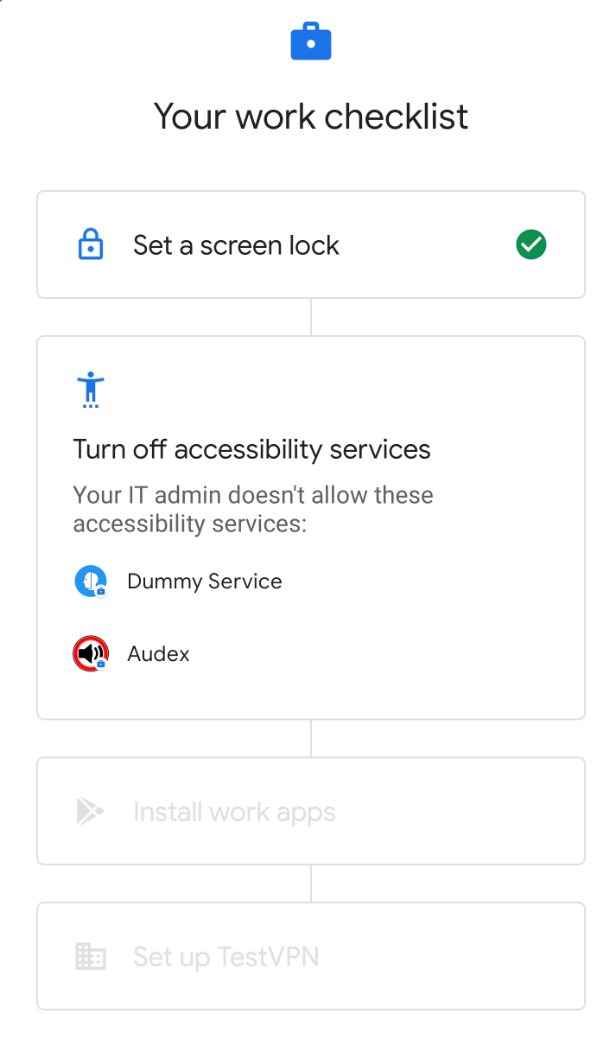
- Pembaruan kecil pada UI penyediaan
November 2020
Android Management API
- Menambahkan
AutoDateAndTimeZone, menggantikanautoTimeRequiredyang tidak digunakan lagi, untuk mengontrol konfigurasi tanggal, waktu, dan zona waktu otomatis di perangkat milik perusahaan. - Mulai Android 11, pengguna tidak dapat lagi menghapus data aplikasi atau menghentikan
paksa aplikasi saat perangkat dikonfigurasi sebagai kios (yaitu,
saat
InstallTypedari satu aplikasi diApplicationPolicyditetapkan keKIOSK). - Menambahkan kontrol
LocationModebaru untuk menggantikan kontrol metode deteksi lokasi yang tidak digunakan lagi. Di perangkat milik perusahaan, IT kini dapat memilih antara menerapkan lokasi, menonaktifkan lokasi, atau mengizinkan pengguna mengaktifkan dan menonaktifkan lokasi. - Menambahkan dukungan untuk
CommonCriteriaMode, fitur baru di Android 11. Dapat diaktifkan untuk memenuhi persyaratan Common Criteria Mobile Device Fundamentals Protection Profile (MDFPP) tertentu.
Penghentian penggunaan
autoTimeRequiredkini tidak digunakan lagi, setelah penghentian penggunaan kontrol waktu otomatis tertentu di Android 11. Sebagai gantinya, gunakanAutoDateAndTimeZone.- Opsi
LocationModeberikut kini tidak digunakan lagi, setelah penghentian penggunaannya di Android 9:HIGH_ACCURACY,SENSORS_ONLY,BATTERY_SAVING, danOFF. GunakanLOCATION_ENFORCED,LOCATION_DISABLED, danLOCATION_USER_CHOICEsebagai gantinya.
Oktober 2020
Android Device Policy
- Menambahkan
RELINQUISH_OWNERSHIPsebagai jenis baru perintah perangkat. Saat men-deploy profil kerja, admin dapat melepaskan kepemilikan perangkat milik perusahaan kepada karyawan, menghapus total profil kerja, dan mereset kebijakan perangkat apa pun ke setelan pabrik, sekaligus membiarkan data pribadi tetap utuh. Dengan demikian, IT kehilangan klaim atas kepemilikan perangkat sekarang dan pada masa mendatang, serta tidak boleh mengharapkan perangkat untuk didaftarkan ulang. Untuk mereset perangkat ke setelan pabrik sambil mempertahankan kepemilikan, gunakan metodedevices.delete.
Agustus 2020
Android Management API
-
Peningkatan pada pengalaman profil kerja di perangkat milik perusahaan diumumkan dalam pratinjau developer Android 11. Android Management API menambahkan dukungan untuk peningkatan ini bagi perangkat yang menjalankan Android 8.0+ atau yang lebih tinggi. Perusahaan kini dapat menetapkan perangkat profil kerja sebagai milik perusahaan, sehingga memungkinkan pengelolaan profil kerja perangkat, kebijakan penggunaan pribadi, dan setelan tertentu di seluruh perangkat sekaligus menjaga privasi di profil pribadi.
- Untuk ringkasan umum peningkatan pengalaman profil kerja, lihat Profil kerja: standar baru untuk privasi karyawan.
- Lihat Perangkat milik perusahaan untuk penggunaan kerja dan pribadi guna mempelajari cara menyiapkan profil kerja di perangkat milik perusahaan.
- Contoh kebijakan untuk perangkat milik perusahaan dengan profil kerja tersedia di Perangkat dengan profil kerja.
- Menambahkan
blockScopekeblockAction. GunakanblockScopeuntuk menentukan apakah tindakan pemblokiran berlaku untuk seluruh perangkat milik perusahaan atau hanya untuk profil kerjanya.
Menambahkan
connectedWorkAndPersonalAppkeapplicationPolicy. Mulai Android 11, beberapa aplikasi inti dapat terhubung di seluruh profil kerja dan profil pribadi perangkat. Menghubungkan aplikasi di seluruh profil dapat memberikan pengalaman yang lebih terpadu bagi pengguna. Misalnya, dengan menghubungkan aplikasi kalender, pengguna dapat melihat acara kerja dan pribadi mereka ditampilkan bersama.Beberapa aplikasi (misalnya, Google Penelusuran) mungkin terhubung di perangkat secara default. Daftar aplikasi yang terhubung di perangkat tersedia di Setelan > Privasi > Aplikasi kerja & pribadi yang terhubung.
Gunakan
connectedWorkAndPersonalAppuntuk mengizinkan atau melarang aplikasi terhubung. Mengizinkan aplikasi terhubung lintas profil hanya memberi pengguna opsi untuk menghubungkan aplikasi. Pengguna dapat berhenti menghubungkan aplikasi kapan saja.Menambahkan
systemUpdateInfokedevicesuntuk melaporkan informasi tentang update sistem yang tertunda.
Juli 2020
Android Device Policy
- [23 Juli] Perbaikan bug kecil
Juni 2020
Android Device Policy
- [17 Juni] Perbaikan bug minor.
Mei 2020
Android Device Policy
- [12 Mei] Perbaikan bug kecil.
April 2020
Android Device Policy
- [14 April] Perbaikan bug minor.
Maret 2020
Android Device Policy
- [16 Maret] Perbaikan bug minor.
Februari 2020
Android Device Policy
- [24 Feb] Perbaikan bug minor.
Januari 2020
Android Device Policy
- [15 Jan] Perbaikan bug minor.
Desember 2019
Android Management API
- Kebijakan baru untuk memblokir aplikasi yang tidak dipercaya (aplikasi dari sumber tidak dikenal)
tersedia. Gunakan
advancedSecurityOverrides.untrustedAppsPolicyuntuk:- Blokir penginstalan aplikasi yang tidak tepercaya di seluruh perangkat (termasuk profil kerja).
- Blokir penginstalan aplikasi yang tidak tepercaya hanya di profil kerja.
- Izinkan penginstalan aplikasi yang tidak tepercaya di tingkat perangkat.
- Periode waktu tunggu untuk mengizinkan metode kunci layar yang tidak kuat (misalnya,
buka dengan sidik jari dan buka dengan wajah) kini dapat diterapkan di perangkat atau profil
kerja menggunakan
requirePasswordUnlock. Setelah periode waktu tunggu berakhir, pengguna harus menggunakan bentuk autentikasi yang kuat (sandi, PIN, pola) untuk membuka kunci perangkat atau profil kerja. - Menambahkan
kioskCustomizationuntuk mendukung kemampuan mengaktifkan atau menonaktifkan fitur UI sistem berikut di perangkat mode kios:- Tindakan global yang diluncurkan dari tombol daya (lihat
powerButtonActions). - Info dan notifikasi sistem (lihat
statusBar). - Tombol layar utama dan ringkasan (lihat
systemNavigation). - Status bar (lihat
statusBar). - Dialog error untuk aplikasi yang error atau tidak responsif (lihat
systemErrorWarnings).
- Tindakan global yang diluncurkan dari tombol daya (lihat
- Menambahkan kebijakan
freezePerioduntuk mendukung pemblokiran update sistem setiap tahun selama periode pembekuan yang ditentukan. - Parameter baru tersedia di
devices.delete:wipeReasonMessagememungkinkan Anda menentukan pesan singkat untuk ditampilkan kepada pengguna sebelum menghapus total profil kerja dari perangkat pribadi mereka.
Penghentian penggunaan
installUnknownSourcesAllowed kini ditandai sebagai tidak digunakan lagi.
Dukungan untuk kebijakan ini akan berlanjut hingga Kuartal 2 2020 bagi pengguna yang mengaktifkan
Android Management API sebelum pukul 14.00 GMT pada 19 Desember 2019.
Kebijakan ini tidak didukung untuk pengguna yang mengaktifkan API setelah tanggal ini.
advancedSecurityOverrides.untrustedAppsPolicy menggantikan installUnknownSourcesAllowed.
Tabel di bawah memberikan pemetaan antara kedua kebijakan tersebut. Developer harus
memperbarui solusi mereka dengan kebijakan baru sesegera mungkin*.
| installUnknownSourcesAllowed | advancedSecurityOverrides.untrustedAppsPolicy |
|---|---|
TRUE |
ALLOW_INSTALL_DEVICE_WIDE |
FALSE |
ALLOW_INSTALL_IN_PERSONAL_PROFILE_ONLYCatatan: Diterapkan ke semua jenis perangkat (profil kerja dan terkelola sepenuhnya). Karena perangkat terkelola sepenuhnya tidak memiliki profil pribadi,
aplikasi yang tidak tepercaya akan diblokir di seluruh perangkat. Untuk memblokir aplikasi yang tidak tepercaya di seluruh perangkat dengan profil kerja, gunakan |
untrustedAppsPolicy (DISALLOW_INSTALL)
tidak diterapkan jika untrustedAppsPolicy ditetapkan ke
UNTRUSTED_APPS_POLICY_UNSPECIFIED atau jika kebijakan tidak
ditentukan. Untuk memblokir aplikasi yang tidak tepercaya di seluruh perangkat, Anda harus
menetapkan kebijakan secara eksplisit ke DISALLOW_INSTALL.
November 2019
Android Device Policy
- [27 Nov] Perbaikan bug minor.
Oktober 2019
Android Management API
- Opsi
IframeFeaturebaru memungkinkan Anda menentukan fitur iframe Google Play Terkelola yang akan diaktifkan/dinonaktifkan di konsol Anda.
Android Device Policy
- [16 Okt] Perbaikan bug kecil dan pengoptimalan performa.
4 September 2019
Fitur
- Resource
policieskini dapat mendistribusikan rilis aplikasi tertutup (jalur aplikasi tertutup), sehingga organisasi dapat menguji versi pra-rilis aplikasi. Untuk mengetahui detailnya, lihat Mendistribusikan aplikasi untuk pengujian tertutup. - Menambahkan
permittedAccessibilityServiceskepolicies, yang dapat digunakan untuk:- melarang semua layanan aksesibilitas non-sistem di perangkat, atau
- hanya mengizinkan aplikasi yang ditentukan untuk mengakses layanan ini.
6 Agustus 2019
Fitur
- Android Management API kini mengevaluasi keamanan perangkat dan
melaporkan temuan dalam laporan perangkat
(di bagian
securityPosture).securityPosturemenampilkan status postur keamanan perangkat (POSTURE_UNSPECIFIED,SECURE,AT_RISK, atauPOTENTIALLY_COMPROMISED), sebagaimana dievaluasi oleh SafetyNet dan pemeriksaan lainnya, beserta detail risiko keamanan yang teridentifikasi untuk Anda bagikan kepada pelanggan melalui konsol pengelolaan.Untuk mengaktifkan fitur ini di perangkat, pastikan kebijakannya memiliki setidaknya satu kolom dari
statusReportingSettingsyang diaktifkan.
02 Juli 2019
Fitur
- Untuk membedakan bahwa aplikasi diluncurkan dari
launchAppdisetupActions, aktivitas yang pertama kali diluncurkan sebagai bagian dari aplikasi kini berisi intent boolean tambahancom.google.android.apps.work.clouddpc.EXTRA_LAUNCHED_AS_SETUP_ACTION(disetel ketrue). Tambahan ini memungkinkan Anda menyesuaikan aplikasi berdasarkan apakah aplikasi diluncurkan darilaunchAppatau oleh pengguna.
31 Mei 2019
Rilis pemeliharaan
- Perbaikan bug minor dan pengoptimalan performa.
7 Mei 2019
Fitur
- Menambahkan
policyEnforcementRulesuntuk menggantikancomplianceRules, yang tidak digunakan lagi. Lihat pemberitahuan penghentian penggunaan di atas untuk mengetahui informasi selengkapnya. - Menambahkan API baru untuk membuat dan mengedit aplikasi web. Untuk mengetahui detail selengkapnya, lihat Mendukung aplikasi web.
Pengalaman pengguna
Android Device Policy: Ikon aplikasi tidak lagi terlihat di perangkat. Pengguna masih dapat melihat halaman kebijakan yang sebelumnya diluncurkan oleh ikon:
- Perangkat terkelola sepenuhnya: Setelan > Google > Kebijakan Perangkat
- Perangkat dengan profil kerja: Setelan > Google > Kerja > Kebijakan Perangkat
- Semua perangkat Android: Aplikasi Google Play Store > Kebijakan Perangkat Android
16 April 2019
- Kebijakan Perangkat Android kini tersedia di Korea Selatan.
21 Maret 2019
Fitur
- Menambahkan metadata baru, termasuk nomor seri alternatif, ke
devices. - Jumlah aplikasi dengan
installTypeREQUIRED_FOR_SETUPkini dibatasi hingga lima per kebijakan. Hal ini untuk memastikan pengalaman pengguna terbaik selama penyediaan perangkat dan profil kerja.
12 Februari 2019
Pengalaman pengguna
- Kebijakan Perangkat Android: Menambahkan pesan ketidakpatuhan yang lebih baik untuk membantu pengguna mengembalikan perangkat mereka ke status patuh atau memberi tahu mereka jika hal tersebut tidak memungkinkan.
- Kebijakan Perangkat Android: Setelah token pendaftaran didaftarkan, pengalaman penyiapan baru akan memandu pengguna melalui langkah-langkah yang diperlukan oleh kebijakan mereka untuk menyelesaikan konfigurasi perangkat atau profil kerja.
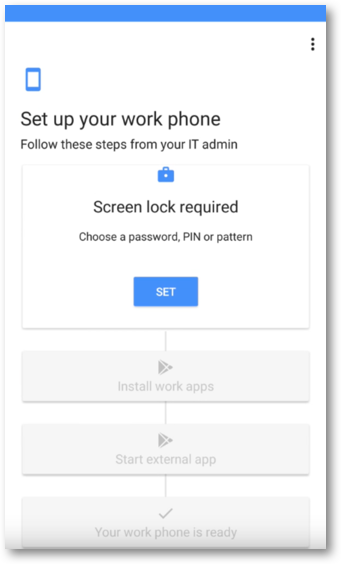
Gambar 1. Pengalaman penyiapan terpandu.
Fitur
- Menambahkan kolom baru ke
installTypeREQUIRED_FOR_SETUP: Jika benar, aplikasi harus diinstal sebelum penyiapan perangkat atau profil kerja selesai. Catatan: Jika aplikasi tidak diinstal karena alasan apa pun (misalnya, ketidakcocokan, ketersediaan geografis, koneksi jaringan yang buruk), penyiapan tidak akan selesai.
SetupActionditambahkan kepolicies. DenganSetupAction, Anda dapat menentukan aplikasi yang akan diluncurkan selama penyiapan, sehingga pengguna dapat mengonfigurasi perangkatnya lebih lanjut. Lihat Meluncurkan aplikasi selama penyiapan untuk mengetahui detail selengkapnya.- Untuk perusahaan yang mengaktifkan laporan status, laporan perangkat baru kini segera dikeluarkan setelah upaya gagal untuk membuka kunci perangkat atau profil kerja.
Penghentian penggunaan
- Di
policies,wifiConfigsLockdownEnabledtidak digunakan lagi. Jaringan Wi-Fi yang ditentukan dalam kebijakan kini tidak dapat diubah secara default. Agar dapat diubah, tetapkanwifiConfigDisabledke false.
10 Desember 2018
Fitur
- Menambahkan dukungan untuk perangkat profil kerja ke metode penyediaan URL login. Pemilik perangkat profil kerja kini dapat login dengan kredensial perusahaan mereka untuk menyelesaikan penyediaan.
Pengalaman pengguna
Menambahkan dukungan untuk mode gelap di Android Device Policy. Mode gelap adalah tema tampilan yang tersedia di Android 9 Pie, yang dapat diaktifkan di Setelan > Tampilan > Lanjutan > Tema perangkat > Gelap.
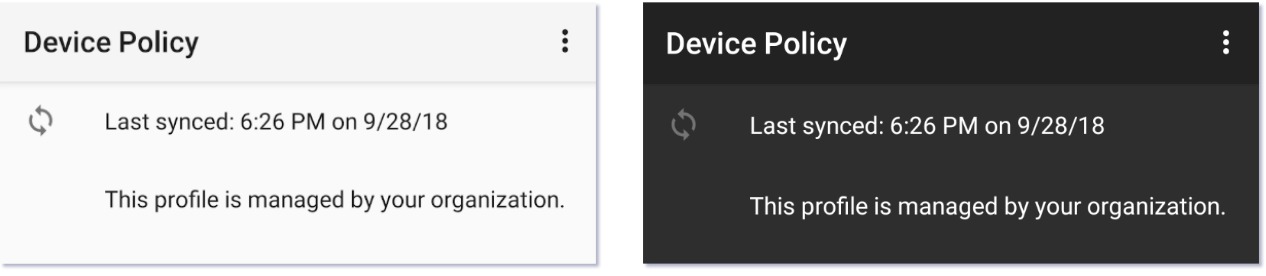
Gambar 1. (K) Mode tampilan normal (Kn) Mode gelap
2 November 2018
Fitur
- Metode pendaftaran baru tersedia untuk perangkat terkelola sepenuhnya. Metode ini menggunakan URL login untuk meminta pengguna memasukkan kredensial mereka, sehingga Anda dapat menetapkan kebijakan dan menyediakan perangkat pengguna berdasarkan identitas mereka.
- Menambahkan dukungan untuk iframe konfigurasi terkelola,
UI yang dapat Anda tambahkan ke konsol untuk admin IT guna menetapkan dan menyimpan konfigurasi
terkelola. Iframe menampilkan
mcmIdunik untuk setiap konfigurasi tersimpan, yang dapat Anda tambahkan kepolicies. - Menambahkan
passwordPoliciesdanPasswordPolicyScopekepolicies:passwordPoliciesmenetapkan persyaratan sandi untuk cakupan yang ditentukan (perangkat atau profil kerja).- Jika
PasswordPolicyScopetidak ditentukan, cakupan defaultnya adalahSCOPE_PROFILEuntuk perangkat profil kerja, danSCOPE_DEVICEuntuk perangkat terkelola sepenuhnya atau khusus. passwordPoliciesmenggantikanpasswordRequirementsjikaPasswordPolicyScopetidak ditentukan (default), atauPasswordPolicyScopeditetapkan ke cakupan yang sama denganpasswordRequirements
20 September 2018
Perbaikan bug
- Memperbaiki masalah yang membuat perangkat kios salah ditampilkan sebagai tidak mematuhi kebijakan setelah penyediaan, untuk sebagian konfigurasi kebijakan
28 Agustus 2018
Fitur
Update untuk mendukung penyediaan dan pengelolaan profil kerja serta perangkat yang terkelola sepenuhnya:
- Metode penyediaan baru tersedia untuk profil kerja:
- Memberikan link token pendaftaran kepada pengguna.
- Buka Setelan > Google > Siapkan profil kerja.
- Menambahkan kolom baru ke
enrollmentTokens.oneTimeOnly: Jika benar, masa berlaku token pendaftaran akan berakhir setelah pertama kali digunakan.userAccountIdentifier: Mengidentifikasi Akun Google Play terkelola tertentu.- Jika tidak ditentukan: API akan otomatis membuat akun baru setiap kali perangkat didaftarkan dengan token.
- Jika ditentukan: API akan menggunakan akun yang ditentukan setiap kali perangkat didaftarkan dengan token. Anda dapat menentukan akun yang sama di beberapa token. Lihat Menentukan pengguna untuk mengetahui informasi selengkapnya.
- Menambahkan
managementMode(hanya baca) kedevices.- Perangkat dengan profil kerja:
managementModeditetapkan kePROFILE_OWNER. - Perangkat khusus dan perangkat terkelola sepenuhnya:
managementModeditetapkan keDEVICE_OWNER.
- Perangkat dengan profil kerja:
Update pada resource policies untuk meningkatkan kemampuan pengelolaan aplikasi:
- Kolom baru
playStoreModeditambahkan.WHITELIST(default): Hanya aplikasi yang ditambahkan ke kebijakan yang tersedia di profil kerja atau di perangkat terkelola. Aplikasi apa pun yang tidak ada dalam kebijakan tidak akan tersedia, dan akan di-uninstal jika sebelumnya diinstal.BLACKLIST: Aplikasi yang ditambahkan ke kebijakan tidak tersedia. Semua aplikasi lain yang tercantum di Google Play tersedia.
- Menambahkan
BLOCKEDsebagai opsi InstallType, yang membuat aplikasi tidak tersedia untuk diinstal. Jika aplikasi sudah diinstal, aplikasi akan di-uninstal.- Anda dapat menggunakan installType
BLOCKEDbersama denganplayStoreModeBLACKLISTuntuk mencegah perangkat terkelola atau profil kerja menginstal aplikasi tertentu.
- Anda dapat menggunakan installType
Pengalaman pengguna
- Setelan kebijakan perangkat Android yang diperbarui agar sesuai dengan setelan perangkat.
12 Juli 2018
Pengalaman pengguna
- Menggabungkan halaman status dan detail perangkat di Android Device Policy menjadi satu halaman.
- Konsistensi UI penyiapan yang ditingkatkan dengan wizard penyiapan Android.
Fitur
- Menambahkan PermissionGrants di tingkat kebijakan. Anda kini dapat mengontrol
izin runtime di empat level:
- Global, di semua aplikasi: tetapkan defaultPermissionPolicy di tingkat kebijakan.
- Per izin, di semua aplikasi: tetapkan permissionGrant di tingkat kebijakan.
- Per aplikasi, di semua izin: tetapkan defaultPermissionPolicy dalam ApplicationPolicy.
- Per aplikasi, per izin: tetapkan permissionGrant dalam ApplicationPolicy.
- Saat mereset perangkat ke setelan pabrik, WipeDataFlag baru memungkinkan
Anda:
WIPE_EXTERNAL_STORAGE: menghapus total penyimpanan eksternal perangkat (misalnya, kartu SD).PRESERVE_RESET_PROTECTION_DATA: mempertahankan data perlindungan reset ke setelan pabrik di perangkat. Flag ini memastikan bahwa hanya pengguna yang diberi otorisasi yang dapat memulihkan perangkat jika, misalnya, perangkat hilang. Catatan: Hanya aktifkan fitur ini jika Anda telah menetapkanfrpAdminEmails[]di kebijakan.
Perbaikan bug
- Memperbaiki masalah kebijakan perangkat Android yang keluar dari mode mengunci tugas saat diupdate di latar depan.
25 Mei 2018
Pengalaman pengguna
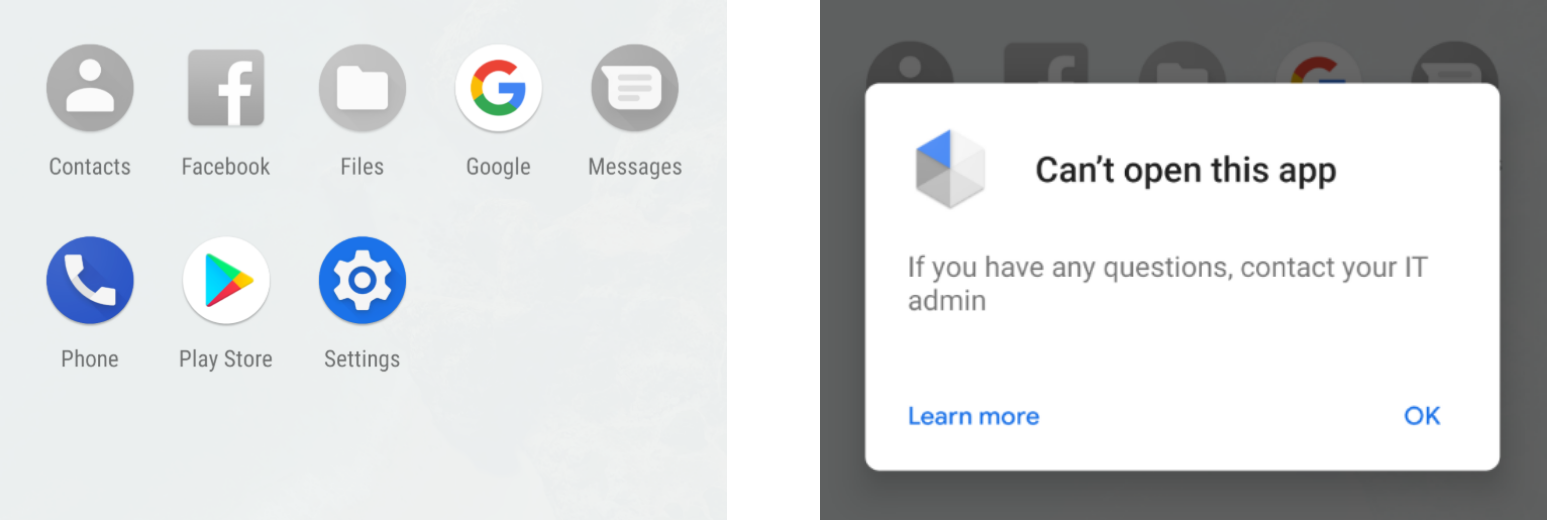
- Alih-alih menyembunyikan aplikasi yang dinonaktifkan dari peluncur, perangkat Android 7.0+
kini menampilkan ikon untuk aplikasi yang dinonaktifkan dalam warna abu-abu:
Fitur
- Mengupdate
policiesuntuk mendukung kemampuan pengelolaan sertifikat berikut:- Pemberian akses sertifikat otomatis ke aplikasi.
- Mendelegasikan semua fitur pengelolaan sertifikat yang didukung oleh
Android Device Policy ke aplikasi lain (lihat
CERT_INSTALL).
- Aplikasi individual kini dapat dinonaktifkan di ApplicationPolicy (tetapkan
disabledketrue), terlepas dari aturan kepatuhan. - Sekarang Anda dapat menonaktifkan aplikasi sistem.
- Menambahkan laporan aplikasi ke
devices. Untuk setiap aplikasi terkelola yang diinstal di perangkat, laporan akan menampilkan nama paket, versi, sumber penginstalan, dan informasi mendetail lainnya tentang aplikasi tersebut. Untuk mengaktifkan, tetapkanapplicationReportsEnabledketruedi kebijakan perangkat. - Memperbarui
enterprisesuntuk menyertakan persyaratan dan ketentuan. Persyaratan dan ketentuan perusahaan ditampilkan di perangkat selama penyediaan.
Perbaikan bug
- Memperbarui alur penyediaan untuk menonaktifkan akses ke setelan, kecuali jika akses diperlukan untuk menyelesaikan penyiapan (misalnya, membuat kode sandi).
3 April 2018
Pengalaman pengguna
- Memperbarui desain Kebijakan Perangkat Android dan alur penyediaan perangkat untuk meningkatkan pengalaman pengguna secara keseluruhan.
Fitur
- Menambahkan dukungan untuk Direct Boot, sehingga Anda dapat menghapus total dari jarak jauh perangkat Android 7.0+ yang belum dibuka kuncinya sejak terakhir kali dimulai ulang.
- Menambahkan setelan mode lokasi ke
resource
policies, sehingga Anda dapat mengonfigurasi mode akurasi lokasi di perangkat terkelola. - Menambahkan kolom respons error ke resource
Command.
Perbaikan bug
- Performa penyediaan telah ditingkatkan.
- Laporan kepatuhan kini dibuat segera setelah perangkat disediakan. Untuk mengonfigurasi perusahaan agar menerima laporan kepatuhan, lihat Menerima notifikasi detail ketidakpatuhan.
Masalah umum
- Setelan Layar Kunci error di perangkat LG Android 8.0+ (misalnya, LG V30) yang dikelola oleh Kebijakan Perangkat Android.
14 Februari 2018
Pengalaman pengguna
- Memperbarui teks validasi untuk kolom "kode", yang ditampilkan jika pengguna memilih untuk memasukkan kode QR secara manual guna mendaftarkan perangkat.
Fitur
- Anda kini dapat menetapkan kebijakan untuk memicu update otomatis aplikasi yang diinstal otomatis jika
aplikasi tersebut tidak memenuhi versi aplikasi minimum yang ditentukan. Di
ApplicationPolicy:
- Tetapkan
installTypekeFORCE_INSTALLED - Tentukan
minimumVersionCode.
- Tetapkan
- Memperbarui resource Perangkat dengan kolom baru yang berisi informasi yang mungkin berguna bagi admin IT, seperti nama operator perangkat (lihat NetworkInfo untuk mengetahui detail selengkapnya), apakah perangkat dienkripsi, dan apakah Verifikasi Aplikasi diaktifkan (lihat DeviceSettings untuk mengetahui detail selengkapnya).
Perbaikan bug
- Perintah
RESET_PASSWORDdanLOCKkini berfungsi dengan perangkat Android 8.0 Oreo. - Memperbaiki masalah terkait DeviceSettings yang tidak diisi.
- Memperbaiki masalah terkait penanganan kebijakan
stayOnPluggedModes.
12 Desember 2017
Fitur
- Kebijakan Perangkat Android kini mendukung peluncur kios dasar, yang dapat diaktifkan melalui kebijakan. Peluncur mengunci perangkat ke sekumpulan aplikasi yang telah ditentukan dan memblokir akses pengguna ke setelan perangkat. Aplikasi yang ditentukan akan muncul di satu halaman dalam urutan abjad. Untuk melaporkan bug atau meminta fitur, ketuk ikon masukan di peluncur.
- Penyiapan perangkat yang diperbarui dengan logika percobaan ulang baru. Jika perangkat dimulai ulang selama penyiapan, proses penyediaan kini akan dilanjutkan dari bagian terakhir yang ditinggalkan.
- Kebijakan baru berikut kini tersedia. Lihat referensi API untuk mengetahui detail selengkapnya:
keyguardDisabledFeaturesaccountTypesWithManagementDisabledinstallAppsDisabledmountPhysicalMediaDisableduninstallAppsDisabledbluetoothContactSharingDisabledshortSupportMessagelongSupportMessagebluetoothConfigDisabledcellBroadcastsConfigDisabledcredentialsConfigDisabledmobileNetworksConfigDisabledtetheringConfigDisabledvpnConfigDisabledcreateWindowsDisablednetworkResetDisabledoutgoingBeamDisabledoutgoingCallsDisabledsmsDisabledusbFileTransferDisabledensureVerifyAppsEnabledpermittedInputMethodsrecommendedGlobalProxysetUserIconDisabledsetWallpaperDisabledalwaysOnVpnPackagedataRoamingDisabledbluetoothDisabled - Mengupdate SDK target kebijakan perangkat Android ke Android 8.0 Oreo.
Perbaikan Bug
- Sekarang Anda dapat melewati tampilan pemilih jaringan jika koneksi tidak dapat
dibuat saat booting. Untuk mengaktifkan pemilih jaringan saat booting, gunakan
kebijakan
networkEscapeHatchEnabled.