
Jika aplikasi Anda meminta izin untuk menggunakan Google API guna mengakses data pengguna Google, Anda mungkin harus menyelesaikan proses verifikasi sebelum menyediakan aplikasi untuk publik untuk pertama kalinya.
Apakah persyaratan ini berlaku untuk aplikasi Anda atau tidak, sebagian besar bergantung pada dua faktor:
- Jenis data pengguna yang Anda akses—informasi profil publik, entri kalender, file di Drive, data kesehatan dan kebugaran tertentu, dll.
- Tingkat akses yang Anda perlukan—hanya baca, baca dan tulis, dll.
Saat Anda menggunakan OAuth 2.0 untuk mendapatkan izin dari Akun Google guna mengakses data mereka, Anda menggunakan string yang disebut cakupan untuk menentukan jenis data yang ingin Anda akses atas nama mereka. Jika aplikasi Anda meminta cakupan yang dikategorikan sebagai sensitif atau dibatasi, Anda mungkin perlu menyelesaikan proses verifikasi, kecuali jika penggunaan aplikasi Anda memenuhi syarat untuk pengecualian.
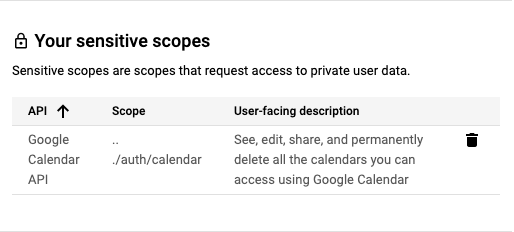
Contoh cakupan sensitif mencakup membaca acara yang disimpan di Google Kalender, menyimpan kontak baru di Google Kontak, atau menghapus video YouTube. Untuk mengetahui informasi selengkapnya tentang cakupan yang tersedia dan klasifikasinya, lihat dokumentasi referensi endpoint API yang dipanggil oleh aplikasi Anda dan panduan otorisasi terkait yang dipublikasikan untuk API tersebut.
Anda harus meminta cakupan yang memerlukan jumlah akses paling sedikit ke data pengguna yang diperlukan untuk menyediakan fungsi tersebut. Misalnya, aplikasi yang hanya membaca data tidak boleh meminta akses untuk membaca, menulis, dan menghapus konten jika cakupan yang lebih sempit tersedia untuk API dan endpoint terkaitnya. Data yang Anda terima dari Google API hanya boleh digunakan sesuai dengan kebijakan API dan dengan cara yang Anda nyatakan kepada pengguna dalam tindakan aplikasi dan dalam kebijakan privasi Anda.
Pastikan untuk memperhitungkan waktu yang diperlukan untuk menyelesaikan verifikasi ke dalam rencana peluncuran aplikasi Anda atau fitur baru apa pun yang memerlukan cakupan baru. Proses verifikasi cakupan sensitif dapat memerlukan waktu hingga 10 hari. Perhatikan bahwa aplikasi Anda mungkin memenuhi syarat untuk menyelesaikan verifikasi merek sebagai bagian dari permintaan verifikasi cakupan sensitif Anda.
Memahami cakupan sensitif
Cakupan sensitif memerlukan peninjauan oleh Google sebelum Akun Google dapat memberikan akses. Administrator organisasi Google Workspace mungkin membatasi akses ke cakupan sensitif untuk mencegah akses oleh client ID OAuth yang tidak ditandai secara eksplisit sebagai tepercaya oleh organisasi.
Memahami penggunaan cakupan Anda
- Tinjau cakupan yang digunakan atau ingin digunakan aplikasi Anda. Untuk menemukan penggunaan cakupan yang ada, periksa kode sumber aplikasi Anda untuk mengetahui cakupan yang dikirim dengan permintaan otorisasi.
- Pastikan setiap cakupan yang diminta diperlukan untuk tindakan yang dimaksudkan pada fitur aplikasi Anda dan menggunakan hak istimewa terendah yang diperlukan untuk menyediakan fitur tersebut. Google API biasanya memiliki dokumentasi referensi di halaman Google Developer produk untuk endpoint-nya yang mencakup cakupan yang diperlukan untuk memanggil endpoint atau properti tertentu di dalamnya. Untuk mengetahui informasi selengkapnya tentang cakupan akses yang diperlukan untuk endpoint API yang dipanggil aplikasi Anda, baca dokumentasi referensi endpoint tersebut.
- Data yang Anda terima dari Google API hanya boleh digunakan sesuai dengan kebijakan API dan dengan cara yang Anda sampaikan kepada pengguna dalam tindakan aplikasi dan dalam kebijakan privasi Anda.
- Lihat dokumentasi API untuk mempelajari lebih lanjut setiap cakupan, termasuk potensi status sensitif atau dibatasi.
- Deklarasikan semua cakupan yang digunakan oleh aplikasi Anda di halaman Akses Data Konsol Cloud. Cakupan yang Anda tentukan dikelompokkan ke dalam kategori sensitif atau dibatasi untuk menyoroti verifikasi tambahan yang diperlukan.
- Temukan cakupan terbaik yang cocok dengan data yang digunakan oleh integrasi Anda, pahami penggunaannya, konfirmasi ulang bahwa semuanya masih berfungsi di lingkungan pengujian, lalu bersiaplah untuk mengirimkannya untuk verifikasi.
Langkah-langkah untuk mempersiapkan verifikasi
Semua aplikasi yang menggunakan Google API untuk meminta akses ke data harus melakukan langkah-langkah berikut untuk menyelesaikan verifikasi merek:
- Konfirmasi bahwa aplikasi Anda tidak termasuk dalam kasus penggunaan apa pun di bagian Pengecualian untuk persyaratan verifikasi.
- Pastikan aplikasi Anda mematuhi persyaratan branding API atau produk terkait. Misalnya, lihat pedoman branding untuk cakupan Login dengan Google.
- Verifikasi kepemilikan domain yang diizinkan untuk project Anda dalam Google Search Console. Gunakan Akun Google yang terkait dengan project Konsol API Anda sebagai Pemilik atau Editor.
- Pastikan semua informasi branding di layar izin OAuth, seperti nama aplikasi, email dukungan, URI halaman beranda, URI kebijakan privasi, dll., secara akurat mewakili identitas aplikasi.
Persyaratan halaman beranda aplikasi
Pastikan halaman beranda Anda memenuhi persyaratan berikut:
- Halaman beranda Anda harus dapat diakses secara publik, dan tidak hanya dapat diakses oleh pengguna yang login ke situs Anda.
- Relevansi halaman beranda Anda dengan aplikasi yang sedang ditinjau harus jelas.
- Link ke listingan aplikasi Anda di Google Play Store atau halaman Facebook-nya tidak dianggap sebagai halaman beranda aplikasi yang valid.
Persyaratan link kebijakan privasi aplikasi
Pastikan kebijakan privasi aplikasi Anda memenuhi persyaratan berikut:
- Kebijakan privasi harus dapat dilihat oleh pengguna, dihosting dalam domain yang sama dengan halaman beranda aplikasi Anda, dan ditautkan di layar izin OAuth Konsol API Google. Perhatikan bahwa halaman beranda harus menyertakan deskripsi fungsi aplikasi, serta link ke kebijakan privasi dan persyaratan layanan opsional.
- Kebijakan privasi harus mengungkapkan cara aplikasi Anda mengakses, menggunakan, menyimpan, atau membagikan data pengguna Google. Anda harus membatasi penggunaan data pengguna Google pada praktik yang diungkapkan dalam kebijakan privasi yang Anda publikasikan.
Cara mengirimkan aplikasi Anda untuk verifikasi merek
Project Konsol Google Cloud mengatur semua resource Konsol Cloud Anda. Sebuah project terdiri dari sekumpulan Akun Google terkait yang memiliki izin untuk melakukan operasi project, sekumpulan API yang diaktifkan, serta setelan penagihan, autentikasi, dan pemantauan untuk API tersebut. Misalnya, project dapat berisi satu atau beberapa klien OAuth, mengonfigurasi API untuk digunakan oleh klien tersebut, dan mengonfigurasi layar izin OAuth yang ditampilkan kepada pengguna sebelum mereka mengizinkan akses ke aplikasi Anda.
Jika ada klien OAuth Anda yang belum siap untuk produksi, sebaiknya Anda menghapusnya dari project yang meminta verifikasi. Anda dapat melakukannya di halaman Klien.
Untuk mengirimkan verifikasi, ikuti langkah-langkah berikut:
- Pastikan aplikasi Anda mematuhi Persyaratan Layanan Google API, dan Kebijakan Data Pengguna Layanan Google API.
- Selalu perbarui peran pemilik dan editor akun terkait project Anda, serta email dukungan pengguna dan informasi kontak developer di layar izin OAuth, di Konsol Cloud Anda. Tindakan ini memastikan bahwa anggota tim Anda yang tepat akan diberi tahu tentang persyaratan baru.
- Buka halaman Branding OAuth Konsol Cloud.
- Klik tombol Project selector.
Pada dialog Select from yang muncul, pilih project Anda. Jika Anda tidak dapat menemukan project, tetapi mengetahui project ID, Anda dapat membuat URL di browser dalam format berikut:
https://console.developers.google.com/auth/branding?project=[PROJECT_ID]
Ganti [PROJECT_ID] dengan project ID yang ingin Anda gunakan.
Di halaman Branding, berikan informasi branding aplikasi Anda, termasuk nama aplikasi, logo, informasi kontak developer, dan link yang relevan. Setiap perubahan yang Anda buat akan disimpan sebagai Branding Draf.
Klik tombol Verify Branding untuk memulai proses evaluasi. Peninjauan otomatis biasanya selesai dalam beberapa menit.
Setelah evaluasi selesai, tinjau statusnya. Jika berhasil, status akan berubah menjadi Siap dipublikasikan. Jika verifikasi otomatis gagal, Anda dapat melihat masalah yang terdeteksi dan memperbaikinya atau meminta peninjauan manual.
Klik tombol Publikasikan branding untuk menayangkan branding baru.
Jika aplikasi Anda juga memerlukan verifikasi untuk cakupan sensitif atau yang dibatasi, buka Pusat Verifikasi OAuth untuk melacak Status akses data dan memberikan informasi tambahan yang diminta, seperti video demonstrasi. Perhatikan bahwa Anda harus memiliki status branding yang dipublikasikan sebelum dapat meminta verifikasi untuk akses data.
Gunakan tombol Tambahkan atau hapus cakupan untuk mendeklarasikan semua cakupan yang diminta oleh aplikasi Anda. Kumpulan cakupan awal yang diperlukan untuk Login dengan Google diisi otomatis di bagian Cakupan tidak sensitif. Cakupan yang ditambahkan diklasifikasikan sebagai tidak sensitif, sensitif, atau dibatasi.
Berikan hingga tiga link ke dokumentasi yang relevan untuk fitur terkait di aplikasi Anda.
Berikan informasi tambahan apa pun yang diminta tentang aplikasi Anda di langkah berikutnya.
- Siapkan justifikasi mendetail untuk setiap cakupan sensitif yang diminta, serta
penjelasan mengapa cakupan yang lebih sempit tidak memadai. Misalnya: "Aplikasi saya akan menggunakan
https://www.googleapis.com/auth/calendaruntuk menampilkan data Google Kalender pengguna di layar penjadwalan aplikasi saya. Hal ini memungkinkan pengguna mengelola jadwal mereka melalui aplikasi saya dan menyinkronkan perubahan dengan Google Kalender mereka." - Siapkan video yang sepenuhnya menunjukkan cara pengguna memulai dan memberikan
akses ke cakupan yang diminta dan menunjukkan, secara mendetail, penggunaan
cakupan sensitif dan dibatasi yang diberikan di aplikasi. Upload video ke
YouTube Studio dan tetapkan Visibilitas-nya sebagai Tidak Publik. Anda harus
memberikan link ke video demonstrasi di kolom link YouTube.
- Tampilkan proses pemberian izin OAuth yang akan dialami pengguna, dalam bahasa Inggris. Hal ini mencakup alur izin dan, jika Anda menggunakan Login dengan Google, alur login.
- Tunjukkan bahwa layar izin OAuth menampilkan Nama Aplikasi dengan benar.
- Tunjukkan bahwa kolom URL browser di layar izin OAuth menyertakan client ID OAuth aplikasi Anda dengan benar.
- Untuk menunjukkan cara data akan digunakan, tunjukkan fungsi yang diaktifkan oleh setiap cakupan sensitif yang Anda minta.
- Siapkan justifikasi mendetail untuk setiap cakupan sensitif yang diminta, serta
penjelasan mengapa cakupan yang lebih sempit tidak memadai. Misalnya: "Aplikasi saya akan menggunakan
Setelah Anda memublikasikan branding atau mengirimkan permintaan akses data, tim Trust & Safety Google dapat menindaklanjuti melalui email dengan informasi tambahan yang mereka perlukan atau langkah-langkah yang harus Anda selesaikan. Periksa alamat email Anda di bagian Informasi kontak developer dan email dukungan layar izin OAuth untuk permintaan informasi tambahan. Anda juga dapat melihat halaman Branding atau Pusat Verifikasi project untuk mengonfirmasi status peninjauan project saat ini, termasuk apakah proses peninjauan dijeda saat kami menunggu respons Anda.
Pengecualian untuk persyaratan verifikasi
Jika aplikasi Anda akan digunakan dalam salah satu skenario yang dijelaskan di bagian berikut, Anda tidak perlu mengirimkannya untuk ditinjau.
Penggunaan pribadi
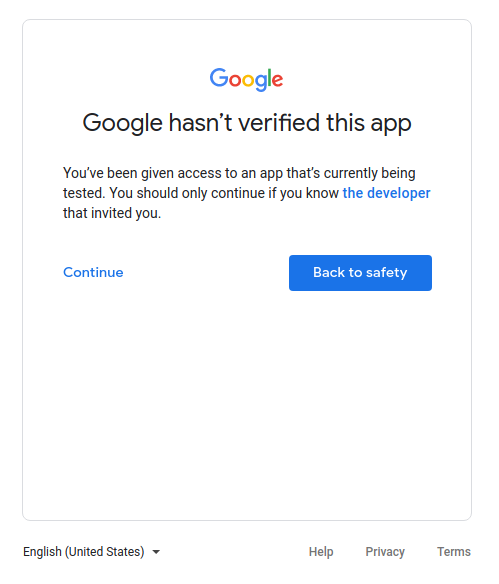
Salah satu kasus penggunaan adalah jika Anda adalah satu-satunya pengguna aplikasi atau jika aplikasi Anda hanya digunakan oleh beberapa pengguna, yang semuanya Anda kenal secara pribadi. Anda dan sejumlah kecil pengguna Anda mungkin tidak keberatan untuk melanjutkan melalui layar aplikasi yang belum diverifikasi dan memberikan akses ke aplikasi Anda kepada akun pribadi Anda.
Project yang digunakan di tingkat Pengembangan, Pengujian, atau Staging
Agar dapat mematuhi Kebijakan Google OAuth 2.0, sebaiknya Anda memiliki project yang berbeda untuk lingkungan pengujian dan produksi. Sebaiknya Anda hanya mengirimkan aplikasi untuk verifikasi jika ingin menyediakan aplikasi bagi pengguna mana pun yang memiliki Akun Google. Oleh karena itu, jika aplikasi Anda masih dalam tahap pengembangan, pengujian, atau staging, verifikasi tidak diperlukan.
Jika aplikasi Anda sedang dalam tahap pengembangan atau pengujian, Anda dapat membiarkan Status Publikasi dalam setelan default Pengujian. Setelan ini berarti aplikasi Anda masih dalam pengembangan dan hanya tersedia untuk pengguna yang Anda tambahkan ke daftar pengguna pengujian. Anda harus mengelola daftar Akun Google yang terlibat dalam pengembangan atau pengujian aplikasi Anda.
Hanya data milik layanan
Jika aplikasi Anda menggunakan akun layanan untuk mengakses datanya sendiri, dan tidak mengakses data pengguna apa pun (yang ditautkan ke Akun Google), Anda tidak perlu mengirimkan untuk verifikasi.
Untuk memahami apa yang dimaksud dengan akun layanan, lihat Akun layanan dalam dokumentasi Google Cloud. Untuk petunjuk tentang cara menggunakan akun layanan, lihat Menggunakan OAuth 2.0 untuk aplikasi server ke server.
Khusus penggunaan internal
Artinya, aplikasi ini hanya digunakan oleh orang-orang di organisasi Google Workspace atau Cloud Identity Anda. Project harus dimiliki oleh organisasi, dan layar izin OAuth-nya harus dikonfigurasi untuk jenis pengguna Internal. Dalam hal ini, aplikasi Anda mungkin memerlukan persetujuan dari administrator organisasi. Untuk mengetahui informasi selengkapnya, lihat Pertimbangan tambahan untuk Google Workspace.
- Pelajari lebih lanjut aplikasi publik dan internal.
- Pelajari cara menandai aplikasi Anda sebagai internal di FAQ Bagaimana cara menandai aplikasi saya sebagai khusus internal?
Penginstalan di seluruh domain
Jika Anda berencana agar aplikasi hanya menargetkan pengguna organisasi Google Workspace atau Cloud Identity dan selalu menggunakan penginstalan seluruh domain, aplikasi Anda tidak akan memerlukan verifikasi merek. Namun, jika aplikasi Anda menggunakan cakupan yang dibatasi atau sensitif, verifikasi aplikasi diperlukan. Hal ini karena penginstalan di seluruh domain memungkinkan administrator domain memberikan akses ke data pengguna Anda kepada aplikasi pihak ketiga dan internal. Administrator organisasi adalah satu-satunya akun yang dapat menambahkan aplikasi ke daftar yang diizinkan untuk digunakan dalam domain mereka.
Pelajari cara menjadikan aplikasi Anda sebagai Penginstalan Seluruh Domain di FAQ Aplikasi saya memiliki pengguna dengan akun perusahaan dari Domain Google Workspace lain.