

Na tej stronie znajdziesz podsumowanie wszystkich zmian (nowych funkcji, poprawek błędów, aktualizacji) wprowadzanych co miesiąc w interfejsie Android Management API i aplikacji Android Device Policy.
Dołącz do listy adresowej Android Management API, aby otrzymywać comiesięczne aktualizacje i porady dotyczące usług bezpośrednio do skrzynki odbiorczej.
Wrzesień 2026 r.
Android Management API
-
Dodaliśmy zasady w
enterprises.policies, które umożliwiają kontrolowanie funkcji przekazywania ciągłości zadań na Androidzie 17 QPR1 lub nowszym, w tymtaskContinuityHandoffwCrossDevicePolicies(w przypadku w pełni zarządzanych urządzeń i profili służbowych) oraztaskContinuityHandoffwPersonalCrossDevicePolicies(w przypadku profilu osobistego na urządzeniach należących do firmy z profilem służbowym). -
Dodaliśmy nową zasadę
backupService(BackupService) dotyczącą w pełni zarządzanych urządzeń. Domyślnie (BACKUP_SERVICE_DISABLED) usługa kopii zapasowej Androida jest wyłączona i użytkownik nie może tego zmienić. Ustawienie zasady naBACKUP_SERVICE_USER_CHOICEpozwala użytkownikom włączyć usługę kopii zapasowej, aby przenieść dane na nowe, w pełni zarządzane urządzenie. - Udostępniliśmy wersję 1.8.4 pakietu SDK AMAPI. Więcej informacji znajdziesz w informacjach o wersji pakietu Android Management SDK.
-
Zaktualizowaliśmy też dokumentację:
-
Zaktualizowaliśmy opisy poleceń
ADD_ESIMiREMOVE_ESIMwenterprises.devices.issueCommand, aby wyjaśnić, że polecenieREMOVE_ESIMnie jest obsługiwane na należących do firmy urządzeniach z profilem służbowym z Androidem 16 QPR2 lub Androidem 16 QPR3. - Zaktualizowaliśmy przewodnik po serwerze MCP zarządzania urządzeniami z Androidem, dodając najnowsze ustawienia konfiguracji klienta i przykłady weryfikacji.
-
Zaktualizowaliśmy opisy poleceń
Sierpień 2026 r.
Android Management API
-
Dodano nowe wartości wyliczeniowe do kontrolowania aplikacji dostawców danych uwierzytelniających na urządzeniach z Androidem 14 lub nowszym w
enterprises.policies, w tymCREDENTIAL_PROVIDER_DEFAULT_ALLOWED, aby domyślnie zezwalać aplikacjom z nieokreślonymcredentialProviderPolicyna działanie jako dostawcy danych uwierzytelniających, orazCREDENTIAL_PROVIDER_DISALLOWED, aby blokować konkretną aplikację. Dodatkowo ulepszyliśmy wykrywanie aplikacji dostawców danych uwierzytelniających, gdy zasadacredentialProviderPolicyDefaultjest ustawiona naCREDENTIAL_PROVIDER_DEFAULT_DISALLOWED_EXCEPT_SYSTEM. - Zwiększona stabilność rejestracji, aby zapobiec niepowodzeniu rejestracji profilu służbowego podczas przełączania (np. na aplikację uwierzytelniającą) podczas logowania.
- Udostępniliśmy wersję 1.8.3 pakietu SDK AMAPI. Szczegółowe informacje znajdziesz w informacjach o wersji pakietu Android Management SDK.
-
Zaktualizowaliśmy też dokumentację:
- Zaktualizowaliśmy przewodnik po obsłudze administracyjnej urządzeń, dodając nową sekcję Wyjątek dotyczący istniejących tokenów rejestracji i notatkę w sekcji Adres URL logowania. Wyjaśnia to, że tokeny rejestracji utworzone przed pierwszym włączeniem przez organizację wymagania „Uwierzytelnij za pomocą Google” są zwolnione z próśb o zalogowanie się, natomiast tokeny utworzone później są zgodne z ustawieniami uwierzytelniania administratora IT.
-
Wyjaśniliśmy, że adres e-mail służbowego konta Google podany w polu
requiredAccountEmailwWorkAccountSetupConfigmusi być zapisany wyłącznie małymi literami. -
Pole
preserveFrpwWipeActionwskazuje teraz, że dotyczy ono zarówno urządzeń w pełni zarządzanych, jak i profili służbowych na urządzeniach należących do firmy. -
Zaktualizowaliśmy sekcję Stan utraconego urządzenia w przewodniku Tryb utraconego urządzenia, aby wyjaśnić, że urządzenia wysyłają okresowe informacje o zmianie lokalizacji (za pomocą
LostModeLocationEvent), a nie co minutę. Przewodnik wyjaśnia teraz, że tryb uśpienia na Androidzie może opóźniać okresowe informacje o zmianie lokalizacji.
Lipiec 2026 r.
Android Management API
- Obsługa Androida 6.0 została wycofana, co jest zgodne z obsługą usług Google Play na Androidzie 7.0 i nowszych wersjach. Urządzenia z Androidem 6.0 nie będą otrzymywać aktualizacji interfejsu Android Management API. Nie uniemożliwia to rejestrowania urządzeń w celu zarządzania nimi.
- Udostępniliśmy wersję 1.8.2 pakietu AMAPI SDK. Szczegółowe informacje znajdziesz w informacjach o wersji pakietu Android Management SDK.
- Rozwiązaliśmy problem, który powodował, że ochrona przed przywróceniem do ustawień fabrycznych (FRP) mogła nieoczekiwanie uruchamiać się na urządzeniach należących do firmy po przywróceniu do ustawień fabrycznych, nawet jeśli w zasadach dotyczących urządzeń nie określono adresów e-mail administratorów FRP.
-
Zaktualizowaliśmy też dokumentację:
- Dodaliśmy wskazówki wyjaśniające, jak wymusić uwierzytelnianie Google podczas rejestracji.
-
Zasada
persistentPreferredActivitieszawiera teraz ostrzeżenie, aby nie konfigurować tej zasady i zasadydefaultApplicationSettingsdla tej samej domeny intencji, aby uniknąć nieprzewidywalnego działania. Zaktualizowaliśmy też odpowiedni przewodnik. -
W dokumentacji wyjaśniliśmy, że parametr
templateIdszablonu konfiguracji zarządzanych musi być ciągiem znaków zawierającym tylko cyfry. - Krótki przewodnik zawiera teraz instrukcje generowania własnego klienta OAuth podczas konfigurowania interfejsu Android Management API.
Czerwiec 2026 r.
Android Management API
-
Dodaliśmy zasady dotyczące
nearbyNotificationStreaminginearbyAppStreaming, aby kontrolować, czy użytkownicy mogą przesyłać strumieniowo treści i powiadomienia z aplikacji na urządzenia w pobliżu. Odzwierciedlają one 2 istniejące interfejsy API platformy:setNearbyNotificationStreamingPolicyisetNearbyAppStreamingPolicy. -
Administratorzy IT mogą teraz skonfigurować
googleAuthenticationOptionswSigninDetailiEnrollmentToken, aby określić, czy użytkownicy muszą uwierzytelniać się w Google podczas rejestracji. - Udostępniliśmy wersję 1.8.1 pakietu SDK AMAPI. Szczegółowe informacje znajdziesz w informacjach o wersji pakietu Android Management SDK.
-
Zaktualizowaliśmy też dokumentację:
-
Wyjaśniliśmy, że klasa bazowa
NotificationReceiverServiceautomatycznie obsługuje zabezpieczenia (patrz „uwaga” na dole sekcji, do której prowadzi link). - Zaktualizowaliśmy wskazówki dotyczące konfigurowania klienta MCP do korzystania z serwera MCP interfejsu Android Management API.
-
Wyjaśniliśmy, że klasa bazowa
Maj 2026 r.
Android Management API
- AMAPI raportuje teraz identyfikatory SHA-256 certyfikatów podpisywania w raportach dotyczących aplikacji, co zapewnia lepsze bezpieczeństwo niż wycofane pole identyfikatora SHA-1. Jest to zgodne z najnowszymi sprawdzonymi metodami dotyczącymi ekosystemu Androida.
- AMAPI ulepsza obsługę zasad ochrony przed przywróceniem do ustawień fabrycznych (FRP) na urządzeniach COPE przez wyraźne wyłączenie FRP i wyczyszczenie list kont, gdy nie skonfigurowano adresów e-mail administratorów, co zapobiega nieoczekiwanym blokadom po zresetowaniu urządzenia.
Kwiecień 2026 r.
Android Management API
-
AMAPI dodało nową zasadę, która umożliwia administratorowi IT wyłączenie usługi autouzupełniania.
AutofillPolicyuzupełnia inne zasady dotyczące danych logowania, wyłączając magazyn danych logowania. - Udostępniliśmy wersję 1.8.0 pakietu AMAPI SDK. Szczegółowe informacje znajdziesz w informacjach o wersji pakietu Android Management SDK.
- Zaktualizowaliśmy też dokumentację:
- Wyjaśniliśmy, że obiekt
provisioningInfojest dostępny przez maksymalnie 24 godziny po obsłudze administracyjnej urządzenia. -
Zauważyliśmy, że funkcja role aplikacji zastępuje pole
extensionConfigwApplicationPolicy.
- Wyjaśniliśmy, że obiekt
Zarządzanie urządzeniami XR
Android Management API
- AMAPI obsługuje teraz Androida XR. Dowiedz się więcej o zarządzaniu urządzeniami XR.
Marzec 2026 r.
Android Management API
-
Zgodnie z dokumentacją z października 2025 r. i informacjami zawartymi w tym powiadomieniu o usłudze domyślna wartość zasady
enterpriseDisplayNameVisibilityto terazENTERPRISE_DISPLAY_NAME_VISIBLE. Ta zasada określa, czyenterpriseDisplayNamejest wyświetlany na urządzeniach, na przykład na ekranie blokady urządzeń należących do firmy. Aby ukryć nazwę firmy, ustaw zasadę naENTERPRISE_DISPLAY_NAME_HIDDEN. - Konfiguracja EAP w otwartej konfiguracji sieci została zaktualizowana i dodano obsługę EAP-PWD jako metody zewnętrznej EAP. Pełną listę obsługiwanych funkcji znajdziesz w dokumentacji.
- Zaktualizowaliśmy dokumentację dotyczącą:
-
networkResetDisabled, aby wyjaśnić, że ta zasada dotyczy tylko urządzeń w pełni zarządzanych. -
installType.KIOSKiRoleType.KIOSK, aby wyjaśnić, że na urządzeniach z Androidem 11 lub nowszym kontrola użytkownika jest niedozwolona w przypadku wszystkich aplikacji. -
screenCaptureDisabledipersonalUsagePolicies.screenCaptureDisabled, aby wspomnieć, że to ustawienie blokuje też funkcję Zaznacz, aby wyszukać.
-
Luty 2026 r.
Android Management API
-
Na urządzeniach należących do firmy z Androidem 10 lub nowszym administratorzy IT mogą teraz zarządzać prywatnym serwerem DNS za pomocą nowego pola
privateDnsSettingswPolicy.DeviceConnectivityManagement. Dostępne tryby wPrivateDnsSettings.privateDnsModeto: wybór użytkownika, automatyczny i określony host (tylko w przypadku urządzeń w pełni zarządzanych). - AMAPI obsługuje teraz wersję testową integracji z protokołem Model Context Protocol (MCP). Stanowi to podstawę dla dostawców usług EMM do tworzenia opartych na AI interfejsów konwersacyjnych za pomocą narzędzi tylko do odczytu. Aby dowiedzieć się więcej, zapoznaj się z dokumentacją.
-
Zaktualizowaliśmy dokumentację dotyczącą
NetworkInfo.TelephonyInfo, aby wyjaśnić obsługę różnych typów urządzeń:- Ogólne informacje o telefonii są dostępne dla wszystkich kart SIM na w pełni zarządzanych urządzeniach (Android 6 lub nowszy).
- W przypadku kart eSIM dodanych przez administratora informacje o telefonii są dostępne we wszystkich trybach zarządzania na urządzeniach z Androidem 15 lub nowszym.
-
Pola
activationStateiconfigModedotyczą tylko kart eSIM na urządzeniach z Androidem 15 lub nowszym.
Styczeń 2026
Android Management API
-
Dodaliśmy nową zasadę, która umożliwia kontrolowanie dodawania kart eSIM przez użytkowników. Pole
userInitiatedAddEsimSettingswDeviceRadioStateumożliwia administratorom określenie, czy użytkownik może dodawać profile eSIM na urządzeniach należących do firmy z Androidem 15 lub nowszym. -
Zaktualizowaliśmy dokumentację flagi
WIPE_ESIMSużywanej wPolicy.wipeDataFlagsiDeleteDeviceRequest.wipeDataFlags, aby wyjaśnić, że w przypadku urządzeń z Androidem 16 lub nowszym zarządzane karty eSIM są zawsze czyszczone po usunięciu profilu służbowego z urządzenia należącego do użytkownika, niezależnie od tego, czy ta flaga jest ustawiona. - Udostępniliśmy wersję 1.7.1 pakietu SDK AMAPI. Ta wersja dodaje bardziej szczegółowe rejestrowanie interfejsów API sygnałów zaufania urządzeń, aby ułatwić diagnozowanie problemów. Szczegółowe informacje znajdziesz w informacjach o wersji pakietu Android Management SDK.
- Warunki korzystania z usługi AMAPI zostały zaktualizowane, aby wyraźnie obejmowały pakiet AMAPI SDK i dodawały do definicji „Klientów” producentów oryginalnego sprzętu (OEM) urządzeń z Androidem.
-
Wytyczne dotyczące dopuszczalnego użytkowania wyraźnie zabraniają teraz używania
Advertising
      ID
podczas uzyskiwania dostępu do sygnałów zaufania urządzenia.
Listopad 2025 r.
Android Management API
- Od 1 listopada 2025 r. rejestracja urządzeń za pomocą interfejsu Android Management API będzie wymagać rejestracji i zatwierdzenia w Android Enterprise. Deweloperzy mogą rozpocząć ten proces, wypełniając formularz prośby.
-
Zaktualizowaliśmy dokumentację wartości
CUSTOMwApplicationPolicy.InstallType, aby wyjaśnić jej użycie. Obejmuje to więcej informacji o wymaganiach dotyczącychApplicationPolicy.signingKeyCertsi oczekiwanym zachowaniu podczas zmianyinstallTypeaplikacji na lub zCUSTOM. -
Opisy dotychczasowych zasad
setUserIconDisabledishareLocationDisabledzostały doprecyzowane, aby były bardziej przejrzyste.
Android Management API SDK
-
W listopadzie została opublikowana wersja 1.7.0 pakietu SDK AMAPI. Ta wersja pakietu SDK obsługuje polecenie
REQUEST_DEVICE_INFO. Szczegółowe informacje znajdziesz w informacjach o wersji pakietu AMAPI SDK.
Październik 2025 r.
Android Management API
- Dodaliśmy nową zasadę zarządzania aplikacjami domyślnymi na urządzeniach. Administratorzy mogą skonfigurować listę aplikacji z priorytetami dla każdego typu aplikacji, a pierwsza zainstalowana i kwalifikująca się aplikacja na urządzeniu zostanie ustawiona jako domyślna. Po skonfigurowaniu ta zasada uniemożliwia użytkownikom zmianę domyślnych ustawień aplikacji, co pozwala zachować zgodność z zasadami firmowymi. Więcej informacji znajdziesz w tym przewodniku.
-
W maju wprowadziliśmy zasadę umożliwiającą skonfigurowanie ustawienia
enterpriseDisplayNameVisibility, dzięki czemu administratorzy mogą kontrolować widocznośćenterpriseDisplayNamena urządzeniu, np. na ekranie blokady urządzeń należących do firmy. W tym ogłoszeniu wspomnieliśmy, że wkrótce ustawimy domyślną wartość tego ustawienia naENTERPRISE_DISPLAY_NAME_VISIBLE. Ta zmiana zostanie wprowadzona w styczniu 2026 r. - Zaktualizowaliśmy też dokumentację:
-
Wyjaśniliśmy działanie polecenia
LOCKna urządzeniach z profilami służbowymi. -
Dodaliśmy informacje o
nonComplianceDetailsdotyczące zmian wmte_policyna urządzeniach oczekujących na ponowne uruchomienie.
-
Wyjaśniliśmy działanie polecenia
Wrzesień 2025 r.
Android Management API
-
Wprowadziliśmy koncepcję ról aplikacji. Obejmuje to:
-
COMPANION_APPdo interakcji offline z zasadami dotyczącymi urządzeń Android -
KIOSKw przypadku urządzeń specjalnych, które mają być używane z aplikacjami, w których parametrInstallTypejest skonfigurowany jakoREQUIRED_FOR_SETUPlubCUSTOM. -
MOBILE_THREAT_DEFENSE_ENDPOINT_DETECTION_RESPONSE(MTD/EDR) iSYSTEM_HEALTH_MONITORING.
ApplicationPolicy.rolesiRoleType. -
- Dostępna jest nowa stabilna wersja i wersja kandydująca do publikacji pakietu AMAPI SDK. Szczegółowe informacje o tym, co zawierają te wersje, znajdziesz w informacjach o wersji.
Sierpień 2025 r.
Android Management API
-
Obecnie obsługujemy instalowanie aplikacji za pomocą pakietu AMAPI SDK w wersji 1.6.0-rc01 lub nowszej. Aby zainstalować aplikację, dodaj ją do
application policyzinstallTypeCUSTOM, a certyfikaty klucza podpisywania aplikacji określ na liściesigningKeyCerts. Za pomocą pakietu AMAPI SDK wydaj poleceniainstallCustomAppiuninstallCustomApp, aby zainstalować i odinstalować aplikacje niestandardowe. Aby dowiedzieć się więcej, zapoznaj się z dokumentacją. -
Dodaliśmy
ApplicationPolicy.signingKeyCerts, który zastępujeExtensionConfig.signingKeyFingerprintsSha256, który został wycofany. AtrybutApplicationPolicy.signingKeyCertsmusi być ustawiony, gdy aplikacja ma atrybutinstallTypeustawiony naCUSTOM(czyli jest aplikacją niestandardową) lub gdy aplikacja ma ustawiony atrybutextensionConfig(czyli jest aplikacją rozszerzenia) i nie jest dostępna w Sklepie Play. Aby dowiedzieć się więcej, zapoznaj się z dokumentacją. -
W przypadku pakietu AMAPI SDK udostępniliśmy:
- Zaktualizowana stabilna wersja v1.5.0
- Nowa wersja kandydująca do publikacji v1.6.0-rc01, która wprowadza funkcję zarządzania aplikacjami niestandardowymi.
Lipiec 2025 r.
Android Management API
-
Zaktualizowaliśmy
PasswordRequirements, aby umożliwić stosowanie wymagań opartych na złożoności w zakresie profilu służbowego. Opublikowaliśmy nowy przewodnik, w którym wyjaśniamy, jak współdziałają ustawienia haseł oparte na złożoności i ustawienia haseł nieoparte na złożoności.
Czerwiec 2025 r.
Android Management API
-
W przypadku Androida 16 i nowszych administratorzy IT mogą teraz używać ustawienia zasad
appFunctions, aby kontrolować, czy aplikacje na w pełni zarządzanych urządzeniach lub w profilu służbowym na urządzeniach z profilami służbowymi mogą udostępniać funkcje aplikacji.crossProfileAppFunctionsmożna używać do kontrolowania, czy aplikacje z profilu osobistego mogą wywoływać funkcje aplikacji udostępniane przez aplikacje w profilu służbowym. -
Do interfejsu Android Management API dodaliśmy 2 nowe metody:
modifyPolicyApplicationsiremovePolicyApplications. Te metody umożliwiają tworzenie, aktualizowanie i usuwanie podzbiorów aplikacji w polu aplikacji zasad bez konieczności pobierania i dostarczania dopolicies.patchwszystkich aplikacji, które pozostają niezmienione. -
Wprowadzamy nowe polecenie
WIPEjako alternatywę dladevices.delete. Można je wywołać za pomocądevices.issueCommand. Ta metoda powoduje przywrócenie ustawień fabrycznych na urządzeniach należących do firmy i usunięcie profilu służbowego na urządzeniach należących do pracowników. Po wyczyszczeniu lub usunięciu zostanie również usunięty rekord urządzenia.
Opublikowaliśmy nowy przewodnik, w którym wyjaśniamy różne metody wyrejestrowywania urządzenia. -
Zaktualizowaliśmy pakiet SDK interfejsu Android Management API (AMAPI SDK), aby uwzględnić sygnał
Device.WorkProfileStatedo identyfikowania stanu zarządzania urządzeniem.
Więcej informacji znajdziesz w informacjach o wersji pakietu AMAPI SDK.
Maj 2025 r.
Android Management API
-
Dodaliśmy nowe ograniczenie zasad
apnPolicydoDeviceConnectivityManagement, aby umożliwić administratorom IT konfigurowanie nazw punktów dostępu na urządzeniach. Nazwy APN wymuszane przez zasadę zastępują wszystkie inne nazwy APN skonfigurowane przez użytkowników. -
Wprowadziliśmy nowe ograniczenie zasad
preferentialNetworkServiceSettingswDeviceConnectivityManagement, aby umożliwić administratorom IT konfigurowanie preferowanych sieci. PolepreferentialNetworkIdw aplikacji może służyć do wybierania preferowanej sieci dla każdej aplikacji. Więcej informacji znajdziesz w naszym przewodniku po fragmentacji sieci 5G oraz w dokumentacji dotyczącej fragmentacji sieci 5G w AOSP. - Ta wersja zapewnia administratorom IT ulepszone zarządzanie kartami eSIM, umożliwiając im dodawanie, usuwanie i wyświetlanie zarządzanych kart eSIM na wszystkich urządzeniach. Od teraz administratorzy mogą definiować zasady dotyczące zarządzanych kart eSIM, określając ich zachowanie w przypadku wyczyszczenia urządzenia lub niezgodności profilu służbowego, co zapewnia kontrolę i zgodność z zasadami organizacji.
-
Nowe ustawienie zasad
enterpriseDisplayNameVisibilityumożliwia administratorom kontrolowanie widocznościenterpriseDisplayNamena urządzeniu, na przykład na ekranie blokady urządzeń należących do firmy. Obecnie domyślnie wyświetlana jest nazwa firmy skonfigurowana podczas początkowej konfiguracji urządzenia, ale za 6 miesięcy (w listopadzie 2025 r.) domyślną nazwą stanie sięENTERPRISE_DISPLAY_NAME_VISIBLE.
Kwiecień 2025 r.
Android Management API
-
Dodaliśmy nowe ograniczenie zasad
bluetoothSharingdoPersonalUsagePoliciesiDeviceConnectivityManagement, aby umożliwić administratorom IT zezwalanie na udostępnianie plików przez Bluetooth lub blokowanie tej funkcji. -
Gdy administrator włączy lub wyłączy pole
BackupServiceState, generowane jest nowe zdarzenie z dziennika zabezpieczeń, o którym powiadamia Pub/Sub w AMAPI. -
Dodaliśmy nowe pole
EuiccChipInfowHardwareInfodo odczytywania identyfikatora EID na urządzeniach należących do firmy oraz nowe polecenieREQUEST_DEVICE_INFOdo odczytywania identyfikatora EID na urządzeniach należących do użytkowników. - Zaktualizowaliśmy też dokumentację:
- Zaktualizowaliśmy pakiet SDK interfejsu Android Management API (AMAPI SDK), aby uwzględnić stabilną wersję Device Trust od Android Enterprise. Informacje o wersjach są dostępne na stronie https://developers.google.com/android/management/sdk-release-notes.
Marzec 2025 r.
Android Management API
- Zasób Enterprise zawiera teraz więcej szczegółów w polu typ przedsiębiorstwa. Określają, czy firma korzysta z kont zarządzanego Sklepu Google Play (i czy należą one do klienta czy do dostawcy usług EMM) czy z zarządzanej domeny w Google Domains (zweryfikowanej przez DNS lub przez zespół za pomocą adresu e-mail). Te informacje pomogą dostawcom usług EMM przygotować się na nadchodzącą funkcję, która pozwoli firmom przejść z kont zarządzanego Sklepu Google Play na zarządzane domeny Google, co umożliwi im dostosowanie konsoli administracyjnej IT do typu firmy.
Luty 2025 r.
Android Management API
- Dodaliśmy przewodnik, w którym opisujemy, jak wykrywać profile służbowe zarządzane przez aplikację Android Device Policy.
- Zaktualizowaliśmy pakiet SDK interfejsu Android Management API (AMAPI SDK), aby uwzględnić pierwszą wersję kandydującą do publikacji interfejsów API sygnałów zaufania urządzeń. Aby dowiedzieć się, jaka jest najnowsza dostępna wersja, zapoznaj się z informacjami o wersji pakietu AMAPI SDK.
Styczeń 2025 r.
Android Management API
- Dostawcy usług EMM mogą teraz ograniczyć administratorom IT możliwość rejestracji przy użyciu adresu e-mail z listy dozwolonych nazw domen.
- Zaktualizowaliśmy też dokumentację:
- Zaktualizowaliśmy przewodnik po aplikacjach internetowych, aby wyjaśnić, jak wybrana przez użytkownika przeglądarka domyślna współdziała z ustawieniami wyświetlania, takimi jak pełny ekran czy minimalny interfejs. Przeglądarka może obsługiwać te atrybuty, ale nie musi. Administratorzy IT są odpowiedzialni za przetestowanie zgodności przeglądarki z ustawieniami aplikacji internetowej przed wdrożeniem jej na kontach użytkowników.
Grudzień 2024 r.
Android Management API
-
W przypadku Androida 15 i nowszych administratorzy IT mogą teraz używać zasady
privateSpacePolicy, aby zezwalać na tworzenie przestrzeni prywatnej lub tego zabraniać. -
W Androidzie 15 i nowszych wprowadziliśmy metodę
WifiRoamingModewWifiRoamingPolicy, która umożliwia administratorom IT wyłączanie roamingu Wi-Fi dla określonych identyfikatorów SSID na w pełni zarządzanych urządzeniach i w profilach służbowych na urządzeniach należących do firmy. - Zaktualizowaliśmy różne elementy naszej dokumentacji:
-
Opis pola
keyguardDisablezawiera teraz informacje o trybie zarządzania. -
Dokumentacja
securityPosturezawiera teraz tabelę, która pokazuje odpowiednik oceny Play Integrity API dla każdej oceny AM API.
-
Opis pola
Listopad 2024 r.
Android Management API
-
Teraz uniemożliwiamy użytkownikom zmianę adresu e-mail podczas rejestracji klientów. Wprowadziliśmy też weryfikację parametru
admin_emailpodczas tworzenia adresu URL rejestracji. - Zaktualizowaliśmy różne elementy naszej dokumentacji:
-
Zaktualizowaliśmy opis zasady
addUserDisabled. W przypadku urządzeń, na których zasadamanagementModema wartośćDEVICE_OWNER, to pole jest ignorowane, a użytkownik nie może dodawać ani usuwać użytkowników. -
Zaktualizowaliśmy artykuł
ExtensionConfig, aby wyjaśnić, że zwolnienie z ograniczeń dotyczących baterii dotyczy Androida 11 i nowszych wersji. -
Zaktualizowaliśmy opis
PermissionPolicy. -
W typie wyliczeniowym
DelegatedScopewyjaśniliśmy, do ilu aplikacji można przekazać zakres.
-
Zaktualizowaliśmy opis zasady
Październik 2024 r.
Android Management API
- Zaktualizowaliśmy działanie zasady
CommonCriteriaMode.COMMON_CRITERIA_MODE_ENABLEDwłączy teraz sprawdzanie integralności zasad kryptograficznych i dodatkową weryfikację certyfikatu sieciowego. Jeśli zasadastatusReportingSettings.commonCriteriaModeEnabledma wartośćtrue, wynik sprawdzania integralności zasad jest ustawiony naPolicySignatureVerificationStatus.
Nie wprowadzamy żadnych zmian w działaniu wartości domyślnej (COMMON_CRITERIA_MODE_UNSPECIFIED) ani w przypadku jej wyraźnego wyłączenia za pomocąCOMMON_CRITERIA_MODE_DISABLED. - Zaktualizowaliśmy dokumentację
PERSONAL_USAGE_DISALLOWED_USERLESS, aby przypomnieć deweloperom, że ta zmiana jest konieczna przed styczniem 2025 r. Jeśli ta zmiana zostanie pominięta, użytkownicy mogą zobaczyć prośbę o uwierzytelnienie przez Google podczas rejestracji, gdy administrator IT włączy tę funkcję.
Pełny harmonogram dotyczący tej funkcji jest opublikowany na portalu dla partnerów Android Enterprise: Harmonogram funkcji: ulepszony proces rejestracji, rejestrowanie urządzeń i funkcje na urządzeniu. - Zaktualizowaliśmy dokumentację
CrossProfileDataSharing, aby uwzględnić szczegóły dotyczące prostego udostępniania danych za pomocą intencji.
Wrzesień 2024 r.
Android Management API
Interfejs Android Management API obsługuje teraz te funkcje Androida 15:
- W przypadku Androida 15 i nowszych dodano nową zasadę umożliwiającą kontrolowanie ustawień roamingu Wi-Fi. Administratorzy IT mogą używać zasady
WifiRoamingPolicy, aby wybrać odpowiednią wartośćWifiRoamingMode. Obsługiwane na urządzeniach w pełni zarządzanych i profilach służbowych na urządzeniach należących do firmy.
Wprowadzenie Androida 15
Android Management API
Interfejs Android Management API obsługuje teraz te funkcje Androida 15:
- Android 15 wprowadza nową zasadę umożliwiającą kontrolowanie funkcji Zaznacz, aby wyszukać. Do kontrolowania tej funkcji administratorzy IT mogą używać zasady
AssistContentPolicy. - Android 15 wprowadza nowe zasady kontroli wykrywania phishingu w aplikacjach.
Administratorzy IT mogą używać zasady
ContentProtectionPolicy, aby określić, czy aplikacja ma być skanowana przez wykrywanie nadużyć na urządzeniu pod kątem złośliwego oprogramowania wyłudzającego informacje. - Android 15 rozszerza obsługę ustawień jasności ekranu i automatycznego wygaszania za pomocą zasady
DisplaySettingsna urządzenia należące do firmy z profilem służbowym. To ustawienie było wcześniej dostępne tylko na urządzeniach w pełni zarządzanych.
Sierpień 2024 r.
Android Management API
- Na urządzeniach z Androidem 13 lub nowszym administratorzy IT mogą teraz wysyłać zapytania o
ICCIDpowiązany z kartą SIM urządzeniaTelephonyInfo, które jest uwzględnione wNetworkInfo. Ta funkcja jest obsługiwana na urządzeniach w pełni zarządzanych, gdy polenetworkInfoEnabledwstatusReportingSettingsma wartośćtrue. - Zaktualizowaliśmy różne elementy naszej dokumentacji:
- Zaktualizowaliśmy dokumentację trybu Common Criteria, aby wyjaśnić, że jest on obsługiwany tylko na urządzeniach należących do firmy z Androidem 11 lub nowszym.
- Opisaliśmy opcjonalne pole
DefaultStatuswSigninDetail.
Lipiec 2024 r.
Android Management API
- Zaktualizowaliśmy różne elementy naszej dokumentacji:
- Z dokumentacji
enrollmentToket.createusunęliśmy informację o tym, że nie można już pobrać zawartości tokena, ponieważ można uzyskać wartość tokena rejestracji za pomocąenrollmentTokens.get. - Doprecyzowaliśmy dokumentację
NonComplianceReason.
- Z dokumentacji
Czerwiec 2024 r.
Android Management API
- Administratorzy IT mogą teraz kontrolować ustawienia jasności ekranu i automatycznego wygaszania za pomocą zasady
DisplaySettings. Obsługiwane na urządzeniach w pełni zarządzanych z Androidem 9 lub nowszym. - Zaktualizowaliśmy naszą dokumentację, aby wyjaśnić, że nawet w przypadku korzystania z
AUTO_UPDATE_HIGH_PRIORITYaktualizacje aplikacji z większymi wdrożeniami w ekosystemie Androida mogą potrwać do 24 godzin. - Zaktualizowaliśmy pakiet SDK interfejsu Android Management API (AMAPI SDK), aby wyjaśnić różne przypadki użycia, które ta biblioteka (pierwotnie znana jako Extensibility SDK) teraz obsługuje. Zaktualizowana dokumentacja obejmuje:
- Jak zintegrować bibliotekę
- Aplikacje rozszerzeń i polecenia lokalne
- Migracja kontrolera zasad urządzenia
Aby dowiedzieć się, jaka jest najnowsza dostępna wersja, zapoznaj się z informacjami o wersji pakietu AMAPI SDK.
Maj 2024 r.
Android Management API
- Metody
getilistdlaenrollmentTokenszwracają teraz wypełnione polavalue,qrCodeiallowPersonalUsage. - W przypadku urządzeń w pełni zarządzanych ustawienie
AllowPersonalUsageobsługuje terazPERSONAL_USAGE_DISALLOWED_USERLESS. - W Androidzie 11 i nowszych nowa zasada
UserControlSettingspozwala określić, czy użytkownik może kontrolować daną aplikację.UserControlSettingsobejmuje działania użytkownika, takie jak wymuszone zatrzymanie i wyczyszczenie danych aplikacji. - Dostępna jest już wersja 1.1.5 pakietu AMAPI SDK. Więcej informacji znajdziesz na stronie z informacjami o wersji.
Uwaga: zdecydowanie zalecamy korzystanie z najnowszej dostępnej wersji biblioteki, aby korzystać z dostępnych poprawek błędów i ulepszeń.
Kwiecień 2024 r.
Android Management API
- Na urządzeniach należących do firmy z Androidem 13 lub nowszym dodaliśmy ustawienia określające, z którymi identyfikatorami SSID Wi-Fi mogą się łączyć urządzenia. Za pomocą
WifiSsidPolicyadministratorzy IT mogą określić listę identyfikatorów SSID, które mają zostać dodane do listy dozwolonych (WIFI_SSID_ALLOWLIST) lub do listy odrzuconych (WIFI_SSID_DENYLIST). - W przypadku urządzeń należących do firmy dodaliśmy identyfikatory sprzętowe (IMEI, MEID i numer seryjny) do
ProvisioningInfo, do których dostawcy usług EMM mogą teraz uzyskać dostęp podczas konfiguracji urządzenia za pomocą adresu URL logowania.
Marzec 2024 r.
Android Management API
- Dodaliśmy dodatkowe ustawienia instalacji aplikacji za pomocą
InstallConstraint. Administratorzy IT mogą ograniczać instalowanie aplikacji na podstawie określonych kryteriów.
UstawiającinstallPriority, administratorzy IT mogą zapewnić, że najważniejsze aplikacje zostaną zainstalowane jako pierwsze. - Na urządzeniach z Androidem 10 lub nowszym AMAPI obsługuje konfigurowanie sieci firmowych 192-bitowych w openNetworkConfiguration przez przekazanie wartości zabezpieczeń WPA3-Enterprise_192.
W zasadzieMinimumWifiSecurityLevelna Androidzie 13 lub nowszym obsługujemy terazENTERPRISE_BIT192_NETWORK_SECURITY, co pozwala upewnić się, że urządzenia nie łączą się z sieciami Wi-Fi o niższym poziomie zabezpieczeń. - Zaktualizowaliśmy ustawienie
UsbDataAccess, tak aby wartośćUSB_DATA_ACCESS_UNSPECIFIEDbyła domyślnie ustawiona naDISALLOW_USB_FILE_TRANSFER.
Luty 2024 r.
Android Management API
- W Androidzie 9 i nowszych administratorzy IT mogą teraz kontrolować, czy drukowanie jest dozwolone, za pomocą pola
printingPolicy. - W przypadku Androida 14 i nowszych dodano nową zasadę umożliwiającą kontrolowanie aplikacji CredentialProvider. Administratorzy IT mogą używać pola
credentialProviderPolicy, aby kontrolować, czy aplikacja może działać jako dostawca danych logowania. - Dodano nową zasadę umożliwiającą kontrolowanie rozszerzenia Arm Memory Tagging Extension (MTE) na urządzeniu. Pole
MtePolicyjest obsługiwane na urządzeniach w pełni zarządzanych i profilach służbowych na urządzeniach należących do firmy z Androidem 14 lub nowszym. - Zaktualizowaliśmy sposób, w jaki interfejs AM API otrzymuje błędy związane z instalacjami wywoływanymi przez administratorów IT. W wyniku tej migracji pole
InstallationFailureReasonzawiera teraz również błędy klienta (oprócz błędów serwera). - W przypadku Androida 12 lub nowszego administratorzy IT mogą używać pary kluczy zainstalowanej na urządzeniu do uwierzytelniania w firmowej sieci Wi-Fi. Więcej informacji znajdziesz w nowym polu
ClientCertKeyPairAliasw Open Network Configuration (ONC) oraz w naszym przewodniku po konfiguracji sieci.
Styczeń 2024 r.
Android Management API
- Urządzenia zarządzane przez niestandardowy kontroler zasad dotyczących urządzeń można teraz bezproblemowo przenieść, aby korzystały z interfejsu Android Management API.
Grudzień 2023 r.
Android Management API
- Dodano
MinimumWifiSecurityLevel, aby określić różne minimalne poziomy bezpieczeństwa wymagane do łączenia się z sieciami Wi-Fi. Obsługiwane na urządzeniach w pełni zarządzanych i profilach służbowych na urządzeniach należących do firmy z Androidem 13 lub nowszym.
Listopad 2023 r.
Android Management API
- Android 12 i nowsze wersje obsługują teraz konfigurację firmowej sieci Wi-Fi bez hasła przy użyciu pól
IdentityiPasswordw Open Network Configuration. Ta funkcja była już obsługiwana przed Androidem 12.Uwaga: na urządzeniach z Androidem 12 lub nowszym w przypadku sieci Wi-Fi z uwierzytelnianiem EAP za pomocą nazwy użytkownika i hasła, jeśli hasło użytkownika nie jest podane, a zasada
AutoConnectjest ustawiona natrue, urządzenie może próbować połączyć się z siecią przy użyciu losowo wygenerowanego hasła zastępczego. Aby uniknąć tej sytuacji, gdy hasło użytkownika nie jest podane, ustawAutoConnectnafalse. - Zdarzenia na urządzeniu lokalnym, które występują w krótkich odstępach czasu, są grupowane i raportowane w jednej wiadomości Pub/Sub do dostawców usług EMM.
1Typ zdarzenia Oczekiwany czas oczekiwania między zdarzeniem na urządzeniu a odpowiednim powiadomieniem EMM1 Poprzednie działanie Nowy sposób działania Stany aplikacji z kluczem o wysokim priorytecie Natychmiast, maksymalnie 1 raport na minutę Natychmiast, maksymalnie 1 raport na minutę Stany aplikacji z kluczem o priorytecie standardowym Na podstawie harmonogramu W ciągu 1 minuty Zdarzenia związane z aplikacjami podczas obsługi administracyjnej, w przypadku aplikacji ze stanami instalacji zdefiniowanymi przez administratora IT2 Zintegrowane z innymi zdarzeniami związanymi z obsługą administracyjną W ciągu minuty, oprócz innych powiązanych zdarzeń związanych z obsługą administracyjną Zdarzenia związane z aplikacją po udostępnieniu, w przypadku aplikacji ze stanami instalacji zdefiniowanymi przez administratora IT2 Na podstawie harmonogramu W ciągu 5 minut Zdarzenia związane z aplikacjami podczas i po udostępnieniu, w przypadku aplikacji ze stanami instalacji zdefiniowanymi przez pracownika3 Na podstawie harmonogramu W ciągu 60 minut Inne zdarzenia w aplikacji na urządzeniu Na podstawie harmonogramu W ciągu 60 minut Cele dotyczące możliwie najlepszej obsługi w kontrolowanych warunkach. Rzeczywiste opóźnienie może się różnić w zależności od różnych czynników związanych z urządzeniem i środowiskiem.
2InstallTypeaplikacji, których dotyczy zasada:FORCE_INSTALLED,BLOCKED,REQUIRED_FOR_SETUP,PREINSTALLEDiKIOSK.
3InstallTypedostępnych aplikacji:AVAILABLE,INSTALL_TYPE_UNSPECIFIED.
Październik 2023 r.
Android Management API
- Aplikacje uruchomione jako
SetupActionmogą teraz anulować rejestrację. Spowoduje to zresetowanie urządzenia należącego do firmy lub usunięcie profilu służbowego na urządzeniu należącym do pracownika.
Wprowadzenie Androida 14
Android Management API
Wraz z wydaniem Androida 14 interfejs Android Management API obsługuje teraz te funkcje Androida 14:
- Ograniczanie dostępu do kontaktów w profilu służbowym do aplikacji systemowych i aplikacji osobistych określonych w
exemptionsToShowWorkContactsInPersonalProfile. Teraz dostęp do kontaktów z profilu służbowego można włączyć dla wszystkich aplikacji osobistych, wybranych aplikacji osobistych lub żadnych aplikacji osobistych.Dla wygody nowa opcja
SHOW_WORK_CONTACTS_IN_PERSONAL_PROFILE_DISALLOWED_EXCEPT_SYSTEMwshowWorkContactsInPersonalProfilesprawia, że jedynymi aplikacjami osobistymi, które mają dostęp do kontaktów służbowych, są domyślne aplikacje Telefon, Wiadomości i Kontakty na urządzeniu. W takim przypadku ani skonfigurowane przez użytkownika aplikacje Telefon, Wiadomości i Kontakty, ani żadne inne aplikacje systemowe lub zainstalowane przez użytkownika aplikacje osobiste nie będą mogły wysyłać zapytań do kontaktów służbowych. - Wyłącz korzystanie z łącza ultraszerokopasmowego na urządzeniu. Możesz to zrobić za pomocą nowej zasady
deviceRadioState.ultraWidebandState. - Blokuj korzystanie z sieci komórkowej 2G, aby zwiększyć bezpieczeństwo sieci. Jest to możliwe dzięki nowej zasadzie
deviceRadioState.cellularTwoGState. - Android 14 wprowadza
skróty na ekranie blokady, które można dostosować.
Funkcja kontroli administratora nad ekranem blokady, która obejmuje aparat, odblokowywanie odciskiem palca, rozpoznawanie twarzy itp., została rozszerzona o możliwość wyłączania skrótów na ekranie blokady za pomocą nowej opcji
SHORTCUTS.
Wrzesień 2023 r.
Android Management API
- Informacje o urządzeniu i udostępnianiu można teraz opcjonalnie pobierać podczas konfiguracji, co pozwala deweloperom tworzyć bardziej ukierunkowane zasady podczas konfiguracji lub filtrować urządzenia według podanych atrybutów. Adres URL logowania będzie teraz zawierać parametr
provisioningInfo, który można wymienić na odpowiednie szczegóły urządzenia za pomocą nowej metody provisioningInfo get. SigninDetailsmożna teraz odróżnić od siebie za pomocą dostosowywanej wartościtokenTag.
Sierpień 2023 r.
Android Management API
- Wprowadziliśmy tryb utraconego urządzenia na urządzeniach należących do firmy. Tryb utraconego urządzenia umożliwia pracodawcom zdalne blokowanie i zabezpieczanie utraconego urządzenia oraz opcjonalnie wyświetlanie na ekranie urządzenia komunikatu z informacjami kontaktowymi, aby ułatwić odzyskanie zasobów.
- Dodano obsługę przekazywania wyboru certyfikatu, co umożliwia aplikacji dostęp do wyboru certyfikatów KeyChain w imieniu aplikacji wysyłających żądania.
Więcej informacji znajdziesz na stronie
DelegatedScope.CERT_SELECTION. - Dodaliśmy dodatkowe zasady zarządzania Wi-Fi:
configureWifi- Administratorzy mogą teraz wyłączyć dodawanie i konfigurowanie sieci Wi-Fi.wifiConfigDisabledjest teraz wycofany.wifiDirectSettings- Ta zasada może służyć do wyłączania konfigurowania Wi-Fi Direct.tetheringSettings- Tej zasady można użyć do wyłączenia tetheringu przez Wi-Fi lub wszystkich form tetheringu.tetheringConfigDisabledjest teraz wycofany.wifiState- Tej zasady można użyć do wymuszenia włączenia lub wyłączenia Wi-Fi na urządzeniu użytkownika.
- Udostępnianie sieci Wi-Fi skonfigurowanych przez administratora zostanie wyłączone na urządzeniach z Androidem 13 lub nowszym
Lipiec 2023 r.
Android Management API
- Dodano pole
userFacingTypedoApplicationReport, aby wskazać, czy aplikacja jest przeznaczona dla użytkowników. - Dodano konkretny powód niezgodności z
ONC_WIFI_INVALID_ENTERPRISE_CONFIG.
Jeśli w firmowej sieci Wi-Fi nie ustawionoDomainSuffixMatch, zgłaszany jest błąd niezgodności z powodemINVALID_VALUEi konkretnym powodemONC_WIFI_INVALID_ENTERPRISE_CONFIG. - Dodano nowe powiadomienie Pub/Sub
EnrollmentCompleteEventtypuUsageLogEvent, które jest publikowane po zakończeniu rejestracji urządzenia. - Dodano
airplaneModeStatewdeviceRadioState, aby kontrolować bieżący stan trybu samolotowego i to, czy użytkownik może go włączać i wyłączać. Domyślnie użytkownik może włączać i wyłączać tryb samolotowy. Obsługiwane na urządzeniach w pełni zarządzanych i profilach służbowych na urządzeniach należących do firmy, na Androidzie 9 i nowszych.
Czerwiec 2023 r.
Android Management API
- Dodano obsługę pola
DomainSuffixMatchw Open Network Configuration, aby umożliwić konfigurowanie sieci Wi-Fi dla firm na urządzeniach z Androidem 6 lub nowszym. Konfiguracje sieci Wi-Fi dla firm bez polaDomainSuffixMatchsą uznawane za niezabezpieczone i będą odrzucane przez platformę. - Dodaliśmy ustawienie zasad
UsbDataAccess, które umożliwia administratorom całkowite wyłączenie przesyłania danych przez USB.usbFileTransferDisabledjest teraz wycofany, użyjUsbDataAccess.
Grudzień 2022 r.
Android Management API
-
Ulepszyliśmy możliwości zarządzania widżetami profilu służbowego, dodając 2 nowe pola interfejsu API:
workProfileWidgetsna poziomie aplikacji iworkProfileWidgetsDefaultna poziomie urządzenia. Zapewniają one większą kontrolę nad tym, czy aplikacja działająca w profilu służbowym może tworzyć widżety w profilu nadrzędnym, np. na ekranie głównym. Ta funkcja jest domyślnie niedozwolona, ale można ją ustawić jako dozwoloną za pomocą zasadworkProfileWidgetsiworkProfileWidgetsDefault. Jest ona obsługiwana tylko w przypadku profili służbowych. -
Dodaliśmy obsługę ustawiania ustawień randomizacji adresu MAC podczas konfigurowania sieci Wi-Fi. Administratorzy mogą teraz określić, czy zasada
MACAddressRandomizationModema być ustawiona naHardwareczyAutomaticpodczas konfigurowania sieci Wi-Fi. Zmiana ta będzie obowiązywać na urządzeniach z systemem operacyjnym Android 13 lub nowszym i we wszystkich trybach zarządzania. Jeśli ustawisz wartośćHardware, fabryczny adres MAC zostanie skonfigurowany dla sieci Wi-Fi, a jeśli ustawisz wartośćAutomatic, adres MAC będzie losowy. - Zaktualizowaliśmy różne elementy naszej dokumentacji:
-
Artykuł Informacje o stanie zabezpieczeń powstał, aby wyjaśnić potencjalne odpowiedzi z ocen
devicePostureisecurityRisk. -
W przypadku
autoUpdatePolicyudostępnionoautoUpdateModejako zalecaną alternatywę ze względu na większą elastyczność częstotliwości aktualizacji. -
Wyjaśniliśmy, że
BlockActioniWipeActionsą ograniczone do urządzeń należących do firmy. - Strona powiadomień Pub/Sub została zaktualizowana, aby dokładnie odzwierciedlać typy zasobów dla różnych typów powiadomień.
- W przypadku Androida 13 i nowszych aplikacje rozszerzeń są zwolnione z ograniczeń dotyczących baterii, więc nie będą umieszczane w zasobniku czuwania aplikacji z ograniczeniami.
Październik 2022 r.
Android Management API
- Zaktualizowaliśmy różne elementy naszej dokumentacji:
- Zalecamy stosowanie jednej zasady na urządzenie, aby umożliwić szczegółowe zarządzanie na poziomie urządzenia.
- Aby zasada FreezePeriods działała zgodnie z oczekiwaniami, zasada aktualizacji systemu nie może być ustawiona jako SYSTEM_UPDATE_TYPE_UNSPECIFIED..
- Dodaliśmy sugestie dotyczące aktualizacji zasad związanych z widocznością kroków dotyczących haseł podczas obsługi administracyjnej urządzeń należących do firmy.
- shareLocationDisabled jest obsługiwane na urządzeniach w pełni zarządzanych i w profilach służbowych na urządzeniach należących do użytkowników.
- Zaktualizowaliśmy opis użycia metody enterprises.devices.delete i jej wpływu na widoczność urządzenia.
- Maksymalny czas ważności tokena rejestracji wynosi teraz 10 000 lat, a wcześniej było to 90 dni.
12 lipca 2022 r.
Android Management API
- Dodano wartości NETWORK_ACTIVITY_LOGS i SECURITY_LOGS do DelegatedScope, aby przyznać aplikacjom zasad dotyczących urządzeń dostęp do odpowiednich dzienników.
14 czerwca 2022 r.
Android Management API
- Dodano pola specificNonComplianceReason i specificNonComplianceContext do NonComplianceDetail, aby zapewnić szczegółowy kontekst błędów związanych ze stosowaniem zasad.
6 czerwca 2022 r.
Android Management API
- Dodaliśmy polecenie, które umożliwia administratorowi zdalne czyszczenie danych aplikacji.
- Tokeny rejestracji można teraz tworzyć z dłuższym okresem ważności niż poprzedni limit 90 dni – nawet do około 10 tys. lat. Tokeny rejestracji, które są ważne dłużej niż 90 dni, będą miały 24 znaki, a tokeny ważne przez 90 dni lub krócej będą nadal miały 20 znaków.
24 maja 2022 r.
Android Management API
- Funkcje zabezpieczeń obsługiwane sprzętowo, takie jak atestacja kluczy, będą teraz używane do oceny integralności urządzenia, jeśli jest to obsługiwane przez urządzenie. Gwarancja integralności systemu jest wysoka. Urządzenia, które nie przejdą tych testów lub nie obsługują takich sprzętowych funkcji zabezpieczeń, będą zgłaszać nowy błąd HARDWARE_BACKED_EVALUATION_FAILED SecurityRisk.
16 maja 2022 r.
Android Management API
- Dodaliśmy parametr unifiedLockSettings w PasswordPolicies, aby umożliwić administratorowi skonfigurowanie, czy profil służbowy wymaga osobnej blokady.
25 marca 2022 r.
Android Management API
- Dodano alwaysOnVpnLockdownExemption, aby określić, które aplikacje powinny być wyłączone z ustawienia AlwaysOnVpnPackage.
- Dodaliśmy wszystkie dostępne pola z zasobu Products interfejsu Play EMM API do zasobu Application.
22 lutego 2022 r.
Android Management API
- Dodano cameraAccess, aby kontrolować korzystanie z aparatu i przełącznika aparatu, oraz microphoneAccess, aby kontrolować korzystanie z mikrofonu i przełącznika mikrofonu. Te pola zastępują odpowiednio wycofane niedawno pola cameraDisabled i unmuteMicrophoneDisabled.
15 lutego 2022 r.
AMAPI SDK
- Naprawiono drobne błędy. Więcej informacji znajdziesz w repozytorium Maven Google.
15 listopada 2021 r.
Android Device Policy
-
Aplikacje oznaczone jako niedostępne w
personalApplicationszostaną odinstalowane z profilu osobistego na urządzeniach należących do firmy, jeśli są już zainstalowane, ponieważ są one objęte zasadą ApplicationPolicy dotyczącą profilu służbowego i urządzeń w pełni zarządzanych.
17 września 2021 r.
Android Management API
-
Możesz teraz oznaczyć aplikację jako rozszerzenie za pomocą
ExtensionConfig. Aplikacje rozszerzeń mogą komunikować się bezpośrednio z Android Device Policy, a w przyszłości będą mogły korzystać z pełnego zestawu funkcji zarządzania oferowanych w interfejsie Android Management API, co umożliwi lokalny interfejs do zarządzania urządzeniem, który nie wymaga połączenia z serwerem.- Ta pierwsza wersja obsługuje lokalne wykonywanie poleceń
Commands, a obecnie tylko poleceniaClearAppData. Więcej informacji znajdziesz w przewodniku integracji z metodami rozszerzalnymi. - Pozostałe polecenia będą dodawane z czasem, podobnie jak dodatkowe funkcje aplikacji rozszerzenia, które mają na celu udostępnienie jej szerokiego zakresu funkcji zarządzania urządzeniami.
- Ta pierwsza wersja obsługuje lokalne wykonywanie poleceń
30 czerwca 2021 r.
Android Device Policy
- Poprawione drobne błędy.
2 czerwca 2021 r.
Android Device Policy
- Poprawione drobne błędy.
5 maja 2021 r.
Android Device Policy
- Poprawione drobne błędy.
6 kwietnia 2021 r.
Android Device Policy
- Poprawione drobne błędy.
Marzec 2021 r.
Android Management API
- Dodaliśmy 2 nowe
AdvancedSecurityOverrides. Te zasady domyślnie umożliwiają stosowanie sprawdzonych metod dotyczących zabezpieczeń Android Enterprise, a jednocześnie pozwalają organizacjom zastępować wartości domyślne w przypadku zaawansowanych zastosowań. googlePlayProtectVerifyAppsdomyślnie włącza weryfikację aplikacji w Google Play.developerSettingsdomyślnie uniemożliwia użytkownikom dostęp do opcji programisty i trybu awaryjnego, które mogłyby stwarzać ryzyko wydobycia danych firmowych.-
ChoosePrivateKeyRuleobsługuje teraz bezpośrednie przyznawanie określonych kluczy KeyChain aplikacjom zarządzanym. - Dzięki temu aplikacje docelowe mogą uzyskać dostęp do określonych kluczy, wywołując metody
getCertificateChain()igetPrivateKey()bez konieczności wcześniejszego wywołania metodychoosePrivateKeyAlias(). - Interfejs Android Management API domyślnie przyznaje bezpośredni dostęp do kluczy określonych w zasadach, ale w przeciwnym razie przyznaje dostęp po wywołaniu przez określoną aplikację metody
choosePrivateKeyAlias(). Więcej informacji znajdziesz na stronieChoosePrivateKeyRule.
Elementy wycofane
ensureVerifyAppsEnabledjest teraz wycofany. Użyj w zamiangooglePlayProtectVerifyAppsAdvancedSecurityOverrides.- Dotychczasowi użytkownicy interfejsu API (projekty w chmurze Google z włączonym interfejsem Android Management API od 15 kwietnia 2021 r.) mogą nadal korzystać z
ensureVerifyAppsEnableddo października 2021 r., ale zachęcamy ich do jak najszybszego przejścia naAdvancedSecurityOverrides. W październikuensureVerifyAppsEnabledprzestanie działać. - Metody
debuggingFeaturesAllowedisafeBootDisabledzostały wycofane. Użyj w zamiandeveloperSettingsAdvancedSecurityOverrides. - Dotychczasowi użytkownicy interfejsu API (projekty Google Cloud z włączonym interfejsem Android Management API od 15 kwietnia 2021 r.) mogą nadal korzystać z
debuggingFeaturesAllowedisafeBootDisableddo października 2021 r., ale zachęcamy ich do jak najszybszego przejścia naAdvancedSecurityOverrides. W październikudebuggingFeaturesAllowedisafeBootDisabledprzestaną działać.
Luty 2021 r.
Android Management API
- Dodano obsługę
personalApplicationsna urządzeniach należących do firmy z Androidem 8 lub nowszym. Ta funkcja jest teraz obsługiwana na wszystkich urządzeniach należących do firmy z profilem służbowym. - Numer telefonu urządzenia jest teraz zgłaszany na urządzeniach w pełni zarządzanych jako część zasobu
Device.
Styczeń 2021 r.
Android Device Policy
- Poprawione drobne błędy.
Grudzień 2020 r.
Android Management API
- Dodano
personalApplicationsdo:PersonalUsagePolicies. Na urządzeniach należących do firmy dział IT może określić listę dozwolonych lub zablokowanych aplikacji w profilu osobistym. Ta funkcja jest obecnie dostępna tylko na urządzeniach z Androidem 11, ale w przyszłej wersji zostanie przeniesiona na Androida 8.
Android Device Policy
- Drobne aktualizacje interfejsu obsługi administracyjnej
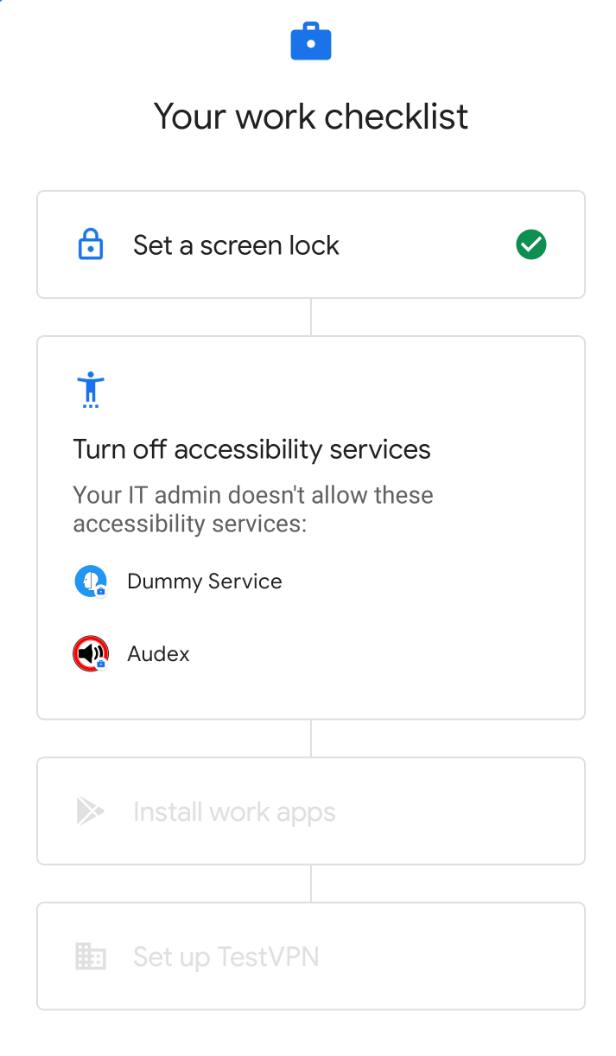
Listopad 2020 r.
Android Management API
- Dodano
AutoDateAndTimeZone, która zastępuje wycofaną zasadęautoTimeRequired, aby umożliwić kontrolowanie automatycznej konfiguracji daty, godziny i strefy czasowej na urządzeniu należącym do firmy. - Od Androida 11 użytkownicy nie mogą już czyścić danych aplikacji ani wymuszać zatrzymania aplikacji, gdy urządzenie jest skonfigurowane jako kiosk (czyli gdy parametr
InstallTypejednej aplikacji wApplicationPolicyjest ustawiony naKIOSK). - Dodaliśmy nowe ustawienia
LocationMode, które zastępują wycofane ustawienia metody wykrywania lokalizacji. Na urządzeniach należących do firmy dział IT może teraz wymusić włączenie lokalizacji, wyłączyć ją lub zezwolić użytkownikom na jej włączanie i wyłączanie. - Dodaliśmy obsługę
CommonCriteriaMode, nowej funkcji w Androidzie 11. Można ją włączyć, aby spełnić określone wymagania Common Criteria Mobile Device Fundamentals Protection Profile (MDFPP).
Elementy wycofane
- Metoda
autoTimeRequiredzostała wycofana po wycofaniu określonych automatycznych ustawień czasu w Androidzie 11. Użyj w zamian zasadyAutoDateAndTimeZone. - Te opcje
LocationModezostały wycofane po wycofaniu ich w Androidzie 9:HIGH_ACCURACY,SENSORS_ONLY,BATTERY_SAVINGiOFF. Zamiast tego użyjLOCATION_ENFORCED,LOCATION_DISABLEDiLOCATION_USER_CHOICE.
Październik 2020 r.
Android Device Policy
- Dodano
RELINQUISH_OWNERSHIPjako nowy typ polecenia urządzenia. Podczas wdrażania profilu służbowego administratorzy mogą przekazać pracownikom własność urządzeń należących do firmy, usuwając profil służbowy i przywracając wszystkie zasady dotyczące urządzeń do stanu fabrycznego, ale pozostawiając dane osobiste bez zmian. W ten sposób dział IT traci prawo do własności urządzenia teraz i w przyszłości i nie powinien oczekiwać, że urządzenie zostanie ponownie zarejestrowane. Aby przywrócić urządzenie do ustawień fabrycznych, zachowując własność, użyj metodydevices.delete.
Sierpień 2020 r.
Android Management API
-
W wersji przedpremierowej Androida 11 dla programistów ogłosiliśmy ulepszenia dotyczące profili służbowych na urządzeniach należących do firmy. Interfejs Android Management API obsługuje te ulepszenia na urządzeniach z Androidem 8.0 lub nowszym. Firmy mogą teraz oznaczać urządzenia z profilem służbowym jako należące do firmy, co umożliwia zarządzanie profilem służbowym, zasadami użytkowania osobistego i niektórymi ustawieniami na całym urządzeniu, przy jednoczesnym zachowaniu prywatności w profilu osobistym.
- Ogólne omówienie ulepszeń profilu służbowego znajdziesz w artykule Profil służbowy: nowy standard ochrony prywatności pracowników.
- Aby dowiedzieć się, jak skonfigurować profil służbowy na urządzeniu należącym do firmy, przeczytaj artykuł Urządzenia należące do firmy do użytku służbowego i osobistego.
- Przykładowe zasady dotyczące urządzenia należącego do firmy z profilem służbowym znajdziesz w artykule Urządzenia z profilami służbowymi.
- Dodano
blockScopedo:blockAction. UżyjblockScope, aby określić, czy działanie blokowania dotyczy całego urządzenia należącego do firmy czy tylko jego profilu służbowego.
Dodano
connectedWorkAndPersonalAppdo:applicationPolicy. Od Androida 11 niektóre podstawowe aplikacje mogą łączyć się między profilem służbowym a profilem osobistym na urządzeniu. Połączenie aplikacji z różnych profili może ułatwić użytkownikom korzystanie z urządzenia. Na przykład po połączeniu aplikacji kalendarza użytkownicy mogą wyświetlać wydarzenia służbowe i osobiste w jednym miejscu.Niektóre aplikacje (np. wyszukiwarka Google) mogą być domyślnie połączone na urządzeniach. Listę połączonych aplikacji na urządzeniu znajdziesz w sekcji Ustawienia > Prywatność > Wspólny widok aplikacji służbowych i osobistych.
Użyj
connectedWorkAndPersonalApp, aby zezwolić na połączone aplikacje lub je zablokować. Zezwolenie aplikacji na łączenie się z innymi profilami daje użytkownikowi jedynie możliwość jej połączenia. Użytkownicy mogą w każdej chwili odłączyć aplikacje.Dodaliśmy
systemUpdateInfododevices, aby raportować informacje o oczekujących aktualizacjach systemu.
Lipiec 2020 r.
Android Device Policy
- [23 lipca] Poprawki drobnych błędów
cze 2020
Android Device Policy
- [17 czerwca] Poprawki drobnych błędów.
Maj 2020
Android Device Policy
- [12 maja] Poprawki drobnych błędów.
Kwiecień 2020 r.
Android Device Policy
- [14 kwietnia] Poprawki drobnych błędów.
Marzec 2020 r.
Android Device Policy
- [16 marca] Poprawki drobnych błędów.
Luty 2020 r.
Android Device Policy
- [24 lutego] Poprawki drobnych błędów.
Styczeń 2020 r.
Android Device Policy
- [15.01] Poprawki drobnych błędów.
Grudzień 2019 r.
Android Management API
- Dostępna jest nowa zasada blokowania niezaufanych aplikacji (aplikacji z nieznanych źródeł). Użyj
advancedSecurityOverrides.untrustedAppsPolicy, aby:- Blokuj instalowanie niezaufanych aplikacji na całym urządzeniu (w tym w profilach służbowych).
- Blokuj instalowanie niezaufanych aplikacji tylko w profilu służbowym.
- Zezwalaj na instalowanie niezaufanych aplikacji na całym urządzeniu.
- Na urządzeniu lub w profilu służbowym można teraz wymusić limit czasu, przez który można używać mniej bezpiecznych metod blokady ekranu (np. odcisku palca i rozpoznawania twarzy), za pomocą
requirePasswordUnlock. Gdy upłynie czas oczekiwania, użytkownik musi użyć silnej metody uwierzytelniania (hasła, kodu PIN, wzoru), aby odblokować urządzenie lub profil służbowy. - Dodaliśmy
kioskCustomization, aby umożliwić włączanie i wyłączanie tych funkcji interfejsu systemu na urządzeniach w trybie kiosku:- Działania globalne uruchamiane przyciskiem zasilania (patrz
powerButtonActions). - Informacje systemowe i powiadomienia (patrz
statusBar). - przyciski ekranu głównego i przeglądu (patrz
systemNavigation). - Pasek stanu (patrz
statusBar). - okna błędów w przypadku awarii lub braku odpowiedzi aplikacji (patrz
systemErrorWarnings);
- Działania globalne uruchamiane przyciskiem zasilania (patrz
- Dodaliśmy zasadę
freezePeriod, która umożliwia blokowanie aktualizacji systemu co roku w określonym okresie blokady. - W
devices.deletedostępny jest nowy parametr:wipeReasonMessageumożliwia określenie krótkiej wiadomości, która będzie wyświetlana użytkownikowi przed wyczyszczeniem profilu służbowego na jego urządzeniu osobistym.
Elementy wycofane
Środowisko wykonawcze installUnknownSourcesAllowed jest teraz oznaczone jako wycofane.
Zasada będzie obsługiwana do II kwartału 2020 roku w przypadku użytkowników, którzy włączyli interfejs Android Management API przed 19 grudnia 2019 roku o godzinie 14:00 GMT.
Zasada nie jest obsługiwana w przypadku użytkowników, którzy włączyli interfejs API po tej dacie.
advancedSecurityOverrides.untrustedAppsPolicy zastępuje installUnknownSourcesAllowed.
Tabela poniżej zawiera mapowanie między tymi dwiema zasadami. Deweloperzy powinni jak najszybciej zaktualizować swoje rozwiązania zgodnie z nowymi zasadami*.
| installUnknownSourcesAllowed | advancedSecurityOverrides.untrustedAppsPolicy |
|---|---|
TRUE |
ALLOW_INSTALL_DEVICE_WIDE |
FALSE |
ALLOW_INSTALL_IN_PERSONAL_PROFILE_ONLYUwaga: dotyczy wszystkich typów urządzeń (profile służbowe i urządzenia w pełni zarządzane). Urządzenia w pełni zarządzane nie mają profilu osobistego, więc niezaufane aplikacje są blokowane na całym urządzeniu. Aby zablokować niezaufane aplikacje na całym urządzeniu z profilem służbowym, użyj zasady |
untrustedAppsPolicy (DISALLOW_INSTALL) nie jest stosowana, jeśli zasada untrustedAppsPolicy jest ustawiona na UNTRUSTED_APPS_POLICY_UNSPECIFIED lub nie jest określona. Aby zablokować niezaufane aplikacje na całym urządzeniu, musisz wyraźnie ustawić zasadę na DISALLOW_INSTALL.
Listopad 2019 r.
Android Device Policy
- [27.11] Poprawki drobnych błędów.
Październik 2019 r.
Android Management API
- Nowe opcje
IframeFeaturepozwalają określić, które funkcje elementu iframe zarządzanego Sklepu Google Play mają być włączone lub wyłączone w konsoli.
Android Device Policy
- [16 października] Drobne poprawki błędów i optymalizacja wydajności.
4 września 2019 r.
Funkcje
- Zasób
policiesmoże teraz rozpowszechniać wersje aplikacji do testów zamkniętych (ścieżki aplikacji do testów zamkniętych), co umożliwia organizacjom testowanie przedpremierowych wersji aplikacji. Szczegółowe informacje znajdziesz w artykule Rozpowszechnianie aplikacji na potrzeby testów zamkniętych. - Dodano
permittedAccessibilityServicesdo:policies, co umożliwia:- blokować wszystkie niesystemowe usługi ułatwień dostępu na urządzeniu,
- zezwalać na dostęp do tych usług tylko określonym aplikacjom.
6 sierpnia 2019 r.
Funkcje
- Android Management API ocenia teraz bezpieczeństwo urządzenia i raportuje wyniki w raportach o urządzeniach (w sekcji
securityPosture).securityPosturezwraca stan zabezpieczeń urządzenia (POSTURE_UNSPECIFIED,SECURE,AT_RISKlubPOTENTIALLY_COMPROMISED) oceniony przez SafetyNet i inne mechanizmy sprawdzające, wraz ze szczegółami dotyczącymi zidentyfikowanych zagrożeń, które możesz udostępnić klientom w konsoli administracyjnej.Aby włączyć tę funkcję na urządzeniu, upewnij się, że w jego zasadach jest włączone co najmniej 1 pole z
statusReportingSettings.
2 lipca 2019 r.
Funkcje
- Aby odróżnić, że aplikacja została uruchomiona z
launchAppwsetupActions, aktywność, która jest uruchamiana jako pierwsza w ramach aplikacji, zawiera teraz dodatkową intencję logicznącom.google.android.apps.work.clouddpc.EXTRA_LAUNCHED_AS_SETUP_ACTION(ustawioną natrue). Ta dodatkowa intencja umożliwia dostosowanie aplikacji w zależności od tego, czy została uruchomiona zlaunchApp, czy przez użytkownika.
31 maja 2019 r.
Wersja konserwacyjna
- Drobne poprawki błędów i optymalizacja wydajności.
7 maja 2019 r.
Funkcje
- Dodano
policyEnforcementRules, aby zastąpić wycofaną zasadęcomplianceRules. Więcej informacji znajdziesz w powiadomieniu o wycofaniu powyżej. - Dodano nowe interfejsy API do tworzenia i edytowania aplikacji internetowych. Więcej informacji znajdziesz w artykule Obsługa aplikacji internetowych.
Interfejs użytkownika
Android Device Policy: ikona aplikacji nie jest już widoczna na urządzeniach. Użytkownicy nadal mogą wyświetlać stronę zasad, która wcześniej była uruchamiana za pomocą ikony:
- Urządzenia w pełni zarządzane: Ustawienia > Google > Device Policy.
- Urządzenia z profilami służbowymi: Ustawienia > Google > Służbowe > zasady dotyczące urządzeń.
- Wszystkie urządzenia: aplikacja Sklep Google Play > zasady dotyczące urządzeń z Androidem
16 kwietnia 2019 r.
- Aplikacja Android Device Policy jest teraz dostępna w Korei Południowej.
21 marca 2019 r.
Funkcje
- Dodano nowe metadane, w tym alternatywne numery seryjne, do
devices. - Liczba aplikacji z
installTypeREQUIRED_FOR_SETUPjest teraz ograniczona do 5 na zasadę. Ma to na celu zapewnienie jak najlepszych wrażeń użytkownika podczas udostępniania urządzenia i profilu służbowego.
12 lutego 2019 r.
Interfejs użytkownika
- Zasady dotyczące urządzeń z Androidem: dodaliśmy ulepszone komunikaty o niezgodności, aby pomóc użytkownikom przywrócić urządzenia do stanu zgodności lub poinformować ich, gdy nie jest to możliwe.
- Android Device Policy: po zarejestrowaniu tokena rejestracji nowy proces konfiguracji przeprowadzi użytkowników przez kroki wymagane przez zasady dotyczące urządzeń, aby dokończyć konfigurację urządzenia z Androidem lub profilu służbowego.
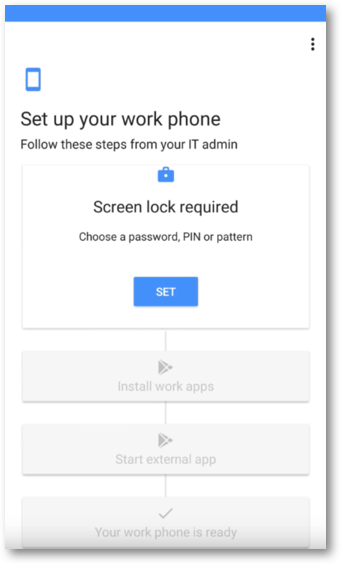
Rysunek 1. Konfiguracja z przewodnikiem.
Funkcje
- Dodano nowe pole do
installTypeREQUIRED_FOR_SETUP: jeśli ma wartość „true”, aplikacja musi zostać zainstalowana przed zakończeniem konfiguracji urządzenia lub profilu służbowego. Uwaga: jeśli aplikacja nie zostanie zainstalowana z jakiegokolwiek powodu (np. niezgodności, niedostępności w danym regionie, słabego połączenia sieciowego), konfiguracja nie zostanie ukończona.
- Dodano
SetupActiondo:policies. WSetupActionmożesz określić aplikację, która ma się uruchamiać podczas konfiguracji, aby umożliwić użytkownikowi dalsze konfigurowanie urządzenia. Więcej informacji znajdziesz w artykule Uruchamianie aplikacji podczas konfiguracji. - W przypadku firm z włączonymi raportami o stanie nowe raporty o urządzeniach są teraz generowane natychmiast po każdej nieudanej próbie odblokowania urządzenia lub profilu służbowego.
Elementy wycofane
- W
policieswycofanowifiConfigsLockdownEnabled. Sieci Wi-Fi określone w zasadach są teraz domyślnie niemodyfikowalne. Aby można było je modyfikować, ustawwifiConfigDisabledna wartość false.
10 grudnia 2018 r.
Funkcje
- Dodaliśmy obsługę urządzeń z profilem służbowym do metody obsługi administracyjnej URL logowania. Właściciele urządzeń z profilem służbowym mogą teraz logować się za pomocą firmowych danych logowania, aby dokończyć obsługę administracyjną.
Interfejs użytkownika
Dodaliśmy obsługę trybu ciemnego w Android Device Policy. Tryb ciemny to motyw wyświetlania dostępny w Androidzie 9 Pie, który można włączyć, wybierając Ustawienia > Wyświetlacz > Zaawansowane > Motyw urządzenia > Ciemny.
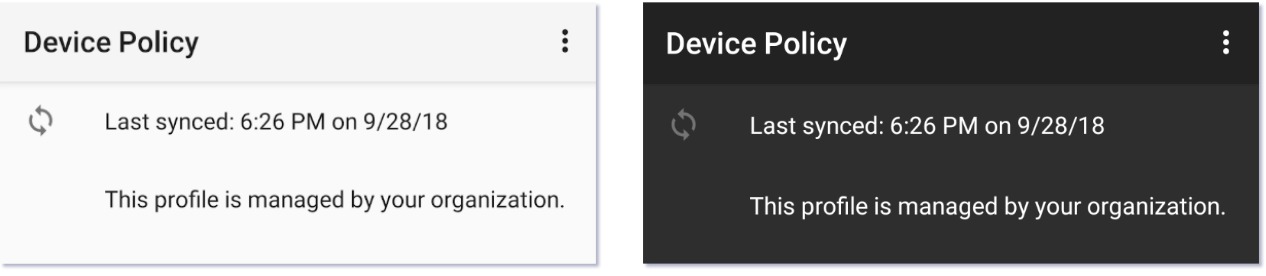
Rysunek 1. (L) Normalny tryb wyświetlania (P) Tryb ciemny
2 listopada 2018 r.
Funkcje
- W przypadku urządzeń w pełni zarządzanych dostępna jest nowa metoda rejestracji. Ta metoda używa adresu URL logowania, aby poprosić użytkowników o podanie danych logowania, co pozwala przypisać zasady i udostępnić urządzenia użytkowników na podstawie ich tożsamości.
- Dodaliśmy obsługę elementu iframe konfiguracji zarządzanych, czyli interfejsu, który można dodać do konsoli, aby administratorzy IT mogli konfigurować i zapisywać konfiguracje zarządzane. Element iframe zwraca unikalny identyfikator
mcmIddla każdej zapisanej konfiguracji, który możesz dodać dopolicies. - Dodano
passwordPoliciesiPasswordPolicyScopedo:policies:passwordPoliciesokreśla wymagania dotyczące haseł w określonym zakresie (urządzenie lub profil służbowy).- Jeśli nie określono parametru
PasswordPolicyScope, domyślny zakres toSCOPE_PROFILEw przypadku urządzeń z profilem służbowym iSCOPE_DEVICEw przypadku urządzeń w pełni zarządzanych lub urządzeń specjalnych. passwordPolicieszastępujepasswordRequirements, jeśliPasswordPolicyScopenie jest określony (domyślnie) lubPasswordPolicyScopejest ustawiony na ten sam zakres copasswordRequirements
20 września 2018 r.
Poprawki błędów
- Rozwiązaliśmy problem, który powodował, że w przypadku niektórych konfiguracji zasad urządzenia kiosku były nieprawidłowo wyświetlane jako niezgodne po udostępnieniu.
28 sierpnia 2018 r.
Funkcje
Aktualizacje obsługujące obsługę administracyjną i zarządzanie profilem służbowym oraz w pełni zarządzanym urządzeniem:
- Dostępne są nowe metody obsługi administracyjnej profili służbowych:
- Udostępnij użytkownikom link do tokena rejestracji.
- Kliknij Ustawienia > Google > Skonfiguruj profil służbowy.
- Dodano nowe pola do
enrollmentTokens.oneTimeOnly: jeśli ma wartość true, token rejestracji wygaśnie po pierwszym użyciu.userAccountIdentifier: identyfikuje konkretne zarządzane konto Google Play.- Jeśli nie zostanie określony: interfejs API będzie tworzyć nowe konto za każdym razem, gdy urządzenie zostanie zarejestrowane za pomocą tokena.
- Jeśli jest określone: interfejs API używa określonego konta za każdym razem, gdy urządzenie jest rejestrowane za pomocą tokena. Możesz określić to samo konto w wielu tokenach. Więcej informacji znajdziesz w artykule Określanie użytkownika.
- Dodano uprawnienie
managementMode(tylko do odczytu) do:devices.- Urządzenia z profilami służbowymi: zasada
managementModejest ustawiona naPROFILE_OWNER. - Urządzenia specjalne i w pełni zarządzane: zasada
managementModejest ustawiona naDEVICE_OWNER.
- Urządzenia z profilami służbowymi: zasada
Aktualizacje zasobu policies, które ulepszają funkcje zarządzania aplikacjami:
- Dodano nowe pole
playStoreMode.WHITELIST(domyślna): w profilu służbowym lub na zarządzanym urządzeniu są dostępne tylko aplikacje dodane do zasad. Każda aplikacja, która nie jest objęta zasadą, jest niedostępna i zostanie odinstalowana, jeśli została wcześniej zainstalowana.BLACKLIST: aplikacje dodane do zasad są niedostępne. Wszystkie inne aplikacje wymienione w Google Play są dostępne.
- Dodano
BLOCKEDjako opcję InstallType, która uniemożliwia instalację aplikacji. Jeśli aplikacja jest już zainstalowana, zostanie odinstalowana.- Możesz użyć właściwości installType
BLOCKEDrazem zplayStoreModeBLACKLIST, aby uniemożliwić instalowanie określonych aplikacji na zarządzanym urządzeniu lub w profilu służbowym.
- Możesz użyć właściwości installType
Interfejs użytkownika
- Zaktualizowaliśmy ustawienia zasad dotyczące urządzeń z Androidem, aby odpowiadały ustawieniom urządzenia.
12 lipca 2018 r.
Interfejs użytkownika
- Połączyliśmy strony stanu i szczegółów urządzenia w Android Device Policy w jedną stronę.
- Poprawiona spójność interfejsu konfiguracji z kreatorem konfiguracji Androida.
Funkcje
- Dodano PermissionGrants na poziomie zasad. Teraz możesz kontrolować uprawnienia w czasie działania na 4 poziomach:
- Globalnie, we wszystkich aplikacjach: ustaw defaultPermissionPolicy na poziomie zasad.
- Dla poszczególnych uprawnień we wszystkich aplikacjach: ustaw permissionGrant na poziomie zasad.
- Dla poszczególnych aplikacji, we wszystkich uprawnieniach: ustaw defaultPermissionPolicy w ApplicationPolicy.
- Dla każdej aplikacji i każdego uprawnienia: ustaw permissionGrant w ApplicationPolicy.
- Podczas przywracania urządzenia do ustawień fabrycznych nowa flaga WipeDataFlag umożliwia:
WIPE_EXTERNAL_STORAGE: wyczyść pamięć zewnętrzną urządzenia (np. karty SD).PRESERVE_RESET_PROTECTION_DATA: zachowaj na urządzeniu dane dotyczące ochrony przed przywróceniem do ustawień fabrycznych. Ta flaga gwarantuje, że tylko autoryzowany użytkownik może odzyskać urządzenie, jeśli na przykład zostanie ono zgubione. Uwaga: włącz tę funkcję tylko wtedy, gdy w zasadzie ustawionofrpAdminEmails[].
Poprawki błędów
- Rozwiązaliśmy problem z Android Device Policy, który powodował, że aplikacja wychodziła z trybu blokowania zadań podczas aktualizowania na pierwszym planie.
25 maja 2018 r.
Interfejs użytkownika
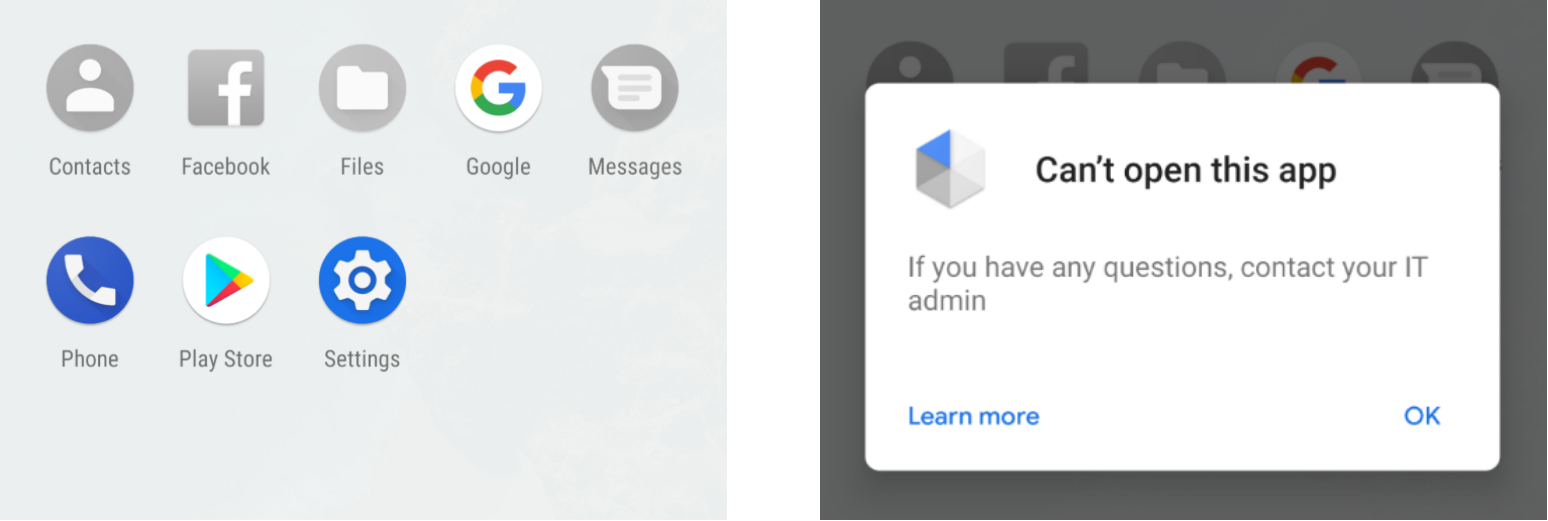
- Zamiast ukrywać wyłączone aplikacje w menu z aplikacjami, urządzenia z Androidem 7.0 lub nowszym wyświetlają teraz ikony wyłączonych aplikacji na szaro:
Funkcje
- Zaktualizowaliśmy
policies, aby obsługiwał te funkcje zarządzania certyfikatami:- Automatyczne przyznawanie aplikacjom dostępu do certyfikatów.
- Przekazywanie wszystkich funkcji zarządzania certyfikatami obsługiwanych przez Android Device Policy do innej aplikacji (patrz
CERT_INSTALL).
- Poszczególne aplikacje można teraz wyłączać w ApplicationPolicy (ustaw
disablednatrue) niezależnie od reguł zgodności. - Teraz można wyłączać aplikacje systemowe.
- Dodaliśmy raporty dotyczące aplikacji do
devices. W przypadku każdej zarządzanej aplikacji zainstalowanej na urządzeniu raport zawiera nazwę pakietu, wersję, źródło instalacji i inne szczegółowe informacje. Aby ją włączyć, ustawapplicationReportsEnablednatruew zasadach urządzenia. - Zaktualizowaliśmy
enterprises, aby uwzględnić warunki korzystania z usługi. Warunki korzystania z usługi obowiązujące w firmie są wyświetlane na urządzeniach podczas ich udostępniania.
Poprawki błędów
- Zaktualizowaliśmy proces obsługi administracyjnej, aby wyłączyć dostęp do ustawień, chyba że jest on wymagany do dokończenia konfiguracji (np. utworzenia hasła).
3 kwietnia 2018 r.
Interfejs użytkownika
- Zaktualizowaliśmy wygląd zasad dotyczących urządzeń z Androidem i proces obsługi administracyjnej urządzenia, aby poprawić ogólne wrażenia użytkowników.
Funkcje
- Dodaliśmy obsługę bezpośredniego uruchamiania, co umożliwia wyczyścić zdalnie urządzenia z Androidem 7.0 lub nowszym, które nie zostały odblokowane od ostatniego ponownego uruchomienia.
- Dodaliśmy ustawienie trybu lokalizacji do zasobu
policies, co umożliwia skonfigurowanie trybu dokładności lokalizacji na zarządzanym urządzeniu. - Dodano pole odpowiedzi na błąd do zasobu
Command.
Poprawki błędów
- Poprawiliśmy wydajność obsługi administracyjnej.
- Raporty zgodności są teraz generowane natychmiast po udostępnieniu urządzenia. Aby skonfigurować przedsiębiorstwo pod kątem otrzymywania raportów o zgodności, zapoznaj się z artykułem Otrzymywanie szczegółowych powiadomień o niezgodności.
Znane problemy
- Ustawienia ekranu blokady ulegają awarii na urządzeniach LG z Androidem 8.0 lub nowszym (np. LG V30) zarządzanych przez Android Device Policy.
14 lutego 2018 r.
Interfejs użytkownika
- Zaktualizowaliśmy tekst weryfikacji w polu „kod”, który wyświetla się, gdy użytkownik zdecyduje się ręcznie wpisać kod QR, aby zarejestrować urządzenie.
Funkcje
- Możesz teraz skonfigurować zasadę, która będzie wymuszać automatyczną aktualizację aplikacji, jeśli nie spełniają one określonej minimalnej wersji. W ApplicationPolicy:
- Ustaw
installTypenaFORCE_INSTALLED - Określ
minimumVersionCode.
- Ustaw
- Zasób Devices został zaktualizowany o nowe pola zawierające informacje, które mogą być przydatne dla administratorów IT, takie jak nazwa operatora urządzenia (więcej informacji znajdziesz w sekcji NetworkInfo), informacja o tym, czy urządzenie jest zaszyfrowane, oraz informacja o tym, czy funkcja Sprawdź aplikacje jest włączona (więcej informacji znajdziesz w sekcji DeviceSettings).
Poprawki błędów
- Polecenia
RESET_PASSWORDiLOCKdziałają teraz na urządzeniach z Androidem 8.0 Oreo. - Rozwiązaliśmy problem z niewypełnianiem pola DeviceSettings.
- Rozwiązaliśmy problem z obsługą zasady
stayOnPluggedModes.
12 grudnia 2017 r.
Funkcje
- Zasady dotyczące urządzeń z Androidem obsługują teraz podstawowy program uruchamiający tryb kiosku, który można włączyć za pomocą zasad. Program uruchamiający blokuje urządzenie, ograniczając dostęp do zestawu wstępnie zdefiniowanych aplikacji i blokując dostęp użytkownika do ustawień urządzenia. Określone aplikacje pojawią się na jednej stronie w porządku alfabetycznym. Aby zgłosić błąd lub poprosić o dodanie funkcji, kliknij ikonę opinii w menu z aplikacjami.
- Zaktualizowano konfigurację urządzenia, dodając nową logikę ponawiania prób. Jeśli urządzenie zostanie ponownie uruchomione podczas konfiguracji, proces obsługi administracyjnej będzie kontynuowany od miejsca, w którym został przerwany.
- Dostępne są teraz te nowe zasady. Szczegółowe informacje znajdziesz w dokumentacji interfejsu API:
keyguardDisabledFeaturesaccountTypesWithManagementDisabledinstallAppsDisabledmountPhysicalMediaDisableduninstallAppsDisabledbluetoothContactSharingDisabledshortSupportMessagelongSupportMessagebluetoothConfigDisabledcellBroadcastsConfigDisabledcredentialsConfigDisabledmobileNetworksConfigDisabledtetheringConfigDisabledvpnConfigDisabledcreateWindowsDisablednetworkResetDisabledoutgoingBeamDisabledoutgoingCallsDisabledsmsDisabledusbFileTransferDisabledensureVerifyAppsEnabledpermittedInputMethodsrecommendedGlobalProxysetUserIconDisabledsetWallpaperDisabledalwaysOnVpnPackagedataRoamingDisabledbluetoothDisabled - Zaktualizowaliśmy docelowy pakiet SDK zasad dotyczących urządzeń z Androidem do wersji Android 8.0 Oreo.
Poprawki błędów
- Teraz można pominąć wyświetlanie selektora sieci, jeśli nie można nawiązać połączenia podczas uruchamiania. Aby włączyć selektor sieci podczas uruchamiania, użyj zasady
networkEscapeHatchEnabled.