

এই পৃষ্ঠায় Android Management API এবং Android Device Policy-তে প্রতি মাসে হওয়া সব পরিবর্তন (নতুন ফিচার, সমস্যার সমাধান, আপডেট) সংক্ষেপে দেওয়া আছে।
মাসিক আপডেট ও পরিষেবা সংক্রান্ত পরামর্শ সরাসরি আপনার ইনবক্সে পেতে, Android Management API মেলিং লিস্টে যোগ দিন।
সেপ্টেম্বর ২০২৬
Android Management API
-
Android 17 QPR1+ ভার্সনে টাস্ক
কন্টিনিউইটি হ্যান্ডঅফ ফিচার নিয়ন্ত্রণ করতে
enterprises.policies-এ নীতি যোগ করা হয়েছে, যার মধ্যেCrossDevicePolicies-এর মধ্যেtaskContinuityHandoff(সম্পূর্ণভাবে ম্যানেজ করা ডিভাইস ও অফিস প্রোফাইলের জন্য) এবংPersonalCrossDevicePolicies-এর মধ্যেtaskContinuityHandoff(অফিস প্রোফাইল সহ কোম্পানির মালিকানাধীন ডিভাইসে ব্যক্তিগত প্রোফাইলের জন্য) অন্তর্ভুক্ত। -
সম্পূর্ণরূপে ম্যানেজ করা ডিভাইসের জন্য
নতুন
backupServiceনীতি (BackupService) যোগ করা হয়েছে। ডিফল্ট হিসেবে (BACKUP_SERVICE_DISABLED), Android ব্যাক-আপ পরিষেবা বন্ধ থাকে এবং ব্যবহারকারী এটি পরিবর্তন করতে পারেন না; নীতিটিBACKUP_SERVICE_USER_CHOICEহিসেবে সেট করলে ব্যবহারকারী ব্যাক-আপ পরিষেবা চালু করে নতুন সম্পূর্ণ ম্যানেজ করা ডিভাইসে ডেটা ট্রান্সফার করতে পারবেন। - AMAPI SDK-এর 1.8.4 ভার্সন রিলিজ করা হয়েছে। বিস্তারিত জানতে, Android Management SDK রিলিজ নোট দেখুন।
-
ডকুমেন্টেশন আইটেমও আপডেট করা হয়েছে:
-
enterprises.devices.issueCommand-এADD_ESIMএবংREMOVE_ESIMকমান্ডের বিবরণ আপডেট করা হয়েছে যাতে স্পষ্ট হয় যে Android 16 QPR2 বা Android 16 QPR3-এ চলা অফিস প্রোফাইল সহ কোম্পানির মালিকানাধীন ডিভাইসেREMOVE_ESIMকাজ করে না। - লেটেস্ট ক্লায়েন্ট কনফিগারেশন সেটিংস এবং যাচাইকরণ উদাহরণ সহ Android Management MCP সার্ভার গাইড আপডেট করা হয়েছে।
-
আগস্ট ২০২৬
Android Management API
-
Android 14+ ভার্সনে ক্রেডেনশিয়াল প্রদানকারী অ্যাপ কন্ট্রোল করার জন্য নতুন enum ভ্যালু যোগ করা হয়েছে
enterprises.policies-এ, যার মধ্যে রয়েছেCREDENTIAL_PROVIDER_DEFAULT_ALLOWEDযাতে নির্দিষ্ট না করাcredentialProviderPolicyসহ অ্যাপকে ডিফল্ট হিসেবে ক্রেডেনশিয়াল প্রদানকারী হিসেবে কাজ করার অনুমতি দেওয়া যায় এবংCREDENTIAL_PROVIDER_DISALLOWEDযাতে নির্দিষ্ট অ্যাপ ব্লক করা যায়। এছাড়াও,credentialProviderPolicyDefaultCREDENTIAL_PROVIDER_DEFAULT_DISALLOWED_EXCEPT_SYSTEM-এ সেট করা থাকলে, আমরা সিস্টেম ক্রেডেনশিয়াল প্রদানকারী অ্যাপ শনাক্ত করার প্রসেস উন্নত করেছি। - সাইন-ইন করার সময় অন্য অ্যাপে (যেমন, যাচাইকারী অ্যাপ) সুইচ করার সময় যাতে অফিস প্রোফাইল এনরোলমেন্ট ব্যর্থ না হয় তা নিশ্চিত করতে এনরোলমেন্টের স্থায়িত্ব বাড়ানো হয়েছে।
- AMAPI SDK-এর 1.8.3 ভার্সন রিলিজ করা হয়েছে। বিস্তারিত জানতে Android Management SDK রিলিজ নোট দেখুন।
-
ডকুমেন্টেশন আইটেমও আপডেট করা হয়েছে:
- আমরা ডিভাইস প্রভিশনিং গাইড আপডেট করেছি, যেখানে নতুন আগে থেকে থাকা এনরোলমেন্ট টোকেনের জন্য ছাড় বিভাগ এবং সাইন-ইন URL-এর অধীনে একটি নোট যোগ করা হয়েছে। এটি স্পষ্ট করে যে কোনও প্রতিষ্ঠান প্রথমবার "Google ব্যবহার করে যাচাই করুন" প্রয়োজনীয়তা চালু করার আগে তৈরি করা এনরোলমেন্ট টোকেনগুলি লগইন প্রম্পট থেকে অব্যাহতি পায়, যদিও পরে তৈরি করা টোকেনগুলি আইটি অ্যাডমিনের যাচাইকরণ সেটিংস অনুসরণ করে।
-
আমরা স্পষ্ট করে জানিয়েছি যে
WorkAccountSetupConfig-এর মধ্যেrequiredAccountEmailফিল্ডে উল্লেখ করা Google অফিস অ্যাকাউন্টের ইমেল আইডি অবশ্যই ছোট হাতের অক্ষরে হতে হবে। -
WipeAction-এর মধ্যেpreserveFrpফিল্ডে এখন উল্লেখ করা আছে যে এটি সম্পূর্ণভাবে ম্যানেজ করা ডিভাইস এবং কোম্পানির মালিকানাধীন ডিভাইসে অফিস প্রোফাইল, দুটির ক্ষেত্রেই প্রযোজ্য। -
আমরা লস্ট মোড গাইডের
হারিয়ে যাওয়া স্ট্যাটাস বিভাগ আপডেট করেছি
যাতে স্পষ্ট করা যায় যে ডিভাইস প্রতি মিনিটে আপডেট পাঠানোর পরিবর্তে
নির্দিষ্ট সময় অন্তর লোকেশন আপডেট (
LostModeLocationEvent-এর মাধ্যমে) পাঠায়। এছাড়াও, গাইডে এখন ব্যাখ্যা করা হয়েছে যে Android Doze মোড পর্যায়ক্রমিক লোকেশন আপডেট স্থগিত করতে পারে।
জুলাই ২০২৬
Android Management API
- Android 6.0-এর জন্য সহায়তা এখন বন্ধ করা হয়েছে, Android 7.0 এবং তার পরবর্তী ভার্সনের জন্য Google Play পরিষেবা-এর সাথে সামঞ্জস্যপূর্ণ। Android 6.0 ভার্সনে চলা ডিভাইস Android Management API-এর আপডেট পাবে না। এটি ম্যানেজমেন্টে ডিভাইস এনরোল করা ব্লক করে না।
- AMAPI SDK-এর 1.8.2 ভার্সন রিলিজ করা হয়েছে। বিস্তারিত জানতে Android Management SDK রিলিজ নোট দেখুন।
- এমন একটি সমস্যার সমাধান করা হয়েছে যেখানে কোম্পানির মালিকানাধীন ডিভাইসে ফ্যাক্টরি রিসেট করার পরে গ্রাহকের ফ্যাক্টরি রিসেট প্রোটেকশন (FRP) অপ্রত্যাশিতভাবে ট্রিগার হতে পারে, এমনকি ডিভাইস নীতিতে কোনও FRP অ্যাডমিন ইমেল নির্দিষ্ট না থাকলেও।
-
ডকুমেন্টেশন আইটেমও আপডেট করা হয়েছে:
- এনরোলমেন্টের সময় Google যাচাইকরণ এনফোর্স কীভাবে করবেন তা ব্যাখ্যা করার জন্য আমরা নির্দেশিকা যোগ করেছি।
-
persistentPreferredActivitiesনীতিতে এখন এই নীতি কনফিগার করা এড়ানোর জন্য একটি সতর্কতা অন্তর্ভুক্ত করা হয়েছে এবংdefaultApplicationSettingsঅপ্রত্যাশিত আচরণ এড়াতে একই ইনটেন্ট ডোমেনের জন্য। এছাড়াও, আমরা সংশ্লিষ্ট গাইড আপডেট করেছি। -
আমরা ডকুমেন্টেশনে
স্পষ্ট করেছি যে ম্যানেজ করা কনফিগারেশন টেমপ্লেটের
templateIdপ্যারামিটারটি অবশ্যই একটি সংখ্যাসূচক স্ট্রিং হতে হবে যাতে শুধুমাত্র সংখ্যা থাকে। - কুইকস্টার্ট গাইডে এখন Android Management API সেট-আপ করার সময় আপনার নিজস্ব OAuth ক্লায়েন্ট তৈরি করার নির্দেশাবলী অন্তর্ভুক্ত করা হয়েছে।
জুন ২০২৬
Android Management API
-
ব্যবহারকারীরা আশেপাশের ডিভাইসে অ্যাপ কন্টেন্ট ও বিজ্ঞপ্তি স্ট্রিম করতে পারবেন কিনা তা নিয়ন্ত্রণ করতে,
আমরা
nearbyNotificationStreamingএবংnearbyAppStreaming-এর জন্য নীতি যোগ করেছি। এগুলি দুটি বিদ্যমান প্ল্যাটফর্ম API-এর মিরর:setNearbyNotificationStreamingPolicyএবংsetNearbyAppStreamingPolicy। -
আইটি অ্যাডমিনিস্ট্রেটররা এখন
SigninDetailএবংEnrollmentToken-এর মধ্যেgoogleAuthenticationOptionsকনফিগার করতে পারবেন যাতে ব্যবহারকারীদের এনরোলমেন্টের সময় Google-এর মাধ্যমে যাচাইকরণ করতে হবে কিনা তা নির্দিষ্ট করা যায়। - AMAPI SDK-এর 1.8.1 ভার্সন রিলিজ করা হয়েছে। বিস্তারিত জানতে Android Management SDK রিলিজ নোট দেখুন।
-
ডকুমেন্টেশন আইটেমও আপডেট করা হয়েছে:
-
আমরা
স্পষ্ট করে দিয়েছি যে
NotificationReceiverServiceবেস ক্লাস অটোমেটিক নিরাপত্তা সংক্রান্ত সুরক্ষা ম্যানেজ করে (লিঙ্ক করা বিভাগের নিচে "নোট" দেখুন)। - Android Management API MCP সার্ভার ব্যবহার করার জন্য MCP ক্লায়েন্ট কনফিগার করা সংক্রান্ত আপডেট করা নির্দেশিকা।
-
আমরা
স্পষ্ট করে দিয়েছি যে
মে ২০২৬
Android Management API
- AMAPI এখন অ্যাপ্লিকেশন রিপোর্টিং-এ সার্টিফিকেট সাইন করার জন্য SHA-256 হ্যাশ রিপোর্ট করে, যা এখন-বন্ধ-হয়ে-যাওয়া SHA-1 হ্যাশ ফিল্ডের তুলনায় উন্নত নিরাপত্তা প্রদান করে। এটি লেটেস্ট Android ইকোসিস্টেম পেশাদার পদ্ধতির সাথে সামঞ্জস্যপূর্ণ।
- AMAPI, COPE ডিভাইসে ফ্যাক্টরি রিসেট প্রোটেকশন (FRP) নীতি ম্যানেজ করার পদ্ধতি উন্নত করে। এটি কোনও অ্যাডমিন ইমেল কনফিগার করা না থাকলে, স্পষ্টভাবে FRP বন্ধ করে এবং অ্যাকাউন্টের তালিকা মুছে দেয়। এর ফলে, ডিভাইস রিসেট করার পরে অপ্রত্যাশিত লকআউট প্রতিরোধ করা যায়।
এপ্রিল ২০২৬
Android Management API
-
AMAPI একটি নতুন নীতি যোগ করেছে
যাতে আইটি অ্যাডমিন অটোফিল পরিষেবা বন্ধ করতে পারেন। ক্রেডেনশিয়াল স্টোর করা বন্ধ করার ক্ষেত্রে
AutofillPolicyঅন্যান্য ক্রেডেনশিয়াল নীতিকে পরিপূরণ করে। - AMAPI SDK-এর 1.8.0 ভার্সন রিলিজ করা হয়েছে। বিস্তারিত জানতে Android Management SDK রিলিজ নোট দেখুন।
- ডকুমেন্টেশন আইটেমও আপডেট করা হয়েছে:
- আমরা
স্পষ্ট করে জানিয়েছি যে ডিভাইস প্রোভিশনিংয়ের পরে
provisioningInfoঅবজেক্ট ২৪ ঘণ্টা পর্যন্ত উপলভ্য থাকে। -
আমরা লক্ষ্য করেছি যে অ্যাপ্লিকেশন
ভূমিকা ফিচারটি
ApplicationPolicy-এextensionConfigফিল্ডকে প্রতিস্থাপন করে।
- আমরা
স্পষ্ট করে জানিয়েছি যে ডিভাইস প্রোভিশনিংয়ের পরে
XR ডিভাইস ম্যানেজমেন্ট
Android Management API
- AMAPI এখন Android XR-এ কাজ করে। XR ডিভাইস ম্যানেজমেন্ট সম্পর্কে আরও জানুন।
মার্চ ২০২৬
Android Management API
-
অক্টোবর ২০২৫-এ
ডকুমেন্ট করা এবং নিম্নলিখিত
পরিষেবা সংক্রান্ত ঘোষণায় জানানো অনুযায়ী,
enterpriseDisplayNameVisibilityনীতির ডিফল্ট ভ্যালু এখনENTERPRISE_DISPLAY_NAME_VISIBLE। এই নীতি নিয়ন্ত্রণ করে যেenterpriseDisplayNameডিভাইসে দেখানো হবে কিনা, যেমন কোম্পানির মালিকানাধীন ডিভাইসের লক স্ক্রিনে। এন্টারপ্রাইজের নাম লুকাতে, নীতিটি স্পষ্টভাবেENTERPRISE_DISPLAY_NAME_HIDDENহিসেবে সেট করুন। - ওপেন নেটওয়ার্ক কনফিগারেশন-এর মধ্যে EAP কনফিগারেশন আপডেট করা হয়েছে, EAP-PWD-কে EAP আউটার পদ্ধতি হিসেবে যোগ করা হয়েছে। কাজ করে এমন ফিচারের সম্পূর্ণ তালিকা দেখতে ডকুমেন্টেশন দেখুন।
- আমরা এগুলির জন্য ডকুমেন্টেশন আপডেট করেছি:
-
networkResetDisabledযাতে স্পষ্ট করে বলা যায় যে এই নীতি শুধুমাত্র সম্পূর্ণরূপে ম্যানেজ করা ডিভাইসের ক্ষেত্রে প্রযোজ্য। -
installType.KIOSKএবংRoleType.KIOSKযাতে এটি স্পষ্ট করা যায় যে Android 11+ ভার্সনে, সব অ্যাপের জন্য ব্যবহারকারীর নিয়ন্ত্রণ অনুমোদিত নয়। -
screenCaptureDisabledএবংpersonalUsagePolicies.screenCaptureDisabled-এ উল্লেখ করা হয়েছে যে এই সেটিং খোঁজার জন্য সার্কেল বানান ফিচারকেও ব্লক করে।
-
ফেব্রুয়ারি ২০২৬
Android Management API
-
Android 10 এবং তার পরবর্তী ভার্সন সহ কোম্পানির মালিকানাধীন ডিভাইসে, আইটি অ্যাডমিনরা এখন
Policy.DeviceConnectivityManagement-এর মধ্যে নতুনprivateDnsSettingsফিল্ড ব্যবহার করে ব্যক্তিগত ডিএনএস ম্যানেজ করতে পারবেন।PrivateDnsSettings.privateDnsMode-এ উপলভ্য মোডের মধ্যে রয়েছে: ব্যবহারকারীর পছন্দ, অটোমেটিক ও নির্দিষ্ট হোস্ট (শুধুমাত্র সম্পূর্ণ ম্যানেজ করা ডিভাইসের ক্ষেত্রে)। - AMAPI এখন Model Context Protocol (MCP)-এর সাথে ইন্টিগ্রেশনের প্রিভিউ সাপোর্ট করে। এটি EMM-এর জন্য রিড-অনলি টুল ব্যবহার করে AI-চালিত কনভারসেশনাল ইন্টারফেস তৈরি করার ভিত্তি প্রদান করে। আরও জানতে ডকুমেন্টেশন দেখুন।
-
বিভিন্ন ধরনের ডিভাইসে
সহায়তা সম্পর্কে স্পষ্ট ধারণা দিতে
NetworkInfo.TelephonyInfoডকুমেন্টেশন আপডেট করা হয়েছে:- সম্পূর্ণভাবে ম্যানেজ করা ডিভাইসে (Android 6+) সব সিম কার্ডের জন্য সাধারণ টেলিফোনি তথ্য উপলভ্য।
- অ্যাডমিনের যোগ করা ই-সিমের ক্ষেত্রে, Android 15+ ভার্সনে সব ম্যানেজমেন্ট মোড জুড়ে টেলিফোনি সংক্রান্ত তথ্য উপলভ্য।
-
activationStateএবংconfigModeফিল্ড শুধুমাত্র Android 15 এবং তার পরবর্তী ভার্সনে চলা ডিভাইসে eSIM-এর ক্ষেত্রে প্রযোজ্য।
জানুয়ারি, ২০২৬
Android Management API
-
ব্যবহারকারীর শুরু করা ই-সিম যোগ করা নিয়ন্ত্রণ করতে আমরা নতুন নীতি যোগ করেছি।
DeviceRadioState-এর মধ্যেuserInitiatedAddEsimSettingsফিল্ড অ্যাডমিনিস্ট্রেটরদের নির্দিষ্ট করতে দেয় যে Android 15 এবং তার পরবর্তী যেকোনও ভার্সনে চলা কোম্পানির মালিকানাধীন ডিভাইসে ব্যবহারকারীকে ই-সিম প্রোফাইল যোগ করার অনুমতি দেওয়া হবে কিনা। -
WIPE_ESIMSফ্ল্যাগের ডকুমেন্টেশন, যাPolicy.wipeDataFlagsএবংDeleteDeviceRequest.wipeDataFlags-এর মধ্যে ব্যবহার করা হয়, তা আপডেট করা হয়েছে যাতে এটি স্পষ্ট করা যায় যে Android 16 বা তার পরবর্তী ভার্সনে চলা ডিভাইসের ক্ষেত্রে, ব্যক্তিগত মালিকানাধীন ডিভাইস থেকে কোনও অফিস প্রোফাইল সরিয়ে দেওয়া হলে, ম্যানেজ করা eSIM সবসময় মুছে যায়, এই ফ্ল্যাগ সেট করা থাকুক বা না থাকুক। - AMAPI SDK-এর 1.7.1 ভার্সন রিলিজ করা হয়েছে। এই ভার্সনটি ডিভাইস ট্রাস্ট সিগন্যাল API-এর জন্য আরও বিস্তারিত লগিং যোগ করে, যা সমস্যা নির্ণয় করতে সাহায্য করে। বিস্তারিত জানতে Android Management SDK রিলিজ নোট দেখুন।
- AMAPI পরিষেবার শর্তাবলী আপডেট করা হয়েছে যাতে AMAPI SDK-কে স্পষ্টভাবে কভার করা যায় এবং "গ্রাহক" সংজ্ঞায় Android ডিভাইসের আসল ডিভাইস প্রস্তুতকারক (OEM) যোগ করা যায়।
-
অনুমোদিত ব্যবহার সংক্রান্ত
নির্দেশিকা এখন বিশেষভাবে ডিভাইস ট্রাস্ট সিগন্যাল অ্যাক্সেস করার সময়
Advertising
      ID
-এর ব্যবহার নিষিদ্ধ করে।
নভেম্বর ২০২৫
Android Management API
- ১ নভেম্বর, ২০২৫ থেকে Android Management API ডিভাইস এনরোলমেন্টের জন্য Android Enterprise রেজিস্ট্রেশন ও অনুমোদন প্রয়োজন। ডেভেলপাররা অনুরোধের ফর্ম পূরণ করে এই প্রসেস শুরু করতে পারেন।
-
ApplicationPolicy.InstallType-এCUSTOMভ্যালুর ডকুমেন্টেশন আপডেট করা হয়েছে যাতে এর ব্যবহার আরও স্পষ্ট হয়। এতেApplicationPolicy.signingKeyCerts-এর প্রয়োজনীয়তা এবং কোনও অ্যাপ্লিকেশনেরinstallTypeথেকেCUSTOM-এ বা থেকে -এ পরিবর্তন করার সময় প্রত্যাশিত আচরণ সম্পর্কে আরও বিবরণ অন্তর্ভুক্ত রয়েছে। -
আগে থেকে থাকা নীতি
setUserIconDisabledএবংshareLocationDisabled-এর বিবরণ আরও স্পষ্ট করে বোঝানোর জন্য রিফাইন করা হয়েছে।
Android Management API SDK
-
AMAPI SDK-এর 1.7.0 ভার্সন নভেম্বরে রিলিজ করা হয়েছে। এই SDK রিলিজে
REQUEST_DEVICE_INFOকমান্ডের জন্য সহায়তা অন্তর্ভুক্ত আছে। সম্পূর্ণ বিবরণ জানতে AMAPI SDK রিলিজ নোট দেখুন।
অক্টোবর ২০২৫
Android Management API
- ডিভাইসে ডিফল্ট অ্যাপ্লিকেশন ম্যানেজ করার জন্য আমরা নতুন নীতি যোগ করেছি। অ্যাডমিন প্রতিটি অ্যাপের ধরনের জন্য অ্যাপ্লিকেশনের একটি অগ্রাধিকারপ্রাপ্ত তালিকা কনফিগার করতে পারেন এবং ডিভাইসে প্রথম ইনস্টল করা এবং উপযুক্ত অ্যাপটি ডিফল্ট হিসেবে সেট করা হবে। কনফিগার করা হয়ে গেলে, এই নীতি ব্যবহারকারীদের ডিফল্ট অ্যাপ্লিকেশন সেটিংস পরিবর্তন করতে বাধা দেয়, কর্পোরেট নীতি মেনে চলে। আরও জানতে এই নির্দেশিকা দেখুন।
-
আমরা মে মাসে
enterpriseDisplayNameVisibilityসেটিং কনফিগার করার জন্য একটি নীতি চালু করেছি, যা অ্যাডমিনিস্ট্রেটরদের ডিভাইসেenterpriseDisplayName-এর দৃশ্যমানতা নিয়ন্ত্রণ করতে দেয়, যেমন কোম্পানির মালিকানাধীন ডিভাইসের লক স্ক্রিনে। সেই ঘোষণায় আমরা উল্লেখ করেছিলাম যে শীঘ্রই সেই নীতি সেটিংয়ের ডিফল্ট হিসেবেENTERPRISE_DISPLAY_NAME_VISIBLEসেট করব। এই পরিবর্তন জানুয়ারি ২০২৬-এ লাইভ হবে বলে আশা করা হচ্ছে। - ডকুমেন্টেশন আইটেমও আপডেট করা হয়েছে:
-
অফিস প্রোফাইল সহ ডিভাইসে
LOCKকমান্ডের আচরণ আমরা স্পষ্ট করেছি। -
রিবুট করার জন্য বাকি থাকা ডিভাইসে
mte_policy-এ পরিবর্তনের জন্য আমরাnonComplianceDetailsসম্পর্কে তথ্য যোগ করেছি।
-
অফিস প্রোফাইল সহ ডিভাইসে
সেপ্টেম্বর ২০২৫
Android Management API
-
আমরা
অ্যাপ্লিকেশন ভূমিকার ধারণা নিয়ে এসেছি। এর মধ্যে এগুলি অন্তর্ভুক্ত থাকে:
-
Android Device Policy-এর সাথে অফলাইন ইন্টার্যাকশনের জন্য
COMPANION_APP -
KIOSKডেডিকেটেড ডিভাইস অভিজ্ঞতার জন্য যা এমন অ্যাপের সাথে ব্যবহার করা হবে যেগুলিরInstallTypeকনফিগার করা আছেREQUIRED_FOR_SETUPবাCUSTOMহিসেবে -
MOBILE_THREAT_DEFENSE_ENDPOINT_DETECTION_RESPONSE(MTD/EDR) এবংSYSTEM_HEALTH_MONITORINGঅ্যাপ।
ApplicationPolicy.rolesএবংRoleType-এর জন্য ডকুমেন্টেশন দেখুন। -
Android Device Policy-এর সাথে অফলাইন ইন্টার্যাকশনের জন্য
- AMAPI SDK-এর একটি নতুন স্টেবল রিলিজ এবং একটি রিলিজ ক্যান্ডিডেট উপলভ্য। এইসব ভার্সনে কী কী অন্তর্ভুক্ত আছে তার বিবরণ জানতে রিলিজ নোট দেখুন।
আগস্ট ২০২৫
Android Management API
-
আমরা এখন AMAPI SDK
1.6.0-rc01 এবং তার পরবর্তী ভার্সন ব্যবহার করে অ্যাপ্লিকেশন ইনস্টল করার সুবিধা দিচ্ছি। কোনও অ্যাপ্লিকেশন ইনস্টল করতে,
installTypeCUSTOMসহapplication policy-এ এটি যোগ করুন এবং অ্যাপ্লিকেশনের সাইন-ইন কী সার্টিফিকেটsigningKeyCertsতালিকায় উল্লেখ করা আছে। AMAPI SDK ব্যবহার করে, কাস্টম অ্যাপ্লিকেশন ইনস্টল ও আনইনস্টল করতেinstallCustomAppএবংuninstallCustomAppকমান্ড ইস্যু করুন। আরও তথ্যের জন্য ডকুমেন্টেশন দেখুন -
আমরা
ApplicationPolicy.signingKeyCertsযোগ করেছি, যাExtensionConfig.signingKeyFingerprintsSha256-এর ব্যবহারকে প্রতিস্থাপন করে, যা এখন বন্ধ করা হয়েছে। অ্যাপেinstallTypeCUSTOM-এ সেট করা থাকলে (অর্থাৎ, কাস্টম অ্যাপ) অথবা অ্যাপেextensionConfigসেট করা থাকলে (অর্থাৎ, এক্সটেনশন অ্যাপ) এবং Play Store-এ না থাকলেApplicationPolicy.signingKeyCertsসেট করতে হবে। আরও তথ্যের জন্য ডকুমেন্টেশন দেখুন। -
AMAPI SDK-এর জন্য আমরা এগুলি রিলিজ করেছি:
- আপডেট করা স্টেবল রিলিজ v1.5.0
- একটি নতুন রিলিজ ক্যান্ডিডেট v1.6.0-rc01 যা কাস্টম অ্যাপ ম্যানেজ করার কার্যকারিতা নিয়ে এসেছে।
জুলাই ২০২৫
Android Management API
-
আমরা
PasswordRequirementsআপডেট করেছি যাতে অফিস প্রোফাইলের স্কোপে জটিলতা-ভিত্তিক প্রয়োজনীয়তা পূরণ করা যায়। জটিলতা-ভিত্তিক এবং জটিলতা-ভিত্তিক নয় এমন পাসওয়ার্ড সেটিংসের ইন্টার্যাকশন ব্যাখ্যা করার জন্য একটি নতুন গাইড প্রকাশ করা হয়েছে।
জুন ২০২৫
Android Management API
-
Android 16 এবং তার পরবর্তী ভার্সনের জন্য, আইটি অ্যাডমিন এখন
appFunctionsনীতি সেটিং ব্যবহার করে নিয়ন্ত্রণ করতে পারবেন যে সম্পূর্ণভাবে ম্যানেজ করা ডিভাইসের জন্য ডিভাইসে থাকা অ্যাপ অথবা অফিস প্রোফাইল থাকা ডিভাইসের জন্য অফিস প্রোফাইলে থাকা অ্যাপকে অ্যাপ ফাংশন দেখানোর অনুমতি দেওয়া হবে কিনা।crossProfileAppFunctionsব্যক্তিগত প্রোফাইল অ্যাপ, অফিস প্রোফাইল অ্যাপের মাধ্যমে প্রকাশ করা অ্যাপ ফাংশন ইনভোক করতে পারবে কিনা তা নিয়ন্ত্রণ করতে ব্যবহার করা যেতে পারে। -
Android Management API-তে আমরা দুটি নতুন পদ্ধতি যোগ করেছি:
modifyPolicyApplicationsএবংremovePolicyApplications। এইসব পদ্ধতি, নীতি সংক্রান্ত অ্যাপ্লিকেশন ফিল্ডে, অ্যাপ্লিকেশনের সাবসেট তৈরি, আপডেট ও সরিয়ে দেওয়ার অনুমতি দেয়, এর জন্য অপরিবর্তিত থাকা সব অ্যাপ্লিকেশনpolicies.patch-এ ফেচ ও সাপ্লাই করতে হয় না। -
devices.delete-এর বিকল্প হিসেবে একটি নতুনWIPEকমান্ড চালু করা হচ্ছে এবংdevices.issueCommandব্যবহার করে ট্রিগার করা যেতে পারে। এই পদ্ধতি কোম্পানির মালিকানাধীন ডিভাইসকে ফ্যাক্টরি রিসেট করতে এবং ব্যক্তিগত মালিকানাধীন ডিভাইসকে অফিস প্রোফাইল মুছে দিতে ট্রিগার করে। ওয়াইপ বা মুছে দেওয়ার পরে, ডিভাইসের রেকর্ডও মুছে দেওয়া হবে।
আমরা একটি নতুন গাইড প্রকাশ করেছি যাতে ডিভাইস ডিপ্রোভিশন করার বিভিন্ন পদ্ধতি ব্যাখ্যা করা হয়েছে। -
আমরা Android Management API SDK (AMAPI SDK) আপডেট করেছি যাতে ডিভাইস ম্যানেজমেন্টের স্ট্যাটাস শনাক্ত করার জন্য
Device.WorkProfileStateসিগন্যাল অন্তর্ভুক্ত করা যায়।
আরও তথ্যের জন্য AMAPI SDK রিলিজ নোট দেখুন।
মে ২০২৫
Android Management API
-
আমরা একটি নতুন নীতি সংক্রান্ত বিধিনিষেধ যোগ করেছি
apnPolicyথেকেDeviceConnectivityManagementযাতে আইটি অ্যাডমিনরা ডিভাইসে অ্যাক্সেস পয়েন্টের নাম (APN) কনফিগার করতে পারেন। ব্যবহারকারীর কনফিগার করা অন্য যেকোনও APN-এর উপর নীতি দ্বারা এনফোর্স করা APN-এর প্রভাব থাকবে। -
আইটি অ্যাডমিনদের পছন্দের নেটওয়ার্ক কনফিগার করার সুবিধা দিতে
DeviceConnectivityManagement-এ একটি নতুন নীতি সংক্রান্ত বিধিনিষেধpreferentialNetworkServiceSettingsপ্রয়োগ করা হয়েছে। অ্যাপ্লিকেশন-এরpreferentialNetworkIdফিল্ডটি প্রতিটি আলাদা অ্যাপ্লিকেশনের জন্য একটি পছন্দের নেটওয়ার্ক বেছে নিতে ব্যবহার করা যেতে পারে। আমাদের 5G নেটওয়ার্ক স্লাইসিং গাইড এবং AOSP 5G নেটওয়ার্ক স্লাইসিং ডকুমেন্ট থেকে আরও তথ্য পাওয়া যাবে। - এই রিলিজের মাধ্যমে আইটি অ্যাডমিনরা উন্নত eSIM ম্যানেজমেন্টের সুবিধা পাবেন, যার ফলে তারা সব ডিভাইস জুড়ে ম্যানেজ করা eSIM যোগ করতে, মুছে দিতে এবং দেখতে পারবেন। এখন থেকে, অ্যাডমিনরা ম্যানেজ করা eSIM-এর জন্য নীতি নির্ধারণ করতে পারবেন, ডিভাইস ওয়াইপ করা হলে বা অফিস প্রোফাইল নীতি মেনে না চললে, কী করা হবে তা নির্দিষ্ট করে, নিয়ন্ত্রণ এবং সাংগঠনিক নীতি মেনে চলা নিশ্চিত করতে পারবেন।
-
নতুন
enterpriseDisplayNameVisibilityনীতি সেটিং অ্যাডমিনিস্ট্রেটরদের ডিভাইসেenterpriseDisplayName-এর দৃশ্যমানতা নিয়ন্ত্রণ করতে দেয়, যেমন কোম্পানির মালিকানাধীন ডিভাইসের লক স্ক্রিনে। যদিও এটি এখন ডিফল্ট হিসেবে প্রাথমিক ডিভাইস সেট-আপের সময় কনফিগার করা এন্টারপ্রাইজের নাম দেখায়, এটি ছয় মাসের মধ্যে (নভেম্বর ২০২৫) পরিবর্তিত হবে, সেই সময় ডিফল্ট হবেENTERPRISE_DISPLAY_NAME_VISIBLE।
এপ্রিল ২০২৫
Android Management API
-
আমরা
PersonalUsagePoliciesএবংDeviceConnectivityManagement-এ নতুন নীতি সংক্রান্ত বিধিনিষেধbluetoothSharingযোগ করেছি যাতে আইটি অ্যাডমিনরা ব্লুটুথ ব্যবহার করে ফাইল শেয়ার করার অনুমতি দিতে বা বাতিল করতে পারেন। -
অ্যাডমিন
BackupServiceStateফিল্ড চালু বা বন্ধ করলে, AMAPI-তে Pub/Sub বিজ্ঞপ্তি ব্যবহার করে একটি নতুন নিরাপত্তা লগ ইভেন্ট তৈরি ও বিজ্ঞপ্তি পাঠানো হয়। -
আমরা
HardwareInfo-এ একটি নতুন ফিল্ডEuiccChipInfoযোগ করেছি যাতে কর্পোরেট-মালিকানাধীন ডিভাইসের জন্য EID পড়া যায় এবং ব্যক্তিগত-মালিকানাধীন ডিভাইস থেকে EID পড়ার জন্য একটি নতুন কমান্ডREQUEST_DEVICE_INFOযোগ করা হয়েছে। - ডকুমেন্টেশন আইটেমও আপডেট করা হয়েছে:
- আমরা Android Management API SDK (AMAPI SDK) আপডেট করেছি যাতে Device Trust from Android Enterprise-এর স্টেবল রিলিজ অন্তর্ভুক্ত করা যায়। রিলিজ নোট https://developers.google.com/android/management/sdk-release-notes লিঙ্কে উপলভ্য আছে
মার্চ ২০২৫
Android Management API
- এন্টারপ্রাইজ রিসোর্সে এখন এন্টারপ্রাইজের ধরন ফিল্ডে আরও বিবরণ অন্তর্ভুক্ত করা হয়েছে। এন্টারপ্রাইজ ম্যানেজ করা Google Play অ্যাকাউন্ট (এবং এটি গ্রাহকের মালিকানাধীন বা EMM-এর মালিকানাধীন কিনা) ব্যবহার করে কিনা বা এটি একটি ম্যানেজ করা Google ডোমেন (DNS-যাচাইকৃত বা একটি ইমেল-যাচাইকৃত টিম) কিনা তা তারা নির্দিষ্ট করে। এই তথ্য EMM-কে আসন্ন ফিচারের জন্য প্রস্তুত হতে সাহায্য করে, যা এন্টারপ্রাইজগুলিকে ম্যানেজ করা Google Play অ্যাকাউন্ট থেকে ম্যানেজ করা Google ডোমেনে আপগ্রেড করতে দেয়, যা তাদের এন্টারপ্রাইজের ধরনের উপর ভিত্তি করে আইটি অ্যাডমিন কনসোলকে মানিয়ে নিতে দেয়।
ফেব্রুয়ারি ২০২৫
Android Management API
- Android Device Policy অ্যাপের মাধ্যমে ম্যানেজ করা অফিস প্রোফাইল কীভাবে শনাক্ত করতে হয় সেই ব্যাপারে গাইড আমরা যোগ করেছি।
- আমরা Android Management API SDK (AMAPI SDK) আপডেট করেছি যাতে ডিভাইস ট্রাস্ট সিগন্যাল API-এর জন্য প্রথম রিলিজ ক্যান্ডিডেট অন্তর্ভুক্ত করা যায়। লেটেস্ট ভার্সন কোনটি তা জানতে AMAPI SDK রিলিজ নোট দেখুন।
জানুয়ারি ২০২৫
Android Management API
- EMM এখন আইটি অ্যাডমিনকে ডোমেন নামের অনুমোদিত তালিকা থেকে ইমেল ব্যবহার করে সাইন-আপ করার সুবিধা সীমিত করতে পারে।
- ডকুমেন্টেশন আইটেমও আপডেট করা হয়েছে:
- ব্যবহারকারীর বেছে নেওয়া ডিফল্ট ব্রাউজার কীভাবে ফুল-স্ক্রিন বা মিনিমাল UI-এর মতো ডিসপ্লে সেটিংসের সাথে ইন্টার্যাক্ট করে তা স্পষ্ট করতে ওয়েব অ্যাপ গাইড আপডেট করা হয়েছে। ব্রাউজারে এইসব অ্যাট্রিবিউট কাজ করতেও পারে, আবার নাও করতে পারে। ব্যবহারকারীদের জন্য ব্রাউজার ডিপ্লয় করার আগে, আইটি অ্যাডমিনিস্ট্রেটরদের দায়িত্ব হল, ওয়েব অ্যাপ সেটিংসের সাথে ব্রাউজারের মানানসই হওয়ার বিষয়টি পরীক্ষা করা।
ডিসেম্বর ২০২৪
Android Management API
-
Android 15 এবং তার পরবর্তী ভার্সনের জন্য, আইটি অ্যাডমিন এখন
privateSpacePolicyব্যবহার করে প্রাইভেট স্পেস তৈরি করার অনুমতি দিতে বা বাতিল করতে পারবেন। -
Android 15 এবং তার পরবর্তী ভার্সনের জন্য, আমরা
WifiRoamingPolicy-এWifiRoamingModeনিয়ে এসেছি, যা আইটি অ্যাডমিনদের সম্পূর্ণ ম্যানেজ করা ডিভাইসে এবং কোম্পানি-মালিকানাধীন ডিভাইসে অফিস প্রোফাইলে নির্দিষ্ট SSID-এর জন্য ওয়াই-ফাই রোমিং বন্ধ করার অনুমতি দেয়। - আমাদের ডকুমেন্টেশনের বিভিন্ন আইটেম আপডেট করা হয়েছে:
-
keyguardDisableফিল্ডের বিবরণে এখন ম্যানেজমেন্ট মোড সম্পর্কে তথ্য অন্তর্ভুক্ত করা হয়েছে। -
securityPostureডকুমেন্টেশনে এখন একটি টেবিল অন্তর্ভুক্ত করা হয়েছে যা প্রতিটি AM API রায়ের জন্য সমতুল্য Play Integrity API রায় দেখায়।
-
নভেম্বর ২০২৪
Android Management API
-
গ্রাহক সাইন-আপ করার সময় আমরা এখন ব্যবহারকারীদের তাদের ইমেল আইডি পরিবর্তন করতে দিই না। এছাড়াও, সাইন-আপ URL তৈরি করার সময় আমরা
admin_email-এর জন্য যাচাইকরণ চালু করেছি। - আমাদের ডকুমেন্টেশনের বিভিন্ন আইটেম আপডেট করা হয়েছে:
-
আমরা
addUserDisabledনীতির বিবরণ আপডেট করেছি। যেসব ডিভাইসেmanagementModeহলDEVICE_OWNER, সেখানে এই ফিল্ড উপেক্ষা করা হয় এবং ব্যবহারকারীকে কখনই ব্যবহারকারী যোগ করতে বা সরাতে দেওয়া হয় না। -
আমরা
ExtensionConfigআপডেট করেছি যাতে স্পষ্ট করা যায় যে ব্যাটারি সংক্রান্ত বিধিনিষেধ থেকে অব্যাহতি Android 11 ও তার পরবর্তী যেকোনও ভার্সনের ক্ষেত্রে প্রযোজ্য। -
আমরা
PermissionPolicy-এর বিবরণ আপডেট করেছি . -
আমরা স্পষ্ট করেছি যে কতগুলি অ্যাপ্লিকেশনে একটি স্কোপ ডেলিগেট করা যেতে পারে
DelegatedScopeenum-এ।
-
আমরা
অক্টোবর ২০২৪
Android Management API
- আমরা
CommonCriteriaModeনীতির আচরণ আপডেট করেছি।
COMMON_CRITERIA_MODE_ENABLEDএখন ক্রিপ্টোগ্রাফিক পলিসি ইন্টিগ্রিটি চেক ও অতিরিক্ত নেটওয়ার্ক সার্টিফিকেট যাচাইকরণ চালু করবে।statusReportingSettings.commonCriteriaModeEnabledtrue-এ সেট করা থাকলেPolicySignatureVerificationStatus-এ নীতি ইন্টিগ্রিটি চেক করার ফলাফল সেট করা হয়।
ডিফল্ট ভ্যালুর আচরণে কোনও পরিবর্তন করা হয়নি (COMMON_CRITERIA_MODE_UNSPECIFIED) অথবাCOMMON_CRITERIA_MODE_DISABLED-এর মাধ্যমে স্পষ্টভাবে এটি বন্ধ করার সময়। - আমরা
PERSONAL_USAGE_DISALLOWED_USERLESS-এর জন্য ডকুমেন্টেশন আপডেট করেছি যাতে ডেভেলপারদের মনে করিয়ে দেওয়া যায় যে ২০২৫ সালের জানুয়ারির আগে এই পরিবর্তন করা প্রয়োজন। এই পরিবর্তন বাদ দেওয়া হলে, এনরোলমেন্টের সময় ব্যবহারকারীরা "Google-এর মাধ্যমে যাচাই করুন" প্রম্পট দেখতে পেতে পারেন, যখন তাদের আইটি অ্যাডমিন এই ফিচার চালু করে রেখেছেন।
এই ফিচারের সম্পূর্ণ টাইমলাইন Android Enterprise পার্টনার পোর্টালে প্রকাশ করা হয়েছে: ফিচার টাইমলাইন: উন্নত সাইন-আপ ফ্লো, ডিভাইস এনরোলমেন্ট এবং অন-ডিভাইস অভিজ্ঞতা। - আমরা
CrossProfileDataSharing-এর জন্য ডকুমেন্টেশন আপডেট করেছি যাতে ইনটেন্টের মাধ্যমে সহজ ডেটা শেয়ারিংয়ের বিবরণ অন্তর্ভুক্ত করা যায়।
সেপ্টেম্বর ২০২৪
Android Management API
Android Management API-তে এখন নিম্নলিখিত Android 15 ফিচার কাজ করে:
- Android 15 এবং তার পরবর্তী ভার্সনের জন্য ওয়াই-ফাই রোমিং সেটিংস কন্ট্রোল করতে নতুন নীতি যোগ করা হয়েছে।
আইটি অ্যাডমিন
WifiRoamingPolicyব্যবহার করে পছন্দসইWifiRoamingModeবেছে নিতে পারবেন। সম্পূর্ণভাবে ম্যানেজ করা ডিভাইসে এবং কোম্পানির মালিকানাধীন ডিভাইসে অফিস প্রোফাইলে কাজ করে।
Android 15 রিলিজ
Android Management API
Android Management API-তে এখন নিম্নলিখিত Android 15 ফিচার কাজ করে:
- Android 15-এ
খোঁজার জন্য সার্কেল বানান ফিচার নিয়ন্ত্রণ করার জন্য নতুন নীতি চালু করা হয়েছে। আইটি অ্যাডমিনরা এই ফিচার নিয়ন্ত্রণ করতে
AssistContentPolicyব্যবহার করতে পারবেন। - Android 15-এ অ্যাপের ফিশিং শনাক্তকরণ নিয়ন্ত্রণ করার জন্য নতুন নীতি চালু করা হয়েছে।
আইটি অ্যাডমিনরা
ContentProtectionPolicyব্যবহার করে নিয়ন্ত্রণ করতে পারবেন যে অ্যাপটি ফিশিং ম্যালওয়্যারের জন্য ডিভাইসে অপব্যবহার শনাক্তকরণ (ODAD) দ্বারা স্ক্যান করা হয়েছে কিনা। - Android 15,
DisplaySettingsনীতি ব্যবহার করে অফিস প্রোফাইল সহ কোম্পানির মালিকানাধীন ডিভাইসে স্ক্রিনের উজ্জ্বলতা এবং স্ক্রিন টাইমআউট সেটিংসের সহায়তা আরও বাড়ায়। এই সেটিং আগে শুধুমাত্র সম্পূর্ণ ম্যানেজ করা ডিভাইসে উপলভ্য ছিল।
আগস্ট ২০২৪
Android Management API
- Android 13+ ভার্সনে, আইটি অ্যাডমিন এখন
NetworkInfo-এ অন্তর্ভুক্তTelephonyInfo-এর সিম কার্ডের সাথে সম্পর্কিতICCIDকোয়েরি করতে পারবেন। এটি সম্পূর্ণভাবে ম্যানেজ করা ডিভাইসে কাজ করে যখনstatusReportingSettings-এরnetworkInfoEnabledফিল্ডtrue-এ সেট করা থাকে। - আমাদের ডকুমেন্টেশনের বিভিন্ন আইটেম আপডেট করা হয়েছে:
- আমরা কমন ক্রাইটেরিয়া মোডের ডকুমেন্টেশন আপডেট করেছি যাতে এটি স্পষ্ট করা যায় যে এটি শুধুমাত্র Android 11 বা তার পরবর্তী ভার্সনে চলা কোম্পানির মালিকানাধীন ডিভাইসে কাজ করে।
- আমরা
SigninDetail-এDefaultStatusঐচ্ছিক ফিল্ডটি ডকুমেন্ট করেছি।
জুলাই ২০২৪
Android Management API
- আমাদের ডকুমেন্টেশনের বিভিন্ন আইটেম আপডেট করা হয়েছে:
- আমরা
enrollmentToket.create-এর ডকুমেন্টেশন থেকে এই নোটটি সরিয়ে দিয়েছি যে, টোকেন কন্টেন্ট আর ফিরিয়ে আনা যাবে না, কারণenrollmentTokens.getব্যবহার করে এনরোলমেন্ট টোকেন ভ্যালু পাওয়া সম্ভব। - আমরা
NonComplianceReasonডকুমেন্টেশন স্পষ্ট করেছি।
- আমরা
জুন ২০২৪
Android Management API
- আইটি অ্যাডমিন এখন
DisplaySettingsনীতি ব্যবহার করে স্ক্রিনের উজ্জ্বলতা এবং স্ক্রিন টাইমআউট সেটিংস নিয়ন্ত্রণ করতে পারবেন। Android 9 এবং তার পরবর্তী ভার্সনে সম্পূর্ণভাবে ম্যানেজ করা ডিভাইসে কাজ করে। - আমরা আমাদের ডকুমেন্টেশন আপডেট করেছি যাতে ব্যাখ্যা করা যায় যে,
AUTO_UPDATE_HIGH_PRIORITYব্যবহার করার সময়ও, Android-এর ইকোসিস্টেম জুড়ে বড় ডিপ্লয়মেন্ট সহ অ্যাপের আপডেট হতে ২৪ ঘণ্টা পর্যন্ত সময় লাগতে পারে। - আমরা Android Management API SDK (AMAPI SDK) আপডেট করেছি যাতে এই লাইব্রেরি (মূলত এক্সটেনসিবিলিটি SDK নামে পরিচিত)
এখন যে বিভিন্ন ব্যবহারের ক্ষেত্রে কাজ করে তা ব্যাখ্যা করা যায়। আপডেট করা ডকুমেন্টেশনে এগুলি কভার করা হয়েছে:
লেটেস্ট ভার্সন কোনটি তা জানতে AMAPI SDK রিলিজ নোট দেখুন।
মে ২০২৪
Android Management API
-
enrollmentTokens-এর জন্যgetএবংlistপদ্ধতি এখন পপুলেট করাvalue,qrCodeএবংallowPersonalUsageফিল্ড ফিরিয়ে দেয়। - সম্পূর্ণভাবে ম্যানেজ করা ডিভাইসের জন্য,
AllowPersonalUsageসেটিং এখনPERSONAL_USAGE_DISALLOWED_USERLESS-এ কাজ করে। - Android 11+ ভার্সনে নতুন
UserControlSettingsনীতি নির্দিষ্ট কোনও অ্যাপের জন্য ব্যবহারকারীর কন্ট্রোল অনুমোদিত কিনা তা নির্দিষ্ট করার অনুমতি দেয়।UserControlSettings-এর মধ্যে জোর করে বন্ধ করা এবং অ্যাপ ডেটা মুছে ফেলার মতো ব্যবহারকারীর অ্যাকশন অন্তর্ভুক্ত। - AMAPI SDK-এর 1.1.5 ভার্সন এখন উপলভ্য। রিলিজ নোট
পৃষ্ঠায় অতিরিক্ত
তথ্য উপলভ্য।
মনে রাখবেন: আমরা লাইব্রেরির লেটেস্ট উপলভ্য ভার্সন ব্যবহার করার জন্য সাজেস্ট করি যাতে আপনি উপলভ্য ত্রুটি সমাধান ও উন্নতির সুবিধা পেতে পারেন।
এপ্রিল ২০২৪
Android Management API
- Android 13+ ভার্সনে, কোম্পানির মালিকানাধীন ডিভাইসের জন্য, আমরা কন্ট্রোল যোগ করেছি
যার মাধ্যমে কোন ওয়াই-ফাই SSID ডিভাইসের সাথে কানেক্ট করতে পারবে তা নিয়ন্ত্রণ করা যাবে।
WifiSsidPolicyব্যবহার করে আইটি অ্যাডমিনরা অনুমোদিত তালিকা (WIFI_SSID_ALLOWLIST) বা ব্লকলিস্টে (WIFI_SSID_DENYLIST) যোগ করার জন্য SSID-এর তালিকা নির্দিষ্ট করতে পারেন। - কর্পোরেট-মালিকানাধীন ডিভাইসের জন্য, আমরা হার্ডওয়্যার শনাক্তকারী (IMEI,
MEID এবং সিরিয়াল নম্বর)
ProvisioningInfo-এ যোগ করেছি যা EMM এখন সাইন-ইন URL ব্যবহার করে ডিভাইস সেট-আপ করার সময় অ্যাক্সেস করতে পারবে।
মার্চ ২০২৪
Android Management API
- আমরা
InstallConstraintব্যবহার করে অ্যাপ ইনস্টলেশনের উপর অতিরিক্ত কন্ট্রোল যোগ করেছি, আইটি অ্যাডমিন নির্দিষ্ট মাপকাঠির উপর ভিত্তি করে অ্যাপ ইনস্টলেশন সীমাবদ্ধ করতে পারবেন।
installPriorityসেট করার মাধ্যমে, আইটি অ্যাডমিনরা নিশ্চিত করতে পারেন যে গুরুত্বপূর্ণ অ্যাপগুলি প্রথমে ইনস্টল করা হয়েছে। - Android 10+ ভার্সনে, AMAPI,
openNetworkConfiguration-এ
নিরাপত্তা ভ্যালু WPA3-Enterprise_192 পাস করার মাধ্যমে এন্টারপ্রাইজ ১৯২ বিট নেটওয়ার্ক কনফিগার করার সুবিধা দেয়।
Android 13+ ভার্সনে,MinimumWifiSecurityLevelনীতিতে, আমরা এখনENTERPRISE_BIT192_NETWORK_SECURITYসাপোর্ট করি, যা ডিভাইস যাতে এই নিরাপত্তা লেভেলের নিচে থাকা ওয়াই-ফাই নেটওয়ার্কে কানেক্ট না করে তা নিশ্চিত করতে ব্যবহার করা যেতে পারে। - আমরা
UsbDataAccessসেটিং আপডেট করেছি যাতেUSB_DATA_ACCESS_UNSPECIFIEDভ্যালু ডিফল্ট হিসেবেDISALLOW_USB_FILE_TRANSFERহয়ে যায়।
ফেব্রুয়ারি ২০২৪
Android Management API
- Android 9+ ভার্সনে, আইটি অ্যাডমিন এখন
printingPolicyফিল্ড ব্যবহার করে প্রিন্ট করার অনুমতি দেওয়া হবে কিনা তা নিয়ন্ত্রণ করতে পারবেন। - Android 14+ ভার্সনের জন্য,
CredentialProvider
অ্যাপ কন্ট্রোল করতে নতুন নীতি যোগ করা হয়েছে। অ্যাপটি ক্রেডেনশিয়াল প্রোভাইডার হিসেবে কাজ করার অনুমতি পাবে কিনা তা নিয়ন্ত্রণ করতে আইটি অ্যাডমিনরা
credentialProviderPolicyফিল্ড ব্যবহার করতে পারেন। - ডিভাইসে
Arm মেমরি ট্যাগিং এক্সটেনশন (MTE) নিয়ন্ত্রণ করার জন্য নতুন নীতি যোগ করা হয়েছে। Android 14 ও তার পরবর্তী যেকোনও ভার্সন সহ কোম্পানির মালিকানাধীন ডিভাইসে
MtePolicyফিল্ডটি সম্পূর্ণভাবে ম্যানেজ করা ডিভাইস ও অফিস প্রোফাইলে কাজ করে। - আইটি অ্যাডমিনের ট্রিগার করা ইনস্টল সংক্রান্ত সমস্যা AM API কীভাবে রিসিভ করে তা আমরা আপডেট করেছি। এই মাইগ্রেশনের ফলে,
InstallationFailureReasonফিল্ডে এখন ক্লায়েন্ট সমস্যাও (সার্ভার সমস্যার পাশাপাশি) অন্তর্ভুক্ত করা হয়েছে। - Android 12+ ভার্সনের জন্য, আইটি অ্যাডমিন এন্টারপ্রাইজ ওয়াই-ফাই যাচাইকরণের জন্য ডিভাইসে ইনস্টল করা কী পেয়ার
ব্যবহার করতে পারবেন। আরও তথ্যের জন্য
ওপেন নেটওয়ার্ক কনফিগারেশনে (ONC)
ClientCertKeyPairAliasনতুন ফিল্ড এবং আমাদের নেটওয়ার্ক কনফিগারেশন নির্দেশিকা দেখুন।
জানুয়ারি ২০২৪
Android Management API
- আপনার কাস্টম DPC দ্বারা ম্যানেজ করা ডিভাইস এখন Android Management API ব্যবহার করার জন্য মাইগ্রেট করা যাবে।
ডিসেম্বর ২০২৩
Android Management API
- ওয়াই-ফাই নেটওয়ার্কে কানেক্ট করার জন্য প্রয়োজনীয় বিভিন্ন ন্যূনতম নিরাপত্তা লেভেল নির্ধারণ করতে
MinimumWifiSecurityLevelযোগ করা হয়েছে। Android 13 ও তার পরবর্তী যেকোনও ভার্সন সহ সম্পূর্ণ ম্যানেজ করা ডিভাইস এবং কোম্পানির মালিকানাধীন ডিভাইসে অফিস প্রোফাইলে কাজ করে।
নভেম্বর ২০২৩
Android Management API
- Android 12+ এখন পাসওয়ার্ড ছাড়া এন্টারপ্রাইজ ওয়াই-ফাই নেটওয়ার্ক
কনফিগারেশন সাপোর্ট করে, যা
ওপেন নেটওয়ার্ক কনফিগারেশন-এ
IdentityওPasswordফিল্ড ব্যবহার করে। Android 12-এর আগে থেকেই এটি কাজ করে।মনে রাখবেন: Android 12+ ভার্সনে, EAP ইউজারনেম/পাসওয়ার্ড যাচাইকরণ সহ ওয়াই-ফাই নেটওয়ার্কের ক্ষেত্রে, ব্যবহারকারীর পাসওয়ার্ড না দেওয়া হলে এবং
AutoConnect-কেtrueহিসেবে সেট করা হলে, ডিভাইসটি র্যান্ডমভাবে তৈরি করা প্লেসহোল্ডার পাসওয়ার্ডের মাধ্যমে নেটওয়ার্কের সাথে কানেক্ট করার চেষ্টা করতে পারে। ব্যবহারকারীর পাসওয়ার্ড না দেওয়া হলে, এটি এড়াতে,AutoConnect-কেfalse-এ সেট করুন। - দ্রুত একের পর এক ঘটা স্থানীয় ডিভাইস ইভেন্ট ব্যাচ করা হয় এবং
EMM-এ একটি
Pub/Sub মেসেজ হিসেবে রিপোর্ট করা হয়।
১ইভেন্টের ধরন অন-ডিভাইস ইভেন্ট এবং সংশ্লিষ্ট EMM বিজ্ঞপ্তির মধ্যে প্রত্যাশিত লেটেন্সি1 আগের আচরণ নতুন আচরণ বেশি গুরুত্বপূর্ণ কী করা অ্যাপের স্ট্যাটাস তৎক্ষণাৎ, প্রতি মিনিটে সর্বাধিক একটি রিপোর্ট তৎক্ষণাৎ, প্রতি মিনিটে সর্বাধিক একটি রিপোর্ট স্ট্যান্ডার্ড প্রায়োরিটি কীড অ্যাপ স্ট্যাটাস শিডিউল-ভিত্তিক এক মিনিটের মধ্যে অ্যাপ্লিকেশন-সম্পর্কিত ইভেন্ট প্রভিশনিং করার সময়, আইটি অ্যাডমিনের দ্বারা নির্ধারিত ইনস্টল স্ট্যাটাস সহ অ্যাপের জন্য২ অন্যান্য প্রভিশনিং-সম্পর্কিত ইভেন্টে ইন্টিগ্রেট করা হয়েছে অন্যান্য সম্পর্কিত প্রভিশনিং ইভেন্টের উপরে এক মিনিটের মধ্যে অ্যাপের জন্য, আইটি অ্যাডমিনের দ্বারা সংজ্ঞায়িত ইনস্টল স্ট্যাটাস সহ, প্রভিশনিংয়ের পরে অ্যাপ্লিকেশন-সম্পর্কিত ইভেন্ট২ শিডিউল-ভিত্তিক ৫ মিনিটের মধ্যে অ্যাপ্লিকেশন-সম্পর্কিত ইভেন্ট, প্রভিশনিং চলাকালীন এবং প্রভিশনিংয়ের পরে, যেসব অ্যাপের ইনস্টল স্ট্যাটাস কর্মচারী3 দ্বারা নির্ধারিত হয় শিডিউল-ভিত্তিক ৬০ মিনিটের মধ্যে অন্যান্য অন-ডিভাইস অ্যাপ ইভেন্ট শিডিউল-ভিত্তিক ৬০ মিনিটের মধ্যে নিয়ন্ত্রিত পরিস্থিতির উপর ভিত্তি করে সেরা প্রচেষ্টার টার্গেট। আসল লেটেন্সি বিভিন্ন ডিভাইস ও পরিবেশগত বিষয়ের উপর নির্ভর করে আলাদা হতে পারে।
২InstallTypeঅ্যাপের উপর নীতি এনফোর্স করা হয়েছে:FORCE_INSTALLED,BLOCKED,REQUIRED_FOR_SETUP,PREINSTALLEDএবংKIOSK।
৩InstallTypeউপলভ্য অ্যাপের মধ্যে:AVAILABLE,INSTALL_TYPE_UNSPECIFIED.
অক্টোবর ২০২৩
Android Management API
SetupActionহিসেবে লঞ্চ করা অ্যাপ এখন এনরোলমেন্ট বাতিল করতে পারবে। এটি কোম্পানির মালিকানাধীন ডিভাইস রিসেট করবে অথবা ব্যক্তিগত মালিকানাধীন ডিভাইসে অফিস প্রোফাইল মুছে দেবে।
Android 14 রিলিজ
Android Management API
Android 14 রিলিজ হওয়ার সাথে সাথে, Android Management API এখন নিম্নলিখিত Android 14 ফিচার সাপোর্ট করে:
- অফিস প্রোফাইলের পরিচিতি অ্যাক্সেস করার সুবিধা
সিস্টেম অ্যাপ্লিকেশন এবং ব্যক্তিগত অ্যাপে সীমাবদ্ধ করা হচ্ছে, যা
exemptionsToShowWorkContactsInPersonalProfile-এ উল্লেখ করা আছে। এখন সব ব্যক্তিগত অ্যাপ, বেছে নেওয়া ব্যক্তিগত অ্যাপ বা কোনও ব্যক্তিগত অ্যাপের জন্য অফিস প্রোফাইলের পরিচিতি অ্যাক্সেস করার সুবিধা চালু করা যেতে পারে।সুবিধার জন্য,
showWorkContactsInPersonalProfile-এ নতুনSHOW_WORK_CONTACTS_IN_PERSONAL_PROFILE_DISALLOWED_EXCEPT_SYSTEMবিকল্পটি নিশ্চিত করে যে, অফিসের পরিচিতি অ্যাক্সেস করার জন্য একমাত্র ব্যক্তিগত অ্যাপ হল ডিভাইসের ডিফল্ট ডায়ালার, Messages এবং পরিচিতি অ্যাপ। এই ক্ষেত্রে, ব্যবহারকারীর কনফিগার করা Dialer, Messages ও Contacts অ্যাপ অথবা অন্য কোনও সিস্টেম বা ব্যবহারকারীর ইনস্টল করা ব্যক্তিগত অ্যাপ, অফিসের পরিচিতি কোয়েরি করতে পারবে না। - ডিভাইসে আল্ট্রা ওয়াইডব্যান্ড রেডিওর
ব্যবহার বন্ধ করুন। নতুন
deviceRadioState.ultraWidebandStateনীতি ব্যবহার করে এটি করা যেতে পারে। - মোবাইল 2G-এর ব্যবহার ব্লক করুন,
নেটওয়ার্ক সুরক্ষা উন্নত করুন। এটি নতুন
deviceRadioState.cellularTwoGStateনীতির মাধ্যমে অফার করা হয়। - Android 14-এ
কাস্টমাইজ করা যায় এমন লক স্ক্রিন শর্টকাট ফিচার নিয়ে আসা হয়েছে।
লক স্ক্রিন ফিচার অ্যাডমিন কন্ট্রোল, যার মধ্যে ক্যামেরা, ফিঙ্গারপ্রিন্ট আনলক, ফেস আনলক ইত্যাদি অন্তর্ভুক্ত, নতুন
SHORTCUTSবিকল্প ব্যবহার করে লকস্ক্রিন শর্টকাট বন্ধ করার জন্য আরও বাড়ানো হয়েছে।
সেপ্টেম্বর ২০২৩
Android Management API
- ডিভাইস ও প্রোভিশনিং সংক্রান্ত তথ্য এখন সেট-আপের সময় ঐচ্ছিকভাবে
উদ্ধার করা যেতে পারে, যার ফলে ডেভেলপাররা সেট-আপের সময় আরও টার্গেট করা নীতি তৈরি করতে
অথবা সরবরাহ করা অ্যাট্রিবিউট অনুযায়ী ডিভাইস ফিল্টার করতে পারবেন। সাইন-ইন url-এ
এখন একটি
provisioningInfoপ্যারামিটার অন্তর্ভুক্ত থাকবে যা নতুন provisioningInfo get পদ্ধতি ব্যবহার করে সংশ্লিষ্ট ডিভাইসের বিবরণের জন্য এক্সচেঞ্জ করা যেতে পারে। SigninDetailsএখন কাস্টমাইজ করা যায় এমনtokenTagভ্যালুর মাধ্যমে একে অপরের থেকে আলাদা করা যাবে।
আগস্ট ২০২৩
Android Management API
- কোম্পানির মালিকানাধীন ডিভাইসের জন্য লস্ট মোড চালু করা হয়েছে। লস্ট মোড নিয়োগকারীদের দূরবর্তী স্থান থেকে হারিয়ে যাওয়া ডিভাইস লক ও সুরক্ষিত করতে এবং বিকল্প হিসেবে ডিভাইসের স্ক্রিনে যোগাযোগের তথ্য সহ মেসেজ দেখাতে সাহায্য করে যাতে ডিভাইসটি ফেরত পাওয়া যায়।
- সার্টিফিকেট বেছে নেওয়ার ডেলিগেশনের জন্য সহায়তা যোগ করা হয়েছে যা অনুরোধকারী অ্যাপের হয়ে
KeyChain সার্টিফিকেট বেছে নেওয়ার জন্য অ্যাপকে অ্যাক্সেস দেয়।
আরও বিবরণের জন্য
DelegatedScope.CERT_SELECTIONদেখুন। - অতিরিক্ত ওয়াই-ফাই ম্যানেজমেন্ট নীতি যোগ করা হয়েছে:
configureWifi- অ্যাডমিন এখন ওয়াই-ফাই নেটওয়ার্ক যোগ বা কনফিগার করার সুবিধা বন্ধ করতে পারবেন।wifiConfigDisabledএখন বন্ধ করা হয়েছে।wifiDirectSettings- এই নীতি ব্যবহার করে ওয়াই-ফাই ডাইরেক্ট কনফিগার করা বন্ধ করা যেতে পারে।tetheringSettings- এই নীতি ওয়াই-ফাই টিথারিং বা সব ধরনের টিথারিং বন্ধ করতে ব্যবহার করা যেতে পারে।tetheringConfigDisabledএখন বন্ধ করা হয়েছে।wifiState- ব্যবহারকারীর ডিভাইসে জোর করে ওয়াই-ফাই চালু/বন্ধ করতে এই নীতি ব্যবহার করা যেতে পারে।
- Android 13 এবং তার পরবর্তী ভার্সন থেকে অ্যাডমিনের কনফিগার করা ওয়াই-ফাই নেটওয়ার্ক শেয়ার করার সুবিধা বন্ধ করা হবে
জুলাই ২০২৩
Android Management API
- অ্যাপটি ব্যবহারকারী নিজে ইন্টার্যাক্ট করতে পারেন এমন কিনা তা জানাতে
ApplicationReport-এuserFacingTypeফিল্ড যোগ করা হয়েছে। ONC_WIFI_INVALID_ENTERPRISE_CONFIGনির্দিষ্ট নীতি লঙ্ঘন সংক্রান্ত কারণ যোগ করা হয়েছে।
এন্টারপ্রাইজ ওয়াই-ফাই নেটওয়ার্কেDomainSuffixMatchসেট করা না থাকলে,INVALID_VALUEকারণ সহ নীতি লঙ্ঘন এবং নির্দিষ্ট কারণONC_WIFI_INVALID_ENTERPRISE_CONFIGরিপোর্ট করা হয়।- নতুন Pub/Sub বিজ্ঞপ্তি
EnrollmentCompleteEventযোগ করা হয়েছে,UsageLogEvent-এর ধরন হিসেবে যা ডিভাইস এনরোলমেন্ট সম্পূর্ণ করলে প্রকাশ করা হয়। airplaneModeStateযোগ করা হয়েছেdeviceRadioState-এ যাতে বিমান মোডের বর্তমান অবস্থা নিয়ন্ত্রণ করা যায় এবং ব্যবহারকারী এটি টগল করে চালু বা বন্ধ করতে পারেন কিনা তা জানা যায়। ডিফল্ট হিসেবে, ব্যবহারকারীকে বিমান মোড টগল করে চালু বা বন্ধ করার অনুমতি দেওয়া হয়। Android 9 এবং তার পরবর্তী ভার্সনে, সম্পূর্ণভাবে ম্যানেজ করা ডিভাইস এবং কোম্পানির মালিকানাধীন ডিভাইসে অফিস প্রোফাইলে কাজ করে।
জুন ২০২৩
Android Management API
- Android 6+ ভার্সনের জন্য এন্টারপ্রাইজ ওয়াই-ফাই নেটওয়ার্ক কনফিগার করতে
ওপেন
নেটওয়ার্ক কনফিগারেশন-এ
DomainSuffixMatchফিল্ডের জন্য অতিরিক্ত সহায়তা।DomainSuffixMatchছাড়া এন্টারপ্রাইজ ওয়াই-ফাই কনফিগারেশনকে অসুরক্ষিত হিসেবে বিবেচনা করা হয় এবং প্ল্যাটফর্মের দ্বারা বাতিল করা হবে। -
UsbDataAccessনীতি সেটিংস যোগ করা হয়েছে যা অ্যাডমিনদের USB ডেটা ট্রান্সফার করার সুবিধা সম্পূর্ণভাবে বন্ধ করার অনুমতি দেয়।usbFileTransferDisabledএখন বন্ধ করা হয়েছে,UsbDataAccessব্যবহার করুন।
ডিসেম্বর ২০২২
Android Management API
-
দুটি নতুন API ফিল্ড যোগ করার মাধ্যমে, অফিস প্রোফাইল উইজেটের ম্যানেজমেন্ট ক্ষমতা উন্নত করা হয়েছে: অ্যাপ্লিকেশন লেভেলে
workProfileWidgetsএবং ডিভাইস লেভেলেworkProfileWidgetsDefault। অফিস প্রোফাইলে চলা কোনও অ্যাপ্লিকেশন পেরেন্ট প্রোফাইলে (যেমন, হোম স্ক্রিন) উইজেট তৈরি করতে পারবে কিনা, তা আরও ভালোভাবে নিয়ন্ত্রণ করা যায়। এই কার্যকারিতা ডিফল্ট হিসেবে অনুমোদিত নয়, তবেworkProfileWidgetsওworkProfileWidgetsDefaultব্যবহার করে অনুমোদিত হিসেবে সেট করা যেতে পারে এবং এটি শুধুমাত্র অফিস প্রোফাইলের জন্য কাজ করে। -
ওয়াই-ফাই নেটওয়ার্ক কনফিগার করার সময় MAC অ্যাড্রেস র্যান্ডমাইজেশন সেটিংস সেট করার জন্য আমরা সহায়তা যোগ করেছি। অ্যাডমিন এখন ওয়াই-ফাই নেটওয়ার্ক কনফিগার করার সময়
MACAddressRandomizationMode-কেHardwareনাকিAutomatic-এ সেট করা হবে তা নির্দিষ্ট করতে পারবেন। এটি Android 13 ও তার পরবর্তী ভার্সনের OS-এ কাজ করে এবং সব ম্যানেজমেন্ট মোডে প্রযোজ্য।Hardware-এ সেট করা থাকলে, ফ্যাক্টরি MAC অ্যাড্রেস ওয়াই-ফাই নেটওয়ার্কে কনফিগার করা হবে, যেখানেAutomatic-এ সেট করা থাকলে, MAC অ্যাড্রেস র্যান্ডম হবে। - আমাদের ডকুমেন্টেশনের বিভিন্ন আইটেম আপডেট করা হয়েছে:
-
devicePostureএবংsecurityRiskমূল্যায়নের সম্ভাব্য উত্তর সম্পর্কে স্পষ্টতা প্রদান করার জন্য নিরাপত্তা সংক্রান্ত পোস্টার বোঝা তৈরি করা হয়েছে। -
আপডেট করার ফ্রিকোয়েন্সির সাথে আরও বেশি নমনীয়তার কারণে
autoUpdatePolicy-এর জন্য একটি সাজেস্ট করা বিকল্প হিসেবেautoUpdateModeপ্রদান করা হয়েছে। -
আমরা স্পষ্ট করে জানিয়েছি যে
BlockActionএবংWipeActionকোম্পানির মালিকানাধীন ডিভাইসে সীমাবদ্ধ। - বিভিন্ন ধরনের বিজ্ঞপ্তির জন্য রিসোর্সের ধরন সঠিকভাবে দেখানোর জন্য Pub/Sub বিজ্ঞপ্তি পৃষ্ঠা আপডেট করা হয়েছে।
- Android 13+ ভার্সনের ক্ষেত্রে, এক্সটেনশন অ্যাপ ব্যাটারি সংক্রান্ত বিধিনিষেধ থেকে অব্যাহতি পায়, তাই সেগুলিকে বিধিনিষেধযুক্ত অ্যাপ স্ট্যান্ডবাই বাকেটে রাখা হবে না।
অক্টোবর ২০২২
Android Management API
- আমাদের ডকুমেন্টেশনের বিভিন্ন আইটেম আপডেট করা হয়েছে:
- আমরা ডিভাইস-লেভেল ম্যানেজমেন্টের গ্র্যানুলার ক্ষমতা চালু করার জন্য প্রতিটি ডিভাইসে একটি করে নীতি রাখার সাজেশন দিই।
- FreezePeriods যাতে প্রত্যাশা অনুযায়ী কাজ করে, তার জন্য সিস্টেম আপডেট নীতি SYSTEM_UPDATE_TYPE_UNSPECIFIED. হিসেবে সেট করা যাবে না।
- কোম্পানির মালিকানাধীন ডিভাইস প্রোভিশনিং চলাকালীন পাসওয়ার্ড ধাপের দৃশ্যমানতা সম্পর্কিত নীতি আপডেটের জন্য অতিরিক্ত সাজেশন প্রদান করা হয়েছে।
- shareLocationDisabled সম্পূর্ণভাবে ম্যানেজ করা ডিভাইস এবং ব্যক্তিগত মালিকানাধীন অফিস প্রোফাইলের জন্য কাজ করে।
- আমরা enterprises.devices.delete-এর ব্যবহার এবং ডিভাইসের দৃশ্যমানতার উপর এর প্রভাব সম্পর্কে একটি আপডেট করা বিবরণ প্রদান করেছি।
- এনরোলমেন্ট টোকেনের সর্বাধিক সময়সীমা এখন ১০,০০০ বছর, যা আগে ৯০ দিন ছিল।
১২ জুলাই ২০২২
Android Management API
- NETWORK_ACTIVITY_LOGS এবং SECURITY_LOGS ভ্যালু DelegatedScope-এ যোগ করা হয়েছে যাতে ডিভাইস নীতি অ্যাপ্লিকেশনকে সংশ্লিষ্ট লগে অ্যাক্সেস দেওয়া যায়।
১৪ জুন ২০২২
Android Management API
- নীতি প্রয়োগ সংক্রান্ত সমস্যার বিস্তারিত প্রসঙ্গ প্রদান করতে NonComplianceDetail-এ specificNonComplianceReason এবং specificNonComplianceContext যোগ করা হয়েছে।
৬ জুন ২০২২
Android Management API
- অ্যাডমিনকে কোনও অ্যাপের অ্যাপ্লিকেশন ডেটা রিমোটলি মুছে ফেলার অনুমতি দিতে একটি কমান্ড যোগ করা হয়েছে।
- এনরোলমেন্ট টোকেন এখন আগের সর্বাধিক ৯০ দিনের চেয়ে বেশি সময়সীমা সহ তৈরি করা যেতে পারে, যা প্রায় ১০,০০০ বছর পর্যন্ত হতে পারে। এনরোলমেন্ট টোকেন ৯০ দিনের বেশি সময় ধরে থাকলে, সেটির দৈর্ঘ্য ২৪টি অক্ষর হবে, তবে টোকেন ৯০ দিন বা তার কম সময় ধরে থাকলে, সেটির দৈর্ঘ্য ২০টি অক্ষর হবে।
May 24 2022
Android Management API
- কী অ্যাটেস্টেশন-এর মতো হার্ডওয়্যার-ব্যাকড নিরাপত্তা ফিচার এখন ডিভাইসের ইন্টিগ্রিটি মূল্যায়নের জন্য ব্যবহার করা হবে, যদি ডিভাইসটি তা সাপোর্ট করে। এটি সিস্টেম ইন্টিগ্রিটির একটি শক্তিশালী গ্যারান্টি প্রদান করে। যেসব ডিভাইস এই মূল্যায়ন পাস করতে পারে না বা এই ধরনের হার্ডওয়্যার-ব্যাকড নিরাপত্তা ফিচার কাজ করে না, সেগুলি নতুন HARDWARE_BACKED_EVALUATION_FAILED SecurityRisk রিপোর্ট করবে।
১৬ মে ২০২২
Android Management API
- অফিস প্রোফাইলের জন্য আলাদা লক প্রয়োজন কিনা তা অ্যাডমিনকে কনফিগার করার অনুমতি দিতে PasswordPolicies-এ unifiedLockSettings যোগ করা হয়েছে।
২৫ মার্চ ২০২২
Android Management API
- AlwaysOnVpnPackage সেটিং থেকে কোন কোন অ্যাপকে অব্যাহতি দেওয়া উচিত তা নির্দিষ্ট করতে alwaysOnVpnLockdownExemption যোগ করা হয়েছে।
- Play EMM API প্রোডাক্ট রিসোর্স থেকে অ্যাপ্লিকেশন রিসোর্সে উপলভ্য সব ফিল্ড যোগ করা হয়েছে।
২২ ফেব্রুয়ারি ২০২২
Android Management API
- ক্যামেরা ও ক্যামেরা টগল ব্যবহার নিয়ন্ত্রণ করতে cameraAccess এবং মাইক্রোফোন ও মাইক্রোফোন টগল ব্যবহার নিয়ন্ত্রণ করতে microphoneAccess যোগ করা হয়েছে। এইসব ফিল্ড যথাক্রমে নতুন বাতিল করা cameraDisabled এবং unmuteMicrophoneDisabled-এর পরিবর্তে ব্যবহার করা হয়।
১৫ ফেব্রুয়ারি ২০২২
AMAPI SDK
- ছোটখাটো সমস্যার সমাধান করা হয়েছে। আরও বিবরণের জন্য Google-এর Maven রিপোজিটরি দেখুন।
১৫ নভেম্বর ২০২১
Android ডিভাইস নীতি
-
যেসব অ্যাপ
personalApplications-এ অনুপলভ্য হিসেবে চিহ্নিত করা হয়েছে, সেগুলি আগে থেকে ইনস্টল করা থাকলে, কোম্পানির মালিকানাধীন ডিভাইসের ব্যক্তিগত প্রোফাইল থেকে এখন আনইনস্টল করা হবে, কারণ সেগুলি অফিস প্রোফাইল ও সম্পূর্ণভাবে ম্যানেজ করা ডিভাইসের জন্য ApplicationPolicy-তে রয়েছে।
১৭ সেপ্টেম্বর ২০২১
Android Management API
-
আপনি এখন
ExtensionConfigব্যবহার করে কোনও অ্যাপকে এক্সটেনশন অ্যাপ হিসেবে মনোনীত করতে পারবেন। এক্সটেনশন অ্যাপ সরাসরি Android Device Policy-এর সাথে যোগাযোগ করতে পারে এবং ভবিষ্যতে Android Management API-তে অফার করা ম্যানেজমেন্ট ফিচারের সম্পূর্ণ সেটের সাথে ইন্টার্যাক্ট করতে পারবে, যা ডিভাইস ম্যানেজ করার জন্য একটি লোকাল ইন্টারফেস চালু করে যার জন্য সার্ভার কানেক্টিভিটির প্রয়োজন হয় না।- এই প্রাথমিক রিলিজে
Commands-এর লোকাল এক্সিকিউশনের জন্য সহায়তা অন্তর্ভুক্ত আছে এবং বর্তমানে শুধুClearAppDataকমান্ডের জন্য। আরও তথ্যের জন্য এক্সটেনসিবিলিটি ইন্টিগ্রেশন গাইড দেখুন। - বাকি কমান্ডগুলি সময়ের সাথে সাথে যোগ করা হবে, এর পাশাপাশি অতিরিক্ত এক্সটেনশন অ্যাপ ফিচারও যোগ করা হবে যা এক্সটেনশন অ্যাপে ডিভাইস ম্যানেজমেন্ট ফিচারের পরিধি আরও বাড়ানোর জন্য ডিজাইন করা হয়েছে।
- এই প্রাথমিক রিলিজে
৩০ জুন, ২০২১
Android ডিভাইস নীতি
- ছোটখাটো সমস্যার সমাধান
২ জুন, ২০২১
Android ডিভাইস নীতি
- ছোটখাটো সমস্যার সমাধান
৫ মে, ২০২১
Android ডিভাইস নীতি
- ছোটখাটো সমস্যার সমাধান
৬ এপ্রিল ২০২১
Android ডিভাইস নীতি
- ছোটখাটো সমস্যার সমাধান
মার্চ ২০২১
Android Management API
- দুটি নতুন
AdvancedSecurityOverridesযোগ করা হয়েছে। এইসব নীতি ডিফল্ট হিসেবে Android Enterprise-এর নিরাপত্তা সংক্রান্ত সেরা কৌশল চালু করে, তবে উন্নত ব্যবহারের ক্ষেত্রে সংস্থাগুলিকে ডিফল্ট ভ্যালু ওভাররাইড করার অনুমতি দেয়। googlePlayProtectVerifyAppsডিফল্ট হিসেবে Google Play-এর অ্যাপ যাচাইকরণ চালু করে।developerSettingsব্যবহারকারীদের ডিফল্ট হিসেবে ডেভেলপার বিকল্প এবং নিরাপদ মোড অ্যাক্সেস করতে বাধা দেয়, এই ক্ষমতাগুলি না থাকলে কর্পোরেট ডেটা এক্সফিল্ট্রেশনের ঝুঁকি তৈরি হতে পারে।-
ChoosePrivateKeyRuleএখন ম্যানেজ করা অ্যাপে নির্দিষ্ট KeyChain কী সরাসরি মঞ্জুর করার সুবিধা দেয়। - এটি টার্গেট অ্যাপকে
getCertificateChain()এবংgetPrivateKey()কল করার মাধ্যমে নির্দিষ্ট কী অ্যাক্সেস করার অনুমতি দেয়, প্রথমেchoosePrivateKeyAlias()-এ কল করার প্রয়োজন হয় না। - Android Management API ডিফল্ট হিসেবে নীতিতে উল্লেখ করা 'কী'-তে সরাসরি
অ্যাক্সেস দেয়, তবে তা না হলে নির্দিষ্ট অ্যাপ
choosePrivateKeyAlias()-কে কল করার পরে অ্যাক্সেস দেয়। আরও বিবরণের জন্যChoosePrivateKeyRuleদেখুন।
বন্ধ হয়ে যাওয়া ফিচার
ensureVerifyAppsEnabledএখন বন্ধ করা হয়েছে। পরিবর্তেgooglePlayProtectVerifyAppsAdvancedSecurityOverridesব্যবহার করুন।- বর্তমান API ব্যবহারকারীরা (১৫ এপ্রিল, ২০২১ থেকে Android Management
API চালু থাকা Google Cloud প্রোজেক্ট)
ensureVerifyAppsEnabledঅক্টোবর ২০২১ পর্যন্ত ব্যবহার করা চালিয়ে যেতে পারবেন, তবে তাদের যত তাড়াতাড়ি সম্ভবAdvancedSecurityOverrides-এ মাইগ্রেট করার জন্য উৎসাহিত করা হচ্ছে। অক্টোবর থেকেensureVerifyAppsEnabledআর কাজ করবে না। debuggingFeaturesAllowedএবংsafeBootDisabledএখন বন্ধ করা হয়েছে। পরিবর্তেdeveloperSettingsAdvancedSecurityOverridesব্যবহার করুন।- বর্তমান API ব্যবহারকারীরা (১৫ এপ্রিল, ২০২১ পর্যন্ত Android Management
API চালু থাকা Google Cloud প্রোজেক্ট)
debuggingFeaturesAllowedএবংsafeBootDisabledঅক্টোবর ২০২১ পর্যন্ত ব্যবহার করা চালিয়ে যেতে পারবেন, তবে যত তাড়াতাড়ি সম্ভবAdvancedSecurityOverridesব্যবহার করার জন্য উৎসাহিত করা হচ্ছে। অক্টোবর মাসেdebuggingFeaturesAllowedএবংsafeBootDisabledআর কাজ করবে না।
ফেব্রুয়ারি ২০২১
Android Management API
- Android 8 থেকে শুরু করে কোম্পানির মালিকানাধীন ডিভাইসের জন্য
personalApplicationsসহায়তা যোগ করা হয়েছে। এই ফিচার এখন অফিস প্রোফাইল সহ কোম্পানির মালিকানাধীন সব ডিভাইসে কাজ করে। - ডিভাইসের ফোন নম্বর এখন সম্পূর্ণ ম্যানেজ করা ডিভাইসে
Deviceরিসোর্সের অংশ হিসেবে রিপোর্ট করা হয়।
জানুয়ারি ২০২১
Android ডিভাইস নীতি
- ছোটখাটো সমস্যার সমাধান
ডিসেম্বর ২০২০
Android Management API
PersonalUsagePolicies-এpersonalApplicationsযোগ করা হয়েছে। কোম্পানির মালিকানাধীন ডিভাইসে, আইটি ব্যক্তিগত প্রোফাইলে অ্যাপ্লিকেশনের একটি অনুমতি বা ব্লকলিস্ট নির্দিষ্ট করতে পারে। এই ফিচারটি বর্তমানে শুধুমাত্র Android 11 ডিভাইসে উপলভ্য, তবে ভবিষ্যতে রিলিজের সময় Android 8-এ ব্যাকপোর্ট করা হবে।
Android ডিভাইস নীতি
- প্রভিশনিং UI-তে ছোটখাটো আপডেট
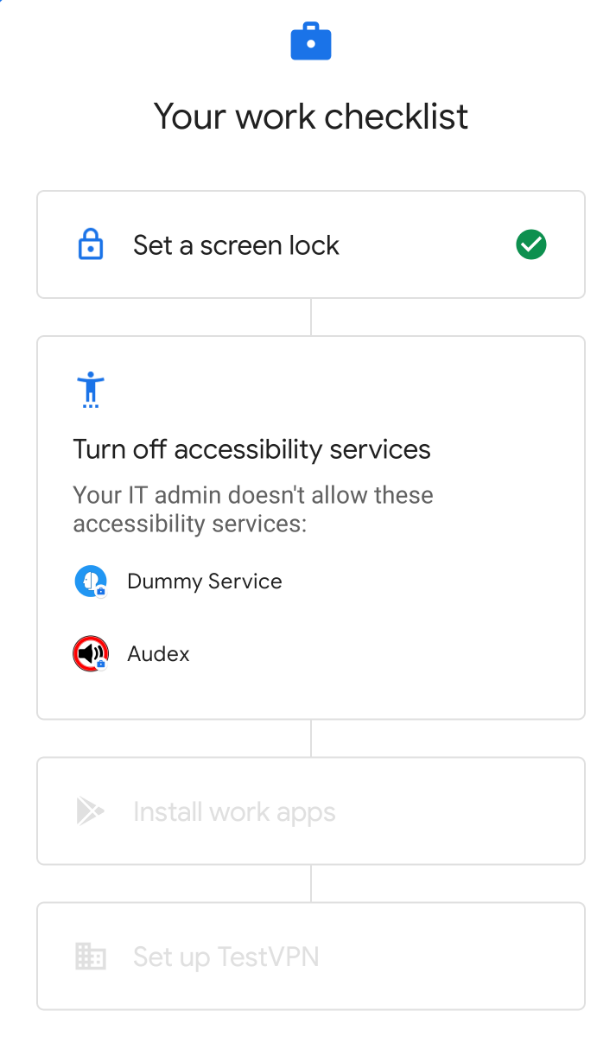
নভেম্বর ২০২০
Android Management API
-
AutoDateAndTimeZoneযোগ করা হয়েছে, যা কোম্পানির মালিকানাধীন ডিভাইসে অটোমেটিক তারিখ, সময় ও টাইম জোন কনফিগারেশন নিয়ন্ত্রণ করার জন্য বন্ধ হয়ে যাওয়াautoTimeRequired-এর পরিবর্তে ব্যবহার করা হবে। - Android 11 থেকে শুরু করে, ডিভাইস কিয়স্ক হিসেবে কনফিগার করা থাকলে ব্যবহারকারীরা আর অ্যাপ ডেটা মুছতে বা অ্যাপ্লিকেশন জোর করে
বন্ধ করতে পারবেন না (অর্থাৎ,
ApplicationPolicy-এ একটি অ্যাপ্লিকেশনেরInstallTypeKIOSK-এ সেট করা থাকলে)। - পুরনো লোকেশন শনাক্তকরণ পদ্ধতির কন্ট্রোল পরিবর্তন করতে নতুন
LocationModeকন্ট্রোল যোগ করা হয়েছে। কোম্পানির মালিকানাধীন ডিভাইসে, আইটি এখন লোকেশন এনফোর্স করা, লোকেশন বন্ধ করা বা ব্যবহারকারীদের লোকেশন চালু ও বন্ধ করার অনুমতি দেওয়ার মধ্যে বেছে নিতে পারে। -
CommonCriteriaMode-এর জন্য সহায়তা যোগ করা হয়েছে, Android 11-এ নতুন ফিচার। নির্দিষ্ট কমন ক্রাইটেরিয়া মোবাইল ডিভাইস ফান্ডামেন্টালস প্রোটেকশন প্রোফাইল (MDFPP) সংক্রান্ত প্রয়োজনীয়তা পূরণ করার জন্য চালু করা যেতে পারে।
বন্ধ হয়ে যাওয়া ফিচার
autoTimeRequiredএখন বন্ধ করে দেওয়া হয়েছে, Android 11-এ নির্দিষ্ট অটো টাইম কন্ট্রোল বন্ধ করে দেওয়ার পরে এটি করা হয়েছে। পরিবর্তেAutoDateAndTimeZoneব্যবহার করুন।- Android 9-এ
বন্ধ হয়ে যাওয়ার পরে,
নিম্নলিখিত
LocationModeবিকল্পগুলি এখন বন্ধ হয়ে গেছে:HIGH_ACCURACY,SENSORS_ONLY,BATTERY_SAVINGএবংOFF। পরিবর্তেLOCATION_ENFORCED,LOCATION_DISABLED, এবংLOCATION_USER_CHOICEব্যবহার করুন।
অক্টোবর ২০২০
Android ডিভাইস নীতি
RELINQUISH_OWNERSHIP-কে নতুন ধরনের ডিভাইস কমান্ড হিসেবে যোগ করা হয়েছে। অফিস প্রোফাইল ডিপ্লয় করার সময়, অ্যাডমিন কোম্পানির মালিকানাধীন ডিভাইসের মালিকানা কর্মচারীদের দিয়ে দিতে পারেন, অফিস প্রোফাইল মুছে দিতে পারেন এবং যেকোনও ডিভাইস নীতি ফ্যাক্টরি স্টেটে রিসেট করতে পারেন, তবে ব্যক্তিগত ডেটা অক্ষত থাকে। এটি করলে, IT বিভাগ এখন এবং ভবিষ্যতে ডিভাইসের মালিকানার দাবি হারাবে এবং ডিভাইসটি আবার এনরোল হবে বলে আশা করা উচিত নয়। মালিকানা বজায় রেখে কোনও ডিভাইস ফ্যাক্টরি রিসেট করতে, পরিবর্তেdevices.deleteপদ্ধতি ব্যবহার করুন।
আগস্ট ২০২০
Android Management API
-
কোম্পানির মালিকানাধীন ডিভাইসে অফিস প্রোফাইল ব্যবহারের অভিজ্ঞতা উন্নত করার কথা Android 11 ডেভেলপার প্রিভিউ-এ ঘোষণা করা হয়েছে। Android Management API, Android 8.0+ বা তার পরবর্তী ভার্সনে চলা ডিভাইসের জন্য এইসব উন্নতির ক্ষেত্রে সহায়তা যোগ করে। এন্টারপ্রাইজগুলি এখন অফিস প্রোফাইল ডিভাইসগুলিকে কোম্পানির মালিকানাধীন হিসাবে মনোনীত করতে পারে, যা ডিভাইসের অফিস প্রোফাইল, ব্যক্তিগত ব্যবহারের নীতি এবং নির্দিষ্ট ডিভাইস-ব্যাপী সেটিংসের ম্যানেজমেন্টের অনুমতি দেয়, যদিও ব্যক্তিগত প্রোফাইলে গোপনীয়তা বজায় রাখে।
- অফিস প্রোফাইল অভিজ্ঞতার উন্নতির হাই-লেভেল ওভারভিউয়ের জন্য, অফিস প্রোফাইল: কর্মীদের গোপনীয়তার জন্য নতুন স্ট্যান্ডার্ড দেখুন।
- কোম্পানির মালিকানাধীন ডিভাইসে কীভাবে অফিস প্রোফাইল সেট-আপ করতে হয় তা জানতে, অফিস ও ব্যক্তিগত ব্যবহারের জন্য কোম্পানির মালিকানাধীন ডিভাইস দেখুন।
- অফিস প্রোফাইল সহ কোম্পানির মালিকানাধীন ডিভাইসের জন্য একটি উদাহরণ নীতি অফিস প্রোফাইল সহ ডিভাইস-এ উপলভ্য।
blockAction-এblockScopeযোগ করা হয়েছে।blockScopeব্যবহার করে নির্দিষ্ট করুন যে ব্লক অ্যাকশনটি কোম্পানির মালিকানাধীন সম্পূর্ণ ডিভাইসে নাকি শুধুমাত্র তার অফিস প্রোফাইলে প্রযোজ্য হবে।
applicationPolicy-এconnectedWorkAndPersonalAppযোগ করা হয়েছে। Android 11 থেকে শুরু করে, কিছু মূল অ্যাপ ডিভাইসের অফিস ও ব্যক্তিগত প্রোফাইল জুড়ে কানেক্ট করতে পারে। বিভিন্ন প্রোফাইল জুড়ে অ্যাপ কানেক্ট করলে ব্যবহারকারীরা আরও ইউনিফায়েড অভিজ্ঞতা পেতে পারেন। যেমন, ক্যালেন্ডার অ্যাপ কানেক্ট করার মাধ্যমে, ব্যবহারকারীরা তাদের অফিস ও ব্যক্তিগত ইভেন্ট একসাথে দেখতে পারবেন।কিছু অ্যাপ (যেমন, Google Search) ডিভাইসে ডিফল্ট হিসেবে কানেক্ট করা থাকতে পারে। ডিভাইসে কানেক্ট করা অ্যাপের তালিকা সেটিংস > গোপনীয়তা > কানেক্ট করা অফিস ও ব্যক্তিগত অ্যাপ বিকল্পে উপলভ্য।
কানেক্ট করা অ্যাপকে অনুমতি দিতে বা না দিতে
connectedWorkAndPersonalAppব্যবহার করুন। কোনও অ্যাপকে ক্রস-প্রোফাইল কানেক্ট করার অনুমতি দিলে, ব্যবহারকারী শুধু অ্যাপ কানেক্ট করার বিকল্প পান। ব্যবহারকারী যেকোনও সময় অ্যাপ ডিসকানেক্ট করতে পারেন।বাকি থাকা সিস্টেম আপডেট সম্পর্কে তথ্য জানাতে
devices-এsystemUpdateInfoযোগ করা হয়েছে।
জুলাই ২০২০
Android ডিভাইস নীতি
- [২৩ জুলাই] ছোটখাটো সমস্যার সমাধান
জুন ২০২০
Android ডিভাইস নীতি
- [১৭ জুন] ছোটখাটো সমস্যার সমাধান।
মে, ২০২০
Android ডিভাইস নীতি
- [১২ মে] ছোটখাটো সমস্যার সমাধান।
এপ্রিল, ২০২০
Android ডিভাইস নীতি
- [১৪ এপ্রিল] ছোটখাটো সমস্যার সমাধান।
মার্চ, ২০২০
Android ডিভাইস নীতি
- [১৬ মার্চ] ছোটখাটো সমস্যার সমাধান।
ফেব্রুয়ারি ২০২০
Android ডিভাইস নীতি
- [২৪ ফেব্রুয়ারি] ছোটখাটো সমস্যার সমাধান।
জানুয়ারি ২০২০
Android ডিভাইস নীতি
- [১৫ জানুয়ারি] ছোটখাটো সমস্যার সমাধান।
ডিসেম্বর ২০১৯
Android Management API
- অবিশ্বস্ত অ্যাপ (অজানা সোর্স থেকে পাওয়া অ্যাপ) ব্লক করার জন্য নতুন নীতি
উপলভ্য।
advancedSecurityOverrides.untrustedAppsPolicyব্যবহার করে:- ডিভাইস-জুড়ে (অফিস প্রোফাইল সহ) বিশ্বস্ত নয় এমন অ্যাপ ইনস্টল করা ব্লক করুন।
- শুধুমাত্র অফিস প্রোফাইলে, বিশ্বস্ত নয় এমন অ্যাপ ইনস্টল করা ব্লক করুন।
- ডিভাইস-জুড়ে ইনস্টল করা অবিশ্বস্ত অ্যাপকে অনুমতি দিন।
requirePasswordUnlockব্যবহার করে এখন কোনও ডিভাইস বা অফিস প্রোফাইলে স্ক্রিন লক করার দুর্বল পদ্ধতি (যেমন, ফিঙ্গারপ্রিন্ট ও ফেস আনলক) ব্যবহারের জন্য টাইম-আউট পিরিয়ড এনফোর্স করা যেতে পারে। টাইম-আউট পিরিয়ড শেষ হয়ে যাওয়ার পরে, কোনও ব্যবহারকারীকে ডিভাইস বা অফিস প্রোফাইল আনলক করতে যাচাইকরণের শক্তিশালী ফর্ম (পাসওয়ার্ড, পিন, প্যাটার্ন) ব্যবহার করতে হবে।- কিয়স্ক মোড ডিভাইসে
নিম্নলিখিত সিস্টেম UI ফিচার চালু বা বন্ধ করার ক্ষমতাকে সাপোর্ট করতে
kioskCustomizationযোগ করা হয়েছে:- পাওয়ার বোতাম থেকে গ্লোবাল অ্যাকশন চালু করা হয়েছে (
powerButtonActionsদেখুন)। - সিস্টেমের তথ্য ও বিজ্ঞপ্তি (
statusBarদেখুন)। - হোম ও ওভারভিউ বোতাম (
systemNavigationদেখুন)। - স্ট্যাটাস বার (
statusBarদেখুন)। - ক্র্যাশ করা বা কাজ না করা অ্যাপের জন্য সমস্যার ডায়ালগ (
systemErrorWarningsদেখুন)।
- পাওয়ার বোতাম থেকে গ্লোবাল অ্যাকশন চালু করা হয়েছে (
- নির্দিষ্ট ফ্রিজ পিরিয়ড জুড়ে বার্ষিক সিস্টেম আপডেট ব্লক করার জন্য
freezePeriodনীতি যোগ করা হয়েছে। devices.delete-এ একটি নতুন প্যারামিটার উপলভ্য:wipeReasonMessageআপনাকে কোনও ব্যবহারকারীর ব্যক্তিগত ডিভাইস থেকে অফিস প্রোফাইল মুছে ফেলার আগে তাকে দেখানোর জন্য একটি ছোট মেসেজ নির্দিষ্ট করতে দেয়।
বন্ধ হয়ে যাওয়া ফিচার
installUnknownSourcesAllowed এখন বন্ধ করে দেওয়া হয়েছে হিসেবে চিহ্নিত করা হয়েছে।
যেসব ব্যবহারকারী ১৯ ডিসেম্বর, ২০১৯-এর দুপুর ২:০০টার (GMT) আগে Android Management API চালু করেছেন,
তাদের জন্য ২০২০-এর দ্বিতীয় কোয়ার্টার পর্যন্ত এই নীতির জন্য সহায়তা প্রদান করা হবে।
এই তারিখের পরে API চালু করা ব্যবহারকারীদের জন্য এই নীতি প্রযোজ্য নয়।
advancedSecurityOverrides.untrustedAppsPolicy installUnknownSourcesAllowed-এর পরিবর্তে ব্যবহার করা হয়।
নিচের সারণীতে দুটি নীতির মধ্যে ম্যাপিং দেখানো হয়েছে। ডেভেলপারদের যত তাড়াতাড়ি সম্ভব নতুন নীতি অনুযায়ী
তাদের সমাধান আপডেট করতে হবে*।
| installUnknownSourcesAllowed | advancedSecurityOverrides.untrustedAppsPolicy |
|---|---|
TRUE |
ALLOW_INSTALL_DEVICE_WIDE |
FALSE |
ALLOW_INSTALL_IN_PERSONAL_PROFILE_ONLYমনে রাখবেন: সব ধরনের ডিভাইসে (অফিস প্রোফাইল ও সম্পূর্ণ
ম্যানেজ করা) প্রযোজ্য। সম্পূর্ণভাবে ম্যানেজ করা ডিভাইসে কোনও ব্যক্তিগত প্রোফাইল থাকে না,
তাই পুরো ডিভাইস জুড়ে বিশ্বস্ত নয় এমন অ্যাপ ব্লক করা থাকে। অফিস প্রোফাইল সহ সম্পূর্ণ ডিভাইস জুড়ে
অবিশ্বস্ত অ্যাপ ব্লক করতে, পরিবর্তে
|
untrustedAppsPolicy (DISALLOW_INSTALL)-এর ডিফল্ট ভ্যালু
প্রযোজ্য নয় যদি untrustedAppsPolicy-কে
UNTRUSTED_APPS_POLICY_UNSPECIFIED-এ সেট করা হয় অথবা নীতি
নির্দিষ্ট না করা হয়। পুরো ডিভাইস জুড়ে বিশ্বস্ত নয় এমন অ্যাপ ব্লক করতে, আপনাকে
স্পষ্টভাবে নীতিটি DISALLOW_INSTALL-এ সেট করতে হবে।
নভেম্বর ২০১৯
Android ডিভাইস নীতি
- [২৭ নভেম্বর] ছোটখাটো সমস্যার সমাধান।
অক্টোবর ২০১৯
Android Management API
- নতুন
IframeFeatureবিকল্প আপনাকে কনসোলে কোন ম্যানেজ করা Google Play iframe ফিচার চালু/বন্ধ করতে হবে তা নির্দিষ্ট করতে দেয়।
Android ডিভাইস নীতি
- [১৬ অক্টোবর] ছোটখাটো সমস্যার সমাধান ও পারফর্ম্যান্স অপ্টিমাইজেশন।
৪ সেপ্টেম্বর, ২০১৯
ফিচার
policiesরিসোর্স এখন বন্ধ অ্যাপ রিলিজ (বন্ধ অ্যাপ ট্র্যাক) ডিস্ট্রিবিউট করতে পারে, যা সংস্থাকে অ্যাপের প্রি-রিলিজ ভার্সন টেস্ট করার অনুমতি দেয়। আরও বিবরণের জন্য, সীমিত টেস্টের জন্য অ্যাপ ডিস্ট্রিবিউট করা দেখুন।permittedAccessibilityServices-কেpolicies-এ যোগ করা হয়েছে, যা এইসব কাজে ব্যবহার করা যেতে পারে:- ডিভাইসে সিস্টেমের নয় এমন সব অ্যাক্সেসিবিলিটি পরিষেবা বন্ধ করা, অথবা
- শুধু নির্দিষ্ট করে দেওয়া অ্যাপগুলিকে এই পরিষেবাগুলি অ্যাক্সেস করার অনুমতি দিন।
৬ আগস্ট, ২০১৯
ফিচার
- Android Management API এখন ডিভাইসের নিরাপত্তা মূল্যায়ন করে এবং
ডিভাইস রিপোর্টে
(
securityPosture-এর অধীনে) ফলাফল জানায়।securityPostureডিভাইসের নিরাপত্তা সংক্রান্ত স্ট্যাটাস (POSTURE_UNSPECIFIED,SECURE,AT_RISK, অথবাPOTENTIALLY_COMPROMISED) জানায়, যা SafetyNet এবং অন্যান্য চেকের মাধ্যমে মূল্যায়ন করা হয়, এর সাথে শনাক্ত করা নিরাপত্তা সংক্রান্ত ঝুঁকির বিবরণও থাকে, যাতে আপনি ম্যানেজমেন্ট কনসোলের মাধ্যমে গ্রাহকদের সাথে শেয়ার করতে পারেন।কোনও ডিভাইসের জন্য এই ফিচার চালু করতে, নিশ্চিত করুন যে এর নীতিতে
statusReportingSettingsথেকে অন্তত একটি ফিল্ড চালু করা আছে।
২ জুলাই, ২০১৯
ফিচার
-
setupActions-এlaunchAppথেকে কোনও অ্যাপ লঞ্চ করা হয়েছে কিনা তা আলাদা করে বুঝতে, অ্যাপের অংশ হিসেবে প্রথম লঞ্চ করা অ্যাক্টিভিটিতে এখন বুলিয়ান ইনটেন্ট এক্সট্রাcom.google.android.apps.work.clouddpc.EXTRA_LAUNCHED_AS_SETUP_ACTION(true-এ সেট করা) থাকে। এই এক্সট্রা আপনাকেlaunchAppথেকে নাকি কোনও ব্যবহারকারীর মাধ্যমে অ্যাপ লঞ্চ করা হয়েছে তার ভিত্তিতে আপনার অ্যাপ কাস্টমাইজ করার অনুমতি দেয়।
৩১ মে, ২০১৯
রক্ষণাবেক্ষণ সংক্রান্ত রিলিজ
- ছোটখাটো সমস্যার সমাধান ও পারফর্ম্যান্স অপ্টিমাইজেশন।
৭ মে, ২০১৯
ফিচার
complianceRules-এর পরিবর্তেpolicyEnforcementRulesযোগ করা হয়েছে, যা বাতিল করা হয়েছে। আরও তথ্যের জন্য উপরে দেওয়া বন্ধ করে দেওয়ার বিজ্ঞপ্তি দেখুন।- ওয়েব অ্যাপ তৈরি ও এডিট করার জন্য নতুন API যোগ করা হয়েছে। আরও তথ্যের জন্য, ওয়েব অ্যাপে সহায়তা দেখুন।
ব্যবহারকারীর অভিজ্ঞতা
Android Device Policy: ডিভাইসে অ্যাপের আইকন আর দেখা যায় না। ব্যবহারকারীরা এখনও আইকন দ্বারা আগে লঞ্চ করা নীতি পৃষ্ঠা দেখতে পারবেন:
- সম্পূর্ণরূপে ম্যানেজ করা ডিভাইস: সেটিংস > Google > ডিভাইস নীতি
- অফিস প্রোফাইল সহ ডিভাইস: সেটিংস > Google > অফিস > ডিভাইস নীতি
- সব ডিভাইস: Google Play Store অ্যাপ > Android Device Policy
১৬ এপ্রিল, ২০১৯
- Android Device Policy এখন দক্ষিণ কোরিয়ায় উপলভ্য।
২১ মার্চ, ২০১৯
ফিচার
devices-এ বিকল্প ক্রমিক সংখ্যা সহ নতুন মেটাডেটা যোগ করা হয়েছে।installTypeREQUIRED_FOR_SETUPসহ অ্যাপের সংখ্যা এখন নীতি প্রতি পাঁচটিতে সীমাবদ্ধ। ডিভাইস ও অফিস প্রোফাইল প্রভিশনিংয়ের সময় ব্যবহারকারীকে সবচেয়ে ভালো অভিজ্ঞতা প্রদান করার জন্য এটি করা হয়।
১২ ফেব্রুয়ারি, ২০১৯
ব্যবহারকারীর অভিজ্ঞতা
- Android Device Policy: ব্যবহারকারীদের ডিভাইসকে সম্মতিপূর্ণ অবস্থায় ফিরিয়ে আনতে সাহায্য করার জন্য বা তা সম্ভব না হলে তাদের জানানোর জন্য উন্নত অসম্মতি মেসেজিং যোগ করা হয়েছে।
- Android Device Policy: এনরোলমেন্ট টোকেন রেজিস্টার করার পরে, নতুন সেট-আপ অভিজ্ঞতা ব্যবহারকারীদের ডিভাইস বা কাজের প্রোফাইল কনফিগারেশন সম্পূর্ণ করার জন্য
প্রয়োজনীয় নীতি অনুযায়ী বিভিন্ন ধাপের মাধ্যমে গাইড করে।
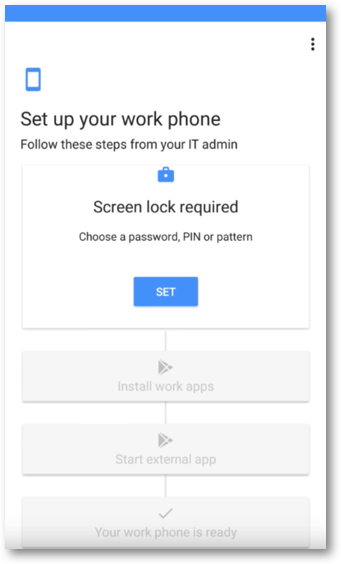
ছবি ১. নির্দেশ দেওয়া সেট-আপ অভিজ্ঞতা।
ফিচার
installType-এ নতুন ফিল্ড যোগ করা হয়েছেREQUIRED_FOR_SETUP: সত্য হলে, ডিভাইস বা অফিস প্রোফাইল সেট-আপ সম্পূর্ণ হওয়ার আগে অ্যাপটি অবশ্যই ইনস্টল করতে হবে। মনে রাখবেন: কোনও কারণে অ্যাপ ইনস্টল করা না থাকলে (যেমন, কাজ না করা, ভৌগোলিক-উপলভ্যতা, দুর্বল নেটওয়ার্ক কানেকশন), সেট-আপ সম্পূর্ণ হবে না।
policies-এSetupActionযোগ করা হয়েছে।SetupAction-এর মাধ্যমে, আপনি সেট-আপের সময় চালু করার জন্য কোনও অ্যাপ নির্দিষ্ট করতে পারবেন, যা ব্যবহারকারীকে তার ডিভাইস আরও কনফিগার করার অনুমতি দেয়। আরও বিবরণের জন্য সেট-আপ করার সময় অ্যাপ লঞ্চ করুন দেখুন।- যেসব এন্টারপ্রাইজে স্ট্যাটাস রিপোর্ট চালু করা আছে, সেগুলিতে ডিভাইস বা অফিস প্রোফাইল আনলক করার কোনও চেষ্টা ব্যর্থ হলে, এখন অবিলম্বে নতুন ডিভাইস রিপোর্ট ইস্যু করা হয়।
বন্ধ হয়ে যাওয়া ফিচার
policies-এ,wifiConfigsLockdownEnabledবন্ধ করা হয়েছে। নীতিতে উল্লেখ করা ওয়াই-ফাই নেটওয়ার্ক এখন ডিফল্ট হিসেবে পরিবর্তন করা যায় না। সেগুলি পরিবর্তনযোগ্য করতে,wifiConfigDisabled-কে false হিসেবে সেট করুন।
১০ ডিসেম্বর, ২০১৮
ফিচার
- সাইন-ইন URL প্রভিশনিং পদ্ধতিতে অফিস প্রোফাইল ডিভাইসের জন্য সহায়তা যোগ করা হয়েছে। অফিস প্রোফাইল ডিভাইসের মালিকরা এখন তাদের কর্পোরেট ক্রেডেনশিয়াল দিয়ে সাইন-ইন করে প্রভিশনিং সম্পূর্ণ করতে পারবেন।
ব্যবহারকারীর অভিজ্ঞতা
Android ডিভাইস নীতিতে ডার্ক মোডের জন্য সহায়তা যোগ করা হয়েছে। ডার্ক মোড হল একটি ডিসপ্লে থিম যা Android 9 Pie-এ উপলভ্য, এটি সেটিংস > ডিসপ্লে > উন্নত > ডিভাইস থিম > ডার্ক বিকল্পে গিয়ে চালু করা যাবে।
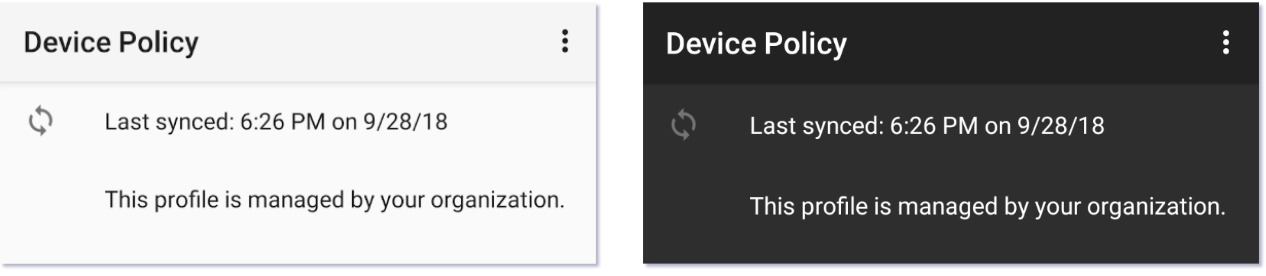
ছবি ১. (L) সাধারণ ডিসপ্লে মোড (R) ডার্ক মোড
২ নভেম্বর, ২০১৮
ফিচার
- সম্পূর্ণভাবে ম্যানেজ করা ডিভাইসের জন্য নতুন এনরোলমেন্ট পদ্ধতি উপলভ্য। এই পদ্ধতিতে সাইন-ইন URL ব্যবহার করে ব্যবহারকারীকে ক্রেডেনশিয়াল লিখতে বলা হয়, যার ফলে আপনি ব্যবহারকারীর পরিচয়ের ভিত্তিতে নীতি অ্যাসাইন করতে এবং ডিভাইস প্রভিশন করতে পারেন।
- ম্যানেজ করা কনফিগারেশন iframe-এর জন্য অতিরিক্ত সহায়তা,
একটি UI যা আপনি আইটি অ্যাডমিনদের জন্য আপনার কনসোলে যোগ করতে পারেন যাতে ম্যানেজ করা
কনফিগারেশন সেট এবং সেভ করা যায়। প্রতিটি সেভ করা কনফিগারেশনের জন্য iframe একটি অনন্য
mcmIdরিটার্ন করে, যা আপনিpolicies-এ যোগ করতে পারবেন। policies-এpasswordPoliciesওPasswordPolicyScopeযোগ করা হয়েছে:passwordPoliciesনির্দিষ্ট স্কোপের (ডিভাইস বা অফিস প্রোফাইল) জন্য পাসওয়ার্ড সংক্রান্ত প্রয়োজনীয়তা সেট করে।PasswordPolicyScopeনির্দিষ্ট করা না থাকলে, ডিফল্ট স্কোপ হল অফিস প্রোফাইল ডিভাইসের জন্যSCOPE_PROFILEএবং সম্পূর্ণ ম্যানেজ করা বা ডেডিকেটেড ডিভাইসের জন্যSCOPE_DEVICE।passwordPolicies,passwordRequirements-কে ওভাররাইড করে যদিPasswordPolicyScopeনির্দিষ্ট করা না থাকে (ডিফল্ট), অথবাPasswordPolicyScope,passwordRequirements-এর মতো একই স্কোপে সেট করা থাকে
২০ সেপ্টেম্বর, ২০১৮
সমস্যার সমাধান
- নীতি কনফিগারেশনের সাবসেটের জন্য, প্রভিশনিংয়ের পরে, কিয়স্ক ডিভাইসগুলি ভুলভাবে নীতি মেনে চলছে না বলে দেখানোর সমস্যা সমাধান করা হয়েছে
২৮ আগস্ট, ২০১৮
ফিচার
অফিস প্রোফাইল এবং সম্পূর্ণ ম্যানেজ করা ডিভাইস প্রভিশনিং ও ম্যানেজমেন্টের জন্য আপডেট:
- অফিস প্রোফাইলের জন্য নতুন প্রভিশনিং পদ্ধতি উপলভ্য:
- ব্যবহারকারীদের এনরোলমেন্ট টোকেন লিঙ্ক প্রদান করুন।
- সেটিংস > Google > অফিস প্রোফাইল সেট-আপ করুন বিকল্পে যান।
enrollmentTokens-এ নতুন ফিল্ড যোগ করা হয়েছে।oneTimeOnly: সত্য হলে, এনরোলমেন্ট টোকেন প্রথমবার ব্যবহার করার পরে মেয়াদ শেষ হয়ে যাবে।userAccountIdentifier: নির্দিষ্ট ম্যানেজ করা Google Play অ্যাকাউন্ট শনাক্ত করে।- উল্লেখ করা না থাকলে: টোকেন ব্যবহার করে ডিভাইস এনরোল করার সময় API প্রতিবার নতুন অ্যাকাউন্ট তৈরি করে।
- যদি নির্দিষ্ট করা থাকে: টোকেন দিয়ে ডিভাইস নথিভুক্ত করার সময় API প্রতিবার নির্দিষ্ট করা অ্যাকাউন্ট ব্যবহার করে। আপনি একাধিক টোকেন জুড়ে একই অ্যাকাউন্ট নির্দিষ্ট করতে পারেন। আরও তথ্যের জন্য ব্যবহারকারী নির্দিষ্ট করুন বিকল্প দেখুন।
devices-এmanagementMode(শুধুমাত্র-পড়ার জন্য) যোগ করা হয়েছে।- অফিস প্রোফাইল সহ ডিভাইস:
managementMode-এর জন্যPROFILE_OWNERসেট করা আছে। - ডেডিকেটেড ডিভাইস এবং সম্পূর্ণভাবে ম্যানেজ করা ডিভাইস:
managementMode-এর জন্যDEVICE_OWNERসেট করা আছে।
- অফিস প্রোফাইল সহ ডিভাইস:
অ্যাপ ম্যানেজমেন্টের ক্ষমতা উন্নত করতে policies রিসোর্সে
আপডেট:
- নতুন ফিল্ড
playStoreModeযোগ করা হয়েছে।WHITELIST(ডিফল্ট): শুধুমাত্র নীতিতে যোগ করা অ্যাপগুলি অফিস প্রোফাইলে বা ম্যানেজ করা ডিভাইসে উপলভ্য। নীতিতে নেই এমন যেকোনও অ্যাপ উপলভ্য নয় এবং আগে ইনস্টল করা থাকলে আনইনস্টল করা হয়।BLACKLIST: নীতিতে যোগ করা অ্যাপ উপলভ্য নেই। Google Play-তে তালিকাভুক্ত অন্যান্য সব অ্যাপ উপলভ্য।
- InstallType বিকল্প হিসেবে
BLOCKEDযোগ করা হয়েছে, যার ফলে অ্যাপ ইনস্টল করা যাবে না। অ্যাপটি আগে থেকেই ইনস্টল করা থাকলে, সেটি আনইনস্টল করা হবে।- আপনি
playStoreModeBLACKLIST-এর সাথে installTypeBLOCKEDব্যবহার করতে পারেন যাতে ম্যানেজ করা ডিভাইস বা অফিস প্রোফাইল নির্দিষ্ট অ্যাপ ইনস্টল করতে না পারে।
- আপনি
ব্যবহারকারীর অভিজ্ঞতা
- ডিভাইস সেটিংসের সাথে ম্যাচ করার জন্য Android ডিভাইস নীতি সেটিংস আপডেট করা হয়েছে।
১২ জুলাই, ২০১৮
ব্যবহারকারীর অভিজ্ঞতা
- Android ডিভাইস নীতিতে স্ট্যাটাস এবং ডিভাইস সম্পর্কিত বিবরণের পৃষ্ঠাগুলি একটি পৃষ্ঠায় মার্জ করা হয়েছে।
- Android সেট-আপ উইজার্ডের সাথে সেট-আপ UI-এর সামঞ্জস্য উন্নত করা হয়েছে।
ফিচার
- নীতি লেভেলে PermissionGrants যোগ করা হয়েছে। আপনি এখন চারটি লেভেলে
রানটাইম অনুমতি নিয়ন্ত্রণ করতে পারবেন:
- গ্লোবাল, সব অ্যাপ জুড়ে: নীতি লেভেলে defaultPermissionPolicy সেট করুন।
- প্রতিটি অনুমতির জন্য, সব অ্যাপ জুড়ে: নীতি লেভেলে permissionGrant সেট করুন।
- অ্যাপ প্রতি, সব অনুমতি জুড়ে: ApplicationPolicy-এর মধ্যে defaultPermissionPolicy সেট করুন।
- অ্যাপ প্রতি, অনুমতি প্রতি: ApplicationPolicy-এর মধ্যে permissionGrant সেট করুন।
- কোনও ডিভাইস ফ্যাক্টরি রিসেট করার সময়, নতুন WipeDataFlag আপনাকে
এগুলি করার অনুমতি দেয়:
WIPE_EXTERNAL_STORAGE: ডিভাইসের এক্সটার্নাল স্টোরেজ মুছে দেয় (যেমন, SD কার্ড)।PRESERVE_RESET_PROTECTION_DATA: ডিভাইসে ফ্যাক্টরি রিসেট প্রোটেকশন ডেটা সংরক্ষণ করুন। এই ফ্ল্যাগ নিশ্চিত করে যে শুধুমাত্র একজন অনুমোদিত ব্যবহারকারী কোনও ডিভাইস ফিরিয়ে আনতে পারবেন, যেমন, ডিভাইসটি হারিয়ে গেলে। মনে রাখবেন: আপনি নীতিতেfrpAdminEmails[]সেট করে থাকলে তবেই এই ফিচার চালু করুন।
সমস্যার সমাধান
- Android ডিভাইস নীতিতে ফোরগ্রাউন্ডে আপডেট করার সময় লক টাস্ক মোড থেকে বেরিয়ে আসার সমস্যার সমাধান করা হয়েছে।
২৫ মে, ২০১৮
ব্যবহারকারীর অভিজ্ঞতা
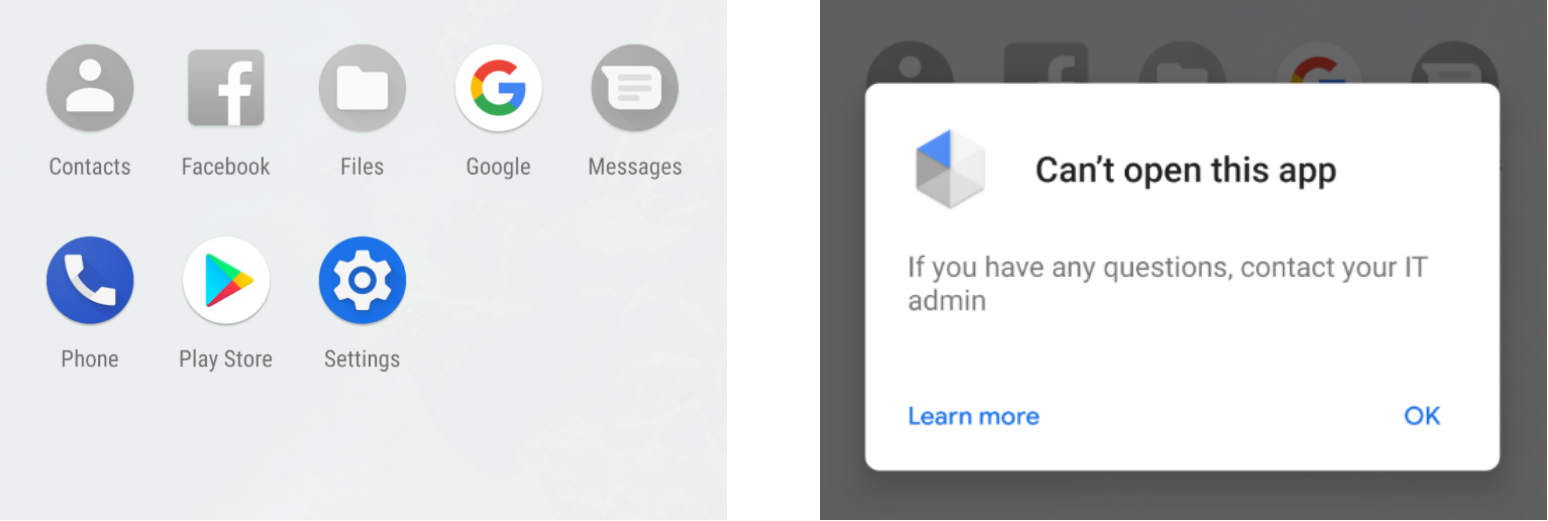
- লঞ্চার থেকে বন্ধ করা অ্যাপ লুকানোর পরিবর্তে, Android 7.0+ ডিভাইসে
এখন বন্ধ করা অ্যাপের আইকন ধূসর রঙে দেখানো হয়:
ফিচার
- নিম্নলিখিত সার্টিফিকেট ম্যানেজমেন্টের ক্ষমতাকে সাপোর্ট করার জন্য
policiesআপডেট করা হয়েছে:- অ্যাপে সার্টিফিকেট অ্যাক্সেস অটোমেটিক মঞ্জুর করা।
- Android Device Policy-এর মাধ্যমে কাজ করে এমন সব সার্টিফিকেট ম্যানেজমেন্ট ফিচার
অন্য অ্যাপে ডেলিগেট করা (
CERT_INSTALLদেখুন)।
- সম্মতি
নিয়ম থেকে স্বতন্ত্রভাবে, ApplicationPolicy-তে (
disabled-কেtrue-এ সেট করুন) এখন স্বতন্ত্র অ্যাপ বন্ধ করা যাবে। - এখন সিস্টেম অ্যাপ বন্ধ করা সম্ভব।
devices-এ অ্যাপ্লিকেশন রিপোর্ট যোগ করা হয়েছে। ডিভাইসে ইনস্টল করা প্রতিটি ম্যানেজ করা অ্যাপের জন্য, রিপোর্ট অ্যাপের প্যাকেজের নাম, ভার্সন, ইনস্টল সোর্স এবং অন্যান্য বিস্তারিত তথ্য প্রদান করে। চালু করতে, ডিভাইসের নীতিতেapplicationReportsEnabled-কেtrue-এ সেট করুন।- নিয়ম ও শর্তাবলী অন্তর্ভুক্ত করতে
enterprisesআপডেট করা হয়েছে। প্রভিশনিংয়ের সময় ডিভাইসে এন্টারপ্রাইজের নিয়ম ও শর্তাবলী দেখানো হয়।
সমস্যার সমাধান
- সেটিংসের অ্যাক্সেস বন্ধ করার জন্য প্রভিশনিং ফ্লো আপডেট করা হয়েছে, তবে সেট-আপ সম্পূর্ণ করার জন্য অ্যাক্সেস প্রয়োজন হলে (যেমন, পাসকোড তৈরি করা) তা বন্ধ করা হয়নি।
৩ এপ্রিল, ২০১৮
ব্যবহারকারীর অভিজ্ঞতা
- ব্যবহারকারীর সামগ্রিক অভিজ্ঞতা উন্নত করতে Android ডিভাইস নীতি এবং ডিভাইস প্রভিশনিং ফ্লোয়ের ডিজাইন আপডেট করা হয়েছে।
ফিচার
- ডাইরেক্ট বুট-এর জন্য অতিরিক্ত সহায়তা, যা আপনাকে রিমোটলি ওয়াইপ Android 7.0+ ডিভাইস যা শেষবার রিবুট করার পর থেকে আনলক করা হয়নি।
-
policiesরিসোর্সে লোকেশন মোড সেটিং যোগ করা হয়েছে, যা আপনাকে ম্যানেজ করা ডিভাইসে লোকেশন অ্যাকুরেসি মোড কনফিগার করার অনুমতি দেয়। Commandরিসোর্সে একটি ত্রুটি সংক্রান্ত উত্তর ফিল্ড যোগ করা হয়েছে।
সমস্যার সমাধান
- প্রভিশনিং পারফর্ম্যান্স উন্নত করা হয়েছে।
- ডিভাইস প্রোভিশন করার সাথে সাথেই এখন কমপ্লায়েন্স রিপোর্ট তৈরি করা হয়। কমপ্লায়েন্স রিপোর্ট পাওয়ার জন্য এন্টারপ্রাইজ কনফিগার করতে, নন-কমপ্লায়েন্সের বিবরণ সংক্রান্ত বিজ্ঞপ্তি পান বিকল্প দেখুন।
পরিচিত সমস্যা
- Android Device Policy দ্বারা ম্যানেজ করা Android 8.0+ LG ডিভাইসে (যেমন, LG V30) লক স্ক্রিন সেটিংস ক্র্যাশ করে।
১৪ ফেব্রুয়ারি, ২০১৮
ব্যবহারকারীর অভিজ্ঞতা
- "কোড" ফিল্ডের জন্য যাচাইকরণ টেক্সট আপডেট করা হয়েছে, যা কোনও ব্যবহারকারী ডিভাইস এনরোল করার জন্য ম্যানুয়ালি QR কোড লেখার বিকল্প বেছে নিলে দেখানো হয়।
ফিচার
- আপনি এখন এমন একটি নীতি সেট করতে পারেন যা ফোর্স-ইনস্টল করা অ্যাপগুলিকে অটোমেটিক আপডেট করার জন্য ট্রিগার করে, যদি
সেগুলি একটি নির্দিষ্ট ন্যূনতম অ্যাপ ভার্সন পূরণ না করে। এতে
ApplicationPolicy:
installType-কেFORCE_INSTALLED-এ সেট করুনminimumVersionCodeউল্লেখ করুন।
- নতুন ফিল্ড সহ ডিভাইস রিসোর্স আপডেট করা হয়েছে, যাতে আইটি অ্যাডমিনের জন্য উপযোগী তথ্য থাকতে পারে, যেমন ডিভাইসের পরিষেবা প্রদানকারীর নাম (আরও বিবরণের জন্য NetworkInfo দেখুন), ডিভাইসটি এনক্রিপ্ট করা আছে কিনা এবং অ্যাপ যাচাইকরণ চালু আছে কিনা (আরও বিবরণের জন্য DeviceSettings দেখুন)।
সমস্যার সমাধান
RESET_PASSWORDএবংLOCKকমান্ড এখন Android 8.0 Oreo ডিভাইসে কাজ করে।- DeviceSettings পপুলেট না হওয়ার সমস্যা সমাধান করা হয়েছে।
stayOnPluggedModesনীতি ম্যানেজ করার ক্ষেত্রে সমস্যার সমাধান করা হয়েছে।
১২ ডিসেম্বর, ২০১৭
ফিচার
- Android ডিভাইস নীতি এখন একটি বেসিক কিয়স্ক লঞ্চার সমর্থন করে, যা নীতির মাধ্যমে চালু করা যেতে পারে। লঞ্চার, ডিভাইসকে আগে থেকে নির্ধারিত অ্যাপের সেটে লক করে দেয় এবং ডিভাইস সেটিংসে ব্যবহারকারীর অ্যাক্সেস ব্লক করে। নির্দিষ্ট অ্যাপগুলি বর্ণানুক্রমিকভাবে একটি পৃষ্ঠায় দেখানো হয়। কোনও সমস্যার রিপোর্ট করতে বা ফিচারের জন্য অনুরোধ করতে, লঞ্চারে 'মতামত' আইকনে ট্যাপ করুন।
- নতুন আবার চেষ্টা করার লজিক সহ আপডেট করা ডিভাইস সেট-আপ। সেট-আপ চলাকালীন কোনও ডিভাইস রিবুট করা হলে, প্রভিশনিং প্রসেস এখন যেখান থেকে বন্ধ হয়েছিল সেখান থেকে আবার শুরু হয়।
- নিম্নলিখিত নতুন নীতি এখন উপলভ্য। সম্পূর্ণ বিবরণ জানতে
API
রেফারেন্স দেখুন:
keyguardDisabledFeaturesaccountTypesWithManagementDisabledinstallAppsDisabledmountPhysicalMediaDisableduninstallAppsDisabledbluetoothContactSharingDisabledshortSupportMessagelongSupportMessagebluetoothConfigDisabledcellBroadcastsConfigDisabledcredentialsConfigDisabledmobileNetworksConfigDisabledtetheringConfigDisabledvpnConfigDisabledcreateWindowsDisablednetworkResetDisabledoutgoingBeamDisabledoutgoingCallsDisabledsmsDisabledusbFileTransferDisabledensureVerifyAppsEnabledpermittedInputMethodsrecommendedGlobalProxysetUserIconDisabledsetWallpaperDisabledalwaysOnVpnPackagedataRoamingDisabledbluetoothDisabled - Android ডিভাইস নীতির টার্গেট SDK আপডেট করে Android 8.0 Oreo করা হয়েছে।
সমস্যার সমাধান
- বুট করার সময় কানেকশন করা না গেলে, এখন নেটওয়ার্ক পিকার ডিসপ্লে এড়িয়ে যাওয়া
সম্ভব। বুট করার সময় নেটওয়ার্ক পিকার চালু করতে,
networkEscapeHatchEnabledনীতি ব্যবহার করুন।