
Akun ditautkan menggunakan alur kode otorisasi OAuth 2.0 standar industri.
OAuth 2.1 &PKCE untuk Agen
Untuk agen AI tanpa status dan pipeline multi-modal, sebaiknya terapkan OAuth 2.1.
- PKCE (Proof Key for Code Exchange): Harus digunakan untuk mengamankan alur kode otorisasi, sehingga mencegah serangan intersepsi.
- Tidak Ada Alur Implisit: Alur implisit mengekspos token akses di URL, yang merupakan risiko keamanan untuk lingkungan agen.
Layanan Anda harus mendukung endpoint otorisasi dan pertukaran token yang sesuai dengan OAuth 2.0/2.1.
Create the project
To create your project to use account linking:
- Go to the Google API Console.
- Click Create project.
- Enter a name or accept the generated suggestion.
- Confirm or edit any remaining fields.
- Click Create.
To view your project ID:
- Go to the Google API Console.
- Find your project in the table on the landing page. The project ID appears in the ID column.
Configure your OAuth Consent Screen
The Google Account Linking process includes a consent screen which tells users the application requesting access to their data, what kind of data they are asking for and the terms that apply. You will need to configure your OAuth consent screen before generating a Google API client ID.
- Open the OAuth consent screen page of the Google APIs console.
- If prompted, select the project you just created.
On the "OAuth consent screen" page, fill out the form and click the “Save” button.
Application name: The name of the application asking for consent. The name should accurately reflect your application and be consistent with the application name users see elsewhere. The application name will be shown on the Account Linking consent screen.
Application logo: An image on the consent screen that will help users recognize your app. The logo is shown on Account linking consent screen and on account settings
Support email: For users to contact you with questions about their consent.
Scopes for Google APIs: Scopes allow your application to access your user's private Google data. For the Google Account Linking use case, default scope (email, profile, openid) is sufficient, you don’t need to add any sensitive scopes. It is generally a best practice to request scopes incrementally, at the time access is required, rather than up front. Learn more.
Authorized domains: To protect you and your users, Google only allows applications that authenticate using OAuth to use Authorized Domains. Your applications' links must be hosted on Authorized Domains. Learn more.
Application Homepage link: Home page for your application. Must be hosted on an Authorized Domain.
Application Privacy Policy link: Shown on Google Account Linking consent screen. Must be hosted on an Authorized Domain.
Application Terms of Service link (Optional): Must be hosted on an Authorized Domain.
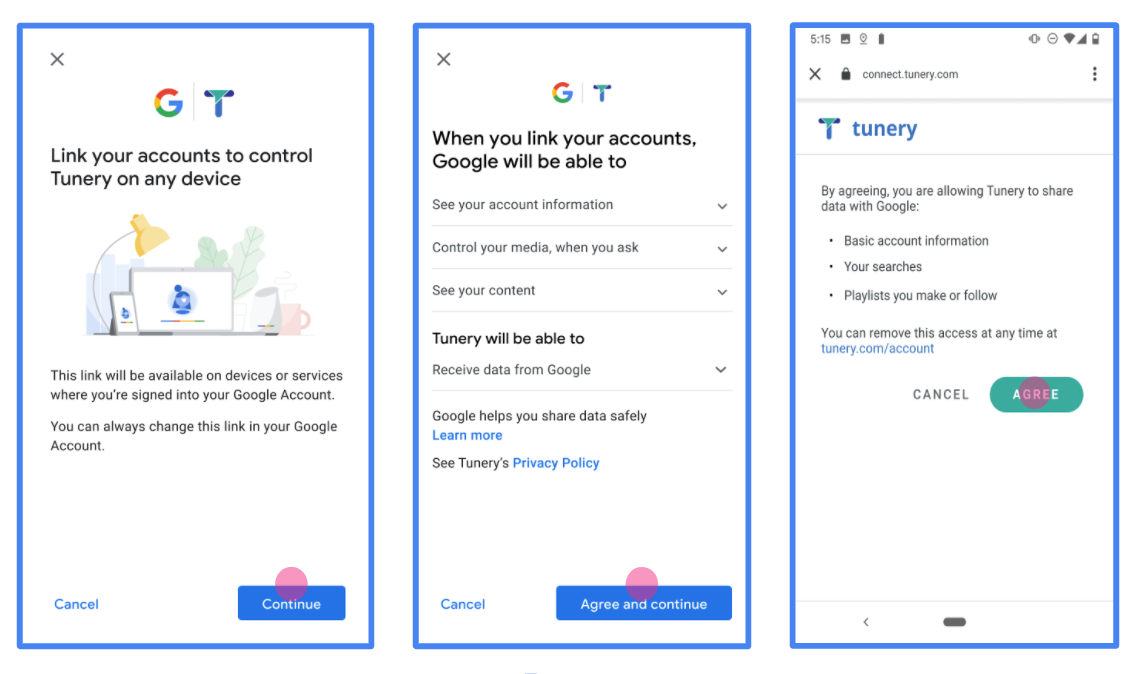
Figure 1. Google Account Linking Consent Screen for a fictitious Application, Tunery
Check "Verification Status", if your application needs verification then click the "Submit For Verification" button to submit your application for verification. Refer to OAuth verification requirements for details.
Mengimplementasikan server OAuth
Penerapan server OAuth 2.0 untuk alur kode otorisasi terdiri dari dua endpoint, yang disediakan oleh layanan Anda melalui HTTPS. Endpoint pertama adalah endpoint otorisasi, yang bertanggung jawab untuk menemukan atau mendapatkan izin dari pengguna untuk akses data. Endpoint otorisasi menampilkan UI login kepada pengguna Anda yang belum login dan mencatat izin untuk akses yang diminta. Endpoint kedua adalah endpoint pertukaran token, yang digunakan untuk mendapatkan string terenkripsi, yang disebut token, yang mengizinkan pengguna mengakses layanan Anda.
Saat aplikasi Google perlu memanggil salah satu API layanan Anda, Google menggunakan endpoint ini bersama-sama untuk mendapatkan izin dari pengguna Anda untuk memanggil API ini atas nama mereka.
Penautan Akun Google: Alur Kode Otorisasi OAuth
Diagram urutan berikut menjelaskan interaksi antara Pengguna, Google, dan endpoint layanan Anda.
Peran dan tanggung jawab
Tabel berikut menentukan peran dan tanggung jawab aktor dalam alur OAuth Penautan Akun Google (GAL). Perhatikan bahwa di GAL, Google bertindak sebagai Klien OAuth, sementara layanan Anda bertindak sebagai Penyedia Layanan/Identitas.
| Aktor / Komponen | Peran GAL | Tanggung Jawab |
|---|---|---|
| Aplikasi / Server Google | Klien OAuth | Memulai alur, menerima kode otorisasi, menukarkannya dengan token, dan menyimpannya dengan aman untuk mengakses API layanan Anda. |
| Endpoint Otorisasi Anda | Server Otorisasi | Mengautentikasi pengguna Anda dan mendapatkan izin mereka untuk membagikan akses ke data mereka kepada Google. |
| Endpoint Pertukaran Token Anda | Server Otorisasi | Memvalidasi kode otorisasi dan token refresh, serta menerbitkan token akses ke Server Google. |
| URI Pengalihan Google | Endpoint Callback | Menerima pengalihan pengguna dari layanan otorisasi Anda dengan nilai
code dan state. |
Sesi alur kode otorisasi OAuth 2.0 yang dimulai oleh Google memiliki alur berikut:
- Google membuka endpoint otorisasi Anda di browser pengguna. Jika alur dimulai di perangkat khusus suara untuk Tindakan, Google akan mentransfer eksekusi ke ponsel.
- Pengguna login, jika belum login, dan memberikan izin kepada Google untuk mengakses datanya dengan API Anda, jika mereka belum memberikan izin.
- Layanan Anda membuat kode otorisasi dan menampilkannya ke Google. Untuk melakukannya, alihkan browser pengguna kembali ke Google dengan kode otorisasi yang dilampirkan ke permintaan.
- Google mengirimkan kode otorisasi ke endpoint pertukaran token Anda, yang memverifikasi keaslian kode dan menampilkan token akses dan token refresh. Token akses adalah token berumur pendek yang diterima layanan Anda sebagai kredensial untuk mengakses API. Token refresh adalah token yang berlaku lama yang dapat disimpan dan digunakan Google untuk mendapatkan token akses baru saat masa berlakunya berakhir.
- Setelah pengguna menyelesaikan alur penautan akun, setiap permintaan berikutnya yang dikirim dari Google akan berisi token akses.
Resep Penerapan
Ikuti langkah-langkah berikut untuk menerapkan alur Kode Otorisasi.
Langkah 1: Menangani permintaan otorisasi
Saat Google memulai penautan akun, Google akan mengalihkan pengguna ke endpoint otorisasi Anda. Untuk mengetahui kontrak protokol dan persyaratan parameter yang mendetail, lihat Authorization Endpoint.
Untuk menangani permintaan, lakukan tindakan berikut:
Validasi permintaan:
- Konfirmasi bahwa
client_idcocok dengan Client ID yang ditetapkan ke Google. - Pastikan bahwa
redirect_uricocok dengan URL pengalihan Google yang diharapkan:- Prod:
https://oauth-redirect.googleusercontent.com/r/YOUR_PARTNER_ID - Sandbox:
https://oauth-redirect-sandbox.googleusercontent.com/r/YOUR_PARTNER_ID
- Prod:
- Pastikan
response_typeadalahcode.
- Konfirmasi bahwa
Mengautentikasi pengguna:
- Periksa apakah pengguna login ke layanan Anda.
- Jika pengguna belum login, minta mereka untuk menyelesaikan proses login atau pendaftaran Anda.
Buat kode otorisasi:
- Buat kode otorisasi unik yang tidak dapat ditebak dan terkait dengan pengguna dan klien.
- Setel masa berlaku kode menjadi sekitar 10 menit.
Mengarahkan kembali ke Google:
- Alihkan browser ke URL yang diberikan di
redirect_uri. - Tambahkan parameter kueri berikut:
code: Kode otorisasi yang Anda buat.state: Nilai status yang tidak diubah yang diterima dari Google.
- Alihkan browser ke URL yang diberikan di
Langkah 2: Menangani permintaan pertukaran token
Endpoint pertukaran token Anda memproses dua jenis permintaan: menukarkan kode dengan token, dan memperbarui token akses yang telah habis masa berlakunya. Untuk mengetahui detail kontrak protokol dan persyaratan parameter, lihat Endpoint Pertukaran Token.
A. Menukarkan kode otorisasi dengan token
Saat menerima kode otorisasi, Google akan memanggil endpoint pertukaran token Anda (POST) untuk mengambil token.
Validasi permintaan:
- Verifikasi
client_iddanclient_secret. - Pastikan kode otorisasi valid dan belum habis masa berlakunya.
- Pastikan
redirect_uricocok dengan nilai yang digunakan di Langkah 1. - Jika validasi gagal, tampilkan HTTP
400 Bad Requestdengan{"error": "invalid_grant"}.
- Verifikasi
Terbitkan token:
- Buat
refresh_tokendengan masa berlaku lama danaccess_tokendengan masa berlaku singkat (biasanya 1 jam). - Menampilkan
200 OKHTTP dengan respons token JSON standar.
- Buat
B. Memperbarui token akses
Saat masa berlaku token akses berakhir, Google akan meminta token baru menggunakan token refresh.
Validasi permintaan:
- Verifikasi
client_id,client_secret, danrefresh_token. - Jika validasi gagal, tampilkan HTTP
400 Bad Requestdengan{"error": "invalid_grant"}.
- Verifikasi
Terbitkan token akses baru:
- Buat
access_tokenbaru yang berumur pendek. - Menampilkan HTTP
200 OKdengan respons token JSON (opsional termasuk token refresh baru).
- Buat
Menangani permintaan info pengguna
Endpoint userinfo adalah resource yang dilindungi OAuth 2.0 yang menampilkan klaim tentang pengguna yang ditautkan. Menerapkan dan menghosting endpoint userinfo bersifat opsional, kecuali untuk kasus penggunaan berikut:
- Login dengan Akun Tertaut dengan Google One Ketuk.
- Langganan tanpa hambatan di Android TV.
Setelah token akses berhasil diambil dari endpoint token Anda, Google akan mengirimkan permintaan ke endpoint userinfo Anda untuk mengambil informasi profil dasar tentang pengguna yang ditautkan.
| header permintaan endpoint userinfo | |
|---|---|
Authorization header |
Token akses jenis Bearer. |
Misalnya, jika endpoint userinfo Anda tersedia di
https://myservice.example.com/userinfo, permintaan mungkin akan terlihat seperti berikut:
GET /userinfo HTTP/1.1
Host: myservice.example.com
Authorization: Bearer ACCESS_TOKEN
Agar endpoint userinfo Anda dapat menangani permintaan, lakukan langkah-langkah berikut:
- Ekstrak token akses dari header Otorisasi dan tampilkan informasi untuk pengguna yang terkait dengan token akses.
- Jika token akses tidak valid, tampilkan error HTTP 401 Tidak Sah dengan menggunakan Header Respons
WWW-Authenticate. Berikut adalah contoh respons error userinfo:HTTP/1.1 401 Unauthorized WWW-Authenticate: error="invalid_token", error_description="The Access Token expired"
Jika token akses valid, tampilkan dan respons HTTP 200 dengan objek JSON berikut dalam isi HTTPS respons:
{ "sub": "USER_UUID", "email": "EMAIL_ADDRESS", "given_name": "FIRST_NAME", "family_name": "LAST_NAME", "name": "FULL_NAME", "picture": "PROFILE_PICTURE", }respons endpoint userinfo subID unik yang mengidentifikasi pengguna di sistem Anda. emailAlamat email pengguna. given_nameOpsional: Nama depan pengguna. family_nameOpsional: Nama belakang pengguna. nameOpsional: Nama lengkap pengguna. pictureOpsional: Foto profil pengguna.
Memvalidasi implementasi
You can validate your implementation by using the OAuth 2.0 Playground tool.
In the tool, do the following steps:
- Click Configuration to open the OAuth 2.0 Configuration window.
- In the OAuth flow field, select Client-side.
- In the OAuth Endpoints field, select Custom.
- Specify your OAuth 2.0 endpoint and the client ID you assigned to Google in the corresponding fields.
- In the Step 1 section, don't select any Google scopes. Instead, leave this field blank or type a scope valid for your server (or an arbitrary string if you don't use OAuth scopes). When you're done, click Authorize APIs.
- In the Step 2 and Step 3 sections, go through the OAuth 2.0 flow and verify that each step works as intended.
You can validate your implementation by using the Google Account Linking Demo tool.
In the tool, do the following steps:
- Click the Sign in with Google button.
- Choose the account you'd like to link.
- Enter the service ID.
- Optionally enter one or more scopes that you will request access for.
- Click Start Demo.
- When prompted, confirm that you may consent and deny the linking request.
- Confirm that you are redirected to your platform.