

इस पेज पर, Android Management API और Android Device Policy में हर महीने होने वाले सभी बदलावों (नई सुविधाएं, गड़बड़ियां ठीक करना, अपडेट) की खास जानकारी दी गई है.
Android Management API की मेलिंग लिस्ट में शामिल हों, ताकि आपको हर महीने के अपडेट और सेवा से जुड़ी सलाह सीधे अपने इनबॉक्स में मिल सकें.
सितंबर 2026
Android Management API
-
Android 17 QPR1+ पर, टास्क को जारी रखने की हैंडऑफ़ सुविधा को कंट्रोल करने के लिए,
enterprises.policiesमें नीतियां जोड़ी गई हैं. इनमेंCrossDevicePoliciesमेंtaskContinuityHandoff(पूरी तरह से मैनेज किए जा रहे डिवाइसों और वर्क प्रोफ़ाइलों के लिए) औरPersonalCrossDevicePoliciesमेंtaskContinuityHandoff(कंपनी के मालिकाना हक वाले उन डिवाइसों की निजी प्रोफ़ाइल के लिए जिनमें वर्क प्रोफ़ाइल है) शामिल हैं. -
पूरी तरह से मैनेज किए जा रहे डिवाइसों के लिए, नई
backupServiceनीति (BackupService) जोड़ी गई. डिफ़ॉल्ट रूप से (BACKUP_SERVICE_DISABLED), Android बैकअप सेवा बंद रहती है और उपयोगकर्ता इसे बदल नहीं सकता. नीति कोBACKUP_SERVICE_USER_CHOICEपर सेट करने से, उपयोगकर्ता बैकअप सेवा को चालू कर सकते हैं, ताकि पूरी तरह से मैनेज किए जा रहे नए डिवाइस पर डेटा ट्रांसफ़र किया जा सके. - AMAPI SDK का वर्शन 1.8.4 रिलीज़ किया गया. ज़्यादा जानकारी के लिए, Android Management SDK के रिलीज़ नोट देखें.
-
दस्तावेज़ों को भी अपडेट किया गया है:
-
enterprises.devices.issueCommandमेंADD_ESIMऔरREMOVE_ESIMकमांड की जानकारी को अपडेट किया गया है. इससे यह साफ़ तौर पर पता चलता है किREMOVE_ESIMका इस्तेमाल, कंपनी के मालिकाना हक वाले उन डिवाइसों पर नहीं किया जा सकता जिनमें वर्क प्रोफ़ाइल है और जो Android 16 QPR2 या Android 16 QPR3 पर काम करते हैं. - Android Management MCP सर्वर गाइड को अपडेट किया गया. इसमें क्लाइंट कॉन्फ़िगरेशन की नई सेटिंग और पुष्टि करने के उदाहरण शामिल किए गए.
-
अगस्त 2026
Android Management API
-
Android 14 और इसके बाद के वर्शन पर, क्रेडेंशियल प्रोवाइडर ऐप्लिकेशन को कंट्रोल करने के लिए,
enterprises.policiesमें नई enum वैल्यू जोड़ी गई हैं. इनमेंCREDENTIAL_PROVIDER_DEFAULT_ALLOWEDभी शामिल है. इससे, ऐसे ऐप्लिकेशन को डिफ़ॉल्ट रूप से क्रेडेंशियल प्रोवाइडर के तौर पर काम करने की अनुमति मिलती है जिनके लिएcredentialProviderPolicyतय नहीं किया गया है. साथ ही,CREDENTIAL_PROVIDER_DISALLOWEDकी मदद से किसी खास ऐप्लिकेशन को ब्लॉक किया जा सकता है. इसके अलावा, हमने सिस्टम क्रेडेंशियल प्रोवाइडर ऐप्लिकेशन का पता लगाने की सुविधा को बेहतर बनाया है. ऐसा तब होता है, जबcredentialProviderPolicyDefaultकोCREDENTIAL_PROVIDER_DEFAULT_DISALLOWED_EXCEPT_SYSTEMपर सेट किया जाता है. - रजिस्ट्रेशन की प्रोसेस को बेहतर बनाया गया है, ताकि साइन-इन के दौरान किसी दूसरे ऐप्लिकेशन (जैसे, पुष्टि करने वाले ऐप्लिकेशन) पर स्विच करने पर, वर्क प्रोफ़ाइल का रजिस्ट्रेशन फ़ेल न हो.
- AMAPI SDK का वर्शन 1.8.3 रिलीज़ किया गया. ज़्यादा जानकारी के लिए, Android Management SDK के रिलीज़ नोट देखें.
-
दस्तावेज़ों को भी अपडेट किया गया है:
- हमने डिवाइस प्रॉविज़निंग गाइड को अपडेट किया है. इसमें मौजूदा रजिस्ट्रेशन टोकन के लिए छूट सेक्शन और साइन-इन यूआरएल के तहत एक नोट जोड़ा गया है. इससे यह साफ़ तौर पर पता चलता है कि अगर किसी संगठन ने "Google का इस्तेमाल करके पुष्टि करें" सुविधा को पहली बार चालू किया है, तो इससे पहले बनाए गए रजिस्ट्रेशन टोकन के लिए लॉगिन प्रॉम्प्ट नहीं दिखेंगे. हालांकि, इसके बाद बनाए गए टोकन के लिए, आईटी एडमिन की पुष्टि करने की सेटिंग लागू होंगी.
-
हमने साफ़ तौर पर बताया है कि
WorkAccountSetupConfigमें मौजूदrequiredAccountEmailफ़ील्ड में, Google के ऑफ़िस वाले खाते का ईमेल पता छोटे अक्षरों में होना चाहिए. -
WipeActionमें मौजूदpreserveFrpफ़ील्ड में अब बताया गया है कि यह पूरी तरह से मैनेज किए जा रहे डिवाइसों और कंपनी के मालिकाना हक वाले डिवाइसों पर मौजूद वर्क प्रोफ़ाइलों, दोनों पर लागू होता है. -
हमने खोए हुए डिवाइस को लॉक करने वाले मोड की गाइड में, खोए हुए डिवाइस की स्थिति सेक्शन को अपडेट किया है. इससे यह साफ़ तौर पर पता चलता है कि डिवाइस, हर मिनट के बजाय समय-समय पर जगह की जानकारी के अपडेट भेजते हैं. ये अपडेट,
LostModeLocationEventके ज़रिए भेजे जाते हैं. इस गाइड में अब यह भी बताया गया है कि Android Doze मोड, समय-समय पर मिलने वाले डिवाइस की जगह की जानकारी के अपडेट को रोक सकता है.
जुलाई 2026
Android Management API
- Android 6.0 के लिए सहायता अब बंद कर दी गई है. यह Google Play services के Android 7.0 और इसके बाद के वर्शन के लिए सहायता के मुताबिक है. Android 6.0 पर चलने वाले डिवाइसों को Android Management API के अपडेट नहीं मिलेंगे. इससे डिवाइसों को मैनेजमेंट में रजिस्टर होने से नहीं रोका जाता.
- AMAPI SDK का वर्शन 1.8.2 रिलीज़ किया गया. ज़्यादा जानकारी के लिए, Android Management SDK के रिलीज़ नोट देखें.
- उस समस्या को ठीक किया गया है जिसकी वजह से, कंपनी के मालिकाना हक वाले डिवाइसों को फ़ैक्ट्री रीसेट करने के बाद, उपभोक्ता के लिए फ़ैक्ट्री रीसेट करने से जुड़ी सुरक्षा (एफ़आरपी) की सुविधा अचानक चालू हो सकती थी. ऐसा तब भी हो सकता था, जब डिवाइस से जुड़ी नीति में एफ़आरपी एडमिन के ईमेल पते न दिए गए हों.
-
दस्तावेज़ों को भी अपडेट किया गया है:
- हमने रजिस्ट्रेशन के दौरान Google से पुष्टि करने की सुविधा लागू करने का तरीका बताने के लिए, दिशा-निर्देश जोड़े हैं.
-
persistentPreferredActivitiesनीति में अब एक चेतावनी शामिल है. इसमें बताया गया है कि इस नीति औरdefaultApplicationSettingsको एक ही इंटेंट डोमेन के लिए कॉन्फ़िगर न करें. इससे, अनचाहे नतीजे मिल सकते हैं. हमने इससे जुड़ी गाइड को भी अपडेट किया है. -
हमने दस्तावेज़ में साफ़ तौर पर बताया है कि मैनेज किए जा रहे कॉन्फ़िगरेशन टेंप्लेट के
templateIdपैरामीटर में, अंकों वाली स्ट्रिंग होनी चाहिए. इसमें सिर्फ़ अंक होने चाहिए. - क्विकस्टार्ट गाइड में अब Android Management API सेट अप करते समय, अपना OAuth क्लाइंट जनरेट करने के निर्देश शामिल हैं.
जून 2026
Android Management API
-
हमने
nearbyNotificationStreamingऔरnearbyAppStreamingके लिए नीतियां जोड़ी हैं. इनसे यह कंट्रोल किया जा सकता है कि उपयोगकर्ता, आस-पास मौजूद डिवाइसों पर ऐप्लिकेशन का कॉन्टेंट और सूचनाएं स्ट्रीम कर सकते हैं या नहीं. ये दो मौजूदा प्लैटफ़ॉर्म एपीआई को मिरर करते हैं:setNearbyNotificationStreamingPolicyऔरsetNearbyAppStreamingPolicy. -
आईटी एडमिन अब
googleAuthenticationOptionsकोSigninDetailऔरEnrollmentTokenमें कॉन्फ़िगर कर सकते हैं. इससे यह तय किया जा सकता है कि रजिस्ट्रेशन के दौरान, उपयोगकर्ताओं को Google से पुष्टि करनी होगी या नहीं. - AMAPI SDK का वर्शन 1.8.1 रिलीज़ किया गया. ज़्यादा जानकारी के लिए, Android Management SDK के रिलीज़ नोट देखें.
-
दस्तावेज़ों को भी अपडेट किया गया है:
-
हमने साफ़ तौर पर बताया है कि
NotificationReceiverServiceबेस क्लास, सुरक्षा से जुड़ी सुविधाओं को अपने-आप मैनेज करती है. लिंक किए गए सेक्शन के सबसे नीचे मौजूद "नोट" देखें. - Android Management API के एमसीपी सर्वर का इस्तेमाल करने के लिए, एमसीपी क्लाइंट को कॉन्फ़िगर करने से जुड़े दिशा-निर्देशों को अपडेट किया गया.
-
हमने साफ़ तौर पर बताया है कि
मई 2026
Android Management API
- AMAPI अब ऐप्लिकेशन रिपोर्टिंग में साइनिंग सर्टिफ़िकेट के लिए, SHA-256 हैश की जानकारी देता है. इससे, अब बंद हो चुके SHA-1 हैश फ़ील्ड के मुकाबले बेहतर सुरक्षा मिलती है. यह Android ईकोसिस्टम के लिए, सबसे सही तरीकों के मुताबिक है.
- AMAPI, COPE डिवाइसों पर फ़ैक्ट्री रीसेट करने से जुड़ी सुरक्षा (एफ़आरपी) की नीति को मैनेज करने की सुविधा को बेहतर बनाता है. इसके लिए, एफ़आरपी को साफ़ तौर पर बंद किया जाता है और खाते की सूचियों को मिटाया जाता है. ऐसा तब किया जाता है, जब कोई एडमिन ईमेल कॉन्फ़िगर न किया गया हो. इससे डिवाइस रीसेट होने के बाद, अचानक लॉक होने से बचा जा सकता है.
अप्रैल 2026
Android Management API
-
AMAPI ने एक नई नीति जोड़ी है. इससे आईटी एडमिन, जानकारी ऑटोमैटिक भरने की सेवा को बंद कर सकता है.
AutofillPolicy, क्रेडेंशियल सेव करने की सुविधा को बंद करने के लिए, क्रेडेंशियल से जुड़ी अन्य नीतियों के साथ काम करती है. - AMAPI SDK का वर्शन 1.8.0 रिलीज़ किया गया. ज़्यादा जानकारी के लिए, Android Management SDK के रिलीज़ नोट देखें.
- दस्तावेज़ों को भी अपडेट किया गया है:
- हमने
साफ़ तौर पर बताया कि
provisioningInfoऑब्जेक्ट, डिवाइस के सेट अप होने के बाद 24 घंटे तक उपलब्ध रहता है. -
हमने देखा कि ऐप्लिकेशन
रोल सुविधा,
ApplicationPolicyमेंextensionConfigफ़ील्ड की जगह ले लेती है.
- हमने
साफ़ तौर पर बताया कि
XR डिवाइस मैनेजमेंट
Android Management API
- AMAPI अब Android XR के साथ काम करता है. XR डिवाइस मैनेजमेंट के बारे में ज़्यादा जानें.
मार्च 2026
Android Management API
-
जैसा कि अक्टूबर 2025 में बताया गया था और सेवा में हुए अहम बदलावों के एलान में बताया गया था,
enterpriseDisplayNameVisibilityनीति की डिफ़ॉल्ट वैल्यू अबENTERPRISE_DISPLAY_NAME_VISIBLEहै. इस नीति से यह कंट्रोल किया जाता है कि डिवाइसों परenterpriseDisplayNameदिखे या नहीं. जैसे, कंपनी के मालिकाना हक वाले डिवाइसों की लॉक स्क्रीन पर. एंटरप्राइज़ का नाम छिपाने के लिए, नीति को साफ़ तौर परENTERPRISE_DISPLAY_NAME_HIDDENपर सेट करें. - ओपन नेटवर्क कॉन्फ़िगरेशन में ईएपी कॉन्फ़िगरेशन को अपडेट किया गया है. इसमें ईएपी के बाहरी तरीके के तौर पर, ईएपी-पीडब्ल्यूडी के लिए सहायता जोड़ी गई है. इस्तेमाल की जा सकने वाली सुविधाओं की पूरी सूची देखने के लिए, दस्तावेज़ देखें.
- हमने इनके लिए दस्तावेज़ अपडेट किया है:
-
networkResetDisabled, ताकि यह साफ़ तौर पर बताया जा सके कि यह नीति सिर्फ़ पूरी तरह से मैनेज किए जा रहे डिवाइसों पर लागू होती है. -
installType.KIOSKऔरRoleType.KIOSKको अपडेट किया गया है, ताकि यह साफ़ तौर पर बताया जा सके कि Android 11 और इसके बाद के वर्शन पर, उपयोगकर्ता सभी ऐप्लिकेशन के लिए कंट्रोल नहीं कर सकते. -
screenCaptureDisabledऔरpersonalUsagePolicies.screenCaptureDisabled, ताकि यह बताया जा सके कि इस सेटिंग को बंद करने पर, सर्कल बनाकर ढूंढें सुविधा भी बंद हो जाती है.
-
फ़रवरी 2026
Android Management API
-
Android 10 और इसके बाद के वर्शन वाले कंपनी के मालिकाना हक वाले डिवाइसों पर, आईटी एडमिन अब
Policy.DeviceConnectivityManagementमें मौजूद नएprivateDnsSettingsफ़ील्ड का इस्तेमाल करके, निजी डीएनएस को मैनेज कर सकते हैं.PrivateDnsSettings.privateDnsModeमें उपलब्ध मोड में ये शामिल हैं: उपयोगकर्ता के लिए उपलब्ध, अपने-आप होने वाला, और तय किया गया होस्ट (सिर्फ़ पूरी तरह से मैनेज किए जा रहे डिवाइसों के लिए). - एएमएपीआई अब मॉडल कॉन्टेक्स्ट प्रोटोकॉल (एमसीपी) के साथ इंटिग्रेशन की झलक देखने की सुविधा देता है. इससे ईएमएम को रीड-ओनली टूल का इस्तेमाल करके, एआई की मदद से काम करने वाले बातचीत के इंटरफ़ेस बनाने में मदद मिलती है. ज़्यादा जानकारी के लिए, दस्तावेज़ देखें.
-
NetworkInfo.TelephonyInfoके दस्तावेज़ को अपडेट किया गया, ताकि यह साफ़ तौर पर बताया जा सके कि यह सुविधा किन डिवाइसों पर काम करती है:- पूरी तरह से मैनेज किए जा रहे डिवाइसों (Android 6 और इसके बाद के वर्शन) पर, सभी सिम कार्ड के लिए टेलीफ़ोनी की सामान्य जानकारी उपलब्ध होती है.
- एडमिन की ओर से जोड़े गए ई-सिम के लिए, Android 15 और इसके बाद के वर्शन पर, सभी मैनेजमेंट मोड में टेलीफ़ोनी की जानकारी उपलब्ध होती है.
-
activationStateऔरconfigModeफ़ील्ड, सिर्फ़ Android 15 और इसके बाद के वर्शन वाले डिवाइसों पर मौजूद ई-सिम के लिए लागू होते हैं.
जनवरी 2026
Android Management API
-
हमने उपयोगकर्ता की ओर से ई-सिम जोड़ने की सुविधा को कंट्रोल करने के लिए, एक नई नीति जोड़ी है.
DeviceRadioStateमें मौजूदuserInitiatedAddEsimSettingsफ़ील्ड की मदद से, एडमिन यह तय कर सकते हैं कि उपयोगकर्ता को कंपनी के मालिकाना हक वाले डिवाइसों पर ई-सिम प्रोफ़ाइलें जोड़ने की अनुमति है या नहीं. ये डिवाइस, Android 15 और इसके बाद के वर्शन पर काम करने वाले होने चाहिए. -
Policy.wipeDataFlagsऔरDeleteDeviceRequest.wipeDataFlagsमें इस्तेमाल किए गएWIPE_ESIMSफ़्लैग के दस्तावेज़ को अपडेट किया गया है. इससे यह साफ़ तौर पर पता चलता है कि Android 16 या इसके बाद के वर्शन वाले डिवाइसों पर, निजी डिवाइस से वर्क प्रोफ़ाइल हटाने पर, मैनेज किए जा रहे ई-सिम हमेशा वाइप हो जाते हैं. भले ही, यह फ़्लैग सेट हो या न हो. - AMAPI SDK का वर्शन 1.7.1 रिलीज़ किया गया. इस वर्शन में, डिवाइस के भरोसेमंद होने के सिग्नल वाले एपीआई के लिए ज़्यादा जानकारी वाली लॉगिंग जोड़ी गई है. इससे समस्याओं का पता लगाने में मदद मिलती है. ज़्यादा जानकारी के लिए, Android Management SDK के रिलीज़ नोट देखें.
- AMAPI की सेवा की शर्तों को अपडेट किया गया है, ताकि AMAPI SDK को साफ़ तौर पर शामिल किया जा सके. साथ ही, "ग्राहकों" की परिभाषा में Android डिवाइसों के ओरिजनल इक्विपमेंट मैन्युफ़ैक्चरर (OEM) को जोड़ा जा सके.
-
इस्तेमाल से जुड़े दिशा-निर्देशों के तहत, अब डिवाइस के भरोसेमंद होने के सिग्नल ऐक्सेस करते समय,
Advertising
      ID
का इस्तेमाल करने पर खास तौर पर पाबंदी लगा दी गई है.
नवंबर 2025
Android Management API
- Android Management API की मदद से डिवाइस रजिस्टर करने के लिए, 1 नवंबर, 2025 से Android Enterprise पर रजिस्ट्रेशन करना और मंज़ूरी पाना ज़रूरी है. डेवलपर, अनुरोध फ़ॉर्म भरकर इस प्रोसेस को शुरू कर सकते हैं.
-
ApplicationPolicy.InstallTypeमेंCUSTOMवैल्यू के दस्तावेज़ को अपडेट किया गया है, ताकि इसके इस्तेमाल के बारे में साफ़ तौर पर बताया जा सके. इसमेंApplicationPolicy.signingKeyCertsकी ज़रूरी शर्तों के बारे में ज़्यादा जानकारी शामिल है. साथ ही, इसमें यह भी बताया गया है कि किसी ऐप्लिकेशन केinstallTypeकोCUSTOMमें या को में बदलने पर, ऐप्लिकेशन किस तरह काम करेगा. -
मौजूदा नीतियों,
setUserIconDisabledऔरshareLocationDisabledके बारे में दी गई जानकारी को बेहतर बनाया गया है, ताकि इन्हें ज़्यादा साफ़ तौर पर समझा जा सके.
Android Management API SDK
-
AMAPI SDK का वर्शन 1.7.0 नवंबर में रिलीज़ किया गया था. SDK टूल की इस रिलीज़ में,
REQUEST_DEVICE_INFOकमांड के लिए सहायता शामिल है. पूरी जानकारी के लिए, AMAPI SDK के रिलीज़ नोट देखें.
अक्टूबर 2025
Android Management API
- हमने डिवाइसों पर डिफ़ॉल्ट ऐप्लिकेशन को मैनेज करने के लिए, एक नई नीति जोड़ी है. एडमिन, हर तरह के ऐप्लिकेशन के लिए, प्राथमिकता के हिसाब से ऐप्लिकेशन की सूची कॉन्फ़िगर कर सकते हैं. साथ ही, डिवाइस पर इंस्टॉल किया गया और ज़रूरी शर्तें पूरी करने वाला पहला ऐप्लिकेशन, डिफ़ॉल्ट के तौर पर सेट हो जाएगा. कॉन्फ़िगर होने के बाद, यह नीति उपयोगकर्ताओं को डिफ़ॉल्ट ऐप्लिकेशन सेटिंग बदलने से रोकती है. इससे कॉर्पोरेट नीतियों का पालन होता है. ज़्यादा जानकारी के लिए, यह गाइड देखें.
-
हमने मई में एक नीति पेश की थी. इसकी मदद से,
enterpriseDisplayNameVisibilityसेटिंग को कॉन्फ़िगर किया जा सकता है. इससे एडमिन, डिवाइस परenterpriseDisplayNameकी विज़िबिलिटी को कंट्रोल कर सकते हैं. जैसे, कंपनी के मालिकाना हक वाले डिवाइसों की लॉक स्क्रीन पर. उस एलान में हमने बताया था कि हम जल्द ही उस नीति की सेटिंग को डिफ़ॉल्ट रूप सेENTERPRISE_DISPLAY_NAME_VISIBLEपर सेट कर देंगे. यह बदलाव जनवरी 2026 में लागू होने की उम्मीद है. - दस्तावेज़ों के आइटम भी अपडेट किए गए हैं:
-
हमने वर्क प्रोफ़ाइल वाले डिवाइसों पर,
LOCKकमांड के काम करने के तरीके के बारे में साफ़ तौर पर बताया है. -
हमने
nonComplianceDetailsके बारे में जानकारी जोड़ी है, ताकि उन डिवाइसों परmte_policyमें बदलाव किए जा सकें जिन्हें रीबूट किया जाना बाकी है.
-
हमने वर्क प्रोफ़ाइल वाले डिवाइसों पर,
सितंबर 2025
Android Management API
-
हमने ऐप्लिकेशन की भूमिकाओं का कॉन्सेप्ट पेश किया है. इसमें ये चीज़ें शामिल हैं:
-
COMPANION_APP, ताकि Android डिवाइस से जुड़ी नीति के साथ ऑफ़लाइन इंटरैक्शन किया जा सके -
KIOSK, ताकि खास तरह के डिवाइसों पर, उन ऐप्लिकेशन के साथ इस्तेमाल किया जा सके जिनके लिएInstallTypeकोREQUIRED_FOR_SETUPयाCUSTOMके तौर पर कॉन्फ़िगर किया गया है -
MOBILE_THREAT_DEFENSE_ENDPOINT_DETECTION_RESPONSE(एमटीडी/ईडीआर) औरSYSTEM_HEALTH_MONITORINGऐप्लिकेशन.
ApplicationPolicy.rolesऔरRoleTypeके दस्तावेज़ देखें. -
- AMAPI SDK टूल की एक नई स्टेबल रिलीज़ और एक रिलीज़ कैंडिडेट उपलब्ध है. इन वर्शन में क्या शामिल है, यह जानने के लिए रिलीज़ नोट देखें.
अगस्त 2025
Android Management API
-
अब हम AMAPI SDK 1.6.0-rc01 और इसके बाद के वर्शन का इस्तेमाल करके, ऐप्लिकेशन इंस्टॉल करने की सुविधा दे रहे हैं. किसी ऐप्लिकेशन को इंस्टॉल करने के लिए, उसे
installTypeCUSTOMके साथapplication policyमें जोड़ें. साथ ही, ऐप्लिकेशन के साइनिंग पासकोड के सर्टिफ़िकेट,signingKeyCertsसूची में दिए गए हों. कस्टम ऐप्लिकेशन इंस्टॉल और अनइंस्टॉल करने के लिए, AMAPI SDK का इस्तेमाल करकेinstallCustomAppऔरuninstallCustomAppकमांड जारी करें. ज़्यादा जानकारी के लिए, दस्तावेज़ देखें -
हमने
ApplicationPolicy.signingKeyCertsको जोड़ दिया है. यहExtensionConfig.signingKeyFingerprintsSha256की जगह इस्तेमाल किया जाएगा. अब का इस्तेमाल नहीं किया जा सकता.ApplicationPolicy.signingKeyCertsको तब सेट करना ज़रूरी है, जब ऐप्लिकेशन मेंinstallTypeकोCUSTOMपर सेट किया गया हो (यानी कि कस्टम ऐप्लिकेशन) या जब ऐप्लिकेशन मेंextensionConfigको सेट किया गया हो (यानी कि एक्सटेंशन ऐप्लिकेशन) और वह Play Store पर मौजूद न हो. ज़्यादा जानकारी के लिए, दस्तावेज़ देखें. -
हमने AMAPI SDK के लिए, ये रिलीज़ किए हैं:
- अपडेट किया गया स्टेबल रिलीज़ v1.5.0
- रिलीज़ कैंडिडेट का नया वर्शन v1.6.0-rc01. इसमें कस्टम ऐप्लिकेशन मैनेज करने की सुविधा जोड़ी गई है.
जुलाई 2025
Android Management API
-
हमने
PasswordRequirementsको अपडेट किया है, ताकि वर्क प्रोफ़ाइल के स्कोप में पासवर्ड की जटिलता के आधार पर ज़रूरी शर्तें लागू की जा सकें. एक नई गाइड पब्लिश की गई है. इसमें, पासवर्ड की जटिलता पर आधारित और जटिलता पर आधारित नहीं होने वाली पासवर्ड सेटिंग के बीच के इंटरैक्शन के बारे में बताया गया है.
जून 2025
Android Management API
-
Android 16 और इसके बाद के वर्शन के लिए, आईटी एडमिन अब
appFunctionsनीति सेटिंग का इस्तेमाल कर सकते हैं. इससे यह कंट्रोल किया जा सकता है कि पूरी तरह से मैनेज किए जा रहे डिवाइसों पर मौजूद ऐप्लिकेशन या वर्क प्रोफ़ाइल वाले डिवाइसों पर मौजूद वर्क प्रोफ़ाइल में मौजूद ऐप्लिकेशन, ऐप्लिकेशन के फ़ंक्शन दिखा सकते हैं या नहीं.crossProfileAppFunctionsका इस्तेमाल करके यह कंट्रोल किया जा सकता है कि निजी प्रोफ़ाइल वाले ऐप्लिकेशन, वर्क प्रोफ़ाइल वाले ऐप्लिकेशन के फ़ंक्शन इस्तेमाल कर सकते हैं या नहीं. -
हमने Android Management API में दो नए तरीके जोड़े हैं:
modifyPolicyApplicationsऔरremovePolicyApplications. इन तरीकों से, नीति के ऐप्लिकेशन फ़ील्ड में ऐप्लिकेशन के सबसेट बनाए जा सकते हैं, उन्हें अपडेट किया जा सकता है, और हटाया जा सकता है. इसके लिए,policies.patchको उन सभी ऐप्लिकेशन को फ़ेच करने और उपलब्ध कराने की ज़रूरत नहीं होती जिनमें कोई बदलाव नहीं हुआ है. -
devices.deleteके विकल्प के तौर पर, एक नयाWIPEकमांड लॉन्च किया जा रहा है. इसेdevices.issueCommandका इस्तेमाल करके ट्रिगर किया जा सकता है. इस तरीके से, कंपनी के मालिकाना हक वाले डिवाइसों को फ़ैक्ट्री रीसेट किया जाता है. साथ ही, निजी डिवाइसों से वर्क प्रोफ़ाइल को मिटाया जाता है. डिवाइस का डेटा मिटाने या उसे फ़ैक्ट्री रीसेट करने के बाद, डिवाइस का रिकॉर्ड भी मिटा दिया जाएगा.
हमने एक नई गाइड पब्लिश की है. इसमें डिवाइस को डीप्रोविज़न करने के अलग-अलग तरीकों के बारे में बताया गया है. -
हमने Android Management API SDK (AMAPI SDK) को अपडेट किया है, ताकि डिवाइस के मैनेजमेंट की स्थिति की पहचान करने के लिए,
Device.WorkProfileStateसिग्नल को शामिल किया जा सके.
ज़्यादा जानकारी के लिए, AMAPI SDK के रिलीज़ नोट देखें.
मई 2025
Android Management API
-
हमने
apnPolicyमें नीति से जुड़ी एक नई पाबंदीDeviceConnectivityManagementजोड़ी है. इससे आईटी एडमिन, डिवाइसों पर ऐक्सेस पॉइंट नेम (एपीएन) कॉन्फ़िगर कर सकते हैं. नीति के तहत लागू किए गए एपीएन, उपयोगकर्ताओं के कॉन्फ़िगर किए गए अन्य एपीएन को बदल देंगे. -
DeviceConnectivityManagementमें नीति से जुड़ी नई पाबंदीpreferentialNetworkServiceSettingsलागू की गई है. इससे आईटी एडमिन, पसंदीदा नेटवर्क कॉन्फ़िगर कर सकते हैं. ऐप्लिकेशन में मौजूदpreferentialNetworkIdफ़ील्ड का इस्तेमाल करके, हर ऐप्लिकेशन के लिए पसंदीदा नेटवर्क चुना जा सकता है. ज़्यादा जानकारी के लिए, हमारी 5G नेटवर्क स्लाइसिंग गाइड और एओएसपी के 5G नेटवर्क स्लाइसिंग दस्तावेज़ देखें. - इस रिलीज़ में, आईटी एडमिन को ई-सिम मैनेज करने की बेहतर सुविधाएं मिलती हैं. इनकी मदद से, वे सभी डिवाइसों पर मैनेज किए जा रहे ई-सिम जोड़ सकते हैं, हटा सकते हैं, और देख सकते हैं. अब एडमिन, मैनेज किए जा रहे ई-सिम के लिए नीतियां तय कर सकते हैं. साथ ही, यह तय कर सकते हैं कि डिवाइस का डेटा मिटाए जाने या वर्क प्रोफ़ाइल के नीति का पालन न करने पर, ई-सिम कैसे काम करेंगे. इससे, संगठन की नीतियों का पालन और कंट्रोल पक्का किया जा सकता है.
-
नई
enterpriseDisplayNameVisibilityनीति सेटिंग की मदद से, एडमिन डिवाइस परenterpriseDisplayNameकी विज़िबिलिटी को कंट्रोल कर सकते हैं. जैसे, कंपनी के मालिकाना हक वाले डिवाइसों की लॉक स्क्रीन पर. फ़िलहाल, डिफ़ॉल्ट रूप से उस एंटरप्राइज़ का नाम दिखता है जिसे डिवाइस के शुरुआती सेटअप के दौरान कॉन्फ़िगर किया गया था. हालांकि, छह महीने बाद (नवंबर 2025) इसमें बदलाव हो जाएगा. इसके बाद, डिफ़ॉल्ट रूप सेENTERPRISE_DISPLAY_NAME_VISIBLEदिखेगा.
अप्रैल 2025
Android Management API
-
हमने
bluetoothSharingसेPersonalUsagePoliciesऔरDeviceConnectivityManagementमें नीति से जुड़ी एक नई पाबंदी जोड़ी है. इससे आईटी एडमिन, ब्लूटूथ का इस्तेमाल करके फ़ाइलें शेयर करने की अनुमति दे सकते हैं या उस पर पाबंदी लगा सकते हैं. -
जब एडमिन
BackupServiceStateफ़ील्ड को चालू या बंद करता है, तब एएमएपीआई में Pub/Sub सूचना का इस्तेमाल करके, सुरक्षा लॉग इवेंट जनरेट होता है और इसकी सूचना दी जाती है. -
हमने
HardwareInfoमें एक नया फ़ील्डEuiccChipInfoजोड़ा है, ताकि कंपनी के मालिकाना हक वाले डिवाइसों का ईआईडी पढ़ा जा सके. साथ ही, निजी डिवाइसों का ईआईडी पढ़ने के लिए, एक नया निर्देशREQUEST_DEVICE_INFOजोड़ा गया है. - दस्तावेज़ों को भी अपडेट किया गया है:
- हमने Android Management API SDK (AMAPI SDK) को अपडेट किया है, ताकि इसमें Device Trust from Android Enterprise का स्टेबल रिलीज़ शामिल किया जा सके. प्रॉडक्ट की जानकारी https://developers.google.com/android/management/sdk-release-notes पर उपलब्ध है
मार्च 2025
Android Management API
- Enterprise संसाधन में अब enterprise type फ़ील्ड में ज़्यादा जानकारी शामिल है. इससे पता चलता है कि एंटरप्राइज़, मैनेज किए जा रहे Google Play खातों का इस्तेमाल करता है या नहीं. साथ ही, यह भी पता चलता है कि इन खातों का मालिकाना हक ग्राहक के पास है या ईएमएम के पास. इसके अलावा, इससे यह भी पता चलता है कि एंटरप्राइज़, मैनेज किए जा रहे Google डोमेन का इस्तेमाल करता है या नहीं. यह डोमेन, डीएनएस या ईमेल से पुष्टि की गई टीम का हो सकता है. इस जानकारी से, ईएमएम को आने वाली एक सुविधा के लिए तैयार होने में मदद मिलती है. इस सुविधा की मदद से, एंटरप्राइज़ अपने Managed Google Play खातों को Managed Google Domains में अपग्रेड कर सकते हैं. इससे वे एंटरप्राइज़ के टाइप के आधार पर, आईटी एडमिन कंसोल को अडैप्ट कर सकते हैं.
फ़रवरी 2025
Android Management API
- हमने Android Device Policy ऐप्लिकेशन से मैनेज की जाने वाली वर्क प्रोफ़ाइलों का पता लगाने के बारे में गाइड जोड़ी है.
- हमने Android Management API SDK (AMAPI SDK) को अपडेट किया है, ताकि डिवाइस के भरोसेमंद होने के सिग्नल वाले एपीआई के लिए, पहला रिलीज़ कैंडिडेट शामिल किया जा सके. AMAPI SDK टूल के रिलीज़ नोट देखें, ताकि आपको पता चल सके कि कौनसा नया वर्शन उपलब्ध है.
जनवरी 2025
Android Management API
- ईएमएम अब आईटी एडमिन को अनुमति वाली सूची में शामिल डोमेन नेम के ईमेल पते का इस्तेमाल करके साइन अप करने से रोक सकते हैं.
- दस्तावेज़ों को भी अपडेट किया गया है:
- वेब ऐप्लिकेशन की गाइड को अपडेट किया गया है, ताकि यह साफ़ तौर पर बताया जा सके कि उपयोगकर्ता का चुना गया डिफ़ॉल्ट ब्राउज़र, फ़ुलस्क्रीन या कम से कम यूज़र इंटरफ़ेस (यूआई) जैसी डिसप्ले सेटिंग के साथ कैसे इंटरैक्ट करता है. ऐसा हो सकता है कि ब्राउज़र इन एट्रिब्यूट के साथ काम करे या न करे. आईटी एडमिन की ज़िम्मेदारी है कि वे उपयोगकर्ताओं के लिए ब्राउज़र को डिप्लॉय करने से पहले, यह जांच लें कि वह वेब ऐप्लिकेशन की सेटिंग के साथ काम करता है या नहीं.
दिसंबर 2024
Android Management API
-
Android 15 और इसके बाद के वर्शन के लिए, आईटी एडमिन अब
privateSpacePolicyका इस्तेमाल करके, प्राइवेट स्पेस बनाने की अनुमति दे सकते हैं या इस पर रोक लगा सकते हैं. -
Android 15 और इसके बाद के वर्शन के लिए, हमने
WifiRoamingPolicyमेंWifiRoamingModeको पेश किया है. इससे आईटी एडमिन, पूरी तरह से मैनेज किए जा रहे डिवाइसों और कंपनी के मालिकाना हक वाले डिवाइसों पर मौजूद वर्क प्रोफ़ाइलों पर, चुनिंदा एसएसआईडी के लिए वाई-फ़ाई रोमिंग की सुविधा बंद कर सकते हैं. - हमारे दस्तावेज़ों के कई आइटम अपडेट किए गए हैं:
-
keyguardDisableफ़ील्ड के ब्यौरे में अब मैनेजमेंट मोड की जानकारी शामिल है. -
securityPostureके दस्तावेज़ में अब एक टेबल शामिल है. इसमें AM API के हर नतीजे के लिए, Play Integrity API का मिलता-जुलता नतीजा दिखाया गया है.
-
नवंबर 2024
Android Management API
-
अब हम उपयोगकर्ताओं को ग्राहकों के साइनअप के दौरान अपना ईमेल पता बदलने से रोकते हैं. हमने साइनअप यूआरएल बनाते समय,
admin_emailकी पुष्टि करने की सुविधा भी जोड़ी है. - हमारे दस्तावेज़ों के कई आइटम अपडेट किए गए हैं:
-
हमने
addUserDisabledनीति के ब्यौरे को अपडेट किया है. जिन डिवाइसों परmanagementModeकोDEVICE_OWNERपर सेट किया गया है उन पर इस फ़ील्ड को अनदेखा कर दिया जाता है. साथ ही, उपयोगकर्ता को कभी भी उपयोगकर्ताओं को जोड़ने या हटाने की अनुमति नहीं दी जाती. -
हमने
ExtensionConfigको अपडेट किया है, ताकि यह साफ़ तौर पर बताया जा सके कि बैटरी से जुड़ी पाबंदियों से छूट, Android 11 और इसके बाद के वर्शन पर लागू होती है. -
हमने
PermissionPolicyके ब्यौरे को अपडेट किया है. -
हमने साफ़ तौर पर बताया है कि
DelegatedScopeenum में, कितने ऐप्लिकेशन को स्कोप असाइन किया जा सकता है.
-
हमने
अक्टूबर 2024
Android Management API
- हमने
CommonCriteriaModeनीति के काम करने के तरीके को अपडेट किया है.
COMMON_CRITERIA_MODE_ENABLEDअब क्रिप्टोग्राफ़ी नीति की इंटेग्रिटी की जांच और नेटवर्क सर्टिफ़िकेट की पुष्टि करने की अतिरिक्त सुविधा चालू करेगा. अगरstatusReportingSettings.commonCriteriaModeEnabledकोtrueपर सेट किया जाता है, तो नीति की पूरी सुरक्षा की जांच का नतीजाPolicySignatureVerificationStatusपर सेट हो जाता है.
डिफ़ॉल्ट वैल्यू (COMMON_CRITERIA_MODE_UNSPECIFIED) के काम करने के तरीके में कोई बदलाव नहीं हुआ है. इसके अलावा,COMMON_CRITERIA_MODE_DISABLEDका इस्तेमाल करके, इसे साफ़ तौर पर बंद करने पर भी कोई बदलाव नहीं हुआ है. - हमने
PERSONAL_USAGE_DISALLOWED_USERLESSके दस्तावेज़ को अपडेट किया है, ताकि डेवलपर को याद दिलाया जा सके कि जनवरी 2025 से पहले यह बदलाव करना ज़रूरी है. अगर यह बदलाव नहीं किया जाता है, तो हो सकता है कि रजिस्ट्रेशन के दौरान उपयोगकर्ताओं को "Google से पुष्टि करें" प्रॉम्प्ट दिखे. ऐसा तब होता है, जब उनके आईटी एडमिन ने यह सुविधा चालू की हो.
इस सुविधा की पूरी टाइमलाइन, Android Enterprise के Partner Portal पर पब्लिश की गई है: सुविधा की टाइमलाइन: साइन-अप करने के बेहतर फ़्लो, डिवाइस को रजिस्टर करने, और उपयोगकर्ता के डिवाइस पर मिलने वाले अनुभवों के बारे में जानकारी. - हमने
CrossProfileDataSharingके दस्तावेज़ को अपडेट किया है, ताकि इंटेंट के ज़रिए डेटा शेयर करने की आसान प्रोसेस के बारे में जानकारी शामिल की जा सके.
सितंबर 2024
Android Management API
Android Management API, अब Android 15 की इन सुविधाओं के साथ काम करता है:
- Android 15 और इसके बाद के वर्शन के लिए, वाई-फ़ाई रोमिंग की सेटिंग को कंट्रोल करने के लिए एक नई नीति जोड़ी गई है. आईटी एडमिन,
WifiRoamingPolicyका इस्तेमाल करके, अपनी पसंद के मुताबिकWifiRoamingModeचुन सकते हैं. यह सुविधा, पूरी तरह से मैनेज किए जा रहे डिवाइसों और कंपनी के मालिकाना हक वाले डिवाइसों पर मौजूद वर्क प्रोफ़ाइलों पर काम करती है.
Android 15 की रिलीज़
Android Management API
Android Management API, अब Android 15 की इन सुविधाओं के साथ काम करता है:
- Android 15 में, सर्कल बनाकर ढूंढें सुविधा को कंट्रोल करने के लिए एक नई नीति जोड़ी गई है. आईटी एडमिन, इस सुविधा को कंट्रोल करने के लिए
AssistContentPolicyका इस्तेमाल कर सकते हैं. - Android 15 में, ऐप्लिकेशन के लिए फ़िशिंग का पता लगाने की सुविधा को कंट्रोल करने के लिए एक नई नीति जोड़ी गई है.
आईटी एडमिन,
ContentProtectionPolicyका इस्तेमाल करके यह कंट्रोल कर सकते हैं कि फ़िशिंग मैलवेयर का पता लगाने के लिए, डिवाइस पर मौजूद गलत इस्तेमाल का पता लगाने वाली सुविधा (ओडीएडी) से ऐप्लिकेशन को स्कैन किया जाए या नहीं. - Android 15 में, स्क्रीन की रोशनी और स्क्रीन टाइमआउट की सेटिंग को ज़्यादा डिवाइसों पर इस्तेमाल किया जा सकता है. इसके लिए,
DisplaySettingsनीति का इस्तेमाल किया जाता है. यह नीति, कंपनी के मालिकाना हक वाले उन डिवाइसों पर लागू होती है जिन पर वर्क प्रोफ़ाइल सेट अप की गई है. यह सेटिंग पहले सिर्फ़ पूरी तरह से मैनेज किए जा रहे डिवाइसों पर उपलब्ध थी.
अगस्त 2024
Android Management API
- Android 13 और इसके बाद के वर्शन पर, आईटी एडमिन अब
NetworkInfoमें शामिलTelephonyInfoके सिम कार्ड से जुड़ेICCIDके बारे में क्वेरी कर सकते हैं. यह सुविधा, पूरी तरह से मैनेज किए जा रहे डिवाइसों पर काम करती है. इसके लिए,statusReportingSettingsमें मौजूदnetworkInfoEnabledफ़ील्ड कोtrueपर सेट करना ज़रूरी है. - हमारे दस्तावेज़ों के कई आइटम अपडेट किए गए हैं:
- हमने कॉमन क्राइटेरिया मोड के दस्तावेज़ को अपडेट किया है. इससे यह साफ़ तौर पर पता चलता है कि यह मोड, कंपनी के मालिकाना हक वाले उन डिवाइसों पर ही काम करता है जो Android 11 या इसके बाद के वर्शन पर काम करते हैं.
- हमने
SigninDetailमें, वैकल्पिक फ़ील्डDefaultStatusको शामिल किया है.
जुलाई 2024
Android Management API
- हमारे दस्तावेज़ों के कई आइटम अपडेट किए गए हैं:
- हमने दस्तावेज़ में मौजूद
enrollmentToket.createके लिए वह नोट हटा दिया है जिसमें बताया गया था कि अब टोकन का कॉन्टेंट वापस नहीं पाया जा सकता. ऐसा इसलिए, क्योंकिenrollmentTokens.getका इस्तेमाल करके, रजिस्ट्रेशन टोकन की वैल्यू वापस पाई जा सकती है. - हमने
NonComplianceReasonके दस्तावेज़ को साफ़ तौर पर समझाया है.
- हमने दस्तावेज़ में मौजूद
जून 2024
Android Management API
- आईटी एडमिन अब
DisplaySettingsनीति का इस्तेमाल करके, स्क्रीन की रोशनी और स्क्रीन टाइमआउट की सेटिंग को कंट्रोल कर सकते हैं. यह सुविधा, पूरी तरह से मैनेज किए जा रहे डिवाइसों पर काम करती है. इसके लिए, डिवाइसों में Android 9 और इसके बाद का वर्शन होना ज़रूरी है. - हमने अपने दस्तावेज़ को अपडेट किया है. इसमें बताया गया है कि
AUTO_UPDATE_HIGH_PRIORITYका इस्तेमाल करने पर भी, Android के नेटवर्क में बड़े पैमाने पर डिप्लॉय किए गए ऐप्लिकेशन के अपडेट लागू होने में 24 घंटे लग सकते हैं. - हमने Android Management API SDK (AMAPI SDK) को अपडेट किया है, ताकि इस लाइब्रेरी (इसे पहले Extensibility SDK के नाम से जाना जाता था) के इस्तेमाल के अलग-अलग उदाहरणों के बारे में बताया जा सके. अपडेट किए गए दस्तावेज़ में ये शामिल हैं:
AMAPI SDK टूल के रिलीज़ नोट देखें, ताकि आपको पता चल सके कि कौनसा नया वर्शन उपलब्ध है.
मई 2024
Android Management API
-
enrollmentTokensके लिएgetऔरlistतरीके, अबvalue,qrCode, औरallowPersonalUsageफ़ील्ड की जानकारी दिखाते हैं. - पूरी तरह से मैनेज किए जा रहे डिवाइसों के लिए,
AllowPersonalUsageसेटिंग अबPERSONAL_USAGE_DISALLOWED_USERLESSके साथ काम करती है. - Android 11 और इसके बाद के वर्शन पर, नई
UserControlSettingsनीति की मदद से यह तय किया जा सकता है कि किसी ऐप्लिकेशन के लिए, उपयोगकर्ता को कंट्रोल करने की अनुमति है या नहीं.UserControlSettingsमें, उपयोगकर्ता की कार्रवाइयां शामिल हैं. जैसे, ऐप्लिकेशन को ज़बरदस्ती रोकना और ऐप्लिकेशन का डेटा मिटाना. - AMAPI SDK का वर्शन 1.1.5 अब उपलब्ध है. ज़्यादा जानकारी के लिए, रिलीज़ नोट पेज पर जाएं.
ध्यान दें: हमारा सुझाव है कि आप हमेशा लाइब्रेरी के सबसे नए वर्शन का इस्तेमाल करें. इससे आपको गड़बड़ियों को ठीक करने और सुधार करने से जुड़ी सुविधाओं का फ़ायदा मिलेगा.
अप्रैल 2024
Android Management API
- Android 13 और इसके बाद के वर्शन वाले, कंपनी के मालिकाना हक वाले डिवाइसों के लिए, हमने यह कंट्रोल करने की सुविधा जोड़ी है कि डिवाइस किन वाई-फ़ाई एसएसआईडी से कनेक्ट हो सकते हैं.
WifiSsidPolicyका इस्तेमाल करके, आईटी एडमिन एसएसआईडी की सूची तय कर सकते हैं. इस सूची को अनुमति वाली सूची (WIFI_SSID_ALLOWLIST) या ब्लॉकलिस्ट (WIFI_SSID_DENYLIST) में जोड़ा जा सकता है. - हमने कंपनी के मालिकाना हक वाले डिवाइसों के लिए, हार्डवेयर आइडेंटिफ़ायर (आईएमईआई, एमईआईडी, और सीरियल नंबर) को
ProvisioningInfoमें जोड़ा है. अब ईएमएम, डिवाइस सेटअप के दौरान साइन-इन यूआरएल का इस्तेमाल करके, इन्हें ऐक्सेस कर सकते हैं.
मार्च 2024
Android Management API
- हमने
InstallConstraintका इस्तेमाल करके, ऐप्लिकेशन इंस्टॉल करने से जुड़े अतिरिक्त कंट्रोल जोड़े हैं. आईटी एडमिन, कुछ खास शर्तों के आधार पर ऐप्लिकेशन इंस्टॉल करने पर पाबंदी लगा सकते हैं.
installPriorityको सेट करके, आईटी एडमिन यह पक्का कर सकते हैं कि ज़रूरी ऐप्लिकेशन पहले इंस्टॉल हों. - Android 10 और इसके बाद के वर्शन पर, AMAPI की मदद से एंटरप्राइज़ 192 बिट नेटवर्क को कॉन्फ़िगर किया जा सकता है. इसके लिए, openNetworkConfiguration में सुरक्षा वैल्यू WPA3-Enterprise_192 पास करनी होगी.
Android 13 और इसके बाद के वर्शन पर,MinimumWifiSecurityLevelनीति में, अब हमENTERPRISE_BIT192_NETWORK_SECURITYको सपोर्ट करते हैं. इसका इस्तेमाल करके, यह पक्का किया जा सकता है कि डिवाइस, सुरक्षा के इस लेवल से कम लेवल वाले वाई-फ़ाई नेटवर्क से कनेक्ट न हों. - हमने
UsbDataAccessसेटिंग को अपडेट किया है, ताकिUSB_DATA_ACCESS_UNSPECIFIEDवैल्यू, डिफ़ॉल्ट रूप सेDISALLOW_USB_FILE_TRANSFERपर सेट हो जाए.
फ़रवरी 2024
Android Management API
- Android 9 और इसके बाद के वर्शन पर, आईटी एडमिन अब यह कंट्रोल कर सकते हैं कि प्रिंट करने की अनुमति दी जाए या नहीं. इसके लिए, उन्हें
printingPolicyफ़ील्ड का इस्तेमाल करना होगा. - Android 14 और इसके बाद के वर्शन के लिए, CredentialProvider ऐप्लिकेशन को कंट्रोल करने के लिए एक नई नीति जोड़ी गई है. आईटी एडमिन,
credentialProviderPolicyफ़ील्ड का इस्तेमाल करके यह कंट्रोल कर सकते हैं कि ऐप्लिकेशन को क्रेडेंशियल प्रोवाइडर के तौर पर काम करने की अनुमति दी जाए या नहीं. - डिवाइस पर Arm Memory Tagging Extension (एमटीई) को कंट्रोल करने के लिए, एक नई नीति जोड़ी गई है.
MtePolicyफ़ील्ड, पूरी तरह से मैनेज किए जा रहे डिवाइसों और कंपनी के मालिकाना हक वाले डिवाइसों पर मौजूद वर्क प्रोफ़ाइलों पर काम करता है. इसके लिए, डिवाइसों में Android 14 या इसके बाद का वर्शन होना ज़रूरी है. - हमने AM API में, आईटी एडमिन की ओर से ट्रिगर किए गए इंस्टॉल से जुड़ी गड़बड़ियों को पाने के तरीके को अपडेट किया है. इस माइग्रेशन की वजह से,
InstallationFailureReasonफ़ील्ड में अब सर्वर की गड़बड़ियों के साथ-साथ क्लाइंट की गड़बड़ियां भी शामिल हैं. - Android 12 और इसके बाद के वर्शन के लिए, आईटी एडमिन डिवाइस पर इंस्टॉल किए गए कुंजी के जोड़े का इस्तेमाल कर सकते हैं. इससे, एंटरप्राइज़ वाई-फ़ाई की पुष्टि की जा सकती है. ज़्यादा जानकारी के लिए, ओपन नेटवर्क कॉन्फ़िगरेशन (ओएनसी) में नया
ClientCertKeyPairAliasफ़ील्ड और नेटवर्क कॉन्फ़िगरेशन की हमारी गाइड देखें.
जनवरी 2024
Android Management API
- पसंद के मुताबिक बनाए गए डीपीसी से मैनेज किए जा रहे डिवाइसों को अब आसानी से माइग्रेट किया जा सकता है, ताकि Android Management API का इस्तेमाल किया जा सके.
दिसंबर 2023
Android Management API
MinimumWifiSecurityLevelको जोड़ा गया, ताकि वाई-फ़ाई नेटवर्क से कनेक्ट करने के लिए ज़रूरी सुरक्षा के अलग-अलग लेवल तय किए जा सकें. यह सुविधा, पूरी तरह से मैनेज किए जा रहे डिवाइसों और कंपनी के मालिकाना हक वाले डिवाइसों पर मौजूद वर्क प्रोफ़ाइलों पर काम करती है. इसके लिए, डिवाइसों में Android 13 और इसके बाद का वर्शन होना ज़रूरी है.
नवंबर 2023
Android Management API
- Android 12 और इसके बाद के वर्शन पर, अब बिना पासवर्ड वाले एंटरप्राइज़ वाई-फ़ाई नेटवर्क को कॉन्फ़िगर किया जा सकता है. इसके लिए, ओपन नेटवर्क कॉन्फ़िगरेशन में मौजूद
IdentityऔरPasswordफ़ील्ड का इस्तेमाल करें. यह सुविधा Android 12 से पहले भी उपलब्ध थी.ध्यान दें: Android 12 और इसके बाद के वर्शन पर, ईएपी उपयोगकर्ता नाम/पासवर्ड की मदद से पुष्टि करने वाले वाई-फ़ाई नेटवर्क के लिए, अगर उपयोगकर्ता का पासवर्ड नहीं दिया गया है और
AutoConnectकोtrueपर सेट किया गया है, तो हो सकता है कि डिवाइस, रैंडम तरीके से जनरेट किए गए प्लेसहोल्डर पासवर्ड की मदद से नेटवर्क से कनेक्ट करने की कोशिश करे. अगर उपयोगकर्ता का पासवर्ड नहीं दिया गया है, तो इससे बचने के लिए,AutoConnectकोfalseपर सेट करें. - लोकल डिवाइस पर होने वाले ऐसे इवेंट जो एक के बाद एक होते हैं उन्हें बैच में रखा जाता है. साथ ही, ईएमएम को एक ही Pub/Sub मैसेज में रिपोर्ट किया जाता है.
1इवेंट का टाइप उपयोगकर्ता के डिवाइस पर होने वाले इवेंट और उससे जुड़ी ईएमएम सूचना के बीच लगने वाला अनुमानित समय1 पहले की गई गतिविधि अब क्या होगा ज़्यादा प्राथमिकता वाली कीड ऐप्लिकेशन स्टेट तुरंत, हर मिनट में ज़्यादा से ज़्यादा एक रिपोर्ट तुरंत, हर मिनट में ज़्यादा से ज़्यादा एक रिपोर्ट स्टैंडर्ड प्राथमिकता वाली कीड ऐप्लिकेशन स्टेट शेड्यूल के हिसाब से एक मिनट के अंदर आईटी एडमिन ने जिन ऐप्लिकेशन के लिए इंस्टॉल करने की स्थितियां तय की हैं उनके लिए, प्रोविज़निंग के दौरान ऐप्लिकेशन से जुड़े इवेंट2 प्रोविज़निंग से जुड़े अन्य इवेंट में इंटिग्रेट किया गया प्रोविज़निंग से जुड़े अन्य इवेंट के एक मिनट के अंदर आईटी एडमिन की ओर से तय की गई इंस्टॉल की स्थितियों वाले ऐप्लिकेशन के लिए, प्रावधान करने के बाद ऐप्लिकेशन से जुड़े इवेंट2 शेड्यूल के हिसाब से पांच मिनट के अंदर कर्मचारी3 की ओर से तय की गई इंस्टॉल की स्थितियों वाले ऐप्लिकेशन के लिए, प्रोविज़निंग के दौरान और बाद, दोनों समय ऐप्लिकेशन से जुड़े इवेंट शेड्यूल के हिसाब से 60 मिनट के अंदर डिवाइस पर मौजूद ऐप्लिकेशन से जुड़े अन्य इवेंट शेड्यूल के हिसाब से 60 मिनट के अंदर नियंत्रित परिस्थितियों के आधार पर, सबसे सही लक्ष्य. असल लेटेंसी, डिवाइस और आस-पास के माहौल से जुड़े कई फ़ैक्टर के हिसाब से अलग-अलग हो सकती है.
2InstallTypeऐप्लिकेशन पर नीति उल्लंघन ठीक करने का तरीका लागू किया गया:FORCE_INSTALLED,BLOCKED,REQUIRED_FOR_SETUP,PREINSTALLED, औरKIOSK.
3InstallTypeउपलब्ध ऐप्लिकेशन में से:AVAILABLE,INSTALL_TYPE_UNSPECIFIED.
अक्टूबर 2023
Android Management API
SetupActionके तौर पर लॉन्च किए गए ऐप्लिकेशन, अब रजिस्टर करने की प्रोसेस को रद्द कर सकते हैं. इससे कंपनी के मालिकाना हक वाले डिवाइस को रीसेट कर दिया जाएगा या निजी डिवाइस पर मौजूद वर्क प्रोफ़ाइल को मिटा दिया जाएगा.
Android 14 की रिलीज़
Android Management API
Android 14 के रिलीज़ होने के साथ, Android Management API अब Android 14 की इन सुविधाओं के साथ काम करता है:
- वर्क प्रोफ़ाइल में मौजूद संपर्कों के ऐक्सेस को सिस्टम ऐप्लिकेशन और निजी ऐप्लिकेशन तक सीमित करना. इन ऐप्लिकेशन के बारे में
exemptionsToShowWorkContactsInPersonalProfileमें बताया गया है. अब वर्क प्रोफ़ाइल में मौजूद संपर्कों को ऐक्सेस करने की अनुमति, सभी निजी ऐप्लिकेशन, चुनिंदा निजी ऐप्लिकेशन या किसी भी निजी ऐप्लिकेशन को दी जा सकती है.आपकी सुविधा के लिए,
showWorkContactsInPersonalProfileमें मौजूदSHOW_WORK_CONTACTS_IN_PERSONAL_PROFILE_DISALLOWED_EXCEPT_SYSTEMविकल्प यह पक्का करता है कि वर्क प्रोफ़ाइल के संपर्कों को ऐक्सेस करने वाले निजी ऐप्लिकेशन, सिर्फ़ डिवाइस के डिफ़ॉल्ट डायलर, Messages, और Contacts ऐप्लिकेशन हों. इस मामले में, उपयोगकर्ता के कॉन्फ़िगर किए गए डायलर, मैसेज, और संपर्क ऐप्लिकेशन, काम से जुड़े संपर्कों के बारे में क्वेरी नहीं कर पाएंगे. साथ ही, सिस्टम या उपयोगकर्ता के इंस्टॉल किए गए निजी ऐप्लिकेशन भी ऐसा नहीं कर पाएंगे. - डिवाइस पर अल्ट्रा वाइडबैंड रेडियो का इस्तेमाल बंद करें. इसके लिए, नई
deviceRadioState.ultraWidebandStateनीति का इस्तेमाल किया जा सकता है. - मोबाइल नेटवर्क 2G के इस्तेमाल को ब्लॉक करें. इससे नेटवर्क की सुरक्षा बेहतर होती है. यह सुविधा,
deviceRadioState.cellularTwoGStateकी नई नीति के तहत उपलब्ध है. - Android 14 में,
लॉक स्क्रीन पर दिखने वाले शॉर्टकट को पसंद के मुताबिक बनाने की सुविधा उपलब्ध है.
लॉक स्क्रीन की सुविधाओं के लिए एडमिन कंट्रोल में कैमरा, फ़िंगरप्रिंट अनलॉक, फ़ेस अनलॉक वगैरह शामिल हैं. अब इसमें
SHORTCUTSविकल्प भी शामिल किया गया है. इसकी मदद से, लॉक स्क्रीन के शॉर्टकट बंद किए जा सकते हैं.
सितंबर 2023
Android Management API
- सेटअप के दौरान, डिवाइस और प्रोविज़निंग की जानकारी को अब वैकल्पिक तौर पर वापस पाया जा सकता है. इससे डेवलपर, सेटअप के दौरान ज़्यादा टारगेट की गई नीतियां बना सकते हैं या दिए गए एट्रिब्यूट के हिसाब से डिवाइसों को फ़िल्टर कर सकते हैं. साइन-इन यूआरएल में अब
provisioningInfoपैरामीटर शामिल होगा. इसे provisioningInfo get तरीके का इस्तेमाल करके, डिवाइस की जानकारी के लिए बदला जा सकता है. SigninDetailsको अबtokenTagकी वैल्यू को पसंद के मुताबिक बनाकर, एक-दूसरे से अलग किया जा सकता है.
अगस्त 2023
Android Management API
- कंपनी के मालिकाना हक वाले डिवाइसों के लिए, खोए हुए डिवाइस को लॉक करने वाला मोड पेश किया गया. खोए हुए डिवाइस को लॉक करने वाले मोड की मदद से, कंपनी के मालिक खोए हुए डिवाइस को कहीं से भी रिमोट लॉक की सुविधा से लॉक और सुरक्षित कर सकते हैं. साथ ही, डिवाइस की स्क्रीन पर संपर्क जानकारी के साथ कोई मैसेज भी दिखा सकते हैं, ताकि ऐसेट को वापस पाने में मदद मिल सके.
- सर्टिफ़िकेट चुनने की सुविधा को डेलिगेट करने की सुविधा जोड़ी गई है. इससे किसी ऐप्लिकेशन को, अनुरोध करने वाले ऐप्लिकेशन की ओर से KeyChain सर्टिफ़िकेट चुनने का ऐक्सेस मिलता है.
ज़्यादा जानकारी के लिए,
DelegatedScope.CERT_SELECTIONपर जाएं. - वाई-फ़ाई मैनेजमेंट से जुड़ी अन्य नीतियां जोड़ी गईं:
configureWifi- एडमिन अब वाई-फ़ाई नेटवर्क जोड़ने या कॉन्फ़िगर करने की सुविधा बंद कर सकते हैं.wifiConfigDisabledका अब इस्तेमाल नहीं किया जा सकता.wifiDirectSettings- इस नीति का इस्तेमाल, वाई-फ़ाई डायरेक्ट को कॉन्फ़िगर करने की सुविधा बंद करने के लिए किया जा सकता है.tetheringSettings- इस नीति का इस्तेमाल, वाई-फ़ाई टेदरिंग या सभी तरह की टेदरिंग को बंद करने के लिए किया जा सकता है.tetheringConfigDisabledका अब इस्तेमाल नहीं किया जा सकता.wifiState- इस नीति का इस्तेमाल, उपयोगकर्ता के डिवाइस में वाई-फ़ाई को हमेशा चालू/बंद रखने के लिए किया जा सकता है.
- Android 13 और इसके बाद के वर्शन पर, एडमिन के कॉन्फ़िगर किए गए वाई-फ़ाई नेटवर्क शेयर करने की सुविधा बंद कर दी जाएगी
जुलाई 2023
Android Management API
ApplicationReportमेंuserFacingTypeफ़ील्ड जोड़ा गया, ताकि यह पता चल सके कि कोई ऐप्लिकेशन, इस्तेमाल करने वाले लोगों के लिए उपलब्ध है या नहीं.- नीतियों का अनुपालन न करने की
ONC_WIFI_INVALID_ENTERPRISE_CONFIGवजह जोड़ी गई.
अगर एंटरप्राइज़ वाई-फ़ाई नेटवर्क मेंDomainSuffixMatchसेट नहीं है, तो नीति का पालन न करने की जानकारी दी जाती है. साथ ही, इसकी वजहINVALID_VALUEऔर खास वजहONC_WIFI_INVALID_ENTERPRISE_CONFIGबताई जाती है. - नई Pub/Sub सूचना
EnrollmentCompleteEventजोड़ी गई. यह सूचना,UsageLogEventटाइप की है. यह सूचना, डिवाइस के रजिस्टर होने के बाद पब्लिश की जाती है. deviceRadioStateमेंairplaneModeStateको जोड़ा गया है. इससे फ़्लाइट मोड की मौजूदा स्थिति को कंट्रोल किया जा सकता है. साथ ही, यह तय किया जा सकता है कि उपयोगकर्ता इसे चालू या बंद कर सकता है या नहीं. डिफ़ॉल्ट रूप से, उपयोगकर्ता को फ़्लाइट मोड को चालू या बंद करने की अनुमति होती है. यह सुविधा, पूरी तरह से मैनेज किए जा रहे डिवाइसों और कंपनी के मालिकाना हक वाले डिवाइसों पर मौजूद वर्क प्रोफ़ाइलों पर काम करती है. इसके लिए, Android 9 और इसके बाद का वर्शन होना ज़रूरी है.
जून 2023
Android Management API
- Android 6 और इसके बाद के वर्शन के लिए, एंटरप्राइज़ वाई-फ़ाई नेटवर्क कॉन्फ़िगर करने के लिए, ओपन नेटवर्क कॉन्फ़िगरेशन में
DomainSuffixMatchफ़ील्ड के लिए सहायता जोड़ी गई है.DomainSuffixMatchके बिना एंटरप्राइज़ वाई-फ़ाई कॉन्फ़िगरेशन को असुरक्षित माना जाता है और प्लैटफ़ॉर्म इसे अस्वीकार कर देगा. UsbDataAccessनीति की सेटिंग जोड़ी गई है. इसकी मदद से, एडमिन यूएसबी से डेटा ट्रांसफ़र करने की सुविधा को पूरी तरह से बंद कर सकते हैं.usbFileTransferDisabledके इस्तेमाल पर अब रोक लगा दी गई है. कृपयाUsbDataAccessका इस्तेमाल करें.
दिसंबर 2022
Android Management API
-
वर्क प्रोफ़ाइल विजेट को मैनेज करने की सुविधाओं को बेहतर बनाया गया है. इसके लिए, दो नए एपीआई फ़ील्ड जोड़े गए हैं: ऐप्लिकेशन लेवल पर
workProfileWidgetsऔर डिवाइस लेवल परworkProfileWidgetsDefault. इनसे यह कंट्रोल किया जा सकता है कि वर्क प्रोफ़ाइल में चल रहा कोई ऐप्लिकेशन, पैरंट प्रोफ़ाइल पर विजेट बना सकता है या नहीं. जैसे, होम स्क्रीन पर. यह सुविधा डिफ़ॉल्ट रूप से बंद होती है. हालांकि,workProfileWidgetsऔरworkProfileWidgetsDefaultका इस्तेमाल करके इसे चालू किया जा सकता है. यह सुविधा सिर्फ़ वर्क प्रोफ़ाइलों के लिए काम करती है. -
हमने वाई-फ़ाई नेटवर्क कॉन्फ़िगर करते समय, एमएसी पते को रैंडम तरीके से असाइन करने की सेटिंग सेट करने की सुविधा जोड़ी है. एडमिन अब वाई-फ़ाई नेटवर्क कॉन्फ़िगर करते समय यह तय कर सकते हैं कि
MACAddressRandomizationModeकोHardwareयाAutomaticपर सेट किया जाए. यह सेटिंग, Android 13 और इसके बाद के ओएस वर्शन वाले डिवाइसों पर लागू होती है. साथ ही, यह सभी मैनेजमेंट मोड पर लागू होती है.Hardwareपर सेट करने पर, वाई-फ़ाई नेटवर्क के लिए फ़ैक्ट्री मैक पता कॉन्फ़िगर किया जाएगा. वहीं,Automaticपर सेट करने पर, मैक पता रैंडम होगा. - हमारे दस्तावेज़ के अलग-अलग आइटम अपडेट किए गए हैं:
-
सुरक्षा की स्थिति को समझना को
devicePostureऔरsecurityRiskके आकलन से मिलने वाले संभावित जवाबों के बारे में साफ़ तौर पर जानकारी देने के लिए बनाया गया है. -
autoUpdatePolicyके लिए,autoUpdateModeको एक बेहतर विकल्प के तौर पर उपलब्ध कराया गया है. इसकी वजह यह है कि इसमें अपडेट की फ़्रीक्वेंसी को ज़्यादा आसानी से मैनेज किया जा सकता है. -
हमने साफ़ तौर पर बताया है कि
BlockActionऔरWipeActionका इस्तेमाल, सिर्फ़ कंपनी के मालिकाना हक वाले डिवाइसों पर किया जा सकता है. - Pub/Sub सूचनाओं वाले पेज को अपडेट किया गया है, ताकि अलग-अलग तरह की सूचनाओं के लिए संसाधन के टाइप सटीक तरीके से दिखें.
- Android 13 और इसके बाद के वर्शन के लिए, एक्सटेंशन ऐप्लिकेशन पर बैटरी से जुड़ी पाबंदियां लागू नहीं होती हैं. इसलिए, उन्हें प्रतिबंधित ऐप स्टैंडबाय बकेट में नहीं रखा जाएगा.
अक्टूबर 2022
Android Management API
- हमारे दस्तावेज़ के अलग-अलग आइटम अपडेट किए गए हैं:
- हमारा सुझाव है कि हर डिवाइस के लिए एक नीति सेट करें, ताकि डिवाइस लेवल पर बारीकी से मैनेजमेंट किया जा सके.
- FreezePeriods के सही तरीके से काम करने के लिए, सिस्टम अपडेट की नीति को SYSTEM_UPDATE_TYPE_UNSPECIFIED. के तौर पर सेट नहीं किया जा सकता.
- कंपनी के मालिकाना हक वाले डिवाइस की प्रॉविज़निंग के दौरान, पासवर्ड डालने के चरणों को दिखाने से जुड़ी नीति के अपडेट के लिए, अतिरिक्त सुझाव दिए गए हैं.
- shareLocationDisabled, पूरी तरह से मैनेज किए जा रहे डिवाइसों और निजी मालिकाना हक वाली वर्क प्रोफ़ाइलों के लिए काम करता है.
- हमने enterprises.devices.delete के इस्तेमाल और डिवाइस दिखने पर इसके असर के बारे में अपडेट किया गया ब्यौरा दिया है.
- रजिस्ट्रेशन टोकन की ज़्यादा से ज़्यादा अवधि अब 10,000 साल है. पहले यह 90 दिन थी.
12 जुलाई, 2022
Android Management API
- DelegatedScope में NETWORK_ACTIVITY_LOGS और SECURITY_LOGS वैल्यू जोड़ी गई हैं, ताकि डिवाइस से जुड़ी नीति वाले ऐप्लिकेशन को उनसे जुड़े लॉग का ऐक्सेस दिया जा सके.
14 जून, 2022
Android Management API
- नीति के उल्लंघन से जुड़ी गड़बड़ियों के बारे में ज़्यादा जानकारी देने के लिए, NonComplianceDetail में specificNonComplianceReason और specificNonComplianceContext को जोड़ा गया.
6 जून, 2022
Android Management API
- एक कमांड जोड़ा गया है, ताकि एडमिन किसी ऐप्लिकेशन के डेटा को रिमोटली मिटा सके.
- अब रजिस्ट्रेशन टोकन को 90 दिनों से ज़्यादा की अवधि के लिए बनाया जा सकता है. यह अवधि ज़्यादा से ज़्यादा 10,000 साल तक हो सकती है. रजिस्ट्रेशन के लिए इस्तेमाल होने वाले जिन टोकन की समयसीमा 90 दिनों से ज़्यादा होगी उनमें 24 वर्ण होंगे. वहीं, जिन टोकन की समयसीमा 90 दिन या उससे कम होगी उनमें 20 वर्ण होंगे.
24 मई, 2022
Android Management API
- डिवाइस की सुरक्षा की जांच करने के लिए, अब हार्डवेयर-बैक्ड सुरक्षा सुविधाओं का इस्तेमाल किया जाएगा. जैसे, कुंजी की पुष्टि. हालांकि, ऐसा तब किया जाएगा, जब डिवाइस में ये सुविधाएं काम करती हों. इससे सिस्टम को मज़बूत स्तर की पूरी सुरक्षा देने की गारंटी मिलती है. जिन डिवाइसों पर ये जांच पूरी नहीं हो पाती हैं या जिन पर हार्डवेयर पर आधारित सुरक्षा की ये सुविधाएं काम नहीं करती हैं वे HARDWARE_BACKED_EVALUATION_FAILED SecurityRisk की नई गड़बड़ी की जानकारी देंगे.
16 मई, 2022
Android Management API
- PasswordPolicies में unifiedLockSettings को जोड़ा गया है. इससे एडमिन यह कॉन्फ़िगर कर सकता है कि वर्क प्रोफ़ाइल के लिए अलग से लॉक की ज़रूरत है या नहीं.
25 मार्च, 2022
Android Management API
- alwaysOnVpnLockdownExemption को जोड़ा गया, ताकि यह तय किया जा सके कि किन ऐप्लिकेशन को AlwaysOnVpnPackage सेटिंग से छूट मिलनी चाहिए.
- Play EMM API के प्रॉडक्ट रिसॉर्स से सभी उपलब्ध फ़ील्ड को ऐप्लिकेशन रिसॉर्स में जोड़ा गया.
22 फ़रवरी, 2022
Android Management API
- कैमरे और कैमरा टॉगल करने की सुविधा के इस्तेमाल को कंट्रोल करने के लिए, cameraAccess जोड़ा गया. साथ ही, माइक्रोफ़ोन और माइक्रोफ़ोन टॉगल करने की सुविधा के इस्तेमाल को कंट्रोल करने के लिए, microphoneAccess जोड़ा गया. ये फ़ील्ड, हाल ही में बंद किए गए cameraDisabled और unmuteMicrophoneDisabled की जगह लेते हैं.
15 फ़रवरी, 2022
AMAPI SDK
- मामूली गड़बड़ियां ठीक की गईं. ज़्यादा जानकारी के लिए, Google की Maven रिपॉज़िटरी देखें.
15 नवंबर, 2021
Android Device Policy
-
personalApplicationsमें जिन ऐप्लिकेशन को 'उपलब्ध नहीं है' के तौर पर मार्क किया गया है उन्हें अब कंपनी के मालिकाना हक वाले डिवाइसों की निजी प्रोफ़ाइल से अनइंस्टॉल कर दिया जाएगा. ऐसा तब होगा, जब वे पहले से इंस्टॉल हों. ऐसा इसलिए, क्योंकि वे वर्क प्रोफ़ाइल और पूरी तरह से मैनेज किए जा रहे डिवाइसों के लिए, ApplicationPolicy में मौजूद हैं.
17 सितंबर, 2021
Android Management API
-
अब
ExtensionConfigका इस्तेमाल करके, किसी ऐप्लिकेशन को एक्सटेंशन ऐप्लिकेशन के तौर पर सेट किया जा सकता है. एक्सटेंशन ऐप्लिकेशन, Android Device Policy के साथ सीधे तौर पर कम्यूनिकेट कर सकते हैं. आने वाले समय में, ये Android Management API में उपलब्ध मैनेजमेंट की सभी सुविधाओं के साथ इंटरैक्ट कर पाएंगे. इससे डिवाइस को मैनेज करने के लिए, एक लोकल इंटरफ़ेस उपलब्ध होगा. इसके लिए, सर्वर कनेक्टिविटी की ज़रूरत नहीं होगी.- इस शुरुआती रिलीज़ में,
Commandsको लोकल लेवल पर लागू करने की सुविधा शामिल है. फ़िलहाल, सिर्फ़ClearAppDataकमांड का इस्तेमाल किया जा सकता है. ज़्यादा जानकारी के लिए, एक्सटेंशन इंटिग्रेशन गाइड देखें. - बाकी कमांड समय के साथ जोड़े जाएंगे. साथ ही, एक्सटेंशन ऐप्लिकेशन की अतिरिक्त सुविधाएं भी जोड़ी जाएंगी. इन्हें इसलिए डिज़ाइन किया गया है, ताकि एक्सटेंशन ऐप्लिकेशन को डिवाइस मैनेजमेंट की ज़्यादा से ज़्यादा सुविधाएं मिल सकें.
- इस शुरुआती रिलीज़ में,
30 जून, 2021
Android Device Policy
- छोटी-मोटी गड़बड़ियां ठीक की गईं
2 जून, 2021
Android Device Policy
- छोटी-मोटी गड़बड़ियां ठीक की गईं
5 मई, 2021
Android Device Policy
- छोटी-मोटी गड़बड़ियां ठीक की गईं
6 अप्रैल, 2021
Android Device Policy
- छोटी-मोटी गड़बड़ियां ठीक की गईं
मार्च 2021
Android Management API
- दो नए
AdvancedSecurityOverridesजोड़े गए. इन नीतियों की मदद से, Android Enterprise की सुरक्षा से जुड़े सबसे सही तरीके डिफ़ॉल्ट रूप से चालू हो जाते हैं. साथ ही, संगठनों को बेहतर इस्तेमाल के उदाहरणों के लिए, डिफ़ॉल्ट वैल्यू को बदलने की अनुमति मिलती है. googlePlayProtectVerifyApps, डिफ़ॉल्ट रूप से Google Play की ऐप्लिकेशन की पुष्टि करने की सुविधा चालू करता है.developerSettings, उपयोगकर्ताओं को डिफ़ॉल्ट रूप से डेवलपर के लिए सेटिंग और टूल और सुरक्षित मोड को ऐक्सेस करने से रोकता है. ऐसा न करने पर, कॉर्पोरेट डेटा लीक होने का खतरा हो सकता है.-
ChoosePrivateKeyRuleअब मैनेज किए जा रहे ऐप्लिकेशन को, KeyChain की कुछ कुंजियों को सीधे तौर पर ऐक्सेस करने की अनुमति देता है. - इससे टारगेट किए गए ऐप्लिकेशन,
getCertificateChain()औरgetPrivateKey()को कॉल करके, तय की गई कुंजियों को ऐक्सेस कर सकते हैं. इसके लिए, उन्हें पहलेchoosePrivateKeyAlias()को कॉल करने की ज़रूरत नहीं पड़ती. - Android Management API, नीति में बताई गई कुंजियों का ऐक्सेस डिफ़ॉल्ट रूप से देता है. हालांकि, अगर नीति में बताई गई कुंजियों का ऐक्सेस नहीं मिलता है, तो यह तय किए गए ऐप्लिकेशन के
choosePrivateKeyAlias()को कॉल करने के बाद ऐक्सेस देता है. ज़्यादा जानकारी के लिए,ChoosePrivateKeyRuleपर जाएं.
बंद की गई सेवाएं/सुविधाएं
ensureVerifyAppsEnabledका अब इस्तेमाल नहीं किया जा सकता. इसके बजाय,googlePlayProtectVerifyAppsAdvancedSecurityOverridesका इस्तेमाल करें.- एपीआई का इस्तेमाल करने वाले मौजूदा उपयोगकर्ता (Google Cloud के ऐसे प्रोजेक्ट जिनमें 15 अप्रैल, 2021 तक Android Management API चालू है) अक्टूबर 2021 तक
ensureVerifyAppsEnabledका इस्तेमाल जारी रख सकते हैं. हालांकि, हमारा सुझाव है कि वे जल्द से जल्दAdvancedSecurityOverridesपर माइग्रेट कर लें. अक्टूबर में,ensureVerifyAppsEnabledकाम करना बंद कर देगा. debuggingFeaturesAllowedऔरsafeBootDisabledका अब इस्तेमाल नहीं किया जा सकता. इसके बजाय,developerSettingsAdvancedSecurityOverridesका इस्तेमाल करें.- एपीआई का इस्तेमाल करने वाले मौजूदा उपयोगकर्ता (Google Cloud के ऐसे प्रोजेक्ट जिनमें 15 अप्रैल, 2021 से Android Management API चालू है) अक्टूबर 2021 तक
debuggingFeaturesAllowedऔरsafeBootDisabledका इस्तेमाल जारी रख सकते हैं. हालांकि, हमारा सुझाव है कि वे जल्द से जल्दAdvancedSecurityOverridesका इस्तेमाल शुरू कर दें. अक्टूबर में,debuggingFeaturesAllowedऔरsafeBootDisabledकाम करना बंद कर देंगे.
फ़रवरी 2021
Android Management API
- Android 8 और इसके बाद के वर्शन वाले, कंपनी के मालिकाना हक वाले डिवाइसों के लिए,
personalApplicationsकी सुविधा जोड़ी गई. अब यह सुविधा, कंपनी के मालिकाना हक वाले उन सभी डिवाइसों पर काम करती है जिन पर वर्क प्रोफ़ाइल मौजूद है. - पूरी तरह से मैनेज किए जा रहे डिवाइसों पर, अब डिवाइस के फ़ोन नंबर की जानकारी
Deviceरिसॉर्स के हिस्से के तौर पर दी जाती है.
जनवरी 2021
Android Device Policy
- छोटी-मोटी गड़बड़ियां ठीक की गईं
दिसंबर, 2020
Android Management API
PersonalUsagePoliciesमेंpersonalApplicationsको जोड़ा गया. कंपनी के मालिकाना हक वाले डिवाइसों पर, आईटी एडमिन निजी प्रोफ़ाइल में ऐप्लिकेशन की अनुमति वाली सूची या ब्लॉकलिस्ट तय कर सकता है. फ़िलहाल, यह सुविधा सिर्फ़ Android 11 डिवाइसों पर उपलब्ध है. हालांकि, आने वाले समय में इसे Android 8 पर भी उपलब्ध कराया जाएगा.
Android Device Policy
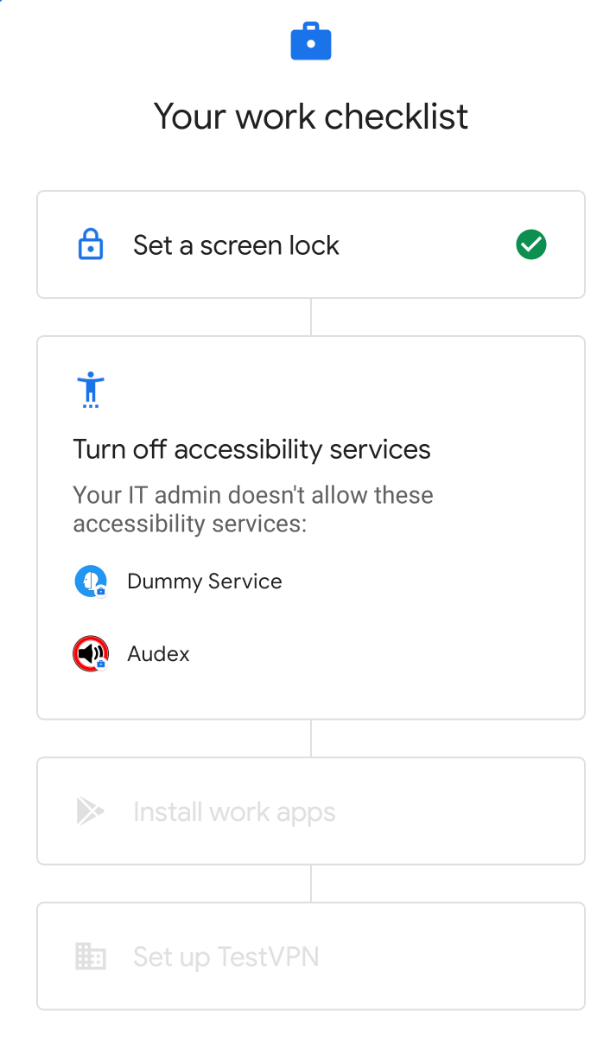
- प्रोविज़निंग यूज़र इंटरफ़ेस (यूआई) में मामूली बदलाव
नवंबर 2020
Android Management API
-
AutoDateAndTimeZoneको जोड़ा गया. यह अब काम नहीं करने वालेautoTimeRequiredकी जगह लेगा. इससे कंपनी के मालिकाना हक वाले डिवाइस पर, तारीख, समय, और टाइम ज़ोन के कॉन्फ़िगरेशन को अपने-आप सेट होने से कंट्रोल किया जा सकेगा. - Android 11 से, उपयोगकर्ता ऐप्लिकेशन का डेटा नहीं मिटा सकते या ऐप्लिकेशन को ज़बरदस्ती बंद नहीं कर सकते. ऐसा तब होता है, जब डिवाइस को कीऑस्क के तौर पर कॉन्फ़िगर किया गया हो. इसका मतलब है कि जब
ApplicationPolicyमें किसी ऐप्लिकेशन केInstallTypeकोKIOSKपर सेट किया गया हो. - जगह की जानकारी का पता लगाने के लिए, अब काम न करने वाले तरीकों के कंट्रोल को बदलने के लिए, नए
LocationModeकंट्रोल जोड़े गए. कंपनी के मालिकाना हक वाले डिवाइसों पर, आईटी टीम अब जगह की जानकारी की सुविधा को चालू या बंद कर सकती है. इसके अलावा, वह उपयोगकर्ताओं को जगह की जानकारी की सुविधा को चालू और बंद करने की अनुमति भी दे सकती है. -
CommonCriteriaModeके लिए सहायता जोड़ी गई है. यह Android 11 में एक नई सुविधा है. इसे Common Criteria Mobile Device Fundamentals Protection Profile (MDFPP) की खास ज़रूरी शर्तों को पूरा करने के लिए चालू किया जा सकता है.
बंद की गई सेवाएं/सुविधाएं
autoTimeRequiredको अब बंद कर दिया गया है. ऐसा Android 11 में, समय को अपने-आप कंट्रोल करने की कुछ खास सुविधाओं को बंद करने के बाद किया गया है. इसके बजाय,AutoDateAndTimeZoneका इस्तेमाल करें.LocationModeके ये विकल्प अब काम नहीं करते. इन्हें Android 9 में बंद कर दिया गया था:HIGH_ACCURACY,SENSORS_ONLY,BATTERY_SAVING, औरOFF. इसके बजाय,LOCATION_ENFORCED,LOCATION_DISABLED, औरLOCATION_USER_CHOICEका इस्तेमाल करें.
अक्टूबर 2020
Android Device Policy
RELINQUISH_OWNERSHIPको डिवाइस कमांड के नए टाइप के तौर पर जोड़ा गया. वर्क प्रोफ़ाइल को डिप्लॉय करते समय, एडमिन कंपनी के मालिकाना हक वाले डिवाइसों का मालिकाना हक कर्मचारियों को दे सकते हैं. ऐसा करने पर, वर्क प्रोफ़ाइल को मिटा दिया जाता है और डिवाइस से जुड़ी सभी नीतियों को फ़ैक्ट्री स्टेट पर रीसेट कर दिया जाता है. हालांकि, निजी डेटा को मिटाया नहीं जाता. ऐसा करने पर, आईटी टीम के पास डिवाइस का मालिकाना हक नहीं रहता. साथ ही, आने वाले समय में भी वह इस डिवाइस पर मालिकाना हक का दावा नहीं कर सकती. इसके अलावा, डिवाइस के फिर से रजिस्टर होने की उम्मीद भी नहीं की जा सकती. डिवाइस का मालिकाना हक बनाए रखते हुए उसे फ़ैक्ट्री रीसेट करने के लिए,devices.deleteतरीके का इस्तेमाल करें.
अगस्त 2020
Android Management API
-
Android 11 डेवलपर के लिए झलक में, कंपनी के मालिकाना हक वाले डिवाइसों पर वर्क प्रोफ़ाइल के अनुभव को बेहतर बनाने का एलान किया गया था. Android Management API, Android 8.0+ या इसके बाद के वर्शन वाले डिवाइसों के लिए, इन सुधारों को लागू करता है. एंटरप्राइज़ अब वर्क प्रोफ़ाइल वाले डिवाइसों को कंपनी के मालिकाना हक वाले डिवाइसों के तौर पर सेट कर सकते हैं. इससे डिवाइस की वर्क प्रोफ़ाइल, निजी इस्तेमाल से जुड़ी नीतियों, और डिवाइस की कुछ सेटिंग को मैनेज किया जा सकता है. साथ ही, निजी प्रोफ़ाइल में निजता बनाए रखी जा सकती है.
- वर्क प्रोफ़ाइल के अनुभव को बेहतर बनाने के बारे में खास जानकारी पाने के लिए, वर्क प्रोफ़ाइल: कर्मचारी की निजता के लिए नया स्टैंडर्ड लेख पढ़ें.
- कंपनी के मालिकाना हक वाले डिवाइस पर वर्क प्रोफ़ाइल सेट अप करने का तरीका जानने के लिए, ऑफ़िस और निजी इस्तेमाल के लिए, कंपनी के मालिकाना हक वाले डिवाइस लेख पढ़ें.
- कंपनी के मालिकाना हक वाले डिवाइस पर वर्क प्रोफ़ाइल के लिए नीति का एक उदाहरण, वर्क प्रोफ़ाइल वाले डिवाइस में उपलब्ध है.
blockScopeकोblockActionमें जोड़ा गया.blockScopeका इस्तेमाल करके बताएं कि ब्लॉक करने की कार्रवाई, कंपनी के मालिकाना हक वाले पूरे डिवाइस पर लागू होगी या सिर्फ़ उसकी वर्क प्रोफ़ाइल पर.
connectedWorkAndPersonalAppकोapplicationPolicyमें जोड़ा गया. Android 11 से, कुछ मुख्य ऐप्लिकेशन को डिवाइस की वर्क प्रोफ़ाइल और निजी प्रोफ़ाइल, दोनों से कनेक्ट किया जा सकता है. सभी प्रोफ़ाइलों में किसी ऐप्लिकेशन को कनेक्ट करने से, उपयोगकर्ताओं को बेहतर अनुभव मिल सकता है. उदाहरण के लिए, कैलेंडर ऐप्लिकेशन को कनेक्ट करके, उपयोगकर्ता अपने काम और निजी इवेंट को एक साथ देख सकते हैं.कुछ ऐप्लिकेशन, डिवाइसों पर डिफ़ॉल्ट रूप से कनेक्ट हो सकते हैं. जैसे, Google Search. किसी डिवाइस पर कनेक्ट किए गए ऐप्लिकेशन की सूची, सेटिंग > निजता > कनेक्ट किए गए निजी और वर्क ऐप्लिकेशन में उपलब्ध होती है.
कनेक्ट किए गए ऐप्लिकेशन को अनुमति देने या न देने के लिए,
connectedWorkAndPersonalAppका इस्तेमाल करें. किसी ऐप्लिकेशन को क्रॉस-प्रोफ़ाइल कनेक्ट करने की अनुमति देने से, उपयोगकर्ता को सिर्फ़ ऐप्लिकेशन को कनेक्ट करने का विकल्प मिलता है. उपयोगकर्ता, ऐप्लिकेशन को कभी भी डिसकनेक्ट कर सकते हैं.सिस्टम के बाकी अपडेट की जानकारी देने के लिए,
devicesमेंsystemUpdateInfoको जोड़ा गया.
जुलाई 2020
Android Device Policy
- [23 जुलाई] छोटी-मोटी गड़बड़ियां ठीक की गईं
जून 2020
Android Device Policy
- [17 जून] मामूली गड़बड़ियां ठीक की गईं.
मई 2020
Android Device Policy
- [12 मई] मामूली गड़बड़ियां ठीक की गईं.
अप्रैल 2020
Android Device Policy
- [14 अप्रैल] छोटी-मोटी गड़बड़ियां ठीक की गईं.
मार्च 2020
Android Device Policy
- [16 मार्च] छोटी-मोटी गड़बड़ियां ठीक की गईं.
फ़रवरी 2020
Android Device Policy
- [24 फ़रवरी] मामूली गड़बड़ियां ठीक की गईं.
जनवरी 2020
Android Device Policy
- [15 जनवरी] छोटी-मोटी गड़बड़ियां ठीक की गईं.
दिसंबर 2019
Android Management API
- गैर-भरोसेमंद ऐप्लिकेशन (अज्ञात सोर्स से डाउनलोड किए गए ऐप्लिकेशन) को ब्लॉक करने के लिए, एक नई नीति उपलब्ध है.
advancedSecurityOverrides.untrustedAppsPolicyका इस्तेमाल करके:- पूरे डिवाइस पर, गैर-भरोसेमंद ऐप्लिकेशन इंस्टॉल करने पर रोक लगाएं. इसमें वर्क प्रोफ़ाइलें भी शामिल हैं.
- सिर्फ़ वर्क प्रोफ़ाइल में, गैर-भरोसेमंद ऐप्लिकेशन इंस्टॉल करने पर रोक लगाएं.
- पूरे डिवाइस पर, गैर-भरोसेमंद ऐप्लिकेशन इंस्टॉल करने की अनुमति दें.
- अब
requirePasswordUnlockका इस्तेमाल करके, किसी डिवाइस या वर्क प्रोफ़ाइल पर, स्क्रीन लॉक करने के कमज़ोर तरीकों (जैसे, फ़िंगरप्रिंट और फ़ेस अनलॉक) के लिए टाइम आउट की अवधि लागू की जा सकती है. इस समयसीमा के खत्म होने के बाद, उपयोगकर्ता को डिवाइस या वर्क प्रोफ़ाइल को अनलॉक करने के लिए, पुष्टि करने का ज़्यादा सुरक्षित तरीका (पासवर्ड, पिन, पैटर्न) इस्तेमाल करना होगा. kioskCustomizationको जोड़ा गया, ताकि किओस्क मोड वाले डिवाइसों में, सिस्टम यूज़र इंटरफ़ेस (यूआई) की इन सुविधाओं को चालू या बंद किया जा सके:- पावर बटन से लॉन्च की गई ग्लोबल कार्रवाइयां (
powerButtonActionsदेखें). - सिस्टम की जानकारी और सूचनाएं (
statusBarदेखें). - होम और खास जानकारी वाले बटन (
systemNavigationदेखें). - स्टेटस बार (
statusBarदेखें). - क्रैश हुए या काम न करने वाले ऐप्लिकेशन के लिए गड़बड़ी के डायलॉग (
systemErrorWarningsदेखें).
- पावर बटन से लॉन्च की गई ग्लोबल कार्रवाइयां (
freezePeriodनीति जोड़ी गई, ताकि सिस्टम अपडेट को फ़्रीज़ करने की तय अवधि के दौरान, उन्हें हर साल ब्लॉक किया जा सके.devices.deleteमें एक नया पैरामीटर उपलब्ध है:wipeReasonMessageकी मदद से, उपयोगकर्ता के निजी डिवाइस से वर्क प्रोफ़ाइल को वाइप करने से पहले, उसे एक छोटा मैसेज दिखाया जा सकता है.
बंद की गई सेवाएं/सुविधाएं
installUnknownSourcesAllowed को अब 'इस्तेमाल नहीं किया जा सकता' के तौर पर मार्क किया गया है.
जिन उपयोगकर्ताओं ने 19 दिसंबर, 2019 को दोपहर 2:00 बजे जीएमटी से पहले Android Management API को चालू किया था उनके लिए, इस नीति की सहायता 2020 की दूसरी तिमाही तक जारी रहेगी.
यह नीति उन उपयोगकर्ताओं के लिए काम नहीं करती जिन्होंने इस तारीख के बाद एपीआई को चालू किया है.
advancedSecurityOverrides.untrustedAppsPolicy, installUnknownSourcesAllowed की जगह लेगा.
यहां दी गई टेबल में, दोनों नीतियों के बीच की मैपिंग दी गई है. डेवलपर को नई नीति के मुताबिक, अपने समाधानों को जल्द से जल्द अपडेट करना चाहिए*.
| installUnknownSourcesAllowed | advancedSecurityOverrides.untrustedAppsPolicy |
|---|---|
TRUE |
ALLOW_INSTALL_DEVICE_WIDE |
FALSE |
ALLOW_INSTALL_IN_PERSONAL_PROFILE_ONLYध्यान दें: यह सभी तरह के डिवाइसों (वर्क प्रोफ़ाइल और पूरी तरह से मैनेज किए जा रहे डिवाइसों) पर लागू होता है. पूरी तरह से मैनेज किए जा रहे डिवाइसों में निजी प्रोफ़ाइल नहीं होती है. इसलिए,
भरोसेमंद नहीं माने जाने वाले ऐप्लिकेशन, पूरे डिवाइस पर ब्लॉक कर दिए जाते हैं. अगर आपको वर्क प्रोफ़ाइल वाले डिवाइस पर, गैर-भरोसेमंद ऐप्लिकेशन ब्लॉक करने हैं, तो इसके बजाय |
untrustedAppsPolicy को UNTRUSTED_APPS_POLICY_UNSPECIFIED पर सेट किया गया है या नीति के बारे में नहीं बताया गया है, तो untrustedAppsPolicy (DISALLOW_INSTALL) की डिफ़ॉल्ट वैल्यू लागू नहीं होती. पूरे डिवाइस पर गैर-भरोसेमंद ऐप्लिकेशन को ब्लॉक करने के लिए, आपको नीति को साफ़ तौर पर DISALLOW_INSTALL पर सेट करना होगा.
नवंबर 2019
Android Device Policy
- [27 नवंबर] छोटी-मोटी गड़बड़ियां ठीक की गईं.
अक्टूबर 2019
Android Management API
- नए
IframeFeatureविकल्पों की मदद से, यह तय किया जा सकता है कि आपके कंसोल में Managed Google Play iframe की कौनसी सुविधाएं चालू या बंद करनी हैं.
Android Device Policy
- [16 अक्टूबर] मामूली गड़बड़ियां ठीक की गई हैं और परफ़ॉर्मेंस को बेहतर बनाया गया है.
04 सितंबर, 2019
सुविधाएं
policiesरिसॉर्स अब क्लोज़्ड ऐप्लिकेशन रिलीज़ (क्लोज़्ड ऐप्लिकेशन ट्रैक) को डिस्ट्रिब्यूट कर सकता है. इससे संगठन, ऐप्लिकेशन के रिलीज़ से पहले वाले वर्शन की जांच कर सकते हैं. ज़्यादा जानकारी के लिए, क्लोज़्ड टेस्टिंग के लिए ऐप्लिकेशन उपलब्ध कराना लेख पढ़ें.policiesमेंpermittedAccessibilityServicesको जोड़ा गया. इसका इस्तेमाल इन कामों के लिए किया जा सकता है:- डिवाइस पर, सिस्टम से बाहर की सभी सुलभता सेवाओं को अनुमति न दें या
- सिर्फ़ चुनिंदा ऐप्लिकेशन को इन सेवाओं को ऐक्सेस करने की अनुमति दें.
6 अगस्त, 2019
सुविधाएं
- Android Management API अब किसी डिवाइस की सुरक्षा की जांच करता है और डिवाइस की रिपोर्ट (
securityPostureमें) में नतीजे दिखाता है.securityPosture, डिवाइस की सुरक्षा की स्थिति (POSTURE_UNSPECIFIED,SECURE,AT_RISKयाPOTENTIALLY_COMPROMISED) दिखाता है. इसका आकलन, SafetyNet और अन्य जांचों के साथ-साथ, सुरक्षा से जुड़े किसी भी जोखिम की जानकारी के साथ किया जाता है. इससे आपको अपने मैनेजमेंट कंसोल के ज़रिए, ग्राहकों के साथ जानकारी शेयर करने में मदद मिलती है.किसी डिवाइस के लिए इस सुविधा को चालू करने के लिए, पक्का करें कि उसकी नीति में
statusReportingSettingsका कम से कम एक फ़ील्ड चालू हो.
2 जुलाई, 2019
सुविधाएं
- यह पता लगाने के लिए कि कोई ऐप्लिकेशन
setupActionsमेंlaunchAppसे लॉन्च किया गया है, ऐप्लिकेशन के हिस्से के तौर पर लॉन्च की गई पहली गतिविधि में अब बूलियन इंटेंट एक्स्ट्राcom.google.android.apps.work.clouddpc.EXTRA_LAUNCHED_AS_SETUP_ACTION(trueपर सेट) शामिल है. इस एक्स्ट्रा की मदद से, अपने ऐप्लिकेशन को इस आधार पर पसंद के मुताबिक बनाया जा सकता है कि उसेlaunchAppसे लॉन्च किया गया है या किसी उपयोगकर्ता ने लॉन्च किया है.
31 मई, 2019
मेंटेनेंस रिलीज़
- छोटी-मोटी गड़बड़ियां ठीक की गई हैं और परफ़ॉर्मेंस को बेहतर बनाया गया है.
7 मई, 2019
सुविधाएं
complianceRulesको बदलने के लिए,policyEnforcementRulesको जोड़ा गया है. अब का इस्तेमाल नहीं किया जा सकता. ज़्यादा जानकारी के लिए, ऊपर दी गई सूचना देखें.- वेब ऐप्लिकेशन बनाने और उनमें बदलाव करने के लिए, नए एपीआई जोड़े गए. ज़्यादा जानकारी के लिए, वेब ऐप्लिकेशन के साथ काम करने वाली सुविधाएं लेख पढ़ें.
उपयोगकर्ता अनुभव
Android Device Policy: डिवाइसों पर अब इस ऐप्लिकेशन का आइकॉन नहीं दिखता. उपयोगकर्ता अब भी नीति पेज देख सकते हैं. पहले इसे इस आइकॉन से लॉन्च किया जाता था:
- पूरी तरह से मैनेज किए जा रहे डिवाइस: सेटिंग > Google > Device Policy
- वर्क प्रोफ़ाइल वाले डिवाइसों के लिए: सेटिंग > Google > वर्क > डिवाइस से जुड़ी नीति
- सभी डिवाइस: Google Play Store ऐप्लिकेशन > Android Device Policy
16 अप्रैल, 2019
- Android Device Policy अब दक्षिण कोरिया में उपलब्ध है.
21 मार्च, 2019
सुविधाएं
devicesमें नया मेटाडेटा जोड़ा गया. इसमें वैकल्पिक सीरियल नंबर भी शामिल हैं.installTypeREQUIRED_FOR_SETUPवाले ऐप्लिकेशन की संख्या, अब हर नीति के लिए पांच तक सीमित है. इससे डिवाइस और वर्क प्रोफ़ाइल को सेट अप करने के दौरान, उपयोगकर्ता को बेहतर अनुभव मिलता है.
12 फ़रवरी, 2019
उपयोगकर्ता अनुभव
- Android Device Policy: नीति का पालन न करने से जुड़े मैसेज को बेहतर बनाया गया है. इससे उपयोगकर्ताओं को अपने डिवाइसों को नीति का पालन करने वाली स्थिति में वापस लाने में मदद मिलेगी. इसके अलावा, अगर ऐसा करना मुमकिन नहीं है, तो उन्हें इसकी जानकारी दी जाएगी.
- Android Device Policy: रजिस्ट्रेशन टोकन रजिस्टर होने के बाद, सेटअप करने का एक नया तरीका उपयोगकर्ताओं को उनके डिवाइस या वर्क प्रोफ़ाइल का कॉन्फ़िगरेशन पूरा करने के लिए, नीति के मुताबिक ज़रूरी चरणों के बारे में बताता है.
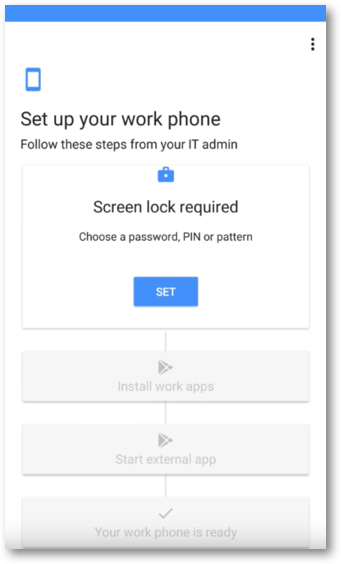
पहली इमेज. निर्देशों की मदद से सेटअप करने की सुविधा.
सुविधाएं
installTypeमें नया फ़ील्ड जोड़ा गयाREQUIRED_FOR_SETUP: अगर इसकी वैल्यू true है, तो डिवाइस या वर्क प्रोफ़ाइल का सेटअप पूरा होने से पहले, ऐप्लिकेशन को इंस्टॉल करना ज़रूरी है. ध्यान दें: अगर किसी वजह से ऐप्लिकेशन इंस्टॉल नहीं होता है, तो सेटअप पूरा नहीं होगा. जैसे, डिवाइस के साथ काम न करना, देश/इलाके में उपलब्ध न होना, इंटरनेट कनेक्शन खराब होना वगैरह.
policiesमेंSetupActionको जोड़ा गया.SetupActionकी मदद से, सेटअप के दौरान लॉन्च होने वाला कोई ऐप्लिकेशन तय किया जा सकता है. इससे उपयोगकर्ता को अपने डिवाइस को और कॉन्फ़िगर करने की सुविधा मिलती है. ज़्यादा जानकारी के लिए, सेटअप के दौरान कोई ऐप्लिकेशन लॉन्च करना लेख पढ़ें.- जिन एंटरप्राइज़ के लिए स्टेटस रिपोर्ट चालू हैं उनके लिए, डिवाइस या वर्क प्रोफ़ाइल को अनलॉक करने की किसी भी असफल कोशिश के तुरंत बाद, डिवाइस की नई रिपोर्ट जारी की जाती हैं.
बंद की गई सेवाएं/सुविधाएं
policiesमें,wifiConfigsLockdownEnabledका इस्तेमाल बंद कर दिया गया है. नीति में बताए गए वाई-फ़ाई नेटवर्क में, अब डिफ़ॉल्ट रूप से बदलाव नहीं किया जा सकता. इनमें बदलाव करने के लिए,wifiConfigDisabledको false पर सेट करें.
10 दिसंबर, 2018
सुविधाएं
- वर्क प्रोफ़ाइल वाले डिवाइसों के लिए, साइन-इन यूआरएल की मदद से डिवाइस सेट अप करने का तरीका जोड़ा गया. वर्क प्रोफ़ाइल वाले डिवाइस के मालिक, अब अपने कॉर्पोरेट क्रेडेंशियल से साइन इन करके, प्रोविज़निंग की प्रोसेस पूरी कर सकते हैं.
उपयोगकर्ता अनुभव
Android डिवाइस से जुड़ी नीति में गहरे रंग वाले मोड की सुविधा जोड़ी गई. गहरे रंग वाला मोड, Android 9 Pie में उपलब्ध एक डिसप्ले थीम है. इसे चालू करने के लिए, सेटिंग > डिसप्ले > बेहतर सेटिंग > डिवाइस की थीम > गहरे रंग वाली थीम पर जाएं.
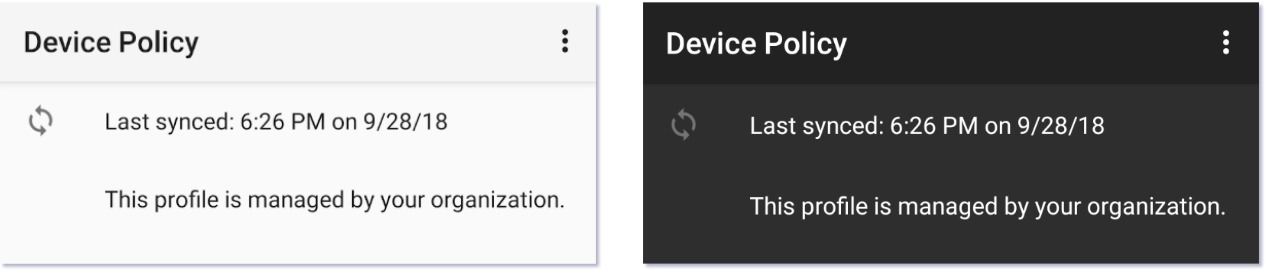
पहली इमेज. (L) सामान्य डिसप्ले मोड (R) गहरे रंग वाला मोड
2 नवंबर, 2018
सुविधाएं
- पूरी तरह से मैनेज किए जा रहे डिवाइसों के लिए, रजिस्टर करने का नया तरीका उपलब्ध है. इस तरीके में, साइन-इन यूआरएल का इस्तेमाल करके उपयोगकर्ताओं को अपने क्रेडेंशियल डालने के लिए कहा जाता है. इससे आपको उपयोगकर्ताओं की पहचान के आधार पर, नीति असाइन करने और उनके डिवाइसों को प्रावधान करने की सुविधा मिलती है.
- मैनेज किए जा रहे कॉन्फ़िगरेशन के iframe के लिए सहायता जोड़ी गई है. यह एक ऐसा यूज़र इंटरफ़ेस (यूआई) है जिसे आईटी एडमिन के लिए अपने कंसोल में जोड़ा जा सकता है. इससे आईटी एडमिन, मैनेज किए जा रहे कॉन्फ़िगरेशन सेट और सेव कर सकते हैं. iframe, सेव किए गए हर कॉन्फ़िगरेशन के लिए एक यूनीक
mcmIdदिखाता है. इसेpoliciesमें जोड़ा जा सकता है. passwordPoliciesऔरPasswordPolicyScopeकोpoliciesमें जोड़ा गया:passwordPolicies, तय किए गए स्कोप (डिवाइस या वर्क प्रोफ़ाइल) के लिए, पासवर्ड की ज़रूरी शर्तें सेट करता है.- अगर
PasswordPolicyScopeके बारे में नहीं बताया गया है, तो वर्क प्रोफ़ाइल वाले डिवाइसों के लिए डिफ़ॉल्ट स्कोपSCOPE_PROFILEऔर पूरी तरह से मैनेज किए जा रहे या खास तरह के डिवाइसों के लिएSCOPE_DEVICEहोगा. passwordPolicies,passwordRequirementsको बदल देता है, अगरPasswordPolicyScopeकी जानकारी नहीं दी गई है (डिफ़ॉल्ट) याPasswordPolicyScopeकोpasswordRequirementsके स्कोप पर सेट किया गया है
20 सितंबर, 2018
गड़बड़ी ठीक करना
- उस समस्या को ठीक किया गया है जिसकी वजह से, नीति कॉन्फ़िगरेशन के सबसेट के लिए, प्रावधान करने के बाद कीऑस्क डिवाइसों को गलत तरीके से नीति का पालन न करने वाले के तौर पर दिखाया जाता था
28 अगस्त, 2018
सुविधाएं
वर्क प्रोफ़ाइल और पूरी तरह से मैनेज किए जा रहे डिवाइस के सेट अप और मैनेजमेंट से जुड़े अपडेट:
- वर्क प्रोफ़ाइलों के लिए, प्रोविज़निंग के नए तरीके उपलब्ध हैं:
- उपयोगकर्ताओं को रजिस्ट्रेशन टोकन का लिंक दें.
- सेटिंग > Google > वर्क प्रोफ़ाइल सेट अप करें पर जाएं.
enrollmentTokensमें नए फ़ील्ड जोड़े गए.oneTimeOnly: अगर इसकी वैल्यू 'सही है' पर सेट है, तो पहली बार इस्तेमाल होने के बाद, रजिस्ट्रेशन टोकन की समयसीमा खत्म हो जाएगी.userAccountIdentifier: इससे किसी खास मैनेज किए जा रहे Google Play खाते की पहचान की जाती है.- अगर नहीं बताया गया है: जब भी किसी डिवाइस को टोकन के साथ रजिस्टर किया जाता है, तो एपीआई हर बार अपने-आप एक नया खाता बना देता है.
- अगर खाता तय किया गया है: जब भी किसी डिवाइस को टोकन के साथ रजिस्टर किया जाएगा, तब एपीआई तय किए गए खाते का इस्तेमाल करेगा. एक ही खाते को कई टोकन के लिए इस्तेमाल किया जा सकता है. ज़्यादा जानकारी के लिए, उपयोगकर्ता की जानकारी देना लेख पढ़ें.
managementMode(रीड-ओनली) कोdevicesमें जोड़ा गया.- वर्क प्रोफ़ाइल वाले डिवाइस:
managementModeकोPROFILE_OWNERपर सेट किया गया है. - खास तरह के डिवाइस और पूरी तरह से मैनेज किए जा रहे डिवाइस:
managementModeकोDEVICE_OWNERपर सेट किया गया है.
- वर्क प्रोफ़ाइल वाले डिवाइस:
ऐप्लिकेशन को मैनेज करने की सुविधाओं को बेहतर बनाने के लिए, policies रिसॉर्स में किए गए अपडेट:
- नया फ़ील्ड
playStoreModeजोड़ा गया.WHITELIST(डिफ़ॉल्ट): वर्क प्रोफ़ाइल या मैनेज किए जा रहे डिवाइस पर, सिर्फ़ वे ऐप्लिकेशन उपलब्ध होते हैं जिन्हें नीति में जोड़ा गया है. नीति में शामिल नहीं किया गया कोई भी ऐप्लिकेशन उपलब्ध नहीं होगा. साथ ही, अगर उसे पहले इंस्टॉल किया गया था, तो उसे अनइंस्टॉल कर दिया जाएगा.BLACKLIST: नीति में जोड़े गए ऐप्लिकेशन उपलब्ध नहीं हैं. Google Play पर मौजूद अन्य सभी ऐप्लिकेशन उपलब्ध हैं.
BLOCKEDको InstallType विकल्प के तौर पर जोड़ा गया है. इससे ऐप्लिकेशन को इंस्टॉल नहीं किया जा सकता. अगर ऐप्लिकेशन पहले से इंस्टॉल है, तो उसे अनइंस्टॉल कर दिया जाएगा.BLOCKEDके साथ installType का इस्तेमाल किया जा सकता है.playStoreModeBLACKLIST, ताकि मैनेज किए जा रहे डिवाइस या वर्क प्रोफ़ाइल पर, खास ऐप्लिकेशन इंस्टॉल न किए जा सकें.
उपयोगकर्ता अनुभव
- Android Device Policy की सेटिंग को डिवाइस की सेटिंग के मुताबिक अपडेट किया गया.
12 जुलाई, 2018
उपयोगकर्ता अनुभव
- Android Device Policy में, स्टेटस और डिवाइस की जानकारी वाले पेजों को मर्ज करके एक पेज बनाया गया.
- Android सेटअप विज़र्ड के साथ सेटअप यूज़र इंटरफ़ेस (यूआई) की एक जैसी परफ़ॉर्मेंस को बेहतर बनाया गया.
सुविधाएं
- नीति के लेवल पर PermissionGrants जोड़ा गया. अब रनटाइम की अनुमतियों को चार लेवल पर कंट्रोल किया जा सकता है:
- सभी ऐप्लिकेशन के लिए ग्लोबल लेवल पर: नीति के लेवल पर defaultPermissionPolicy सेट करें.
- सभी ऐप्लिकेशन के लिए, हर अनुमति के हिसाब से: नीति के लेवल पर, permissionGrant सेट करें.
- हर ऐप्लिकेशन के लिए, सभी अनुमतियों के लिए: ApplicationPolicy में defaultPermissionPolicy सेट करें.
- हर ऐप्लिकेशन के लिए, हर अनुमति: ApplicationPolicy में permissionGrant सेट करें.
- किसी डिवाइस को फ़ैक्ट्री रीसेट करते समय, नया WipeDataFlag आपको ये काम करने की अनुमति देता है:
WIPE_EXTERNAL_STORAGE: डिवाइस के बाहरी स्टोरेज (जैसे, एसडी कार्ड) का डेटा मिटाएं.PRESERVE_RESET_PROTECTION_DATA: डिवाइस पर, फ़ैक्ट्री रीसेट करने से जुड़ा डेटा सुरक्षित रखें. यह फ़्लैग यह पक्का करता है कि सिर्फ़ अनुमति वाला उपयोगकर्ता ही डिवाइस को वापस पा सकता है. उदाहरण के लिए, अगर डिवाइस खो जाता है, तो. ध्यान दें: इस सुविधा को सिर्फ़ तब चालू करें, जब आपने नीति मेंfrpAdminEmails[]सेट किया हो.
गड़बड़ी ठीक करना
- Android Device Policy में आ रही उस समस्या को ठीक किया गया है जिसकी वजह से, फ़ोरग्राउंड में अपडेट होने पर लॉक टास्क मोड बंद हो जाता था.
25 मई, 2018
उपयोगकर्ता अनुभव
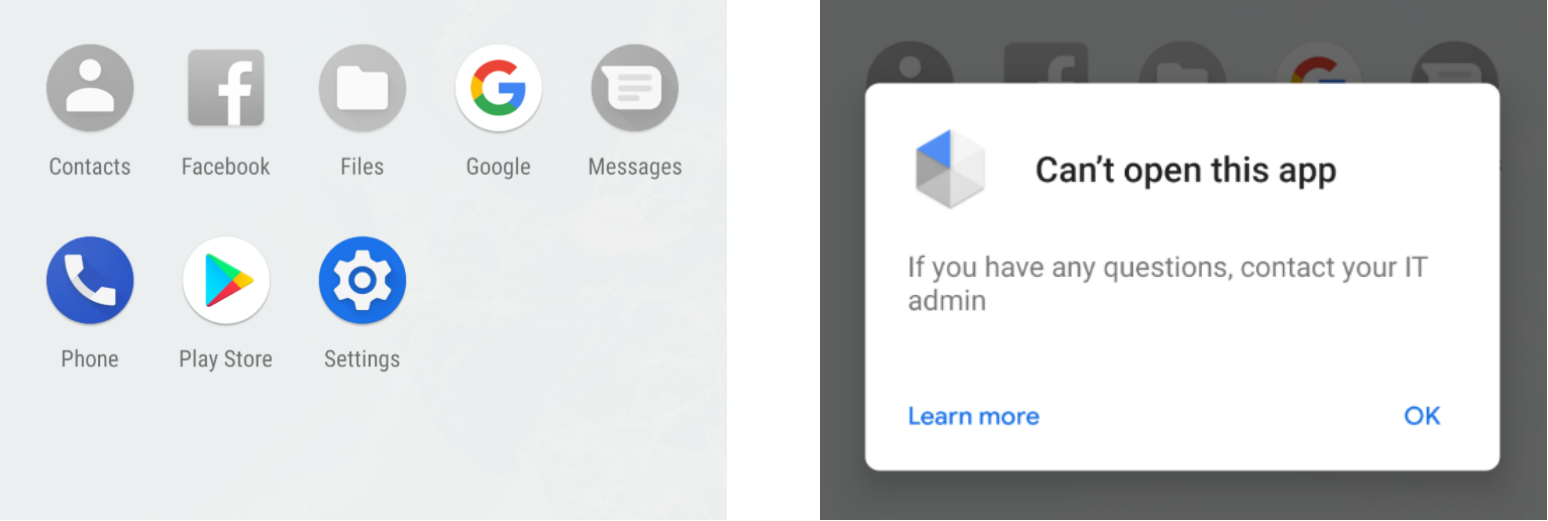
- Android 7.0 और इसके बाद के वर्शन वाले डिवाइसों पर, बंद किए गए ऐप्लिकेशन को लॉन्चर से छिपाने के बजाय, अब उनके आइकॉन धूसर रंग में दिखाए जाते हैं:
सुविधाएं
- सर्टिफ़िकेट मैनेज करने की इन सुविधाओं के साथ काम करने के लिए,
policiesको अपडेट किया गया:- ऐप्लिकेशन को सर्टिफ़िकेट का ऐक्सेस अपने-आप देना.
- सर्टिफ़िकेट मैनेज करने की सभी सुविधाएं किसी दूसरे ऐप्लिकेशन को डेलिगेट करना (
CERT_INSTALLदेखें). ये सुविधाएं, Android डिवाइस से जुड़ी नीति के साथ काम करती हैं.
- अब ApplicationPolicy में जाकर, अलग-अलग ऐप्लिकेशन बंद किए जा सकते हैं. इसके लिए,
disabledकोtrueपर सेट करें. इसके लिए, अनुपालन के नियमों की ज़रूरत नहीं है. - अब सिस्टम ऐप्लिकेशन बंद किए जा सकते हैं.
devicesमें ऐप्लिकेशन की रिपोर्ट जोड़ी गईं. डिवाइस पर इंस्टॉल किए गए हर मैनेज किए जा रहे ऐप्लिकेशन के लिए, रिपोर्ट में ऐप्लिकेशन के पैकेज का नाम, वर्शन, इंस्टॉल करने का सोर्स, और अन्य जानकारी दिखती है. इसे चालू करने के लिए, डिवाइस की नीति मेंapplicationReportsEnabledकोtrueपर सेट करें.-
enterprisesको अपडेट किया गया, ताकि नियम और शर्तें शामिल की जा सकें. डिवाइसों को सेट अप करने के दौरान, उन पर संगठन के नियम और शर्तें दिखती हैं.
गड़बड़ी ठीक करना
- प्रोविज़निंग फ़्लो को अपडेट किया गया, ताकि सेटिंग का ऐक्सेस बंद किया जा सके.हालांकि, अगर सेट अप पूरा करने के लिए ऐक्सेस ज़रूरी है, तो उसे बंद नहीं किया जा सकता. जैसे, पासवर्ड बनाना.
3 अप्रैल, 2018
उपयोगकर्ता अनुभव
- Android डिवाइस से जुड़ी नीति के डिज़ाइन और डिवाइस प्रॉविज़निंग के फ़्लो को अपडेट किया गया है, ताकि उपयोगकर्ता अनुभव को बेहतर बनाया जा सके.
सुविधाएं
- डायरेक्ट बूट की सुविधा जोड़ी गई है. इससे Android 7.0 और इसके बाद के वर्शन वाले उन डिवाइसों का डेटा दूर से मिटाया जा सकता है जिन्हें पिछली बार रीबूट करने के बाद से अनलॉक नहीं किया गया है.
policiesरिसॉर्स में जगह की जानकारी के मोड की सेटिंग जोड़ी गई है. इससे, मैनेज किए जा रहे डिवाइस पर जगह की सटीक जानकारी देने वाले मोड को कॉन्फ़िगर किया जा सकता है.Commandरिसॉर्स में, गड़बड़ी के जवाब वाला फ़ील्ड जोड़ा गया.
गड़बड़ी ठीक करना
- प्रोविज़निंग की परफ़ॉर्मेंस को बेहतर बनाया गया है.
- अब किसी डिवाइस को सेट अप करने के तुरंत बाद, कंप्लायंस रिपोर्ट जनरेट हो जाती हैं. किसी एंटरप्राइज़ को नीति के पालन से जुड़ी रिपोर्ट पाने के लिए कॉन्फ़िगर करने के लिए, नीति का पालन न करने से जुड़ी सूचनाएं पाना लेख पढ़ें.
ज्ञात समस्याएं
- Android Device Policy से मैनेज किए जा रहे Android 8.0 या इसके बाद के वर्शन वाले LG डिवाइसों (जैसे, LG V30) पर, लॉक स्क्रीन की सेटिंग क्रैश हो जाती हैं.
14 फ़रवरी, 2018
उपयोगकर्ता अनुभव
- "कोड" फ़ील्ड के लिए, पुष्टि करने वाले टेक्स्ट को अपडेट किया गया. यह टेक्स्ट तब दिखता है, जब कोई उपयोगकर्ता किसी डिवाइस को रजिस्टर करने के लिए, मैन्युअल तरीके से क्यूआर कोड डालने का विकल्प चुनता है.
सुविधाएं
- अब ऐसी नीति सेट की जा सकती है जिससे अनइंस्टॉल न किए जा सकने वाले ऐप्लिकेशन अपने-आप अपडेट हो जाएं. ऐसा तब होगा, जब वे ऐप्लिकेशन के तय किए गए कम से कम वर्शन की ज़रूरी शर्तें पूरी न करते हों. ApplicationPolicy में:
installTypeकोFORCE_INSTALLEDपर सेट करें- कोई
minimumVersionCodeचुनें.
- डिवाइस रिसॉर्स को नए फ़ील्ड के साथ अपडेट किया गया है. इनमें ऐसी जानकारी शामिल है जो आईटी एडमिन के लिए काम की हो सकती है. जैसे, डिवाइस के मोबाइल और इंटरनेट सेवा देने वाली कंपनी का नाम (ज़्यादा जानकारी के लिए, NetworkInfo देखें), डिवाइस एन्क्रिप्ट (सुरक्षित) किया गया है या नहीं, और ऐप्लिकेशन की पुष्टि करने की सुविधा चालू है या नहीं (ज़्यादा जानकारी के लिए, DeviceSettings देखें).
गड़बड़ी ठीक करना
RESET_PASSWORDऔरLOCKकमांड अब Android 8.0 Oreo डिवाइसों पर काम करते हैं.- DeviceSettings के पॉप्युलेट न होने की समस्या को ठीक किया गया.
stayOnPluggedModesनीति को मैनेज करने से जुड़ी समस्या ठीक की गई.
12 दिसंबर, 2017
सुविधाएं
- Android Device Policy में अब बुनियादी कीऑस्क लॉन्चर की सुविधा उपलब्ध है. इसे नीति की मदद से चालू किया जा सकता है. लॉन्चर, डिवाइस को पहले से तय किए गए ऐप्लिकेशन के सेट पर लॉक कर देता है. साथ ही, उपयोगकर्ता को डिवाइस की सेटिंग ऐक्सेस करने से रोकता है. चुने गए ऐप्लिकेशन, वर्णमाला के क्रम में एक ही पेज पर दिखते हैं. किसी गड़बड़ी की शिकायत करने या किसी सुविधा का अनुरोध करने के लिए, लॉन्चर पर मौजूद सुझाव, शिकायत या राय देने वाले आइकॉन पर टैप करें.
- डिवाइस सेटअप को अपडेट किया गया है. इसमें फिर से कोशिश करने का नया लॉजिक जोड़ा गया है. अगर सेटअप के दौरान डिवाइस को रीबूट किया जाता है, तो प्रोविज़निंग की प्रोसेस वहीं से जारी रहती है जहां वह रुकी थी.
- अब ये नई नीतियां उपलब्ध हैं. पूरी जानकारी के लिए, एपीआई का रेफ़रंस देखें:
keyguardDisabledFeaturesaccountTypesWithManagementDisabledinstallAppsDisabledmountPhysicalMediaDisableduninstallAppsDisabledbluetoothContactSharingDisabledshortSupportMessagelongSupportMessagebluetoothConfigDisabledcellBroadcastsConfigDisabledcredentialsConfigDisabledmobileNetworksConfigDisabledtetheringConfigDisabledvpnConfigDisabledcreateWindowsDisablednetworkResetDisabledoutgoingBeamDisabledoutgoingCallsDisabledsmsDisabledusbFileTransferDisabledensureVerifyAppsEnabledpermittedInputMethodsrecommendedGlobalProxysetUserIconDisabledsetWallpaperDisabledalwaysOnVpnPackagedataRoamingDisabledbluetoothDisabled - Android डिवाइस से जुड़ी नीति के टारगेट एसडीके को Android 8.0 Oreo पर अपडेट किया गया.
गड़बड़ियां ठीक की गईं
- अगर बूट के समय कनेक्शन नहीं बन पाता है, तो अब नेटवर्क पिकर डिसप्ले को स्किप किया जा सकता है. बूट होने पर नेटवर्क पिकर को चालू करने के लिए,
networkEscapeHatchEnabledनीति का इस्तेमाल करें.