
يتم ربط الحسابات باستخدام عملية رمز التفويض المتوافقة مع معيار الصناعة OAuth 2.0.
بروتوكول OAuth 2.1 ومفتاح حماية تبادل الرموز (PKCE) للوكلاء
بالنسبة إلى وكلاء الذكاء الاصطناعي غير المرتبطين بحالة معيّنة وعمليات نقل البيانات المتعددة الوسائط، يُنصح بفرض استخدام بروتوكول OAuth 2.1.
- Proof Key for Code Exchange (PKCE): يجب استخدامه لتأمين مسار رمز التفويض، ما يمنع هجمات الاعتراض.
- لا توجد عملية ضمنية: يعرّض التدفّق الضمني رموز الدخول في عنوان URL، ما يمثّل خطرًا أمنيًا على بيئات الوكلاء.
يجب أن تتيح خدمتك نقاط نهاية متوافقة مع بروتوكولَي OAuth 2.0 و2.1 للتفويض و تبادل الرموز.
Create the project
To create your project to use account linking:
- Go to the Google API Console.
- Click Create project.
- Enter a name or accept the generated suggestion.
- Confirm or edit any remaining fields.
- Click Create.
To view your project ID:
- Go to the Google API Console.
- Find your project in the table on the landing page. The project ID appears in the ID column.
Configure your OAuth Consent Screen
The Google Account Linking process includes a consent screen which tells users the application requesting access to their data, what kind of data they are asking for and the terms that apply. You will need to configure your OAuth consent screen before generating a Google API client ID.
- Open the OAuth consent screen page of the Google APIs console.
- If prompted, select the project you just created.
On the "OAuth consent screen" page, fill out the form and click the “Save” button.
Application name: The name of the application asking for consent. The name should accurately reflect your application and be consistent with the application name users see elsewhere. The application name will be shown on the Account Linking consent screen.
Application logo: An image on the consent screen that will help users recognize your app. The logo is shown on Account linking consent screen and on account settings
Support email: For users to contact you with questions about their consent.
Scopes for Google APIs: Scopes allow your application to access your user's private Google data. For the Google Account Linking use case, default scope (email, profile, openid) is sufficient, you don’t need to add any sensitive scopes. It is generally a best practice to request scopes incrementally, at the time access is required, rather than up front. Learn more.
Authorized domains: To protect you and your users, Google only allows applications that authenticate using OAuth to use Authorized Domains. Your applications' links must be hosted on Authorized Domains. Learn more.
Application Homepage link: Home page for your application. Must be hosted on an Authorized Domain.
Application Privacy Policy link: Shown on Google Account Linking consent screen. Must be hosted on an Authorized Domain.
Application Terms of Service link (Optional): Must be hosted on an Authorized Domain.
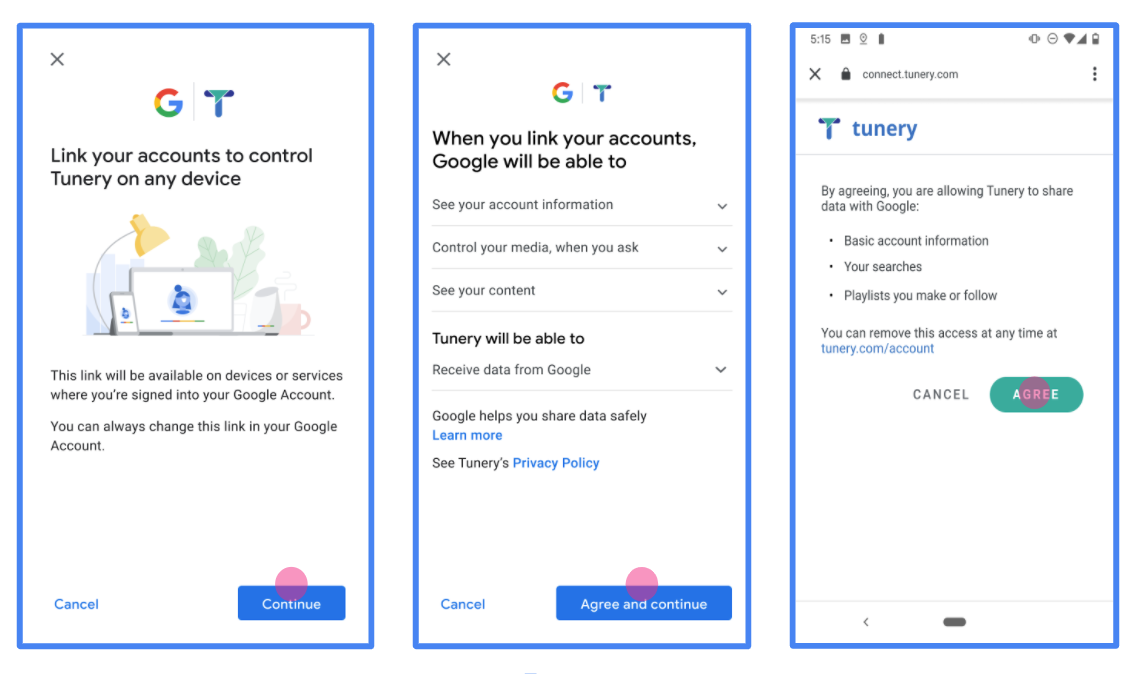
Figure 1. Google Account Linking Consent Screen for a fictitious Application, Tunery
Check "Verification Status", if your application needs verification then click the "Submit For Verification" button to submit your application for verification. Refer to OAuth verification requirements for details.
تنفيذ خادم OAuth
يتضمّن تنفيذ خادم OAuth 2.0 لمسار رمز التفويض نقطتَي نهاية، وتوفّر خدمتك هاتين النقطتَين من خلال HTTPS. نقطة النهاية الأولى هي نقطة نهاية التفويض، وهي المسؤولة عن العثور على موافقة المستخدمين أو الحصول عليها للوصول إلى البيانات. تعرض نقطة نهاية التفويض واجهة مستخدم لتسجيل الدخول للمستخدمين الذين لم يسجّلوا الدخول بعد، وتسجّل الموافقة على إذن الوصول المطلوب. نقطة النهاية الثانية هي نقطة نهاية تبادل الرموز المميزة، والتي تُستخدَم للحصول على سلاسل مشفّرة تُعرف بالرموز المميزة، وتسمح للمستخدم بالوصول إلى خدمتك.
عندما يحتاج أحد تطبيقات Google إلى طلب بيانات من إحدى واجهات برمجة التطبيقات الخاصة بخدمتك، تستخدم Google نقاط النهاية هذه معًا للحصول على إذن من المستخدمين لطلب البيانات من واجهات برمجة التطبيقات هذه نيابةً عنهم.
ربط حساب Google: مسار رمز التفويض في OAuth
يوضّح مخطط التسلسل التالي تفاعلات بين المستخدم وGoogle ونقاط نهاية خدمتك.
الأدوار والمسؤوليات
يحدّد الجدول التالي أدوار ومسؤوليات الجهات الفاعلة في مسار OAuth لربط حساب Google (GAL). يُرجى العِلم أنّه في GAL، تعمل Google بصفتها عميل OAuth، بينما تعمل خدمتك بصفتها مقدّم خدمة/هوية.
| الجهة الفاعلة / المكوّن | دور قائمة العناوين العمومية | المسؤوليات |
|---|---|---|
| تطبيق / خادم Google | عميل OAuth | يبدأ عملية المصادقة، ويتلقّى رمز التفويض، ويستبدله برموز مميّزة، ويخزّنها بشكل آمن للوصول إلى واجهات برمجة التطبيقات الخاصة بخدمتك. |
| نقطة نهاية التفويض | خادم التفويض | تتم مصادقة المستخدمين والحصول على موافقتهم على مشاركة بياناتهم مع Google. |
| نقطة نهاية تبادل الرموز المميزة | خادم التفويض | يتحقّق من صحة رموز التفويض ورموز إعادة التحميل، ويصدر رموز دخول إلى خادم Google. |
| معرّف الموارد المنتظم (URI) الخاص بإعادة التوجيه من Google | نقطة نهاية معاودة الاتصال | تتلقّى عملية إعادة توجيه المستخدم من خدمة التفويض مع القيمتَين code وstate. |
تتضمّن جلسة مسار رمز التفويض في OAuth 2.0 التي بدأتها Google الخطوات التالية:
- يفتح Google نقطة نهاية التفويض في متصفّح المستخدم. إذا بدأت عملية التنفيذ على جهاز مزوّد بميزة التفاعل الصوتي فقط، ينقل Google عملية التنفيذ إلى هاتف.
- يسجّل المستخدم الدخول، إذا لم يكن قد سجّل الدخول من قبل، ويمنح Google الإذن بالوصول إلى بياناته باستخدام واجهة برمجة التطبيقات، إذا لم يكن قد منح الإذن من قبل.
- تنشئ خدمتك رمز تفويض وتعرضه على Google. لإجراء ذلك، أعِد توجيه متصفّح المستخدم إلى Google مع تضمين رمز التفويض في الطلب.
- ترسل Google رمز التفويض إلى نقطة نهاية تبادل الرموز المميّزة، والتي تتحقّق من صحة الرمز وتعرض رمز دخول والرمز المميز لإعادة التحميل. رمز الدخول هو رمز مميز قصير الأمد تقبله خدمتك كبيانات اعتماد للوصول إلى واجهات برمجة التطبيقات. الرمز المميز لإعادة التحميل هو رمز مميز طويل الأمد يمكن أن تخزّنه Google وتستخدمه للحصول على رموز دخول جديدة عند انتهاء صلاحيتها.
- بعد أن يكمل المستخدم مسار ربط الحساب، سيحتوي كل طلب لاحق ترسله Google على رمز دخول.
وصفة التنفيذ
اتّبِع الخطوات التالية لتنفيذ مسار رمز التفويض.
الخطوة 1: التعامل مع طلبات التفويض
عندما تبدأ Google عملية ربط الحساب، تعيد توجيه المستخدم إلى نقطة نهاية التفويض. للحصول على عقود البروتوكول التفصيلية ومتطلبات المعلمات، اطّلِع على نقطة نهاية التفويض.
للتعامل مع الطلب، يُرجى اتّخاذ الإجراءات التالية:
التحقّق من صحة الطلب:
- تأكَّد من أنّ
client_idيتطابق مع معرّف العميل الذي تمّ تعيينه لـ Google. - تأكَّد من أنّ
redirect_uriيتطابق مع عنوان URL المتوقّع لإعادة التوجيه من Google:- المنتج:
https://oauth-redirect.googleusercontent.com/r/YOUR_PARTNER_ID - وضع الحماية:
https://oauth-redirect-sandbox.googleusercontent.com/r/YOUR_PARTNER_ID
- المنتج:
- تأكَّد من أنّ قيمة
response_typeهيcode.
- تأكَّد من أنّ
مصادقة المستخدم:
- تحقَّق مما إذا كان المستخدم قد سجّل الدخول إلى خدمتك.
- إذا لم يكن المستخدم مسجّلاً الدخول، اطلب منه إكمال عملية تسجيل الدخول أو الاشتراك.
إنشاء رمز تفويض:
- أنشئ رمز تفويض فريدًا لا يمكن تخمينه ومرتبطًا بالمستخدم والعميل.
- اضبط الرمز على أن تنتهي صلاحيته بعد 10 دقائق تقريبًا.
إعادة التوجيه إلى Google:
- أعِد توجيه المتصفّح إلى عنوان URL المقدَّم في
redirect_uri. - أضِف مَعلمات طلب البحث التالية:
code: رمز التفويض الذي أنشأتهstate: قيمة الحالة غير المعدَّلة التي تم تلقّيها من Google
- أعِد توجيه المتصفّح إلى عنوان URL المقدَّم في
الخطوة 2: التعامل مع طلبات استبدال الرموز المميزة
تعالج نقطة نهاية تبادل الرموز المميزة نوعَين من الطلبات: تبادل الرموز مقابل الرموز المميزة، وتجديد رموز الدخول المنتهية الصلاحية. للحصول على تفاصيل حول عقود البروتوكول ومتطلبات المَعلمات، يُرجى الاطّلاع على نقطة نهاية Token Exchange.
أ. تبديل رموز التفويض بالرموز المميّزة
عندما تتلقّى Google رمز التفويض، فإنّها تتصل بنقطة نهاية تبادل الرموز المميّزة (POST) لاسترداد الرموز المميّزة.
التحقّق من صحة الطلب:
- تأكَّد من
client_idوclient_secret. - تأكَّد من أنّ رمز التفويض صالح ولم تنتهِ صلاحيته.
- تأكَّد من أنّ الرقم
redirect_uriيتطابق مع القيمة المستخدَمة في الخطوة 1. - إذا تعذّر التحقّق، أرسِل الرمز
400 Bad Requestلبروتوكول نقل الروابط النصية (HTTP) مع{"error": "invalid_grant"}.
- تأكَّد من
إصدار الرموز المميزة:
- أنشئ
refresh_tokenطويل الأمد وaccess_tokenقصير الأمد (عادةً ساعة واحدة). - أرسِل استجابة HTTP
200 OKمع استجابة الرمز المميز JSON العادية.
- أنشئ
ب. إعادة تحميل رموز الدخول
عند انتهاء صلاحية رمز الدخول المميز، تطلب Google رمزًا جديدًا باستخدام رمز إعادة التحميل.
التحقّق من صحة الطلب:
- تحقَّق من
client_idوclient_secretوrefresh_token. - إذا تعذّر التحقّق، أرسِل الرمز
400 Bad Requestلبروتوكول نقل الروابط النصية (HTTP) مع{"error": "invalid_grant"}.
- تحقَّق من
إصدار رمز دخول جديد:
- إنشاء
access_tokenجديد صالح لفترة قصيرة - إرجاع رمز HTTP
200 OKمع استجابة الرمز المميّز JSON (يمكنك اختياريًا تضمين الرمز المميز لإعادة التحميل جديد).
- إنشاء
التعامل مع طلبات معلومات المستخدم
نقطة نهاية userinfo هي مورد OAuth 2.0 محمي يعرض مطالبات بشأن المستخدم المرتبط. يُعد تنفيذ نقطة نهاية userinfo واستضافتها اختياريًا، باستثناء حالات الاستخدام التالية:
- تسجيل الدخول إلى حساب مرتبط باستخدام Google One Tap.
- اشتراك سلس على AndroidTV.
بعد استرداد رمز الدخول بنجاح من نقطة نهاية الرمز المميّز، ترسل Google طلبًا إلى نقطة نهاية معلومات المستخدم لاسترداد معلومات الملف الشخصي الأساسية عن المستخدم المرتبط.
| عناوين طلبات نقطة نهاية userinfo | |
|---|---|
Authorization header |
رمز الدخول من النوع "الحامل". |
على سبيل المثال، إذا كانت نقطة نهاية userinfo متاحة على
https://myservice.example.com/userinfo، قد يظهر الطلب على النحو التالي:
GET /userinfo HTTP/1.1
Host: myservice.example.com
Authorization: Bearer ACCESS_TOKEN
لتتمكّن نقطة نهاية معلومات المستخدم من معالجة الطلبات، عليك اتّباع الخطوات التالية:
- يمكنك استخراج رمز الدخول من عنوان التفويض ومعلومات الإرجاع للمستخدم المرتبط برمز الدخول.
- إذا كان رمز الدخول غير صالح، يمكنك عرض الخطأ HTTP 401 "غير مصرح به" مع استخدام عنوان الاستجابة
WWW-Authenticate. في ما يلي مثال على استجابة خطأ في معلومات المستخدم:HTTP/1.1 401 Unauthorized WWW-Authenticate: error="invalid_token", error_description="The Access Token expired"
إذا كان رمز الدخول صالحًا، يتم عرض الاستجابة HTTP 200 مع كائن JSON التالي في نص HTTPS. الرد:
{ "sub": "USER_UUID", "email": "EMAIL_ADDRESS", "given_name": "FIRST_NAME", "family_name": "LAST_NAME", "name": "FULL_NAME", "picture": "PROFILE_PICTURE", }استجابة نقطة نهاية لمعلومات المستخدم subمعرّف فريد يعرّف المستخدِم في نظامك. emailعنوان البريد الإلكتروني للمستخدم. given_nameاختياري: الاسم الأول للمستخدم. family_nameاختياري: اسم العائلة للمستخدم. nameاختياري: اسم المستخدم الكامل. pictureاختياري: صورة الملف الشخصي للمستخدم.
التحقّق من صحة عملية التنفيذ
يمكنك التحقّق من صحة التنفيذ باستخدام أداة مساحة بروتوكول OAuth 2.0.
في الأداة، اتّبِع الخطوات التالية:
- انقر على الإعداد لفتح نافذة "إعدادات OAuth 2.0".
- في حقل مسار OAuth، اختَر من جهة العميل.
- في حقل نقاط نهاية OAuth، اختَر مخصّص.
- حدِّد نقطة نهاية OAuth 2.0 ومعرّف العميل الذي خصّصته لـ Google في الحقلَين المناسبَين.
- في قسم الخطوة 1، لا تحدّد أي نطاقات Google. بدلاً من ذلك، اترك هذا الحقل فارغًا أو اكتب نطاقًا صالحًا لخادمك (أو سلسلة عشوائية إذا كنت لا تستخدم نطاقات OAuth). عند الانتهاء، انقر على تفويض واجهات برمجة التطبيقات.
- في القسمَين الخطوة 2 والخطوة 3، اتّبِع مسار OAuth 2.0 وتأكَّد من أنّ كل خطوة تعمل على النحو المطلوب.
يمكنك التحقّق من صحة عملية التنفيذ باستخدام أداة عرض توضيحي لربط حساب Google.
في الأداة، اتّبِع الخطوات التالية:
- انقر على الزر تسجيل الدخول باستخدام حساب Google.
- اختَر الحساب الذي تريد ربطه.
- أدخِل رقم تعريف الخدمة.
- يمكنك اختياريًا إدخال نطاق واحد أو أكثر ستطلب الوصول إليه.
- انقر على بدء العرض التوضيحي.
- أكِّد أنّه يمكنك الموافقة على طلب ربط الحساب ورفضه عندما يُطلب منك ذلك.
- تأكَّد من إعادة توجيهك إلى منصتك.