
すべての Google Ad Manager API の呼び出しは、OAuth2 による認証を受ける必要があります。OAuth2 は、ユーザーがサードパーティ アプリケーションに権限を付与し、アプリケーションがユーザーに代わってウェブサービスとやり取りできるようにするオープン スタンダードです。OAuth2 を使うことで、Ad Manager API クライアント アプリケーションは、ユーザーのユーザー名やパスワードを保存したり処理したりしなくてもユーザーの Ad Manager アカウントにアクセスできるようになります。
OAuth2 認証情報を作成する
OAuth2 認証情報を生成するには、次の手順を行います。
1. 認証タイプを決定する
下の表で、Ad Manager API アプリケーションに最適な認証タイプを確認してください。
| OAuth2 認証タイプを選択する | |
|---|---|
| サービス アカウント |
アド マネージャーのデータのみにアクセスする必要がある場合は、こちらを選択します。 詳細 |
| ウェブ アプリケーション |
アド マネージャーのデータにアクセスする権限をアプリケーションに付与するユーザーとして認証を行う場合は、これを選択します。 詳細 |
2. OAuth2 認証情報を作成する
認証タイプが決まったら、下の対応するタブをクリックし、手順に沿って OAuth2 認証情報を生成します。
- Google API Console の認証情報ページを開きます。
- プロジェクトのプルダウンから [新しいプロジェクトを作成] を選択し、プロジェクトの名前を入力します。必要に応じて、指定されたプロジェクト ID を編集します。[作成] をクリックします。
- [認証情報] ページで、[認証情報を作成] を選択し、[サービス アカウント キー] を選択します。
- [新しいサービス アカウント] を選択し、[JSON] を選択します。
- [作成] をクリックして、秘密鍵を含むファイルをダウンロードします。
- Google API Console の認証情報ページを開きます。
- プロジェクトのプルダウンから [新しいプロジェクトを作成] を選択し、プロジェクトの名前を入力して(必要に応じて、指定されたプロジェクト ID を編集して)、[作成] をクリックします。
- [認証情報] ページで、[認証情報を作成] を選択し、[OAuth クライアント ID] を選択します。
- 同意画面のページでプロダクト名の設定を促された場合は、[同意画面を設定] をクリックして必要な情報を入力し、[保存] をクリックして認証情報ページに戻ります。
- [アプリケーションのタイプ] は [ウェブ アプリケーション] を選択します。手順に沿って、JavaScript 生成元とリダイレクト URI のどちらか、または両方を入力します。
- [作成] をクリックします。
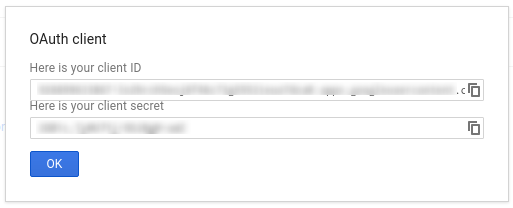
- 表示されたページで、クライアント ID とクライアント シークレットをクリップボードにコピーします。この 2 つはクライアント ライブラリの設定時に必要になります。
3. アド マネージャー ネットワークを設定する
サードパーティのデベロッパーの場合は、クライアントにこの手順を行ってもらう必要があります。
- アド マネージャー ネットワークに移動します。
- [管理者] タブをクリックします。
- [API アクセス] が有効になっていることを確認します。
- [サービス アカウント ユーザーを追加] ボタンをクリックします。
- サービス アカウントのメールアドレスを使用してフォームに記入します。サービス アカウント ユーザーには、そのサービス アカウント ユーザーが UI でエンティティにアクセスする場合と同様に、エンティティにアクセスする権限が付与されている必要があります。
- [保存] ボタンをクリックします。サービス アカウントの追加を確認するメッセージが表示されます。
- 既存のサービス アカウント ユーザーを表示するには、[ユーザー] タブに移動して、[サービス アカウント] フィルタをクリックします。
- アド マネージャー ネットワークに移動します。
- [管理者] タブをクリックします。
- [API アクセス] が有効になっていることを確認します。
4. クライアント ライブラリを設定して使用する
クライアント ライブラリで認証情報を使用するには、以下の該当するガイドに従ってください。
Java
.NET
Python
PHP
Ruby
クライアント ライブラリを使用しない場合は、OAuth2 サービス アカウントまたはウェブアプリのフローを自分で実装する必要があります。
舞台裏
Google のクライアント ライブラリでは、以下で説明する処理が自動的に行われます。ですから、具体的な仕組みに関心がある場合にのみ読み進めてください。このセクションは、すでに OAuth2 の仕様に精通しており、Google API における OAuth2. の使い方を理解されている上級者向けの説明です。
HTTP リクエスト ヘッダー
Ad Manager API へのすべてのリクエストの HTTP ヘッダーには、次の形式のアクセス トークンを含める必要があります。
Authorization: Bearer ACCESS_TOKEN
次に例を示します。
POST … HTTP/1.1
Host: …
Authorization: Bearer 1/fFAGRNJru1FTz70BzhT3Zg
Content-Type: text/xml;charset=UTF-8
Content-Length: …

<?xml version="1.0"?>
<soap:Envelope xmlns:soap="http://www.w3.org/2001/12/soap-envelope">
…
</soap:Envelope>
スコープ
単一のアクセス トークンで、複数の API へのさまざまなレベルのアクセス権を付与できます。scope という変数パラメータは、アクセス トークンで許可されるリソースとオペレーションのセットを制御します。アクセス トークンのリクエスト中は、アプリケーションによって scope パラメータの値が送信されます。
アド マネージャーのスコープは 1 つのみです(下記参照)。認証は、プロダクト内のユーザーレベルで実行する必要があります。
| スコープ | 権限 |
|---|---|
https://www.googleapis.com/auth/admanager |
アド マネージャーでキャンペーンを表示して管理します。 |